
 #1
أدوات تصفية البريد الإلكتروني و DKIM/DMARC/SPF ومكافحة البريد العشوائي وكشف التصيد وبوابة البريد الإلكتروني.
موصى به من Kitploit
 synacktiv/aadoutsider-py
إعادة كتابة بلغة Python3 لميزات AsOutsider الخاصة بـ AADInternals
 fevar54/cve-2026-76461-detection-kit-
مجموعة أدوات الكشف الدفاعي لـ CVE-2026-76461، وهي ثغرة حقن SQL حرجة في Cisco Secure Email Gateway، مع قواعد Sigma وYARA ومؤشرات الاختراق وإرشادات…
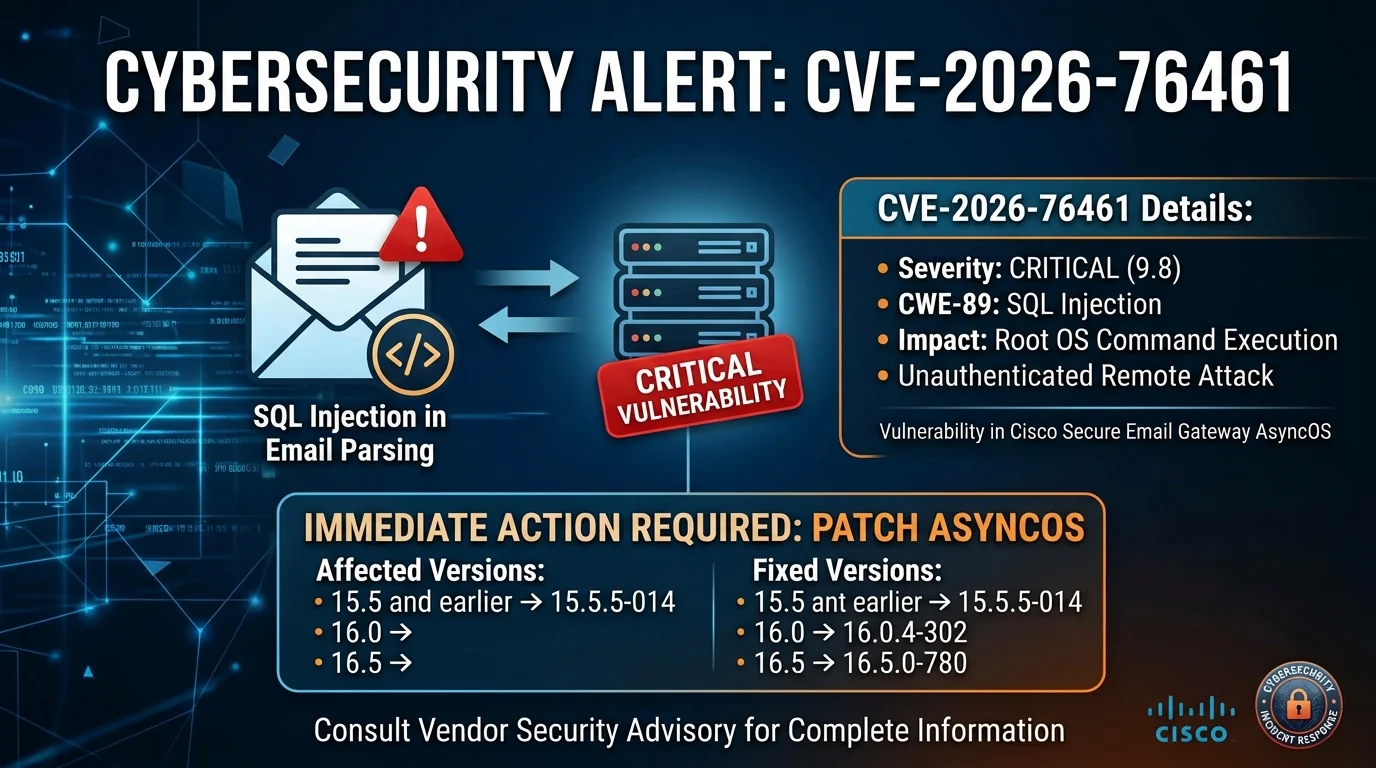 0xblackash/cve-2026-76461
مستودع بحثي لـ CVE-2026-76461، وهو حقن SQL حرج في Cisco Secure Email Gateway يؤدي إلى تنفيذ أوامر عن بُعد بصلاحيات الجذر (root RCE)، مع قواعد الكشف،…
 amavis/amavis
amavis هو إطار عمل عالي الأداء لتصفية محتوى البريد الإلكتروني مكتوب بلغة Perl.
 security-onion-solutions/securityonion
منصة مراقبة أمنية مفتوحة المصدر لصيد التهديدات، وكشف التسلل، وإدارة السجلات، والاستجابة للحوادث، وتوفير الرؤية على نقاط النهاية، مع نظام SIEM مدمج…
 ransomleak/training-security-awareness
مكتبة تدريب تفاعلية مفتوحة المصدر للتوعية الأمنية تضم أكثر من 130 تمرينًا بتنسيق SCORM تغطي التصيد الاحتيالي والتصيد الصوتي واحتيال البريد الإلكتروني…
 hainhc/cve-2026-73570
إثبات مفهوم للاستغلال لـ CVE-2026-73570، وهو حقن أوامر نظام التشغيل دون مصادقة في Zimbra Collaboration Suite عبر حقن سجل zimbra-snmp، مع إرشادات…
 romain-deperne/cve-2026-34975
إثبات مفهوم وتحليل تقني لحقن ترويسات البريد الإلكتروني عبر CRLF في بناء MIME الخام الخاص بـ Plunk، مع عرض حقن Bcc ونواقل أخرى باستخدام PoC بلغة…
 all3xj/fixing-google-secops-detections
ضبط وإعادة هيكلة كشوفات Google Chronicle المنسّقة للقضاء على إرهاق التنبيهات وإصلاح الفجوات المنطقية والأخطاء البرمجية.
 biutrap/cve-2026-73570
استغلال إثبات المفهوم لثغرة CVE-2026-73570، يوضح حقن أوامر SMTP عبر ترويسة RCPT TO مُصمَّمة بعناية لتحفيز تغييرات حالة الخدمة.
 intelowlproject/intelowl
منصة استخبارات تهديدات قابلة للتوسع تُثري المؤشرات والملفات باستخدام أكثر من 200 محلل، مع واجهة مستخدم رسومية مدمجة، وواجهة REST API، وسير عمل آلي…
 0x0allenace/soc-analyst-portfolio
محفظة منتقاة تعرض تحقيقاتي في مركز العمليات الأمنية (SOC)، ومشاريع صيد التهديدات، ومختبرات الطب الشرعي الرقمي والاستجابة للحوادث (DFIR)، وهندسة…
 cisco-talos/clamav
محرك مكافحة فيروسات مفتوح المصدر لكشف أحصنة طروادة والفيروسات والبرمجيات الخبيثة عبر الفحص القائم على التوقيعات؛ يتضمن خفيًا (daemon) وواجهة سطر…
 roxanne_ardary/emailxpose
EmailXpose هو نظام أمان بريد إلكتروني مفتوح المصدر مدعوم بالذكاء الاصطناعي، يكتشف التصيد الاحتيالي والبريد العشوائي والاحتيال والبرمجيات الخبيثة…
 praneethnaidu1910-cmd/cve-2023-23397-purple-team
مشروع فريق أرجواني يستغل ثغرة CVE-2023-23397 لتسريب NTLM في Outlook عبر تسليم تصيّد احتيالي، بالإضافة إلى قواعد كشف Sigma/Wazuh مرتبطة بـ MITRE…
 horkimhab/cve-2026-73570
استغلال لإثبات المفهوم لثغرة في حزمة Zimbra Collaboration Suite يتم استغلالها بنشاط، مصمم لاختبار الاختراق المصرح به والبحوث الأمنية التعليمية.
 jishino567/cve-2026-73570
# Python PoC لـ CVE-2026-73570، حقن أوامر SMTP في Zimbra. يرسل حمولات RCPT TO غير صالحة لتفعيل تنفيذ أوامر الصدفة عبر swatchdog، مع فحص تلقائي…
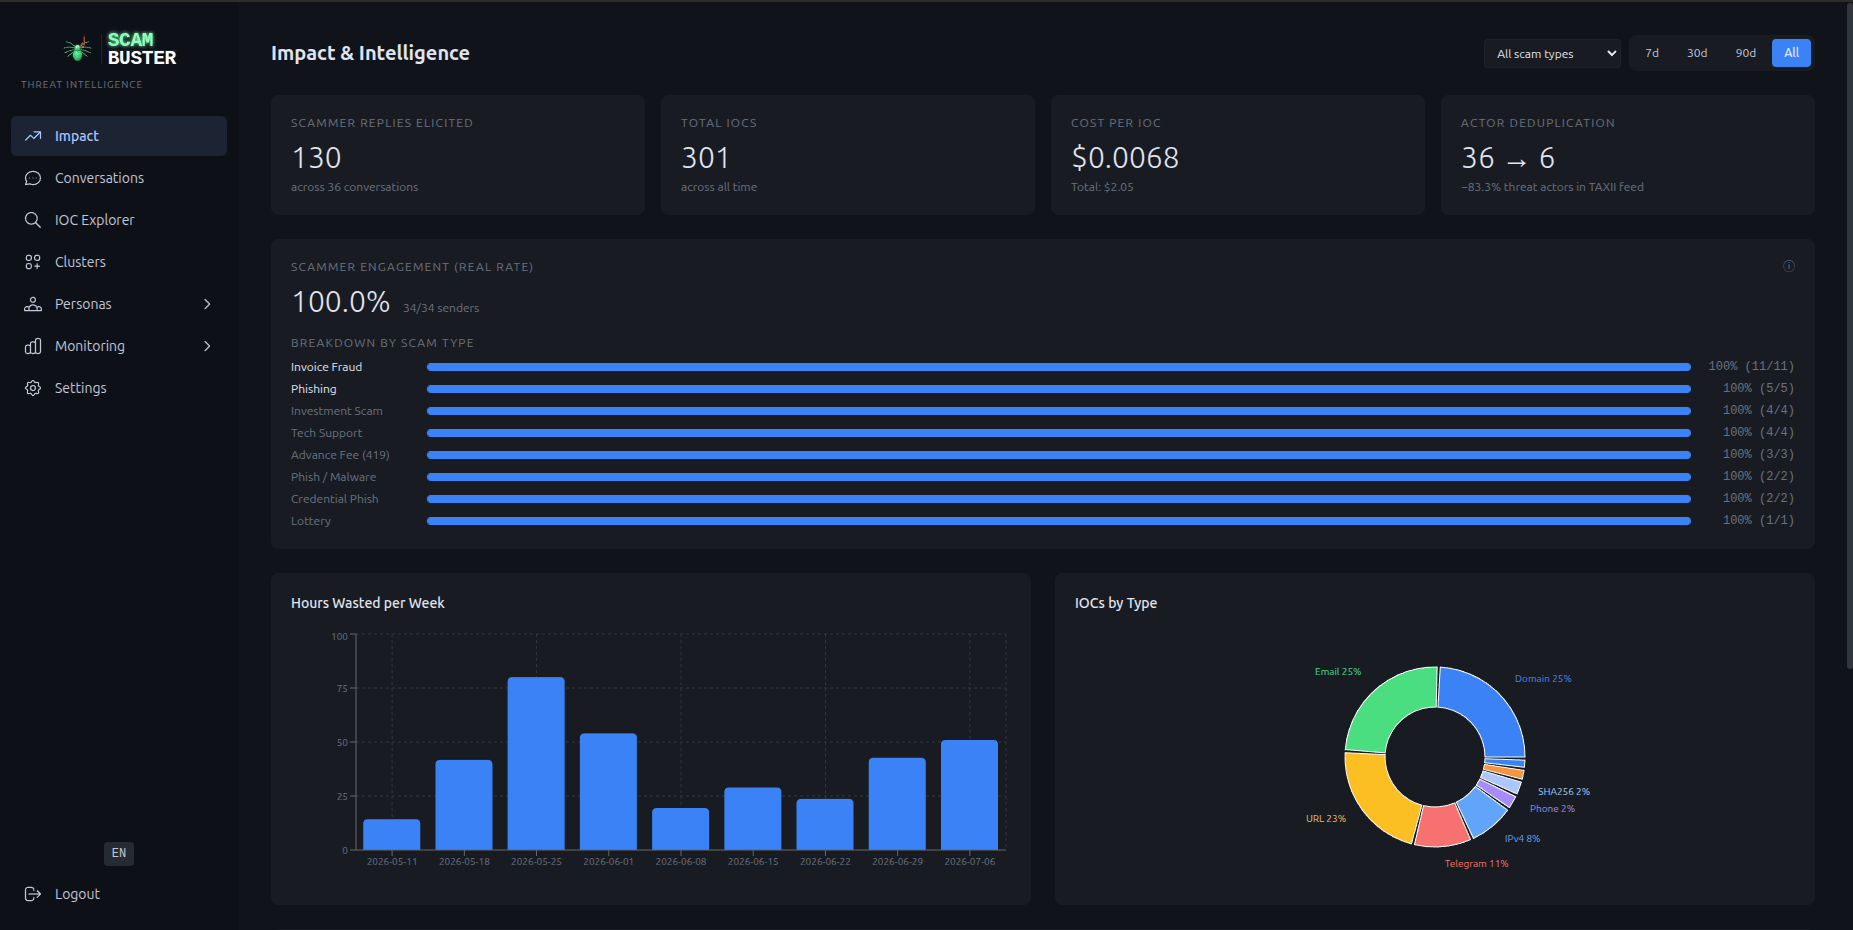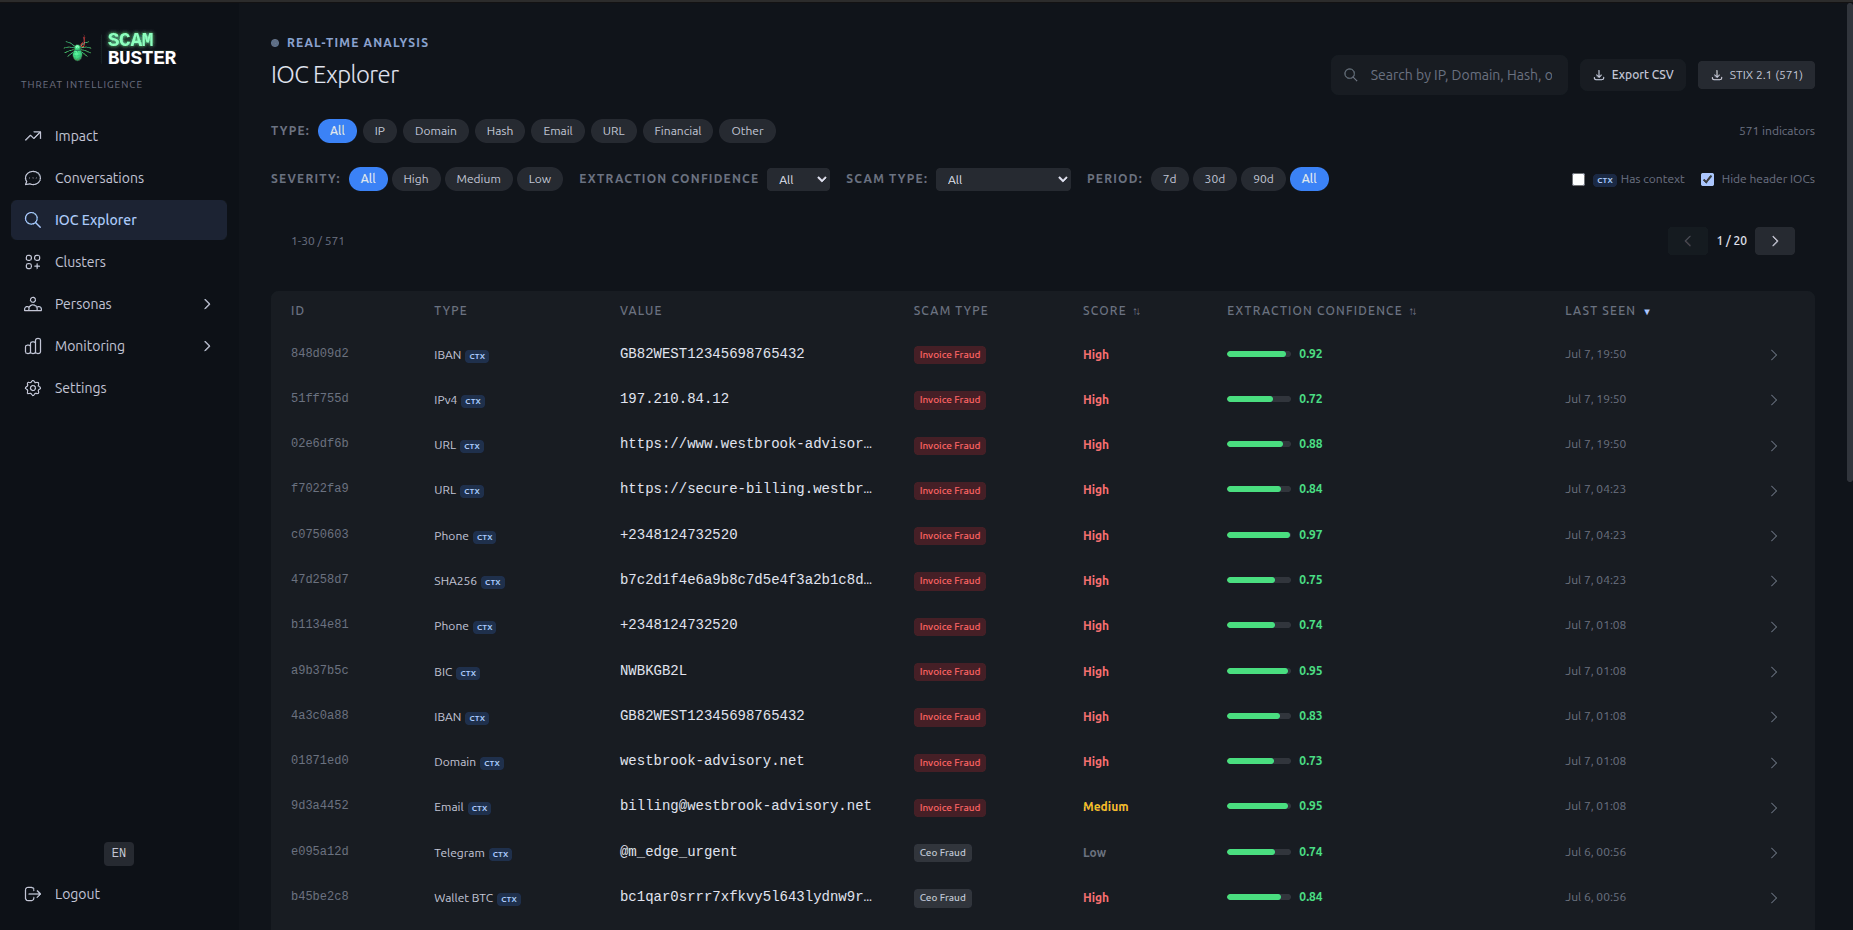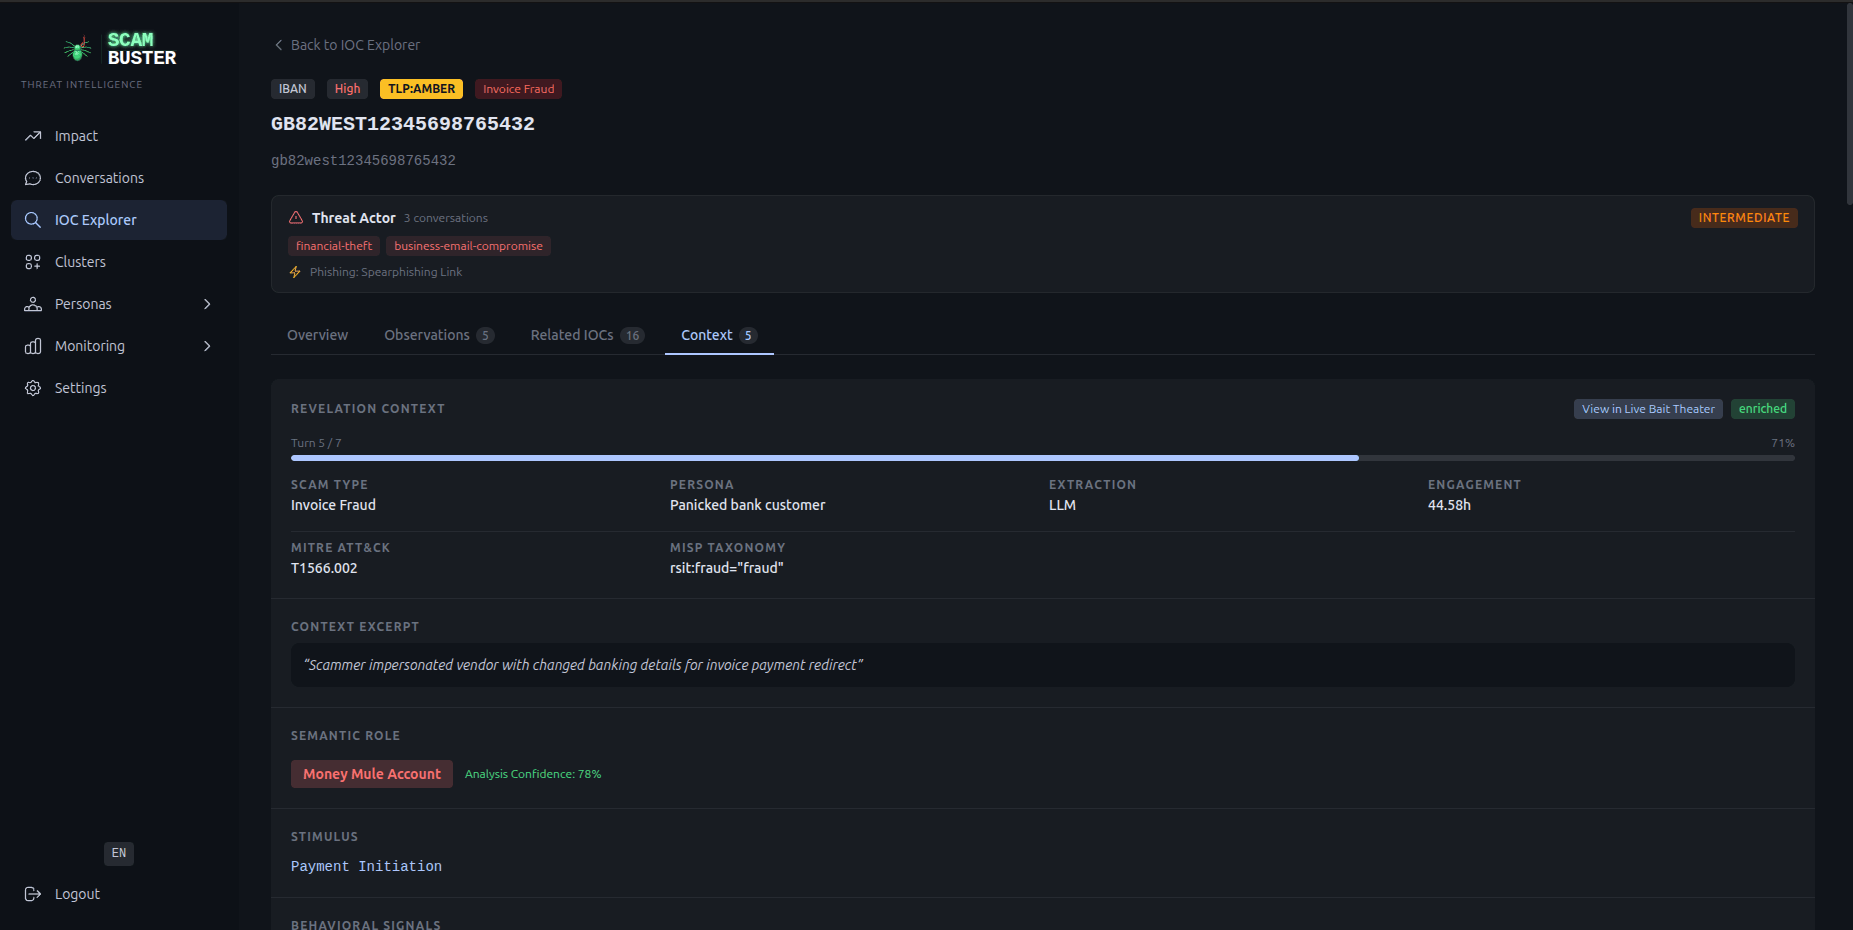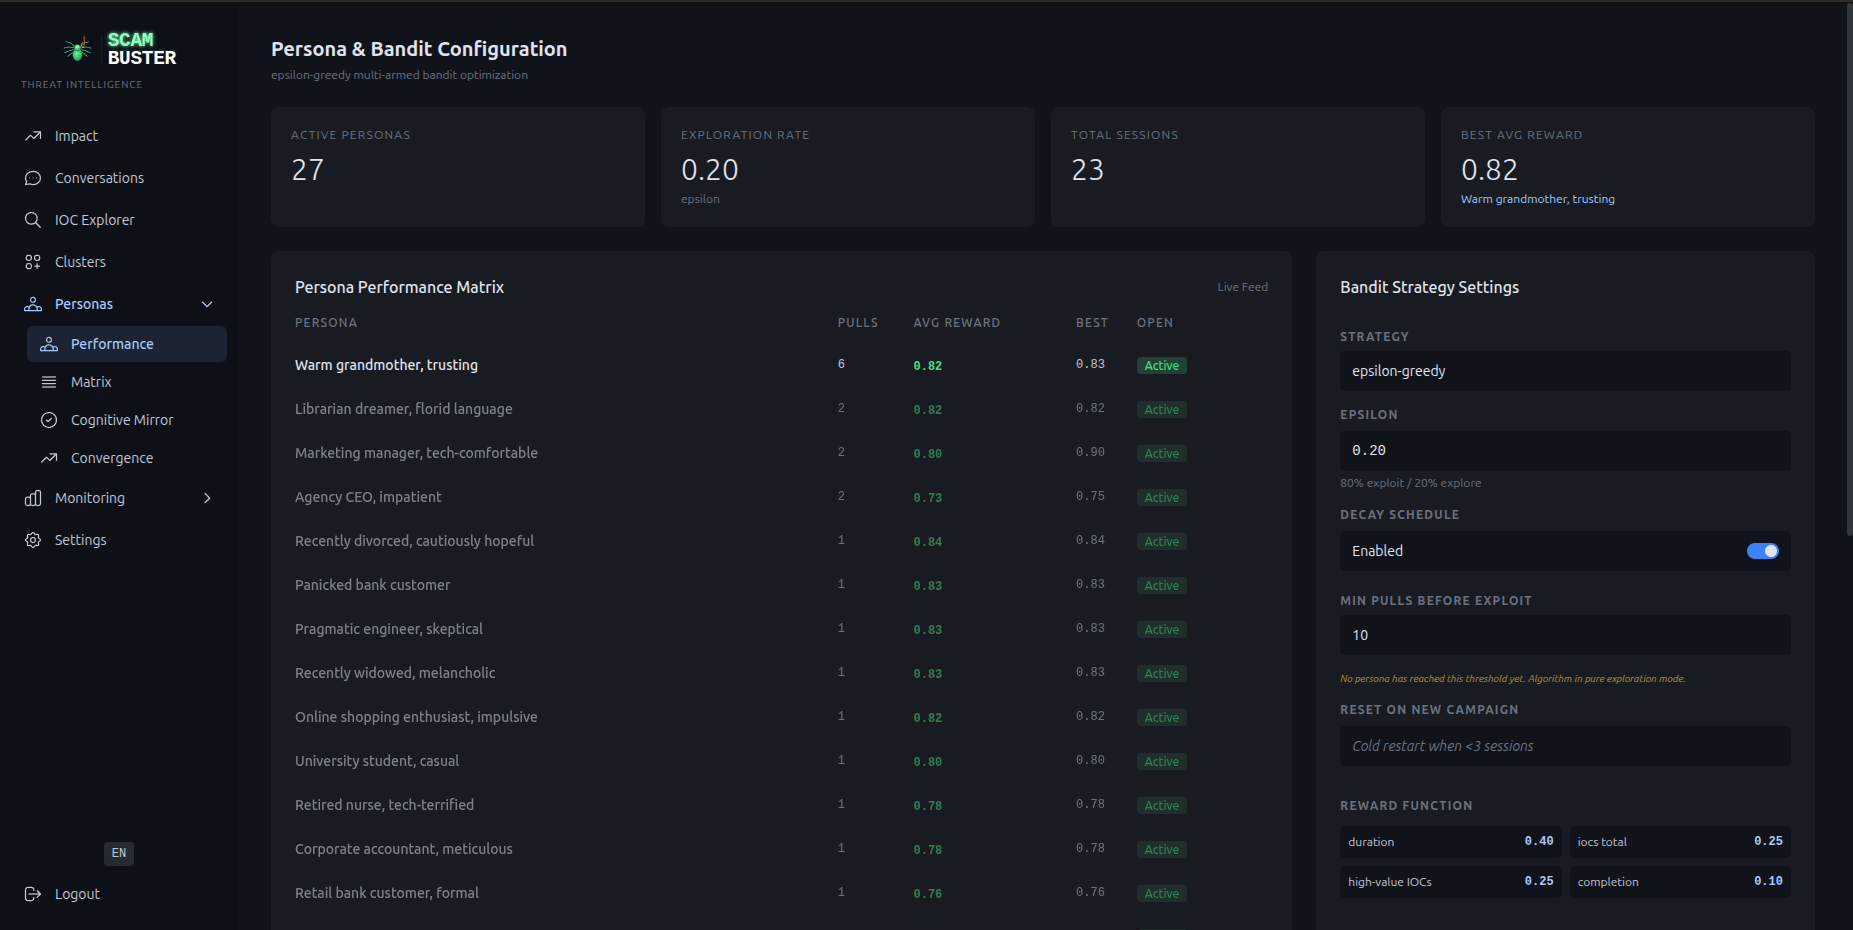 laugiov/scambuster
مختبر أبحاث للاشتباك الدفاعي واستخبارات التهديدات. يحوّل رسائل الاحتيال الواردة إلى مؤشرات اختراق (IOCs) قابلة للتنفيذ عبر اشتباك ذكاء اصطناعي…







