
 #1
أدوات تصفية البريد الإلكتروني و DKIM/DMARC/SPF ومكافحة البريد العشوائي وكشف التصيد وبوابة البريد الإلكتروني.
موصى به من Kitploit
 tkcert/mail-security-tester
إطار اختبار لحلول أمن البريد الإلكتروني والتصفية.
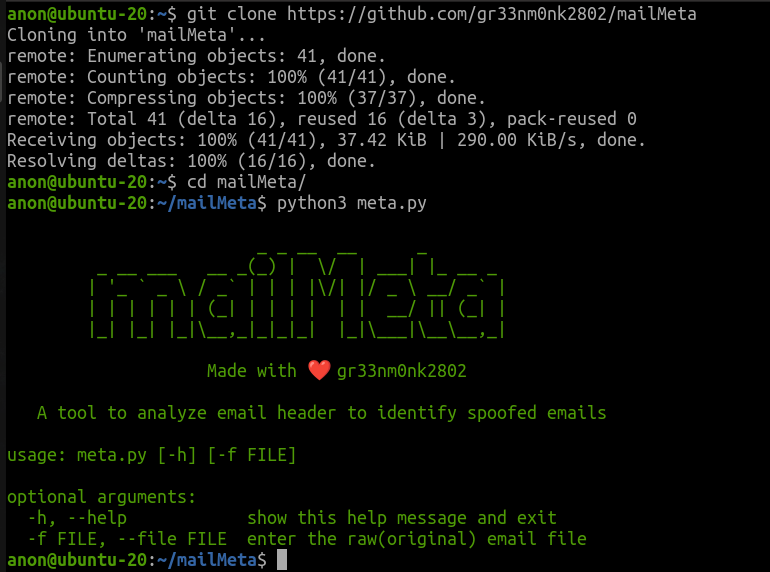 gr33nm0nk2802/mailmeta
أداة تحقيق جنائي للمساعدة في التحقيق في رسائل البريد الإلكتروني المزيفة بناءً على رؤوس البريد الإلكتروني.
 sqrtzeroknowledge/cve-2023-23397_exploit_0day
استغلال لـ CVE-2023-23397
 duy-31/cve-2023-51764
Postfix تهريب SMTP - Expect Script POC
 grn-bogo/cve-2023-23397
سكريبت بايثون لإنشاء رسالة مع تعيين خصائص الثغرة
 simonschoeni/cve-2020-7247-poc
إثبات المفهوم لـ CVE-2020-7247 لأغراض تعليمية.
 0x00-0x00/cve-2018-15131
تعداد أسماء المستخدمين لـ Zimbra Collaboration Suite
 th3hellion/cve-2024-21413
استغلال بلغة بايثون لثغرة CVE-2024-21413، وهي ثغرة تنفيذ برمجيات عن بُعد في مايكروسوفت أوتلوك. يرسل بريدًا إلكترونيًا مُصممًا خصيصًا عبر SMTP لتحفيز…
 duy-31/cve-2023-35636
ثغرة الكشف عن المعلومات في Microsoft Outlook (تسريب هاش كلمة المرور) - Expect Script POC
 ozzi-/zimbra-cve-2017-8802-hotifx
تصحيح أمني لـ CVE-2017-8802
 jacquesquail/cve-2023-23397
إثبات مفهوم لاستغلال CVE-2023-23397، وهي ثغرة تصعيد امتيازات في Microsoft Outlook. يرسل بريدًا إلكترونيًا مصممًا خصيصًا يحتوي على مسار UNC خبيث…
 bhatbhupendra/moniker-link--cve-2024-21413-
دليل تعليمي حول CVE-2024-21413، ثغرة Moniker Link في Outlook ذات النقر الصفري، يغطي مسار الهجوم، التقاط بيانات اعتماد NTLM، الكشف باستخدام YARA،…
 je6k/cve-2021-34473-exchange-proxyshell
تم إجراء تعديلات ثانوية على Exchange Proxyshell، مع تقسيم دقيق وتنفيذ اختبارات أمنية مساعدة.
 darsigovrustam/cve-2019-10149
تعليمات لتثبيت نسخة ضعيفة من Exim واستغلالها
 ahmetkarakayaoffical/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability
يوفر هذا السكربت إثباتًا للمفهوم (PoC) لثغرة أمنية خطيرة تم اكتشافها في Microsoft Outlook، وهي CVE-2024-21413 بقيمة CVSS تبلغ 9.8. هذه الثغرة، التي…
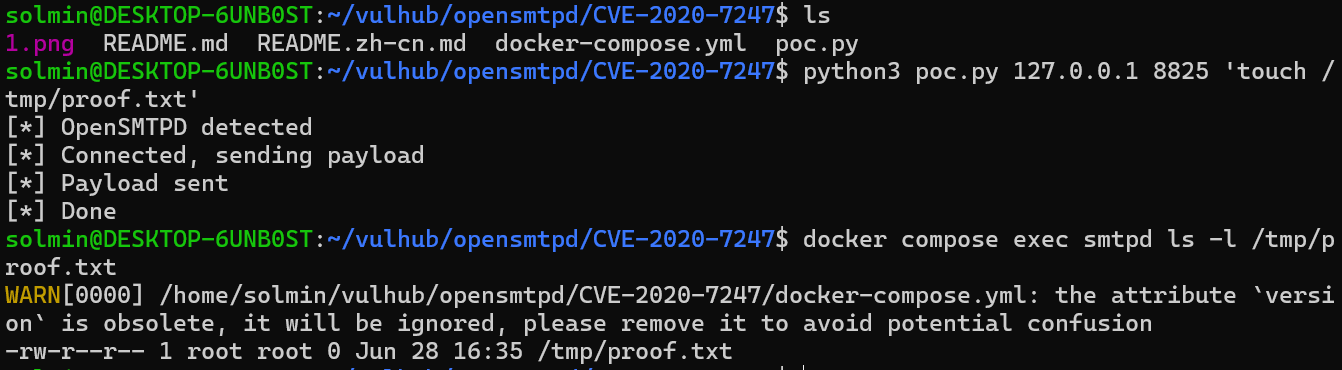 solmin111/opensmtpd-cve-2020-7247-
معمل يعتمد على Docker يوضح تنفيذ الأوامر عن بعد CVE-2020-7247 في OpenSMTPD 6.6.1p1 مع PoC بلغة Python لاختبار الأمان التعليمي.
 saykino/cve-2025-54320
إثبات المفهوم لـ CVE-2025-54320: ثغرة قصف بريد إلكتروني في واجهة برمجة تطبيقات دعوة المستخدم في Ascertia SigningHub بسبب نقص تحديد المعدل، مما يسمح…
 eylommaayan/thm---cve-2024-21413-moniker-link-microsoft-outlook-
في 13 فبراير 2024، أصدرت Microsoft تحذيرًا بشأن ثغرة أمنية خطيرة في Microsoft Outlook، والتي حصلت على المعرف CVE-2024-21413، وتُعرف باسم "Moniker…








