
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
OpenSMTPD-CVE-2020-7247- — معمل يعتمد على Docker يوضح تنفيذ الأوامر عن بعد CVE-2020-7247 في OpenSMTPD 6.6.1p1 مع PoC بلغة Python لاختبار الأمان التعليمي. | Kitploit
أدوات/GitHubGitHub/solmin111/opensmtpd-cve-2020-7247-
تحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالتعلم والتعليمأمان البريد الإلكترونيمختبرات وتدريب عملي
GitHubsolmin111/opensmtpd-cve-2020-7247-

OpenSMTPD-CVE-2020-7247-

معمل يعتمد على Docker يوضح تنفيذ الأوامر عن بعد CVE-2020-7247 في OpenSMTPD 6.6.1p1 مع PoC بلغة Python لاختبار الأمان التعليمي.

عرض المستودع
34منذ 4 أشهرلم تتم المراجعة بعد
مشاركة

ثغرة تنفيذ الأوامر عن بُعد في OpenSMTPD CVE-2020-7247

WHS 4기 박솔민

الرابط الأصلي: https://github.com/vulhub/vulhub/blob/43eae7170d09e7748c3aac64cd6a8e5af508a8ef/opensmtpd/CVE-2020-7247/README.md

نظرة عامة

OpenSMTPD هو برنامج خادم SMTP يُستخدم في أنظمة التشغيل المشتقة من Unix. يمكن استخدامه في BSD و macOS و GNU/Linux وغيرها، ويعمل بناءً على بروتوكول RFC 5321 SMTP.

CVE-2020-7247 هي ثغرة تنفيذ أوامر عن بُعد في OpenSMTPD ناتجة عن عدم كفاية التحقق من صحة عناوين المرسل أو المستلم أثناء معالجة الطلبات. يمكن للمهاجم إرسال طلب SMTP مُعدّل لتنفيذ أوامر عشوائية على الخادم.

تم تصحيح هذه الثغرة في الإصدار 6.6.2p1 من OpenSMTPD.

البيئة الضعيفة

البندالمحتوى
رقم الثغرةCVE-2020-7247
البرنامج المتأثرOpenSMTPD
الإصدار المتأثرOpenSMTPD 6.6.1p1
نوع الثغرةتنفيذ أوامر عن بُعد
بيئة التمرينDocker / Vulhub
المنفذ المستخدم8825:25

تشغيل البيئة

image

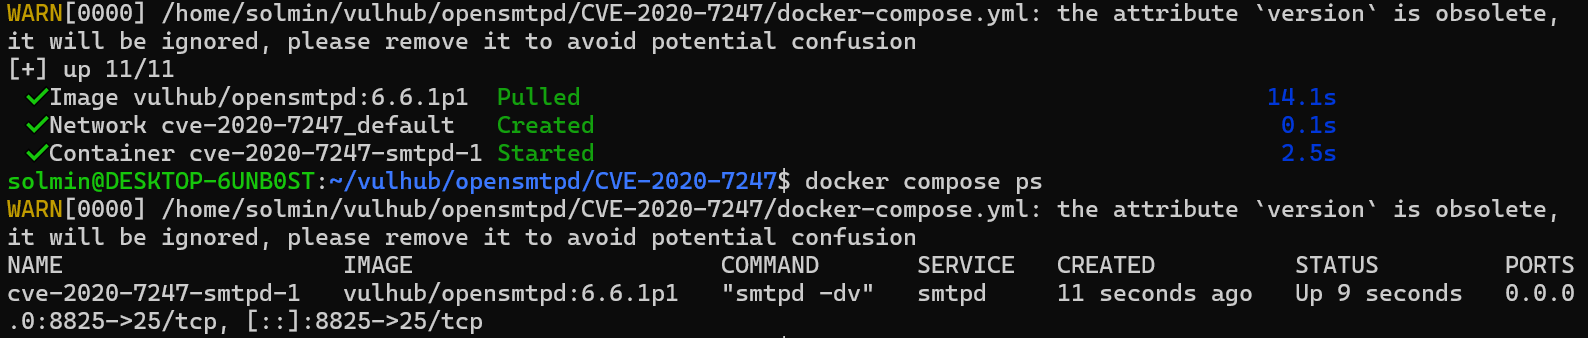
قم بتشغيل بيئة OpenSMTPD الضعيفة باستخدام الأمر التالي:

docker compose up -d

تأكد من أن الحاوية تعمل بشكل صحيح:

docker compose ps

image

للتحقق من أن خدمة SMTP تعمل بشكل صحيح، اتصل بالمنفذ 8825:

nc 127.0.0.1 8825 -v

عند الاتصال بنجاح، سيظهر شعار OpenSMTPD كما يلي:

220 <container-id> ESMTP OpenSMTPD
إعادة إنتاج الثغرة

image

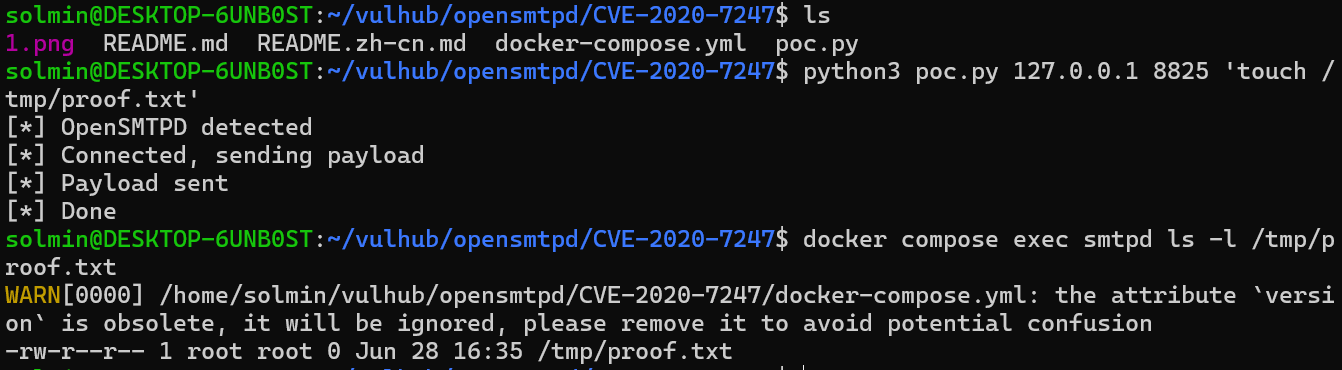
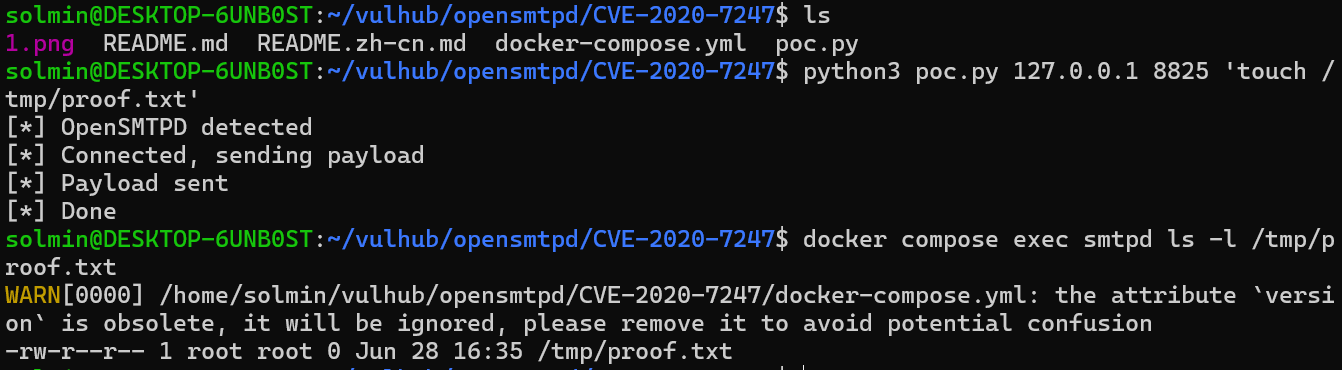
استخدم كود PoC لإرسال أمر إلى الخادم الهدف. في هذا التمرين، استخدمنا أمراً غير ضار لإنشاء ملف /tmp/proof.txt.

python3 poc.py 127.0.0.1 8825 'touch /tmp/proof.txt'

ثم تحقق من وجود الملف داخل الحاوية:

docker compose exec smtpd ls -l /tmp/proof.txt

إذا تم العثور على الملف /tmp/proof.txt، فهذا يعني أن الأمر المُرسل من الخارج قد تم تنفيذه داخل الحاوية.

النتيجة

يُظهر هذا أن عدم كفاية التحقق من صحة المدخلات أثناء معالجة طلبات SMTP في OpenSMTPD يمكن أن يسمح للمهاجم بتنفيذ أوامر عشوائية على الخادم عبر طلب معدّل.

تم إجراء هذا التمرين فقط في بيئة Docker محلية، ولا يجب تنفيذه على خوادم حقيقية أو أنظمة غير مصرح بها.


الإجراءات الوقائية

  • قم بتحديث OpenSMTPD إلى الإصدار 6.6.2p1 أو أحدث.
  • حدد نطاق الوصول إلى خدمة SMTP المكشوفة للخارج.
  • استخدم جدار الحماية لحظر المنافذ غير الضرورية.
  • راجع سجلات خادم البريد بشكل دوري.
  • قم بإدارة التصحيحات لتجنب تشغيل إصدارات معروفة بوجود ثغرات.

المراجع

  • Vulhub OpenSMTPD CVE-2020-7247
  • إعلان أمان OpenSMTPD
  • Exploit-DB CVE-2020-7247 PoC
  • MITRE CVE-2020-7247
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    343
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    310
  • 5

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    301

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →