
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit
 ysanatomic/io_uring_lpe-cve-2024-0582
استغلال LPE لـ CVE-2024-0582 (io_uring)
 facebookresearch/meta_secalign
نماذج لغوية كبيرة مفتوحة الأوزان وشيفرة تدريب/تقييم للدفاع ضد هجمات حقن الأوامر، مع معايير قياس لأمان استدعاء الأدوات بالوكلاء واتباع التعليمات.
 mirchr/security-research
بحث أمني
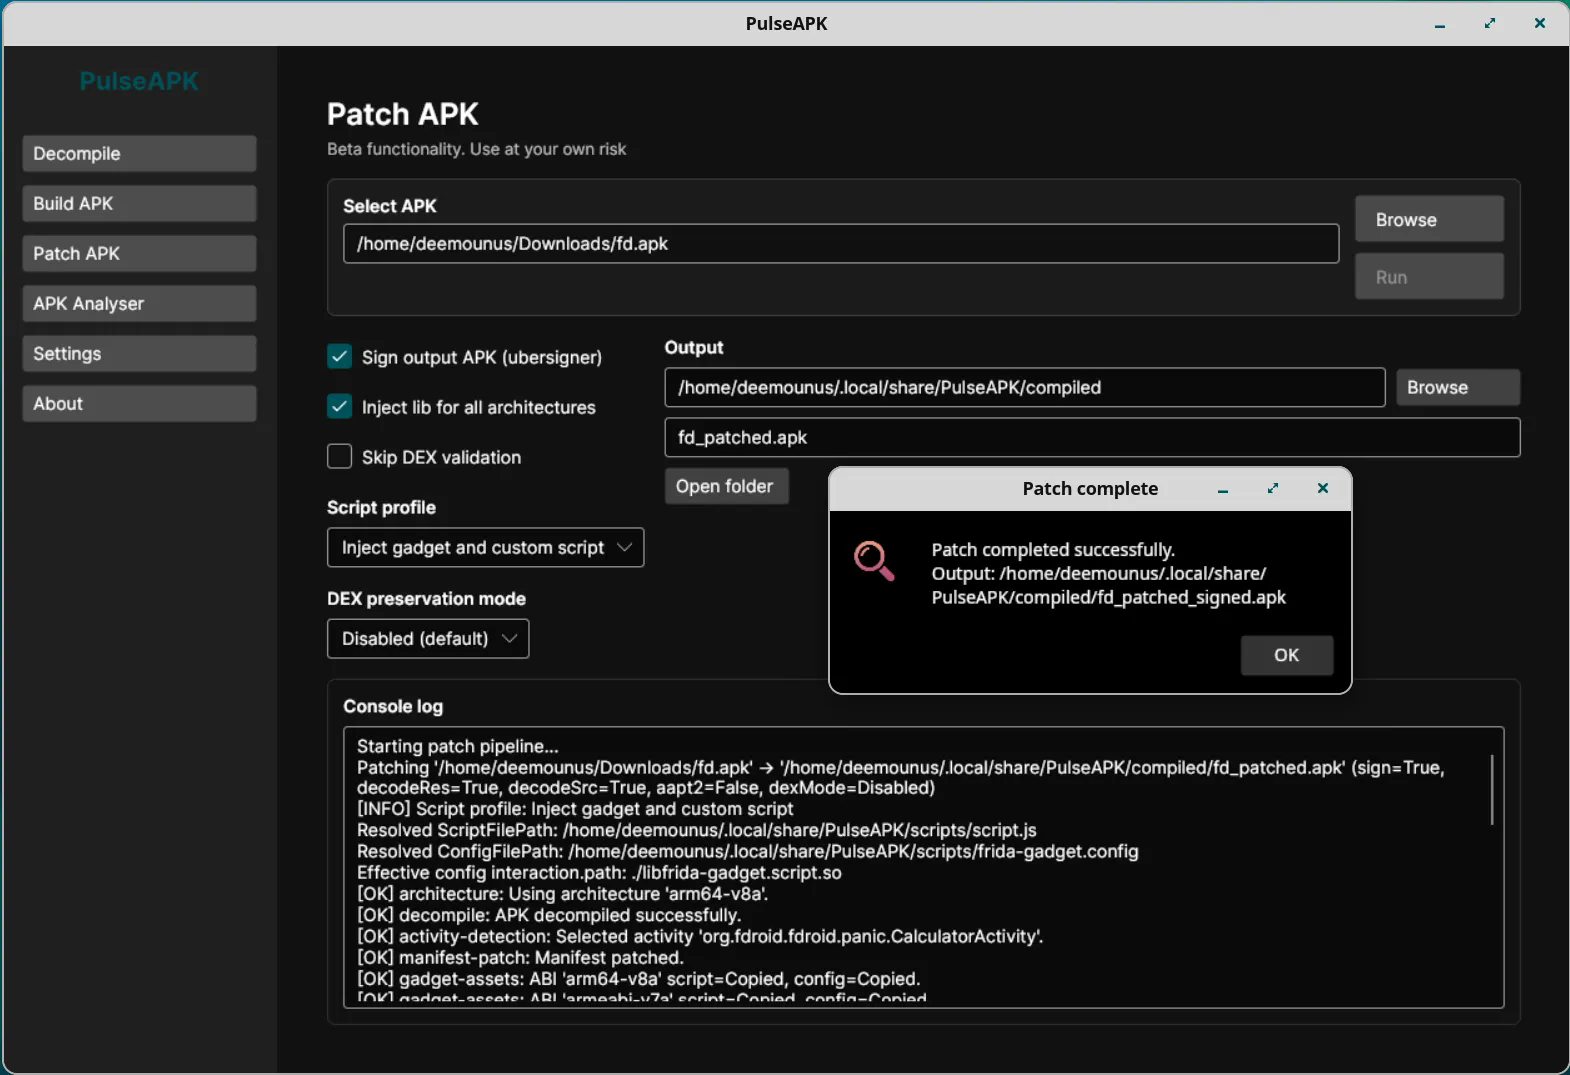 deemoun/pulseapk-core
PulseAPK Core: أداة متعددة المنصات للعمل مع ملفات APK: فك التجميع، التحليل، البناء
 c53elyas/cve-2023-33733
شرح تقني مفصّل واستغلال إثبات المفهوم (Proof-of-Concept) لثغرة CVE-2023-33733، وهي ثغرة تنفيذ تعليمات برمجية عن بُعد في مكتبة Reportlab الخاصة بلغة…
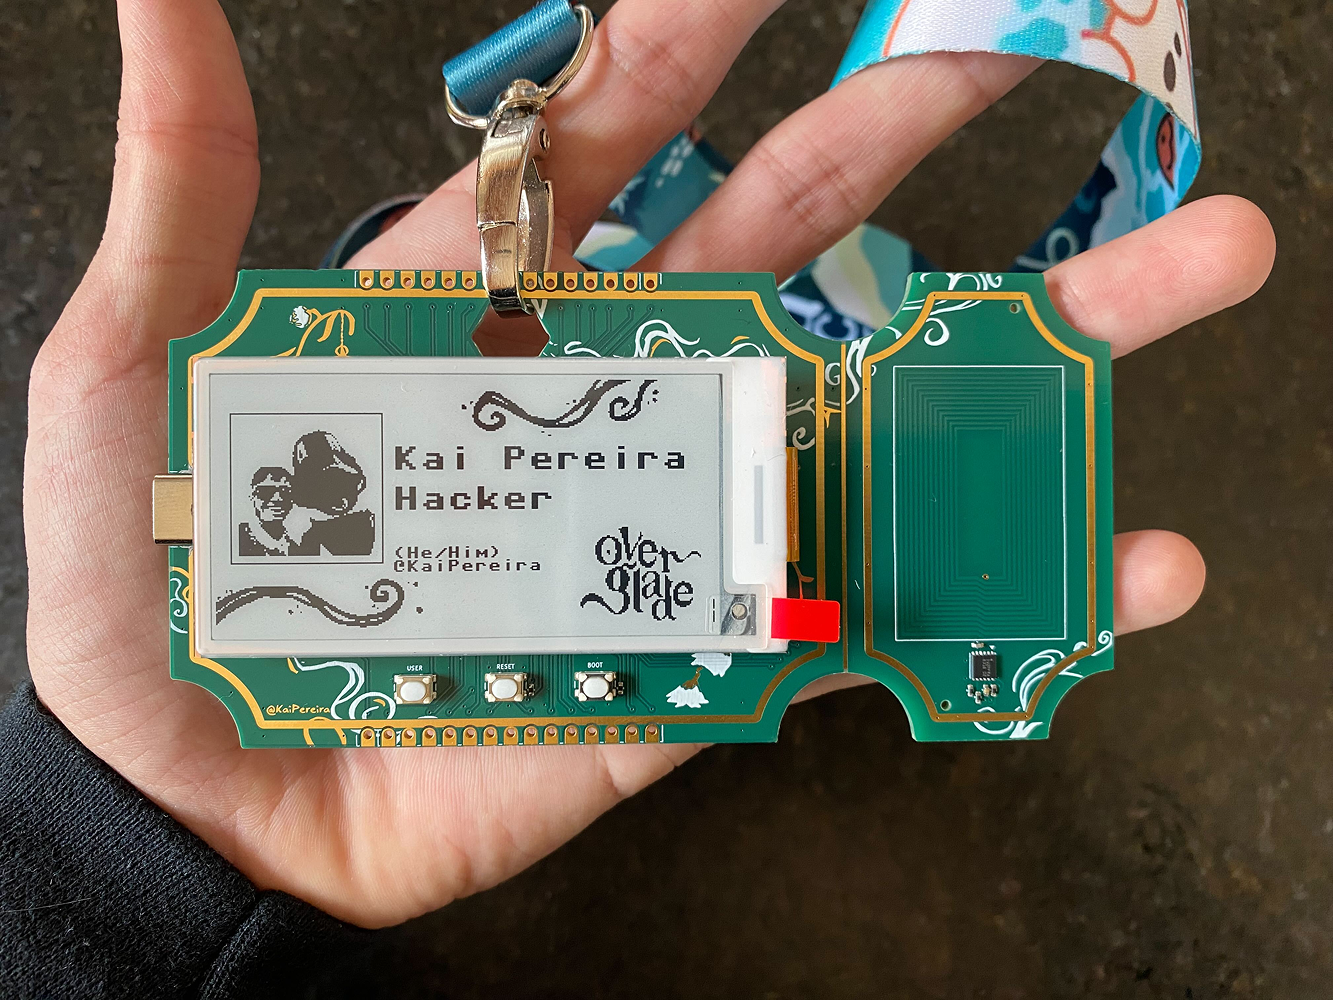 kaipereira/overglade-badges
شارات هاكاثون NFC لحدث لعبة Overglade في سنغافورة!
 orange-cyberdefense/cve-repository
🐞 مستودع لثغرات CVE عُثر عليها بواسطة أشخاص مصابين بالوسواس القهري
 1n3/powerexfil
مجموعة من سكربتات استخراج البيانات لتقييمات الفريق الأحمر.
 j00sean/secbugs
إفصاحات كاملة لمعرّفات CVE، وإثباتات المفهوم، والاستغلالات، وثغرات 0day وما إلى ذلك.
 lt-asset/resym
لورقتنا في CCS24 🏆 "ReSym: تسخير نماذج اللغة الكبيرة لاستعادة رموز المتغيرات وهياكل البيانات من الملفات الثنائية المجرّدة" بقلم دانينغ شيه، تشو…
 live-ctf/livectf-defcon30
مجموعة من الملفات الثنائية لتحديات DEF CON 30 CTF، وسكربتات البناء، وسكربتات الحل لممارسة استغلال الثنائيات والهندسة العكسية.
 mister-iks/pcybox-attackgraph
مختبر متصفح مفتوح المصدر لبناء بنية تحتية محاكاة، ومشاهدة هجوم يتحرك عبرها، والتحقق مما إذا كان دفاعك يعمل.
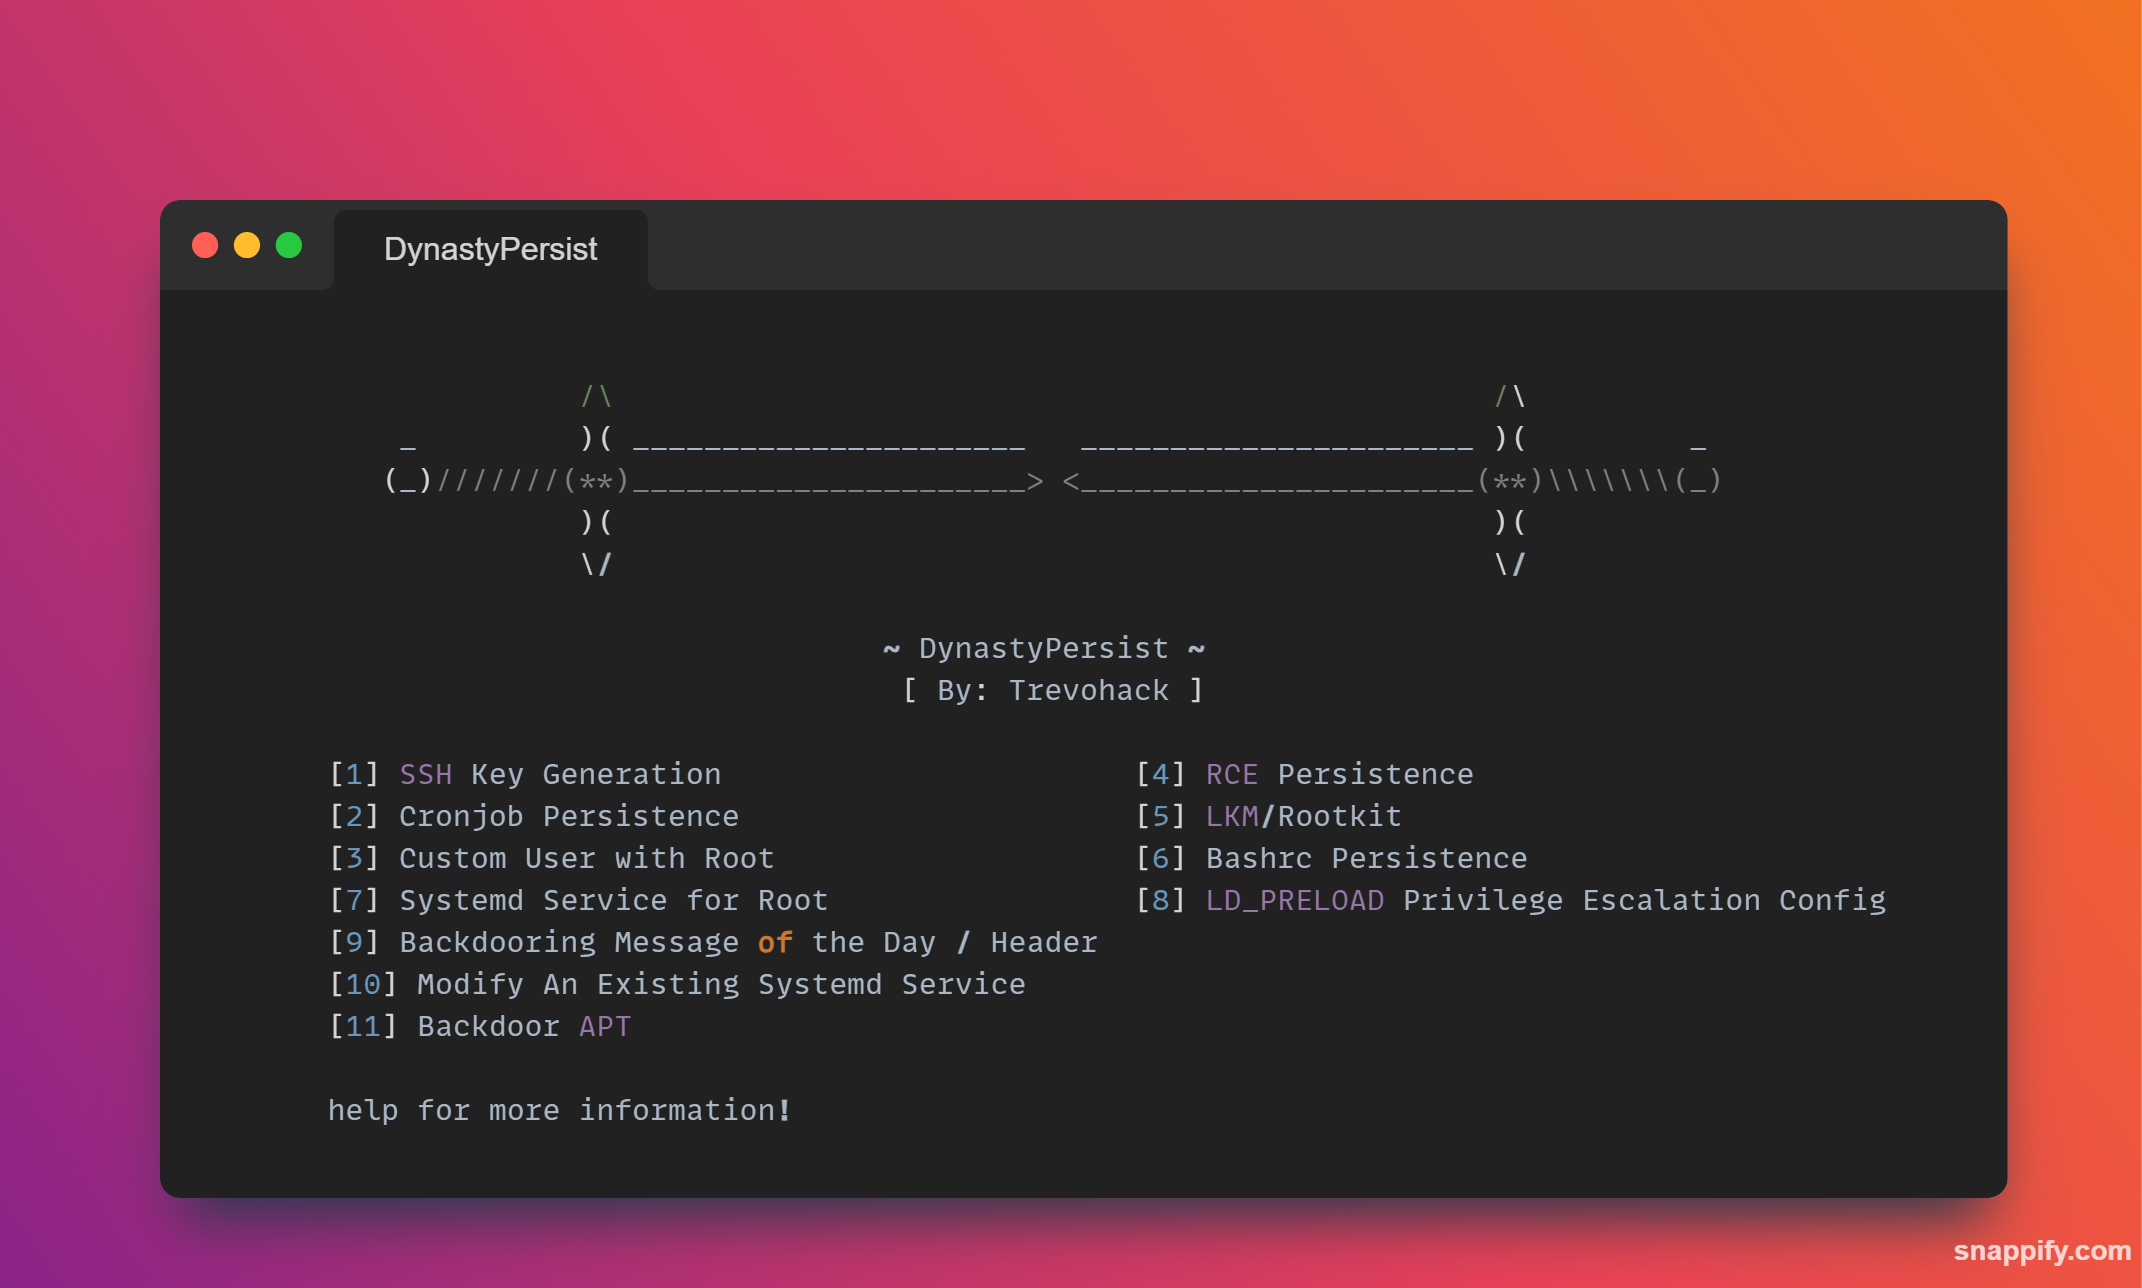 trevohack/dynastypersist
أداة استمرارية لينكس مع 11 وحدة لإنشاء باب خلفي لمفاتيح SSH، والمهام المجدولة (cronjobs)، وخدمات systemd، وجذور خفية LKM، وتصعيد الامتيازات باستخدام…
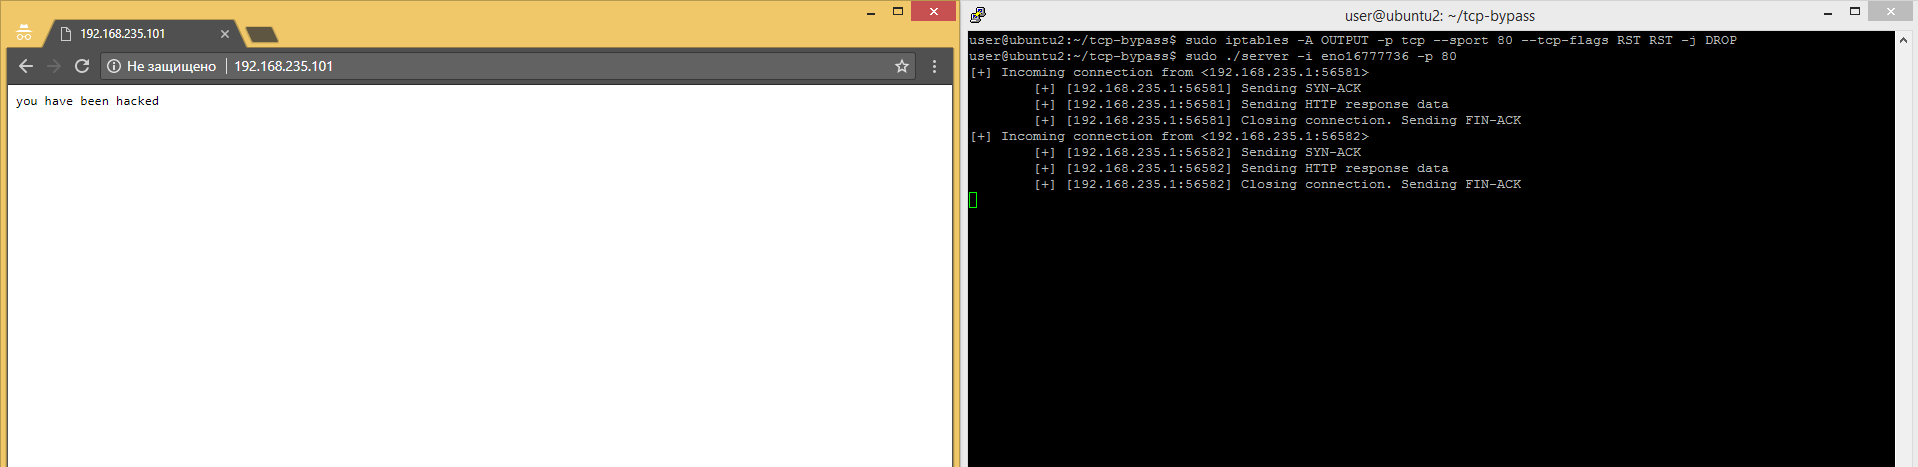
 mindcrypt/covertchannels-steganography
قائمة بالقنوات الخفية وموارد إخفاء المعلومات/تحليل إخفاء المعلومات (كتب، أوراق بحثية وأدوات)
 anyaschukin/override
استغلال الثنائيات والهندسة العكسية (من التجميع إلى لغة سي)
 jakabakos/cve-2023-50164-apache-struts-rce
تم اكتشاف ثغرة أمنية خطيرة، تم تحديدها باسم CVE-2023-50164 (CVE: 9.8) في Apache Struts، مما يسمح للمهاجمين بالتلاعب بمعلمات رفع الملفات التي قد تؤدي…
 otrf/set-auditrule
مدخلات التحكم في الوصول المفيدة (ACE) في قائمة التحكم في الوصول للنظام (SACL) للكائنات القابلة للتأمين للعثور على النشاطات العدائية المحتملة








