
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit

 d4t4s3c/offensivereverseshellcheatsheet
ورقة مرجعية منسّقة لحمولات الصدفة العكسية (reverse shell) في Bash وNetcat وPHP وPowerShell وPython وPerl وRuby وmsfvenom، إضافةً إلى webshells وتسميم…
 summitroute/aws_exposable_resources
كتالوج منسق لأنواع موارد AWS التي يمكن تعريضها للعامة، مع أوامر CLI لإنشاء ومراجعة تكوينات الوصول العام عبر الخدمات.
 darksight-analytics/tgspyder
أداة سطر أوامر لجمع بيانات OSINT من تيليغرام بشكل منظم. تقوم بجمع الأعضاء والرسائل وروابط الدعوة وبيانات المستخدمين الوصفية من المجموعات…
 aleksamcode/wifi-password-stealer
أداة بسيطة لحقن ضغطات المفاتيح في ويندوز ولينكس تستخرج بيانات الواي فاي المخزنة (اسم الشبكة وكلمة المرور).
 elemental-attack/elemental
Elemental - مكتبة تهديدات ATT&CK
 v1d1an/s1em
هذا المشروع هو SIEM مع SIRP و Threat Intel، كل ذلك في واحد.
 infobyte/spoilerwall
يقدم Spoilerwall مفهومًا جديدًا تمامًا في مجال تعزيز أمان الشبكات. تجنب الفحص عن طريق إفساد الأفلام على جميع منافذك!
 mrphrazer/binary-ninja-headless-mcp
خادم MCP لـ Binary Ninja بدون واجهة — يمنح وكلاء الذكاء الاصطناعي قدرات عميقة في الهندسة العكسية عبر 180 أداة.
 adamyordan/cve-2019-1003000-jenkins-rce-poc
إثبات المفهوم لثغرات تنفيذ الأوامر عن بعد في Jenkins: SECURITY-1266 / CVE-2019-1003000 (Script Security), CVE-2019-1003001 (Pipeline: Groovy),…
 nu11secur1ty/cve-mitre
https://cve.mitre.org/
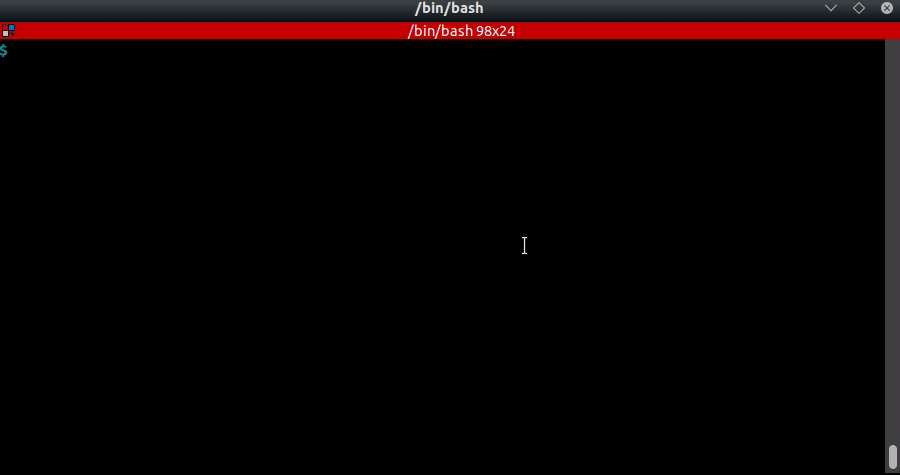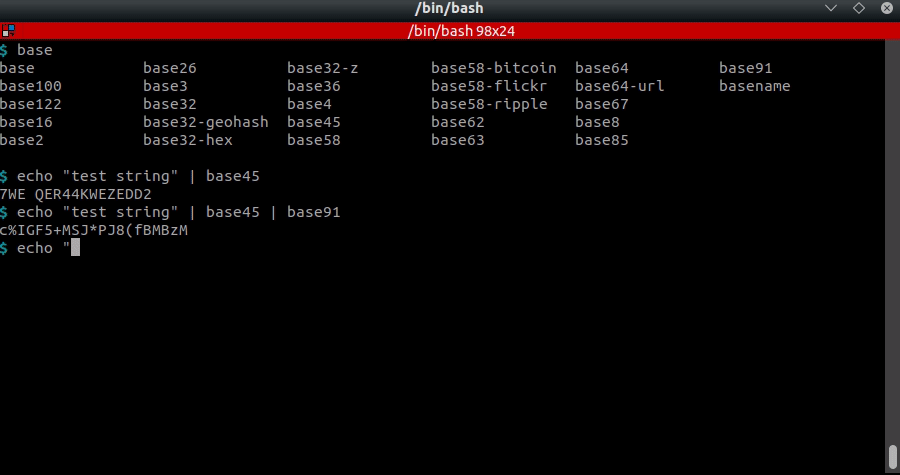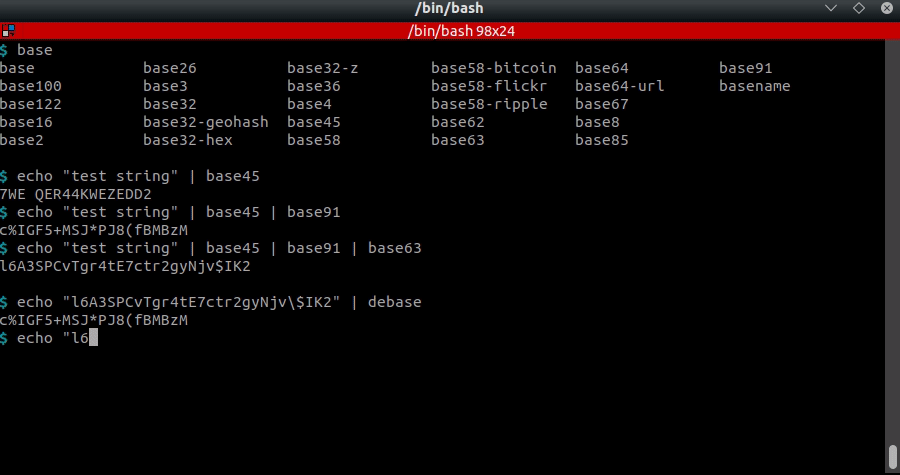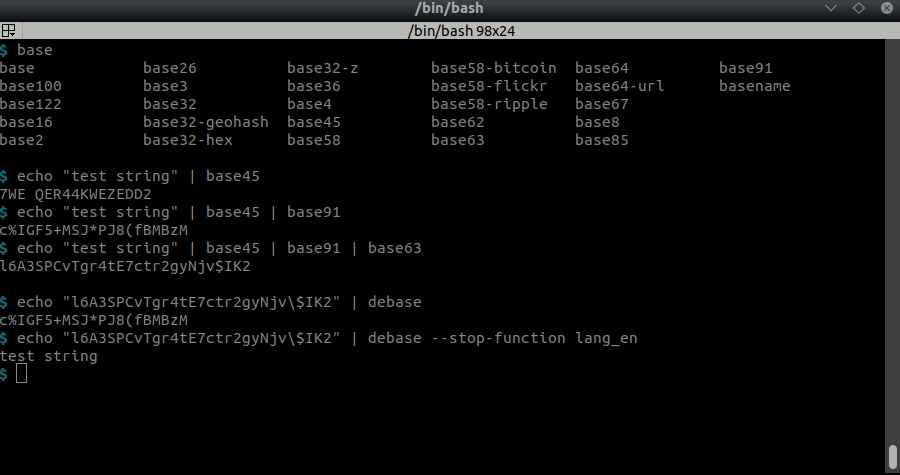 dhondta/python-codext
إضافة بايثون لتحويل الترميز تتضمن أدوات سطر أوامر لتشفير/فك تشفير أي شيء
 crond-jaist/autopentest-drl
AutoPentest-DRL: اختبار الاختراق الآلي باستخدام التعلم المعزز العميق
 itm4n/pentest-windows
مجموعة من أبحاث Windows internals وتقنيات الاستغلال التي تغطي تصعيد الامتيازات، وإساءة استخدام الرموز المميزة، وحيل ما بعد الاستغلال للفرق الحمراء…
 shramos/polymorph
Polymorph هو إطار عمل لمعالجة حزم الشبكة في الوقت الفعلي مع دعم لجميع البروتوكولات الموجودة تقريبًا.
 0xsojalsec/uncensored-ai
إزالة الرقابة التلقائية الكاملة لنماذج اللغة
 realitynet/android-forensics-references
مرجع منسّق لآثار الأدلة الجنائية في أندرويد ومسارات السجلات، مع روابط إلى شروحات تحديات CTF وأوراق بحثية وأدوات تحليل الأجهزة المحمولة.
 jakobfriedl/conquest
Conquest هو إطار عمل للقيادة والتحكم/ما بعد الاستغلال، غني بالميزات وقابل للتشكيل، مطوَّر بلغة نيم.
 fankh/vulnerability-poc
مختبرات إثبات المفهوم لثغرات CVE، ونصوص الاستغلال، وقواعد الكشف/المنع (Nginx، Apache، Snort، YARA) للثغرات عالية الخطورة. للاختبارات الأمنية المصرح…








