
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit
 threatcl/threatcl
توثيق نماذج التهديدات الخاصة بك باستخدام HCL
 rizemon/exploit-writing-for-oswe
نصائح حول كيفية كتابة سكربتات الاستغلال (بشكل أسرع!)
 whgojp/javaseclab
مختبر شامل لثغرات Java يتضمن كوداً مصاباً وكوداً مُصلحاً، وسيناريوهات هجوم، وملاحظات تدقيق المصدر/المصب، وإرشادات الترميز الآمن للتدريب الأمني وتقييم…
 cybercx-sta/purpleops
تطبيق ويب مفتوح المصدر مستضاف ذاتيًا لإدارة الفريق الأرجواني.
 doctorwebltd/malware-iocs
مؤشرات اختراق (IOCs) منسّقة من تحقيقات البرمجيات الخبيثة لدى Doctor Web، منشورة لاستخدامها في استخبارات التهديدات وهندسة الكشف والاستجابة للحوادث.
 trailofbits/trailmark
Build and query a graph database representation of source code
 francozappa/bluffs
مجموعة أدوات لاختبار إنشاء جلسات Bluetooth ضد هجمات السرية الأمامية والمستقبلية، باستخدام تصحيح البرامج الثابتة، وتحليل PCAP، وفحوصات آلية لثغرات…
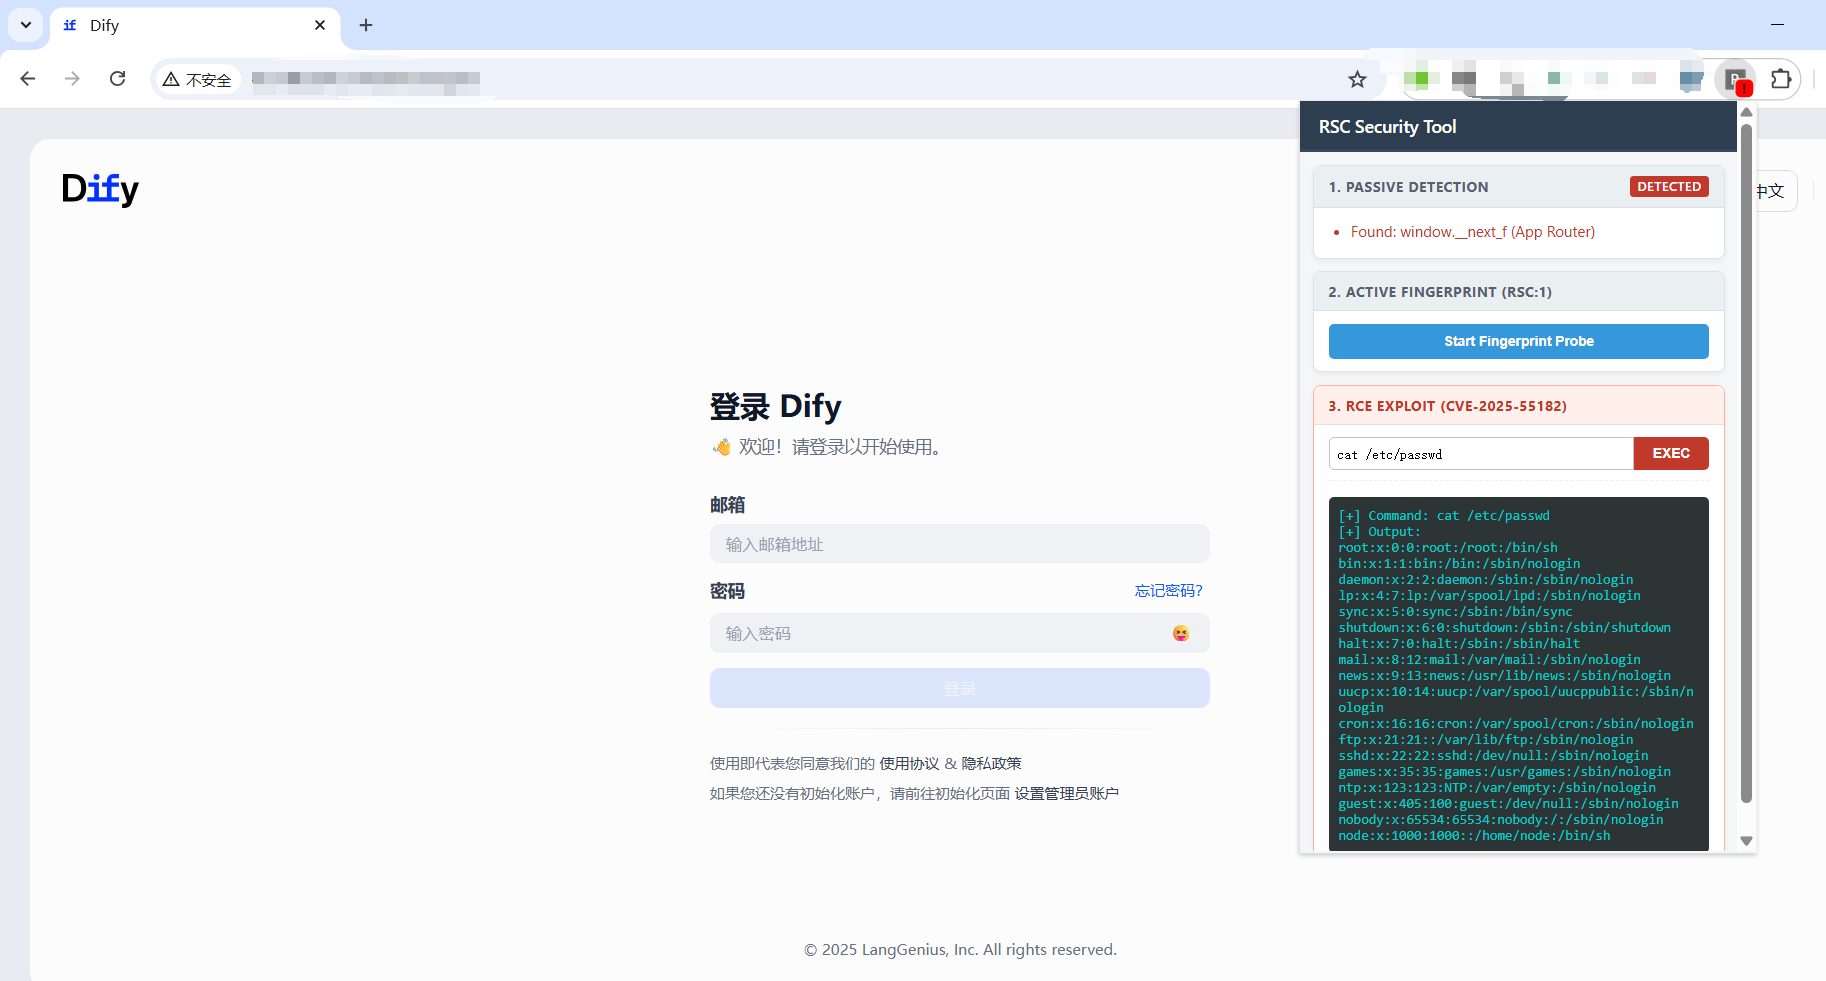 mrknow001/rsc_detector
يدعم تحديد بصمات RSC واستغلال ثغرة مكون React CVE-2025-55182.
 misp/misp-taxonomies
تصنيفات تُستخدم في نظام تصنيف MISP ويمكن استخدامها بواسطة أدوات أخرى لمشاركة المعلومات.
 brannondorsey/dns-rebind-toolkit
مجموعة أدوات JavaScript أمامية لإنشاء هجمات إعادة ربط DNS.
 waf-bypass-maker/waf-community-bypasses
مجموعة CSV منسقة من حمولات تجاوز جدار حماية تطبيقات الويب (WAF) المقدمة من المجتمع، لاختبار حمايات WAF والتحقق من صحتها.
 francisck/danderspritz_lab
مختبر DanderSpritz كامل الوظائف في أمرين
 ironfox-oss/ironfox
Hardened Android web browser forked from Mull/Firefox with privacy-focused patches, anti-fingerprinting, telemetry removal, and secure defaults for…
 francescostabile/numasec
وكيل أمان ذكي يعمل في الطرفية الخاصة بك، ينسق الأدوات المحلية، ودفاتر التشغيل، والوكلاء لسير العمل المخولة في مجال AppSec، pentest، OSINT، و CTF مع…
 zerkereod/krakenhashes
منصة توزيعية لتكسير كلمات المرور تقوم بتنسيق وكلاء GPU/CPU عبر Hashcat لاستعادة التجزئة بسرعة عالية، مع إدارة المهام في الوقت الفعلي، ونقاط التوقف،…
 harendra-shakya/smart-contract-attack-vectors
قائمة منسقة من نواقل هجمات العقود الذكية
 edr4/xss-bypass-filters
مجموعة منتقاة من حمولات XSS وورقة غش لتجاوز التصفية: مراوغة خاصة بـWAF، ومتجهات حقن JS/HTML، وحيل ترميز، وتجاوزات DOMPurify وMarkdown.
 r-s0n/ars0n-framework
إطار عمل معياري لصيد الثغرات (Bug Bounty) يقوم بأتمتة الاستطلاع (reconnaissance)، تعداد النطاقات الفرعية (subdomain enumeration)، وفحص الثغرات…








