
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/zerkereod/krakenhashes
كسر كلمات المرورالاستغلالتحليل التجزئةالتحقيق الجنائي الرقمياختبار الاختراقالتعلم والتعليمالفريق الأحمر
GitHubzerkereod/krakenhashes

krakenhashes

منصة توزيعية لتكسير كلمات المرور تقوم بتنسيق وكلاء GPU/CPU عبر Hashcat لاستعادة التجزئة بسرعة عالية، مع إدارة المهام في الوقت الفعلي، ونقاط التوقف، والتحليلات لمختبرات الاختراق وفرق الأحمر.

عرض المستودع
4024545منذ 2 أيامتمت المراجعة من قبل Kitploit
مشاركة

KrakenHashes

KrakenHashes هو نظام موزّع لكسر كلمات المرور مصمم لمتخصصي الأمن والفرق الحمراء. تنسّق المنصة موارد GPU/CPU عبر عدة وكلاء لتنفيذ كسر سريع للهاشات باستخدام أدوات مثل Hashcat من خلال واجهة ويب آمنة. فكّر في KrakenHashes كنظام إدارة كامل للهاشات أثناء وبعد وقبل (إذا كان عميلاً متكرراً) العملية. ومن الناحية المثالية، أثناء التحقق أيضاً من الهاشات بحثاً عن كسور معروفة، نقوم بتحديث ملف potfile مع كل هاش ويمكن استخدام ذلك كتشغيل أولي مقابل أنواع أخرى من الهاشات لتحقيق مكسب سريع محتمل.
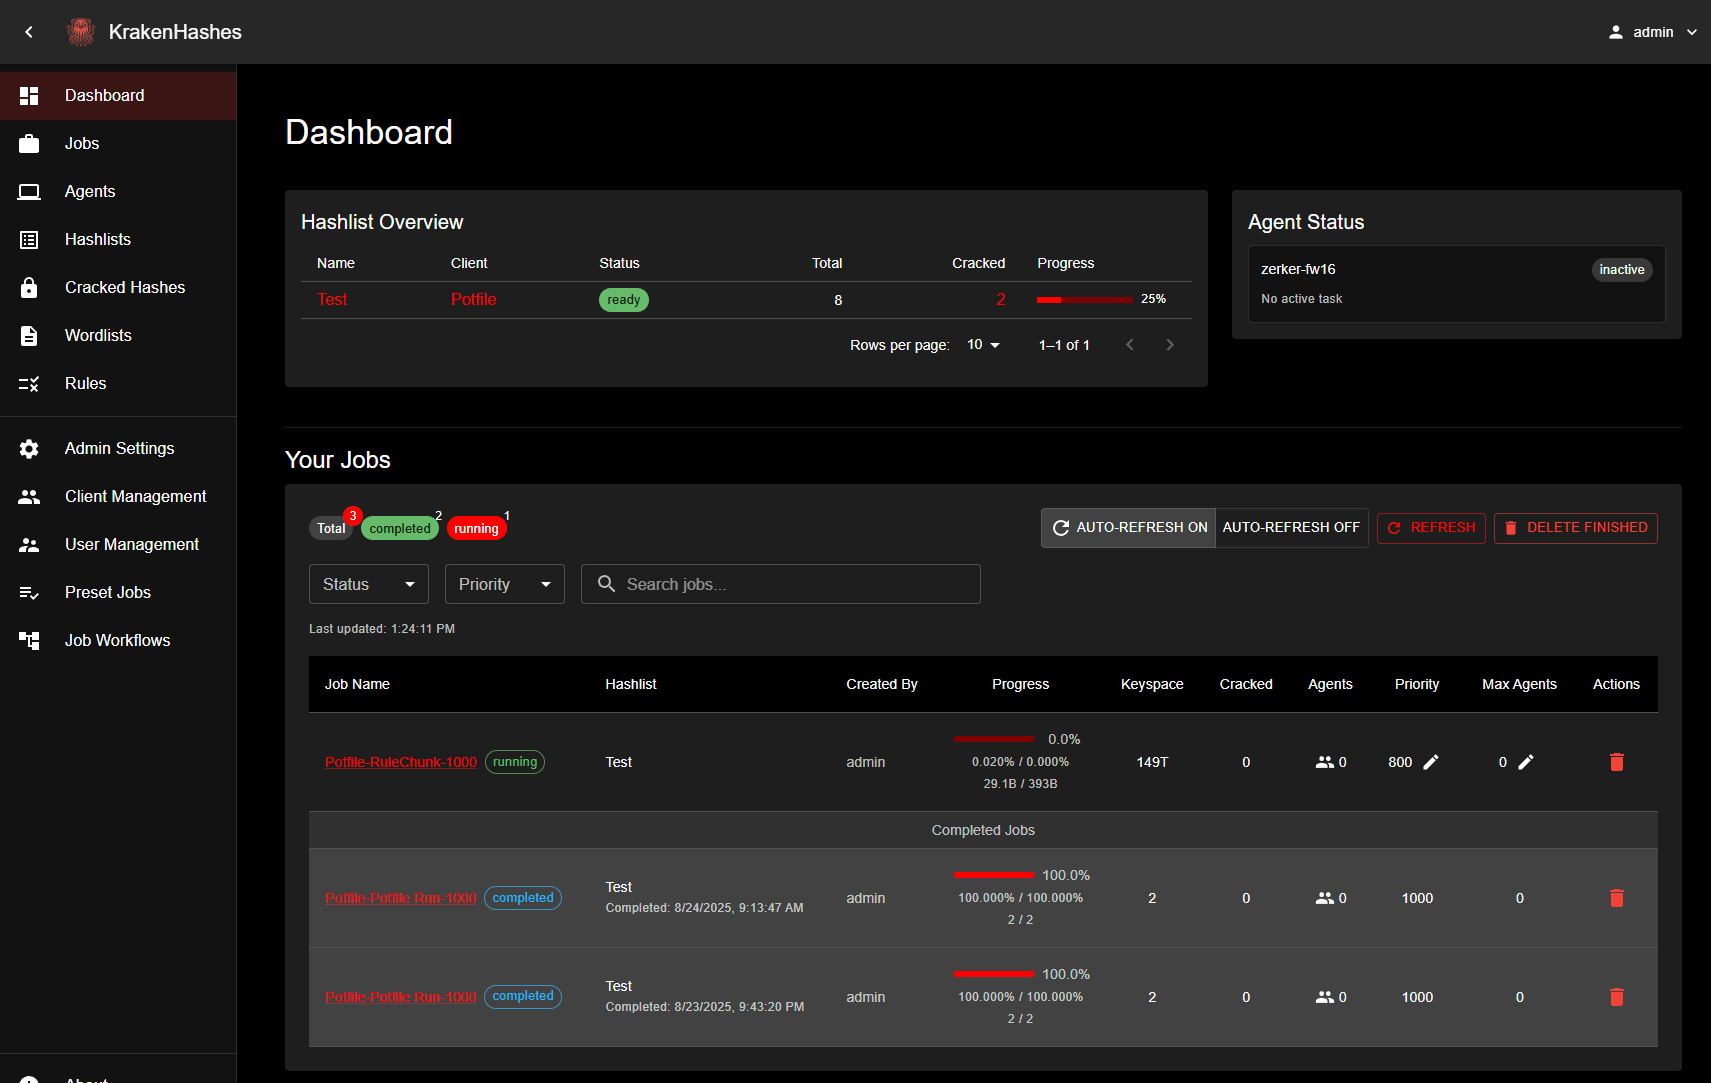
KrakenHashes Dashboard

إخلاء المسؤولية

⚠️ تحذير التطوير النشط
هذا المشروع مُصدَر حالياً ويُستخدم في بيئات الإنتاج. اعتبارات رئيسية:

استخدمه على مسؤوليتك الخاصة - قد يأكل هذا البرنامج بياناتك، أو يشتعل، أو يستدعي Kraken رقمياً. لقد تم تحذيرك.

مع إصدار النسخة 3.0.0، يجب أن يعمل للاستخدامات المقصودة منه. ورغم أنه قد يحتوي على أخطاء، أرجو منك فتح issue (يوجد رابط في أسفل الواجهة الأمامية). هذه الأداة مخصصة للمتخصصين الشرعيين الذين لديهم إذن من عملائهم لتشغيل الهاشات في اختباراتهم. أنا لست مسؤولاً عن كيفية استخدامك للأداة أو أي شيء تفعله بها. بالإضافة إلى ذلك، ورغم أن الوثائق يجب أن تكون مفيدة، أرجو إبلاغي إذا اكتشفت أي مشكلات.

تفاصيل المكوّنات

خدمة الخلفية (Go)

  • مجدول مهام مع موازنة تحميل تكيفية
  • نقاط نهاية REST API مع مصادقة JWT
  • واجهة PostgreSQL لتخزين المهام/النتائج

نظام الوكيل (Go)

  • مدير موارد العتاد (تخصيص GPU/CPU)
  • غلاف Hashcat مع نقاط تفتيش تلقائية
  • إدارة وحدات العمل الموزعة
  • نظام فحص الصحة مع قدرات الإصلاح الذاتي

واجهة الويب (React)

  • تصوّر تقدّم المهام في الوقت الفعلي
  • معالج اكتشاف نوع الهاش وإعداده
  • إعداد MFA وتدفق الاسترداد
  • تقارير وتحليلات تفاعلية

حالات الاستخدام

  • فرق اختبار الاختراق التي تنسّق الهجمات
  • المحققون الجنائيون الذين يستعيدون أدلة محمية
  • الفرق الحمراء التي تتحقق من نظافة بيانات الاعتماد وسياسة كلمات المرور
  • الأبحاث التي تحلل ثغرات الهاشات
  • بيئات التدريب الأمني

الترخيص: AGPLv3 (انظر LICENSE.md)
الحالة: قيد التطوير النشط، ستكون هناك أخطاء لكنها تقل كل يوم. المشروع مستقر ويمكن استخدامه في بيئات الإنتاج.

الوثائق

تتوفر وثائق شاملة في دليل docs/:

  • البدء السريع - دليل البدء السريع للتثبيت
  • فهرس الوثائق - نظرة عامة كاملة على الوثائق
  • دليل المستخدم - فهم المهام وسير العمل
  • دليل المسؤول - إنشاء استراتيجيات الهجوم وإدارتها
  • إعداد Docker - البدء باستخدام Docker

المجتمع

انضم إلى مجتمع Discord الخاص بنا للحصول على الدعم والمناقشات والتحديثات:

  • خادم Discord - تواصل مع مستخدمي KrakenHashes الآخرين

التطوير

يمكن العثور على تعليمات إعداد وتشغيل كل مكوّن في أدلّته الخاصة.

الجديد في 3.0

راجع CHANGELOG للاطلاع على مدخل 3.0.0 الكامل و صفحة الإصدار للحصول على الملفات التنفيذية وملاحظات الترقية. هل تقوم بالترقية من 2.x؟ اقرأ ملاحظات ترقية 3.0.0 أولاً.

خارطة الطريق

يتم تتبع العمل المخطط له عبر GitHub issues. افتح issue قبل بدء المساهمة حتى يمكن مناقشتها وحجزها (انظر CONTRIBUTING).


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




