
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit

 danielbohannon/revoke-obfuscation
إطار كشف التعتيم في PowerShell
 nickvourd/windows-local-privilege-escalation-cookbook
كتاب طبخ تصعيد الامتيازات المحلية في ويندوز
 grimm-co/notquite0dayfriday
هذا مستودع يوثّق أخطاءً حقيقية في برمجيات حقيقية لتوضيح الاتجاهات، وتعلّم كيفية منعها أو اكتشافها بشكل أسرع.
 michenriksen/drawio-threatmodeling
مكتبات Draw.io لمخططات نمذجة التهديدات
 olafhartong/threathunting
تطبيق Splunk مرتبط بمصفوفة MITRE ATT&CK لتوجيه عمليات صيد التهديدات الخاصة بك
 hellman/xortool
أداة لتحليل شيفرة XOR متعددة البايتات
 p0dalirius/windows-coerced-authentication-methods
قائمة بأساليب لإجبار جهاز ويندوز على المصادقة على جهاز يتحكم فيه المهاجم عبر استدعاء إجراء بعيد (RPC) ببروتوكولات متنوعة.
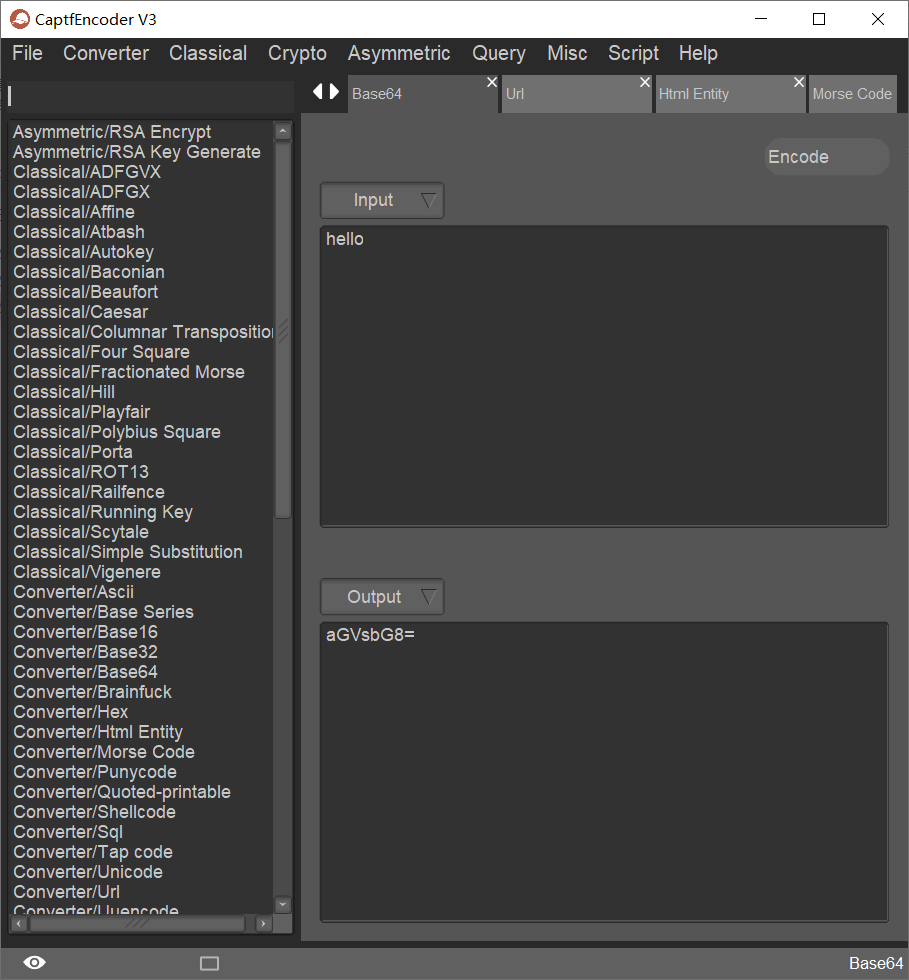 guyoung/captfencoder
أداة أمنية متعددة المنصات للترميز والتشفير الكلاسيكي والحديث، وحساب التجزئة، واستعلامات الاستطلاع عبر الإنترنت، مصممة لمسابقات CTF وتحليل الأمن.
 bee-san/name-that-hash
تعرف على أكثر من 300 نوع من أنواع التجزئة (hash) فورًا عبر واجهة سطر الأوامر (CLI) أو تطبيق ويب. يُعطي أولوية للتجزئة الشائعة، ويوفر ملخصات، ويتكامل…
 ahxr/ghost
أداة RAT خفيفة الوزن توفر وصولاً صامتاً لسطر الأوامر عن بُعد، وتنزيل/تنفيذ ملفات مخفي، وآليات استمرارية لأنظمة ويندوز. اتصال C2 مشفّر مع إعادة اتصال…
 safety-research/bloom
إطار تقييم سلوكي آلي لنماذج LLMs يولد سيناريوهات اختبار متنوعة لفحص التملق والتحيز وغيرها من السلوكيات ذات الصلة بالسلامة، مع تكوينات بذور (seed)…
 xtiankisutsa/mara_framework
MARA هو إطار لعكس هندسة وتحليل تطبيقات الجوال. وهو عبارة عن مجموعة أدوات تجمع أدوات شائعة الاستخدام في عكس هندسة وتحليل تطبيقات الجوال للمساعدة في…
 selinuxproject/selinux-notebook
كتاب شامل مفتوح المصدر حول SELinux يغطي مكونات النواة، ومكتبات مساحة المستخدم، وسلسلة أدوات السياسات، ولغة السياسات. يتضمن تعليمات بناء بصيغ HTML…
 owasp/docker-security
إحكام السيطرة على أمان الحاويات
 strangerealintel/cyberthreatintel
تحليل البرمجيات الخبيثة واستخبارات التهديدات السيبرانية لمجموعات APT ومجرمي الإنترنت
 0xhossam/killer
Killer هي أداة بسيطة جداً مصممة لتجاوز أدوات الأمان AV/EDR باستخدام تقنيات مراوغة متنوعة، وتستخدم من قبل مجموعة Patchwork.
 qubesos/qubes-secpack
مستودع منسّق لنشرات أمان Qubes OS، والكناري، ومفاتيح PGP، وملخصات ISO، مع تحقق موثّق عبر وسوم git والتوقيعات المنفصلة.
 huskyhacks/pmat-labs
مختبرات للتحليل العملي للبرامج الضارة والتصنيف المبدئي








