
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit
 httpvoid/writeups
مجموعة منسقة من الكتابات المتعلقة بالثغرات الأمنية، تغطي أمن التطبيقات وتحديات CTF ونتائج برامج مكافآت اكتشاف الثغرات.
 thehappydinoa/awesome-censys-queries
مجموعة من استعلامات بحث Censys المثيرة والغريبة
 dolevf/damn-vulnerable-graphql-application
تطبيق Damn Vulnerable GraphQL هو خدمة GraphQL ضعيفة عمداً مصممة لتعلم وممارسة أمان GraphQL.
 luemmelsec/pentest-tools-collection
مجموعة منسقة من أدوات الأمن الهجومي والأوامر المخصصة لهجمات Active Directory، وC2، وتصعيد الامتيازات، والتعتيم، واختبار اختراق الويب.
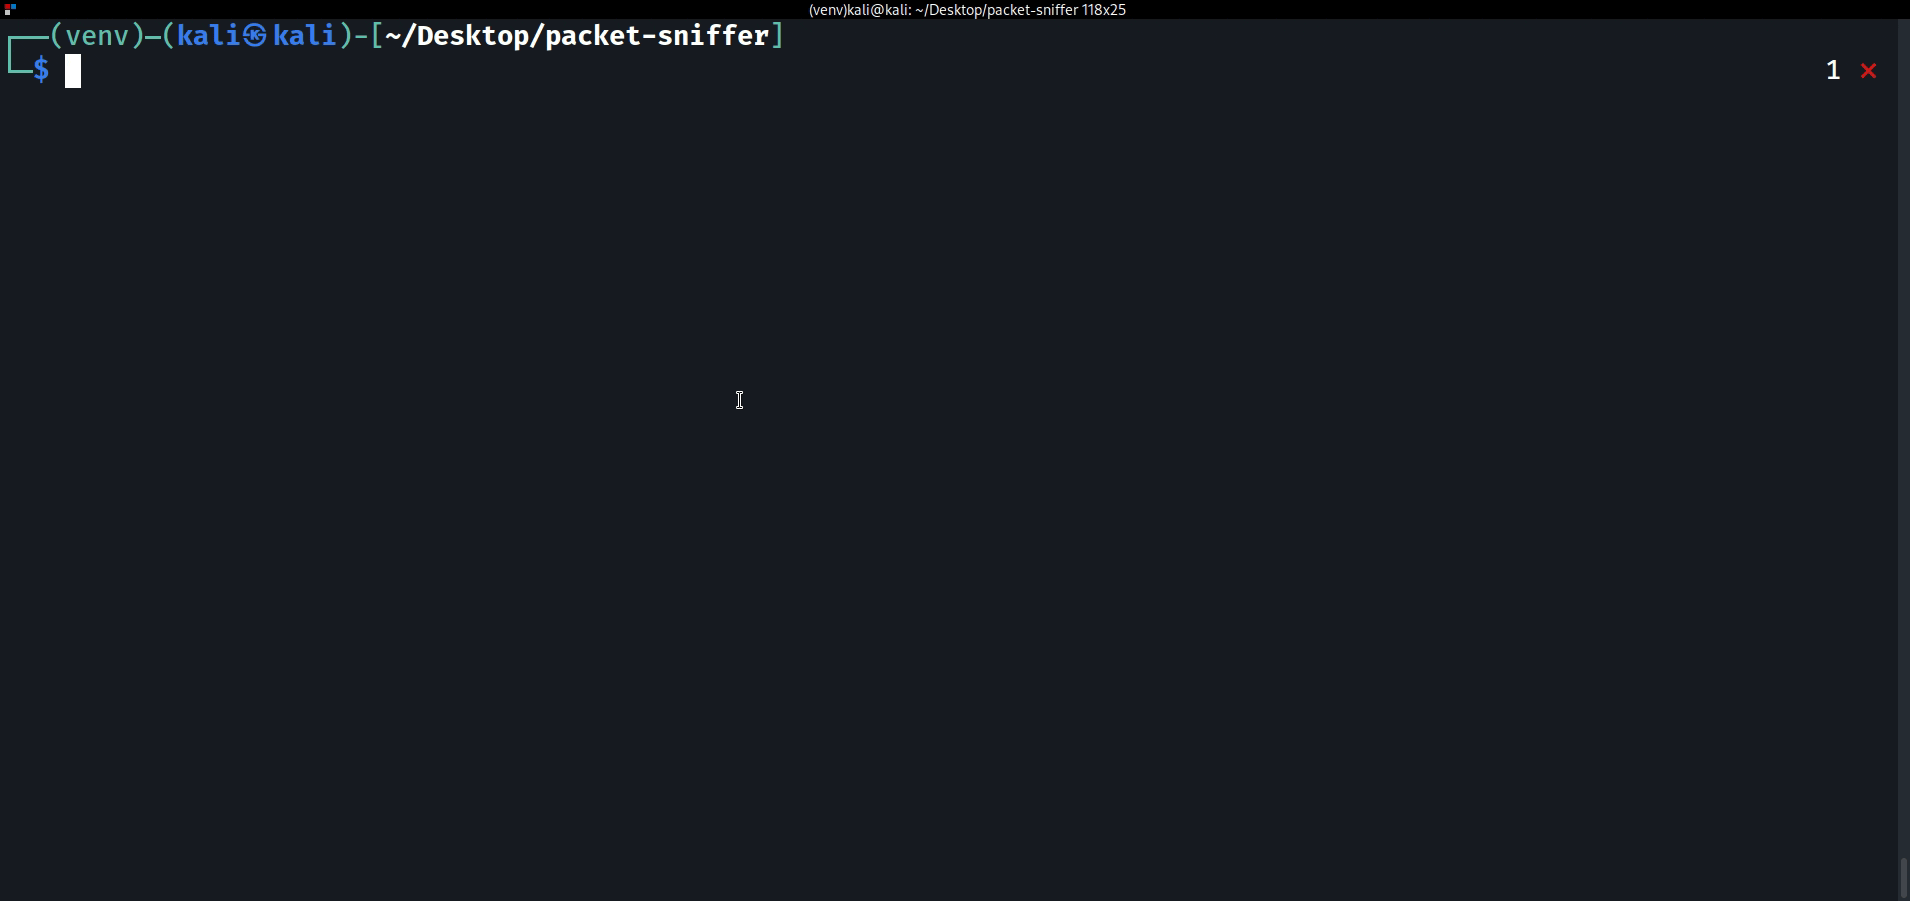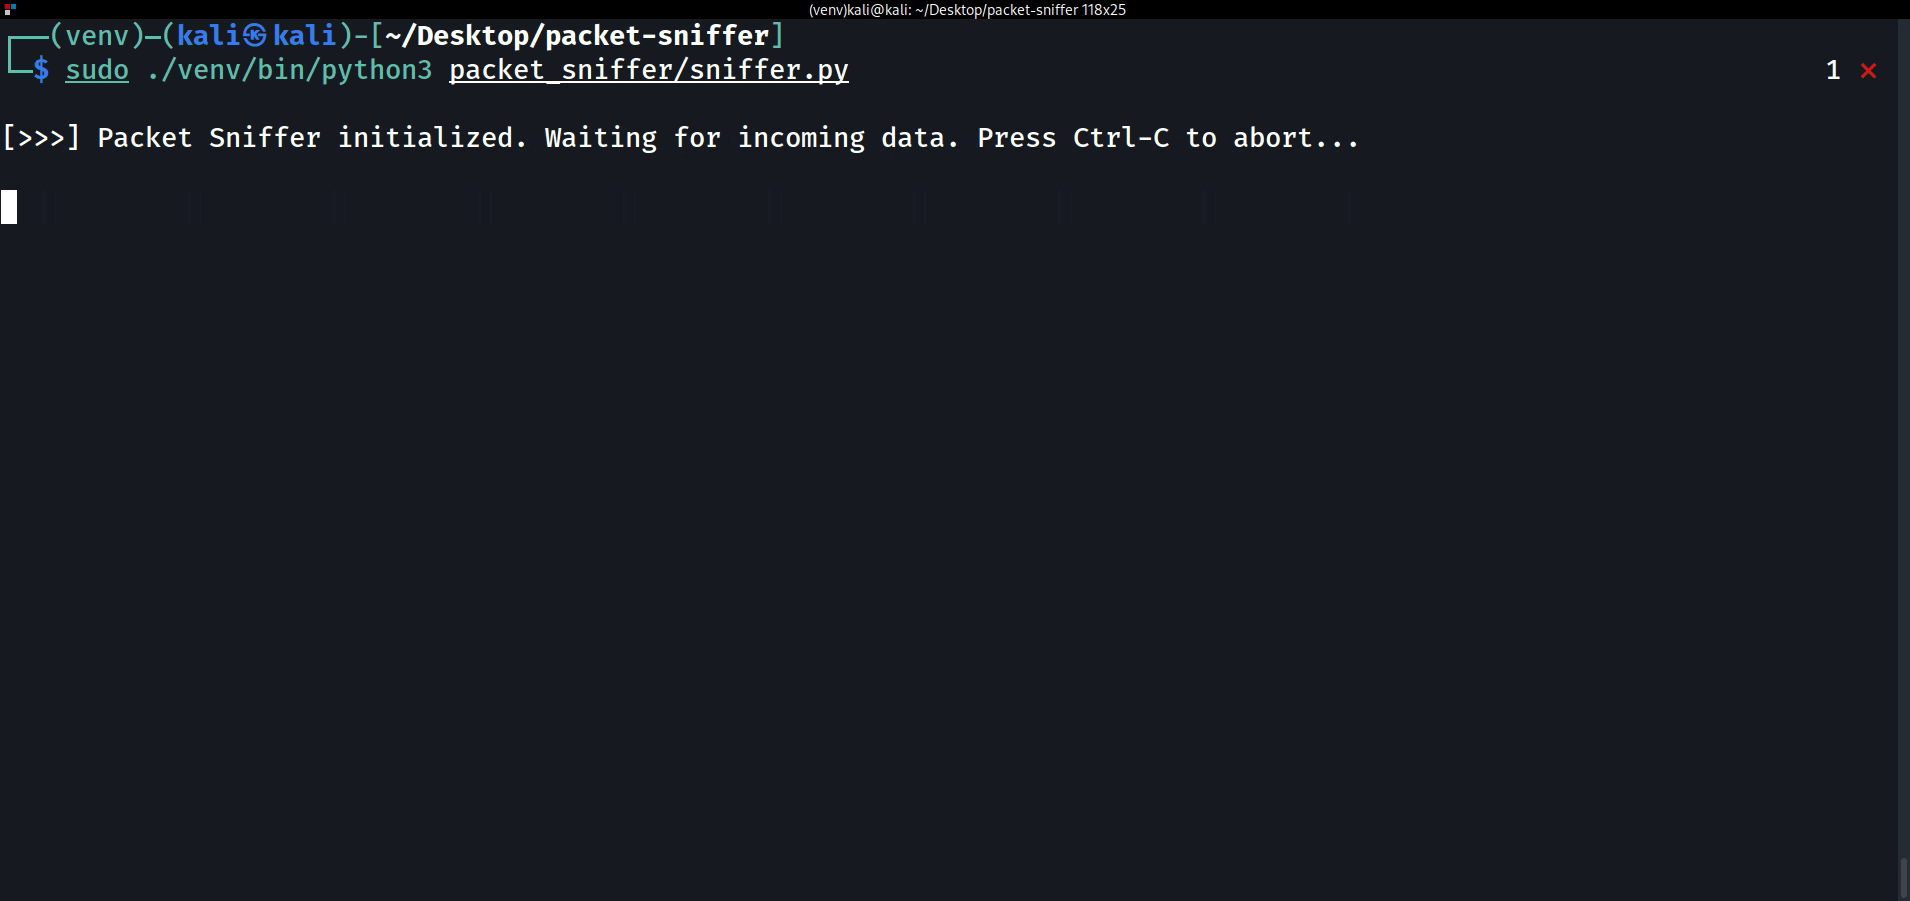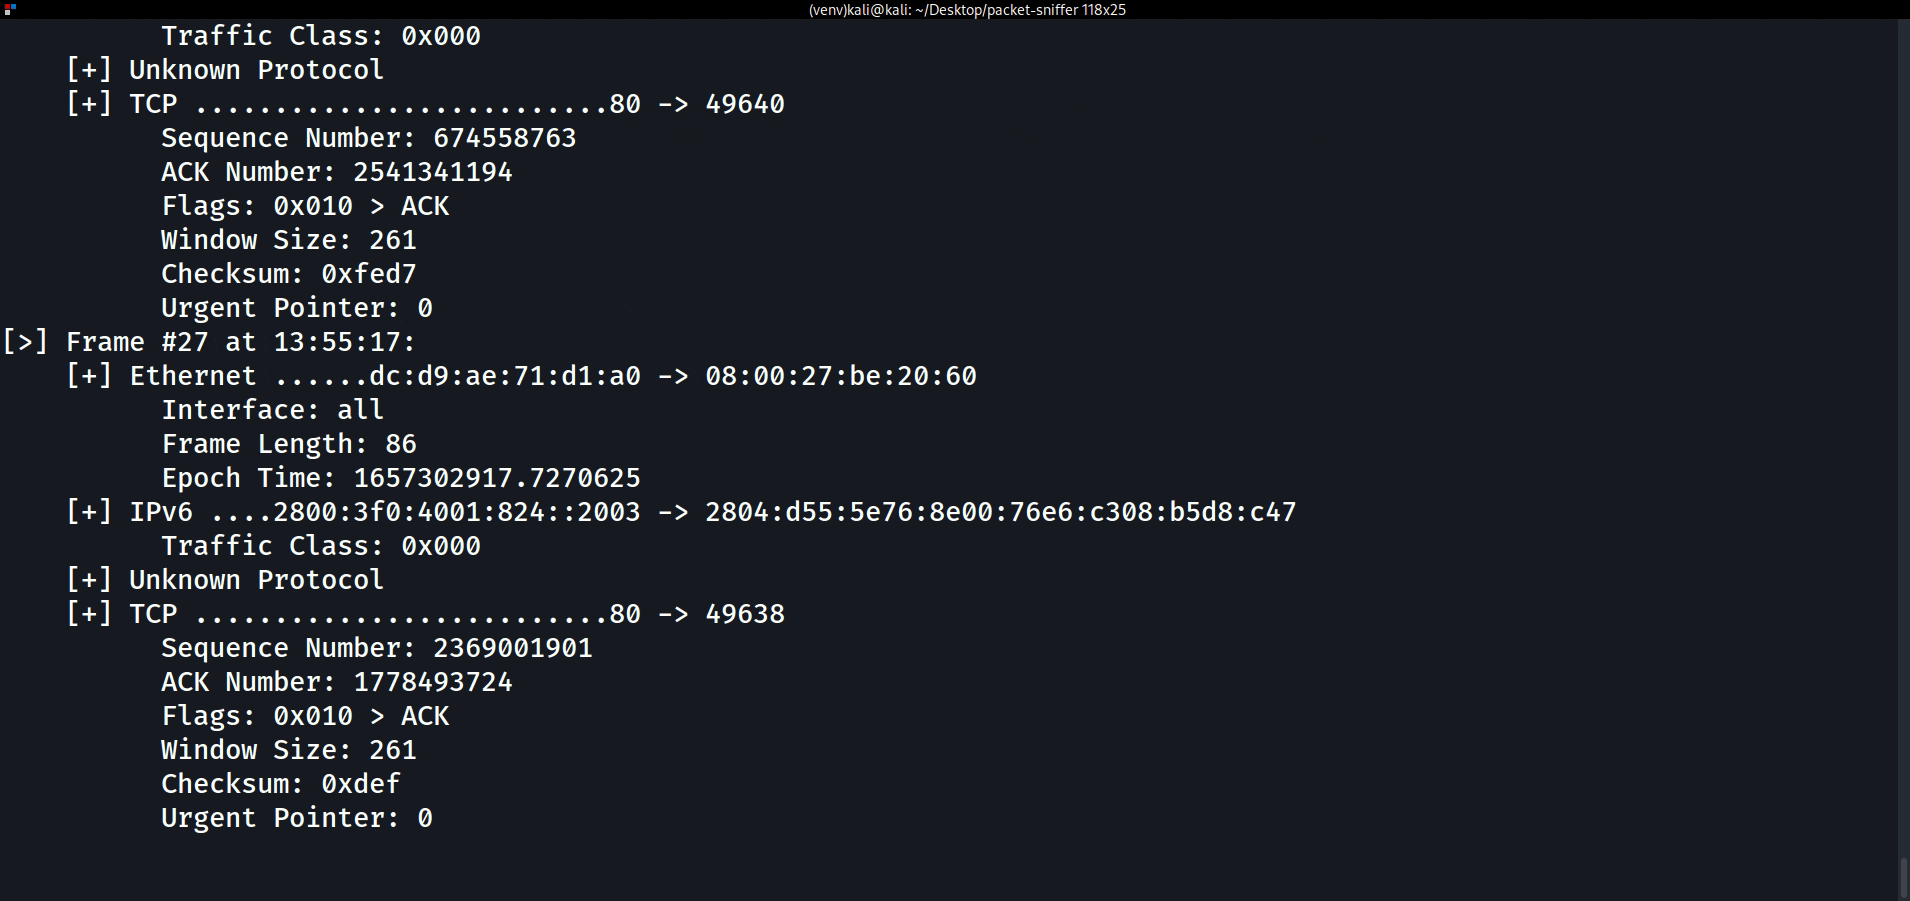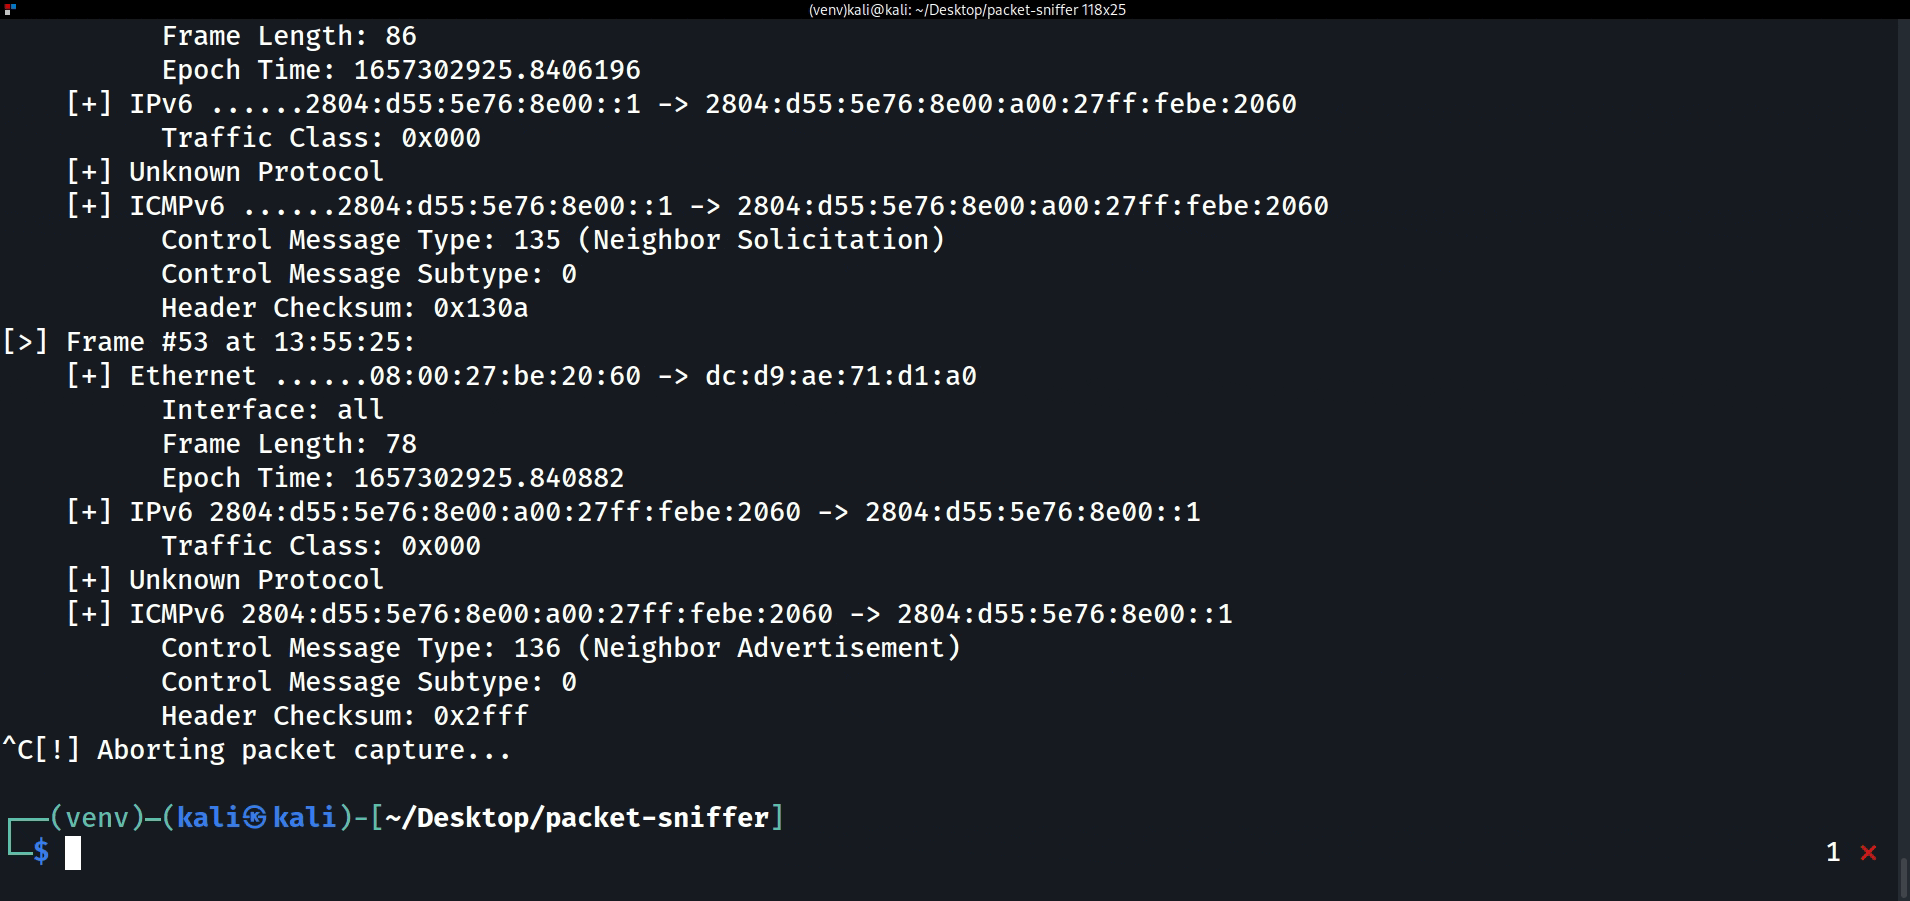 eonraider/packet-sniffer
Raw socket-based network packet sniffer that captures and disassembles TCP/IP packets from network interfaces for security analysis and educational…
 mubix/shellshocker-pocs
مجموعة من إثباتات المفهوم والأهداف المحتملة لـ #ShellShocker
 tamarin-prover/tamarin-prover
أداة تحقق رمزي للبروتوكولات الأمنية تستخدم إعادة الكتابة متعددة المجموعات وحل القيود لإثبات خصائص السرية والمصادقة والتكافؤ.
 r3dy/capsulecorp-pentest
بيئة Vagrant VirtualBox لإجراء اختبار اختراق الشبكة الداخلية
 yuanyuanxiang/simpleremoter
برنامج تحكم عن بعد مبني على Gh0st: يقوم بتنفيذ إدارة المحطات الطرفية، إدارة العمليات، إدارة النوافذ، سطح المكتب البعيد، إدارة الملفات، إدارة الصوت،…
 uofw/uofw
البرنامج الثابت الرسمي غير الرسمي، مشروع هندسة عكسية كامل لأحدث برامج PSP الثابتة
 securityriskadvisors/vectr
تتبع أنشطة اختبار الفريق الأحمر والأزرق لقياس قدرات الكشف والمنع عبر سيناريوهات الهجوم، مع إدارة الحملات، وتكرار تكتيكات وتقنيات وإجراءات (TTP)، ورصد…
 thezdi/poc
مجموعة من إثباتات المفهوم (proof-of-concept) للاستغلال ونتائج أبحاث الثغرات الأمنية التي نشرتها مبادرة Zero Day Initiative التابعة لـ Trend Micro،…
 dump-guy/malware-analysis-and-reverse-engineering
بعض تحليلات البرمجيات الخبيثة والهندسة العكسية المتاحة للجمهور.
 zishanadthandar/pentest
قاعدة معرفية للاختبار الاختراقي مبنية على Jekyll تتضمن أدلة منهجية وأوراق مرجعية وفهارس أدوات وخرائط طريق للشهادات وموارد مختارة لمختبرات التدريب…
 merill/awesome-entra
😎 قائمة رائعة لكل ما يتعلق بـ Microsoft Entra
 ine-labs/azuregoat
AzureGoat : بنية تحتية ضعيفة من Azure (بنيان آزر ضعيف)
 0xdea/semgrep-rules
مجموعة من قواعد Semgrep الخاصة بي لتسهيل أبحاث الثغرات الأمنية.
 securitytemplates/sectemplates
قوالب مفتوحة المصدر يمكنك استخدامها لبدء برامجك الأمنية








