
 #1
أبحاث ومواد ومختبرات ومسارات تعلم الأمن السيبراني، بما في ذلك CTF والموارد التعليمية المنسقة.
موصى به من Kitploit
 jinook-kim/cve-2025-64512_poc
أداة PoC بلغة Python للثغرة CVE-2025-64512، وهي ثغرة تنفيذ تعليمات عن بُعد (RCE) عبر إلغاء تسلسل pickle في pdfminer.six. تُنشئ حمولات pickle مضغوطة…
 gavmor/x86-cpp-reversing-skill
مهارة Claude Code لهندسة عكسية لثنائيات C++ x86 ذات 32 بت وترتيب البايتات الصغير (جداول الدوال الافتراضية، RTTI، استعادة الوراثة)
 eddinos2/cve-2026-28956-jxl-messages-surface
ملاحظات استكشاف سطح تسليم JPEG XL في iOS Messages وملاحظات فرق التصحيح الخاصة بـ CVE-2026-28956.
 christbowel/cve-2026-41900-poc
إثبات مفهوم لاستغلال CVE-2026-41900، وهو تنفيذ كود عن بُعد غير مصادق عليه في OpenLearnX عبر تركيب وحدة تخزين الحاوية، مما يتيح كشف /tmp وتنفيذ…
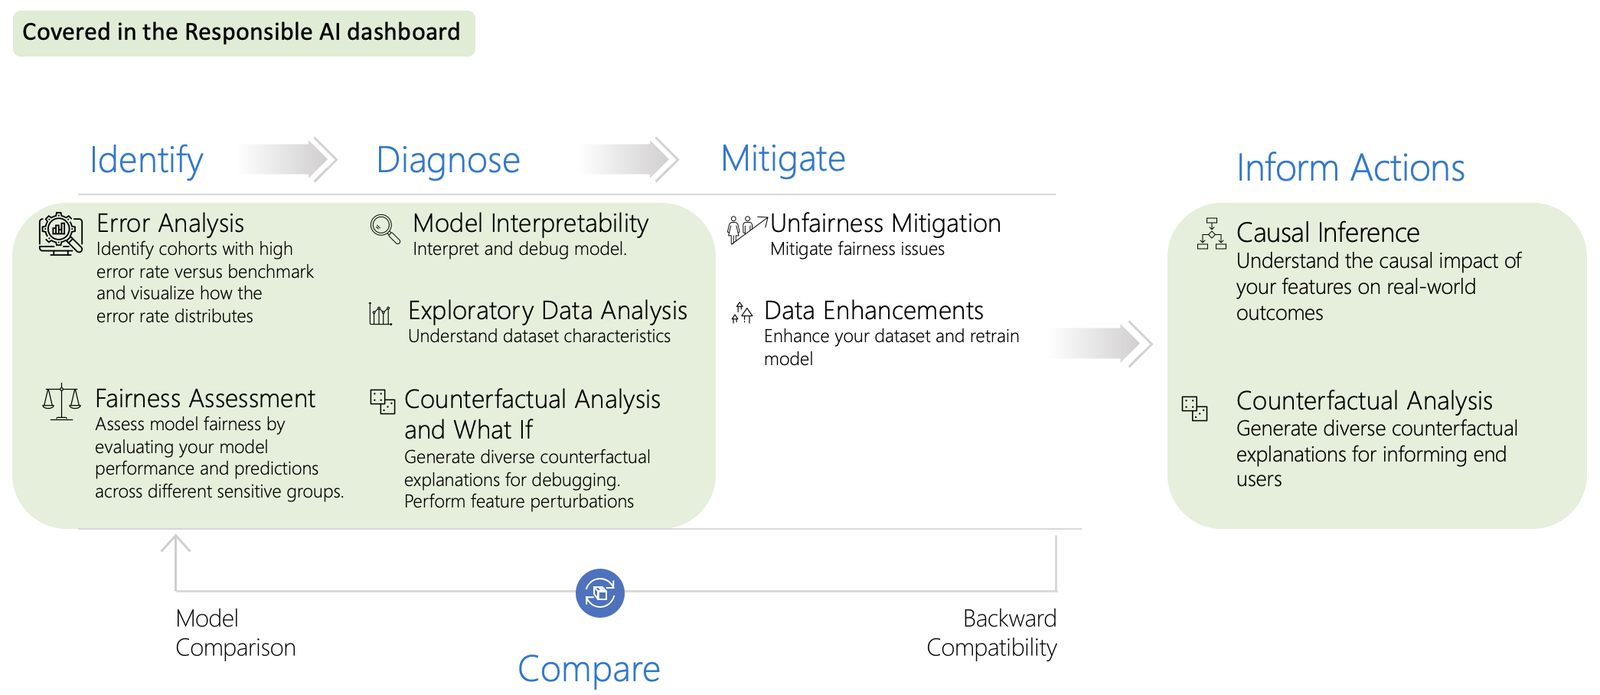 microsoft/responsible-ai-toolbox
لوحات معلومات ومكتبات تفاعلية لتصحيح أخطاء نماذج الذكاء الاصطناعي المسؤول، وتغطي تحليل الأخطاء، والإنصاف، وقابلية التفسير، والسيناريوهات المضادة،…
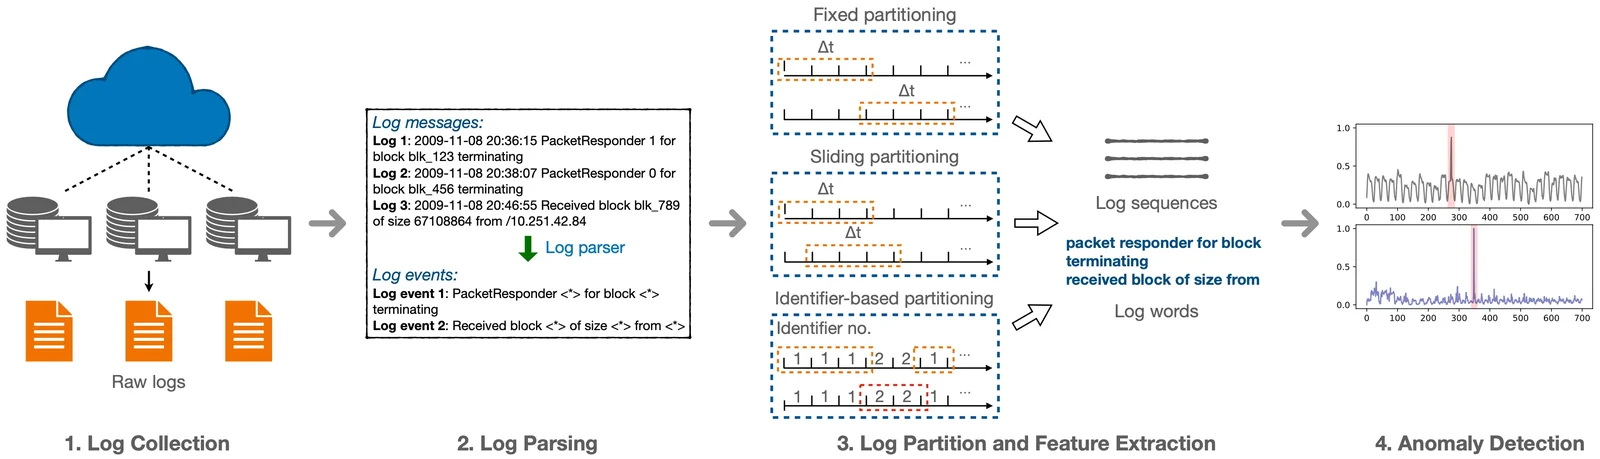 logpai/deep-loglizer
مجموعة أدوات للتعلم العميق للكشف عن الشذوذ المستند إلى السجلات
 microsoft/security-101
8 دروس، ابدأ رحلتك في تعلم الأمن السيبراني.
 mantvydasb/redteaming-tactics-and-techniques
ملاحظات شاملة للفريق الأحمر تغطي تقنيات الأمن الهجومي بما في ذلك حقن الكود، التهرب من الدفاعات، الحركة الجانبية، والاستمرارية، مع تجارب عملية في…
 joe-shenouda/awesome-cyber-skills
قائمة منسقة ببيئات الاختراق حيث يمكنك تدريب مهاراتك السيبرانية بشكل قانوني وآمن
 lirantal/awesome-nodejs-security
دليل منظم لأدوات أمان Node.js، محللات ثابتة، ماسحات ثغرات، وموارد تعليمية تغطي OWASP Top 10، أمن سلسلة التوريد، وممارسات البرمجة الآمنة.
 neo23x0/signature-base
قاعدة بيانات توقيعات YARA ومؤشرات الاختراق (IOC) للماسحات الضوئية والأدوات الخاصة بي
 mandiant/flare-learning-hub
محتوى تعليمي مجاني حول الهندسة العكسية وتحليل البرمجيات الخبيثة من فريق FLARE
 ristbs/awesome-redteam-cheatsheet
مرجع سريع للفريق الأحمر في توسع مستمر.
 cldrn/nmap-nse-scripts
مجموعتي من نصوص NSE لـ nmap
 mvelazc0/purplesharp
PurpleSharp هي أداة محاكاة خصم مكتوبة بلغة C#، تقوم بتنفيذ تقنيات الخصم بهدف توليد تتبع هجومي في بيئات Windows المراقبة.
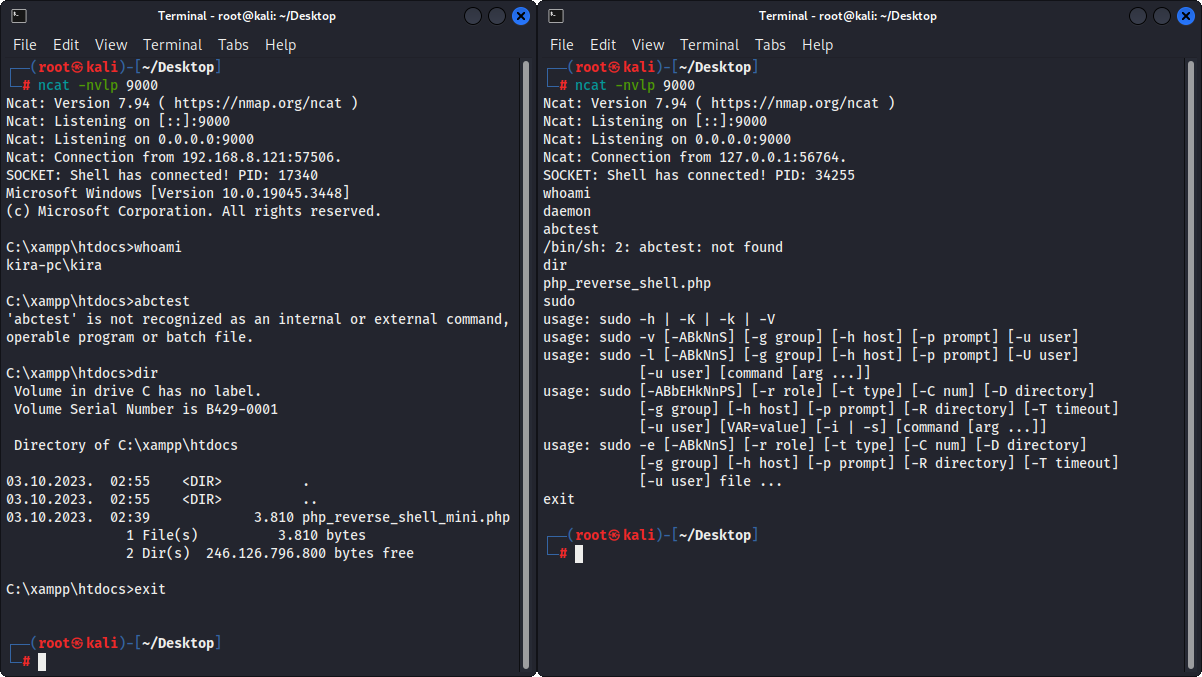 ivan-sincek/php-reverse-shell
صدفات PHP تعمل على أنظمة تشغيل Linux وmacOS وWindows.
 darksight-analytics/tgspyder
أداة سطر أوامر لجمع بيانات OSINT من تيليغرام بشكل منظم. تقوم بجمع الأعضاء والرسائل وروابط الدعوة وبيانات المستخدمين الوصفية من المجموعات…








