Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
deep-loglizer — مجموعة أدوات للتعلم العميق للكشف عن الشذوذ المستند إلى السجلات | Kitploit
أدوات/GitHubGitHub/logpai/deep-loglizer
تعلم الآلةالأوراق والأبحاثالتعلم والتعليمكشف الشذوذتحليل السجلاتالأفضل في كشف الشذوذ #16الأفضل في تحليل السجلات #15الأفضل في تعلم الآلة #15
GitHub
2706557منذ 5 سنواتتمت المراجعة من قبل Kitploit
مشاركة
logpai/deep-loglizer

deep-loglizer

مجموعة أدوات للتعلم العميق للكشف عن الشذوذ المستند إلى السجلات

عرض المستودع

Deep-loglizer

Deep-loglizer هو مجموعة أدوات لتحليل السجلات قائمة على التعلم العميق للكشف التلقائي عن الشذوذ.

إذا كنت تستخدم deep-loglizer في بحثك للنشر، فيرجى الاستشهاد بالورقة التالية:
  • Zhuangbin Chen, Jinyang Liu, Wenwei Gu, Yuxin Su, و Michael R. Lyu. تقرير تجريبي: تحليل سجلات النظام القائم على التعلم العميق لكشف الشذوذ. arXiv نسخة أولية، arXiv:2107.05908 (2021).

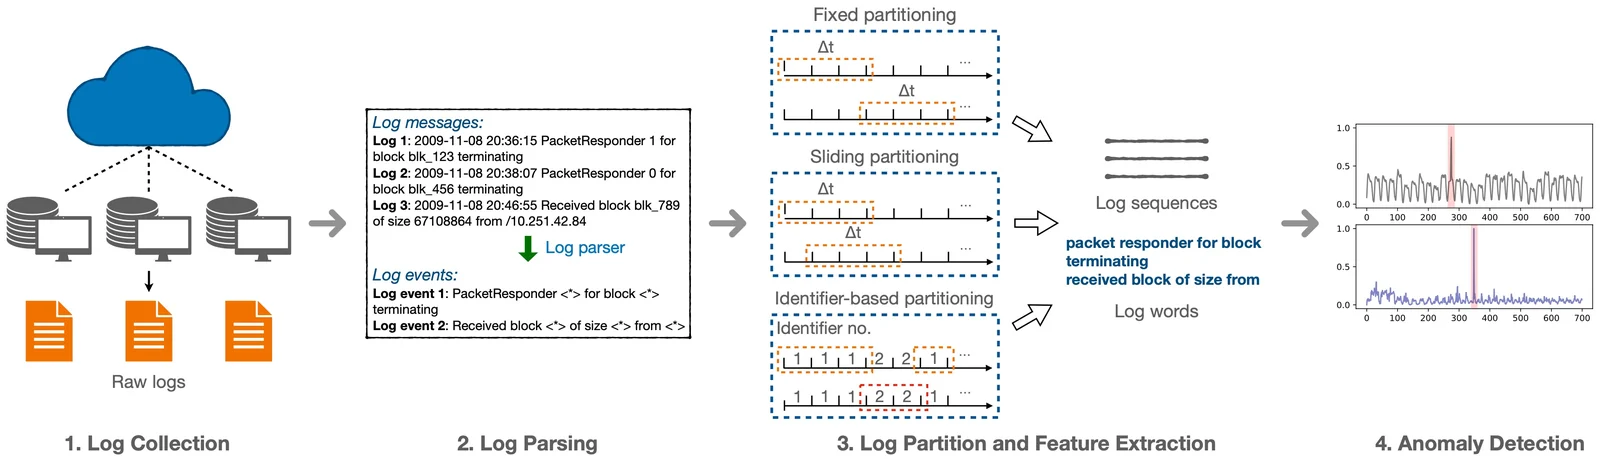
الإطار

كشف الشذوذ في السجلات القائم على التعلم العميق

النماذج

النموذجمرجع الورقة
النماذج غير الخاضعة للإشراف
LSTM[CCS'17] Deeplog: كشف وتشخيص الشذوذ من سجلات النظام عبر التعلم العميق، من Min Du، وFeifei Li، وGuineng Zheng، وVivek Srikumar. [جامعة يوتا]
LSTM[IJCAI'19] LogAnomaly: كشف غير خاضع للإشراف للشذوذ التسلسلي والكمي في السجلات غير المنظمة من Weibin Meng، وYing Liu، وYichen Zhu وآخرون. [جامعة تسينغهوا]
Transformer[ICDM'20] كشف الشذوذ القائم على التصنيف بالانتباه الذاتي في السجلات غير المنظمة، من Sasho Nedelkoski، وJasmin Bogatinovski، وAlexander Acker، وJorge Cardoso، وOdej Kao. [جامعة برلين التقنية]
Autoencoder[ICT Express'20] الكشف غير الخاضع للإشراف عن شذوذ رسائل السجل، من Amir Farzad وT Aaron Gulliver. [جامعة فيكتوريا]
النماذج الخاضعة للإشراف
Attentional BiLSTM[ESEC/FSE'19] كشف الشذوذ القوي القائم على السجلات في بيانات السجلات غير المستقرة من Xu Zhang، وYong Xu، وQingwei Lin وآخرون. [MSRA]
CNN[DASC'18] كشف الشذوذ في سجلات أنظمة البيانات الضخمة باستخدام الشبكة العصبية التلافيفية من Siyang Lu، وXiang Wei، وYandong Li، وLiqiang Wang. [جامعة وسط فلوريدا]

التثبيت

git clone https://github.com/logpai/deep-loglizer.git
cd deep-loglizer
pip install -r requirements.txt


المساهمون

  • Zhuangbin Chen، الجامعة الصينية في هونغ كونغ
  • Jinyang Liu، الجامعة الصينية في هونغ كونغ
  • Wenwei Gu، الجامعة الصينية في هونغ كونغ
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







