#1
 skylined/bugid
كشف وتحليل وتحديد فريد لحالات تعطل تطبيقات ويندوز
 awslabs/snapchange
فازينغ خفيف الوزن للقطة من الذاكرة باستخدام KVM
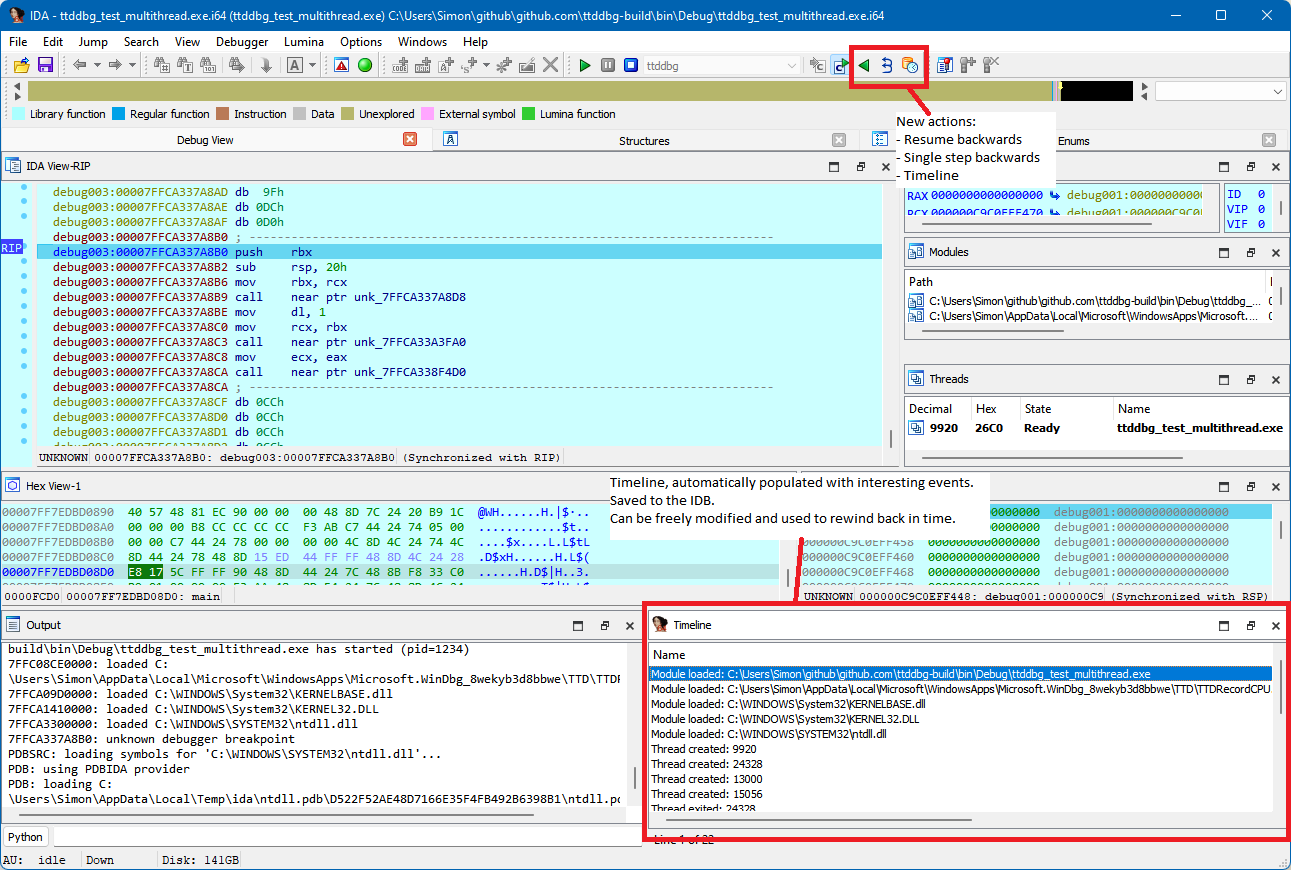 airbus-cert/ttddbg
إضافة IDA لتصحيح أخطاء السفر عبر الزمن
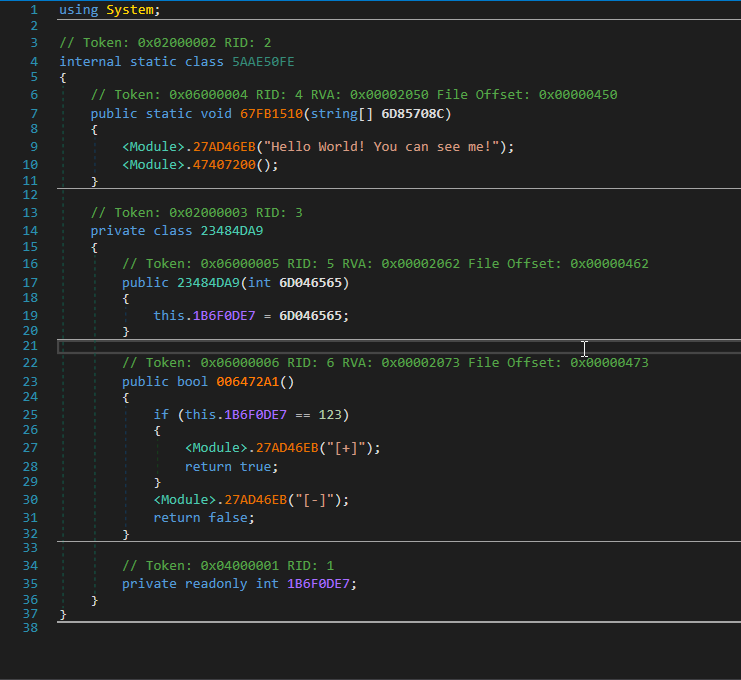 void-stack/vmunprotect.dumper
يمكن لـ VMUnprotect.Dumper إزالة الحماية ديناميكيًا من التجميعات المحمية بـ VMProtect.
 hackmanit/tinja
TInjA هي أداة سطر أوامر (CLI) لاختبار صفحات الويب بحثًا عن ثغرات حقن القوالب، وتدعم 44 من محركات القوالب الأكثر صلة لثماني لغات برمجة مختلفة.
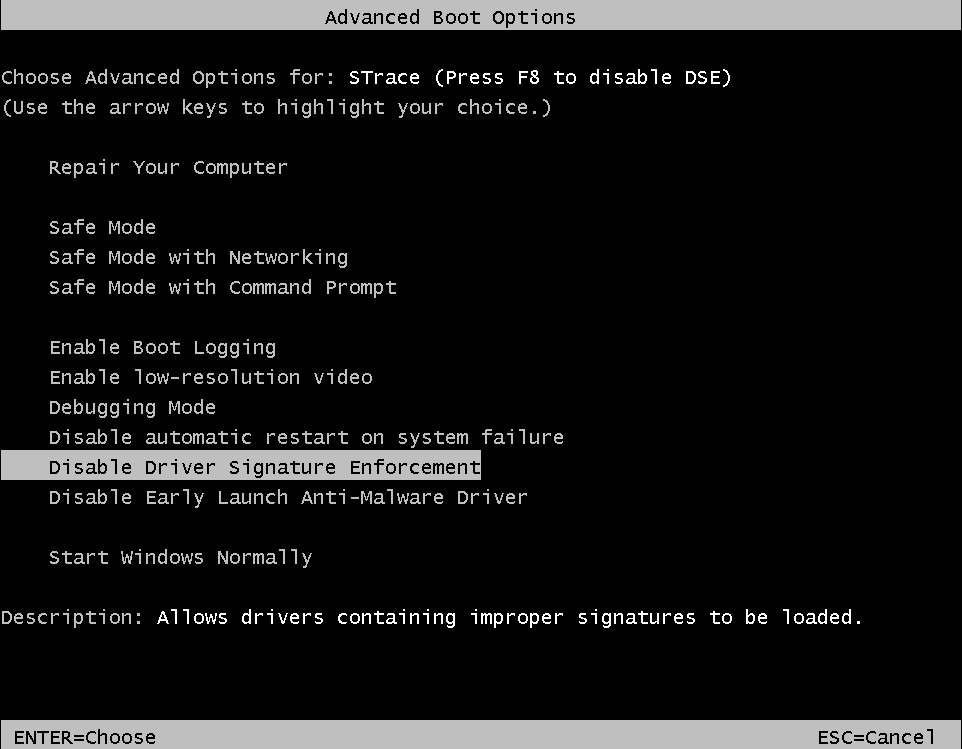 mandiant/strace
أداة إعادة تنفيذ DTrace على نظام ويندوز
 mynameismeerkat/pyretic
pyREtic هو إطار قابل للتوسيع للهندسة العكسية للبايت كود في الذاكرة للغة Python 2.x
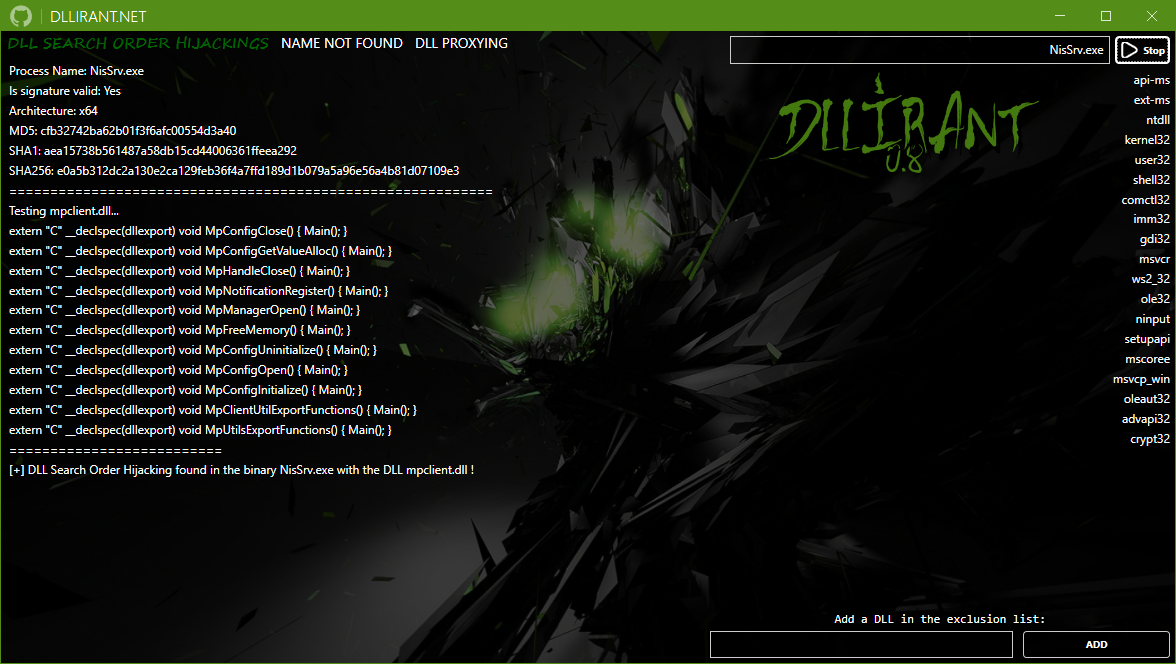 redteamsocietegenerale/dllirant
DLLirant هي أداة لأتمتة أبحاث اختطاف DLL على ملف ثنائي محدد.
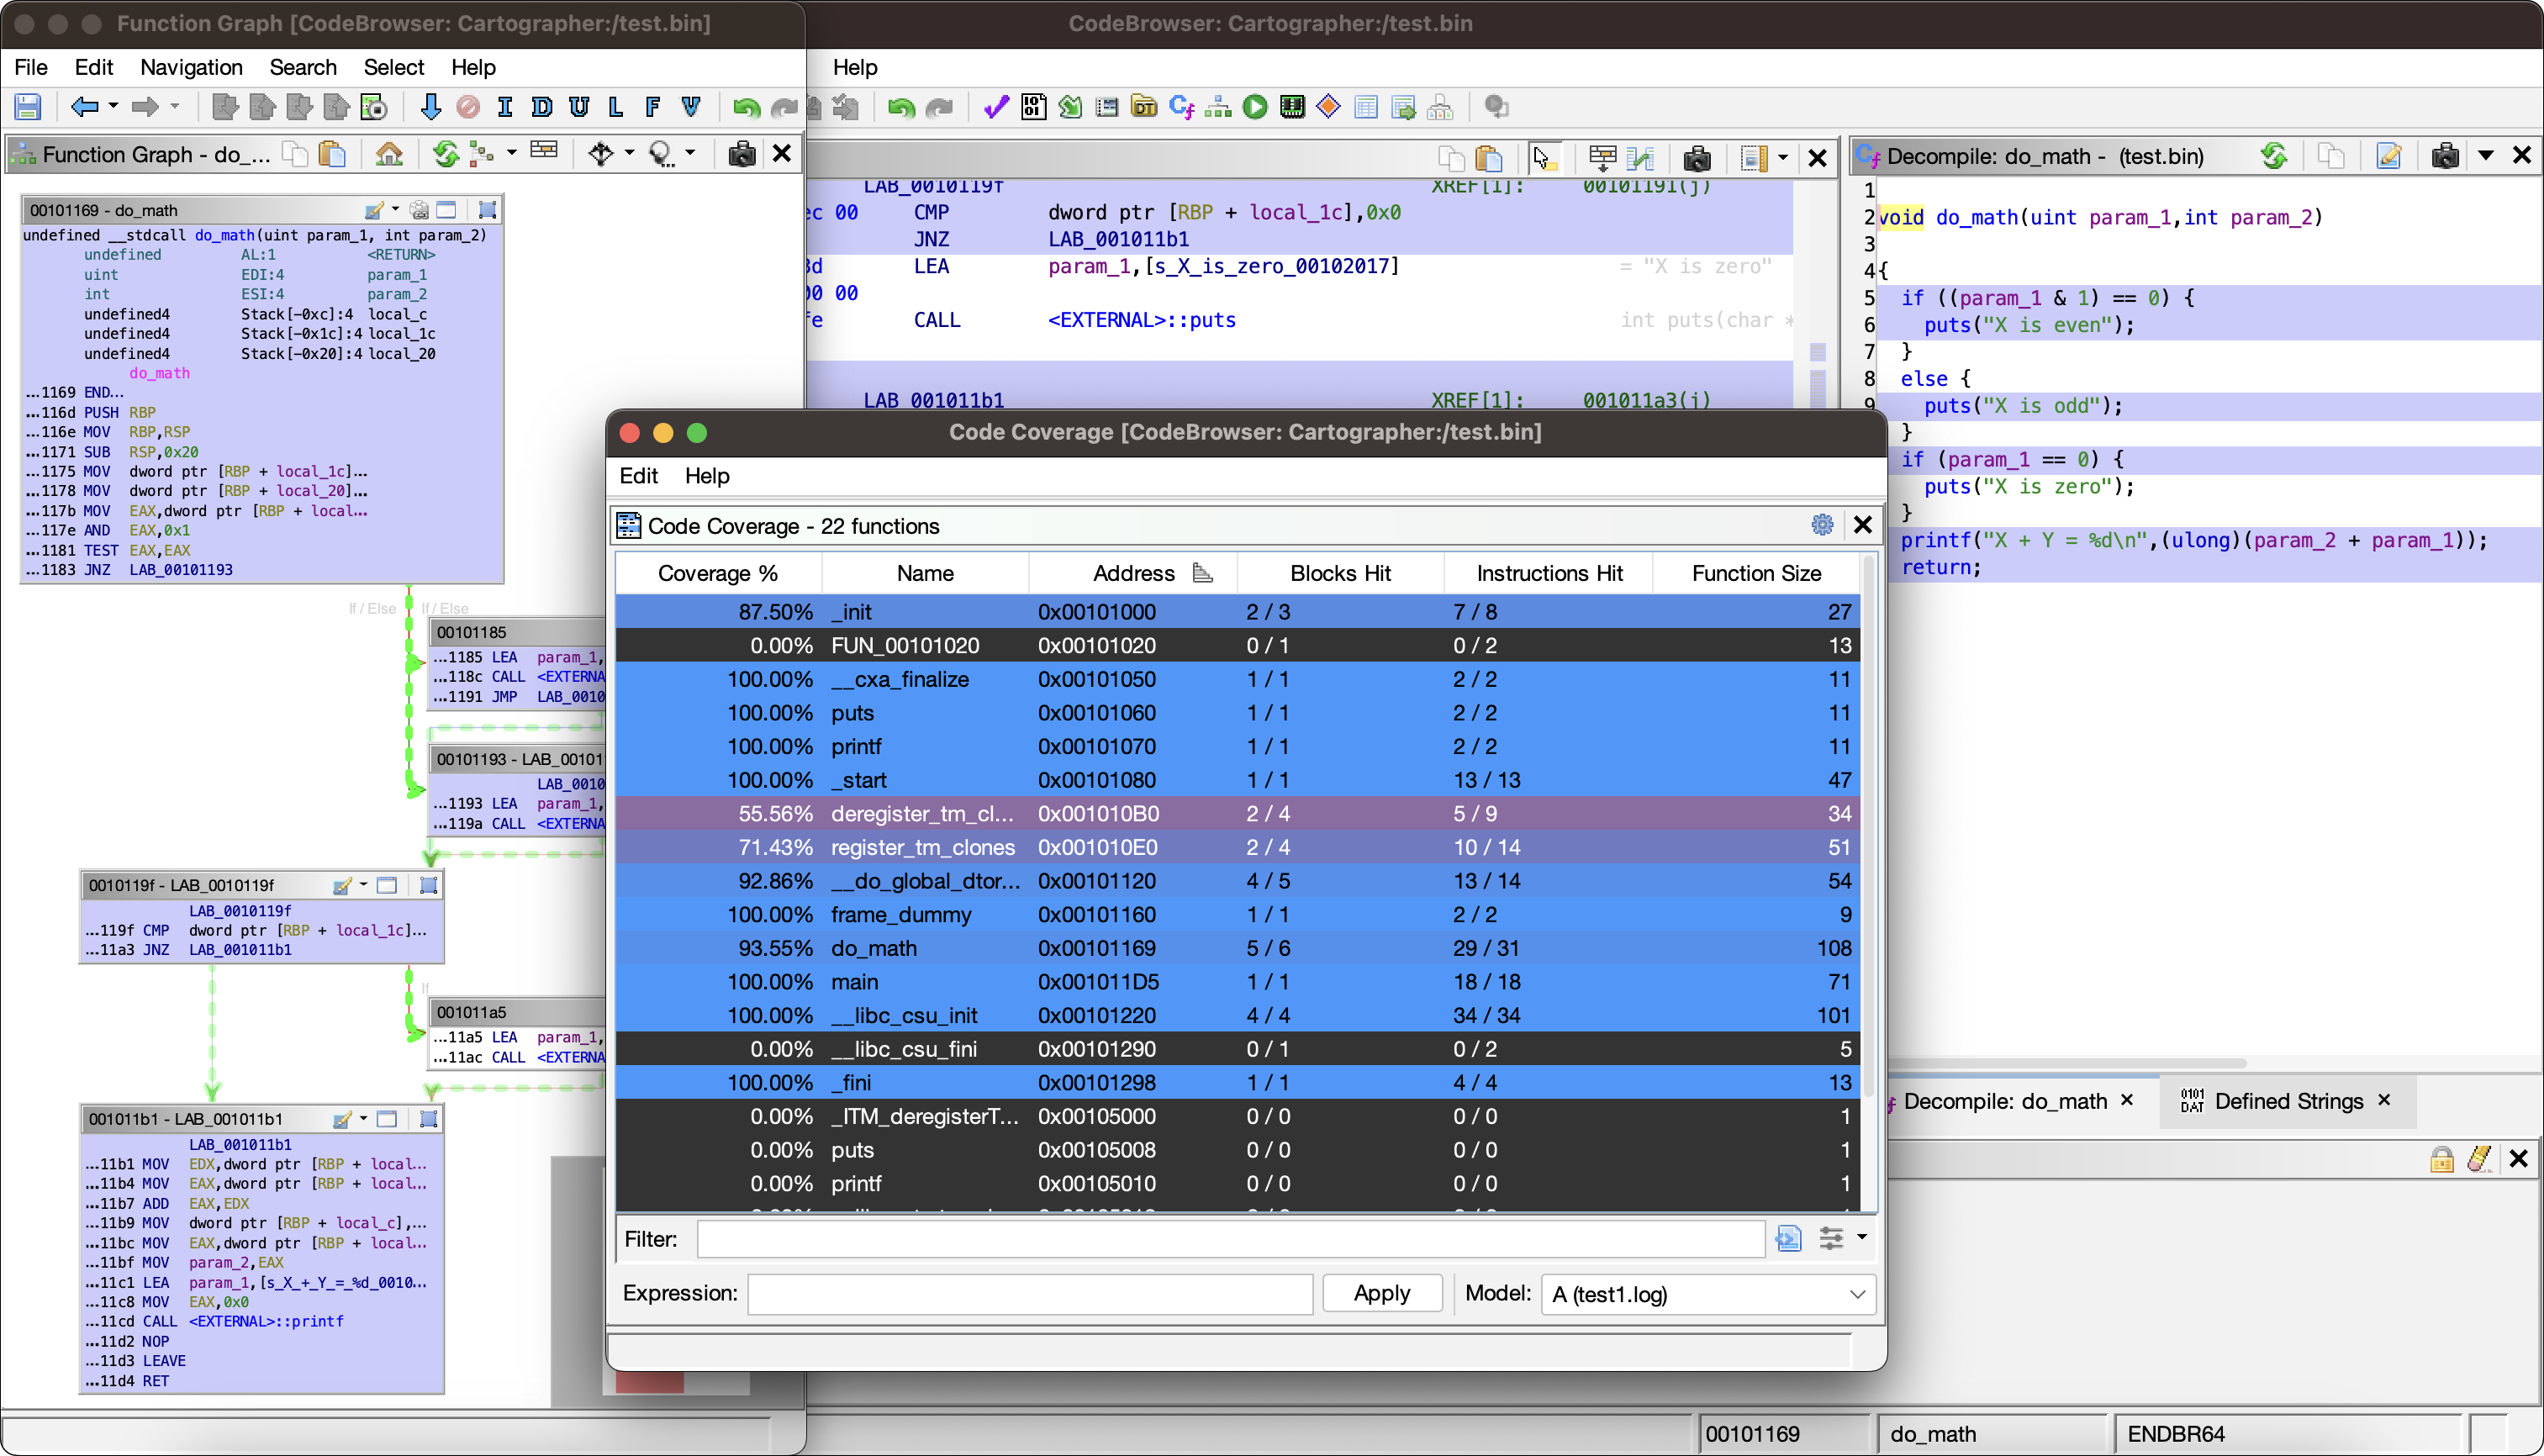 nccgroup/cartographer
مكوّن إضافي لاستكشاف تغطية الكود في Ghidra
 pietroborrello/customprocessingunit
إطار التحليل الأول للـ CPU microcode
 symbioticsec/hermes-decomp
أداة تحليل عكسي قوية تتيح لك هندسة تطبيقات React Native المحمولة عكسيًا عن طريق تحويل ملفاتها المترجمة من Hermes bytecode (.hbc) إلى JavaScript قابل…
 hugsy/windbg_js_scripts
أدوات برمجية تجريبية للتعامل مع واجهة WinDbg JS API
 cobbr/elite
Elite هو المكوّن من جانب العميل لمشروع Covenant. Covenant هو إطار عمل للقيادة والتحكم يعتمد على .NET، يهدف إلى إبراز سطح الهجوم في .NET، وتسهيل…
 cornerpirate/java-stager
أداة PoC Java Stager يمكنها تنزيل وتجميع وتنفيذ ملف Java في الذاكرة.
 dobin/burpsentinel
إضافة Burp بواجهة رسومية لتسهيل اكتشاف الثغرات الأمنية في تطبيقات الويب
 advdebug/brovan
مُحاكٍ ثنائي x86_64 في وضع المستخدم لتحليل البرمجيات الخبيثة والهندسة العكسية. يدعم PE وELF وتفريغات الذاكرة والثنائيات الخام، مع تتبّع استدعاءات…
 we5ter/flerken
حل للكشف عن الأوامر المبهمة عبر المنصات تم تقديمه في مؤتمر CIS2019 الصين. 动静态Bash/CMD/PowerShell命令混淆检测框架 - CIS 2019大会