
 #1
أدوات لتحليل سلوك التطبيق أثناء وقت التشغيل للعثور على نقاط ضعف أمنية.
موصى به من Kitploit

 chichou/grapefruit
مجموعة اختبار أمان الأجهزة المحمولة مفتوحة المصدر لأنظمة iOS وAndroid. كانت تُعرف سابقًا باسم Passionfruit.
 rr-debugger/rr
إطار عمل للتسجيل وإعادة التشغيل للتصحيح الحتمي للأخطاء في التطبيقات متعددة الخيوط، يتيح التنفيذ العكسي، ونقاط مراقبة الأجهزة، وتصحيح الأخطاء الفعّال…
 go-delve/delve
مصحح أخطاء على مستوى المصدر للغة Go مع أوضاع CLI وAPI وبدون واجهة رسومية؛ يدعم نقاط التوقف واستعراض المتغيرات وتتبع التنفيذ لتصحيح أخطاء فعّال.
 dynamorio/dynamorio
إطار عمل لأدوات القياس في وقت التشغيل لبناء أدوات التحليل الديناميكي: التتبع، تحليل الأداء، تغطية الكود، تصحيح أخطاء الذاكرة، الاختبار العشوائي…
 microsoft/detours
مكتبة اعتراض لواجهات برمجة تطبيقات ويندوز في وقت التشغيل لربط استدعاءات الدوال ومراقبتها وفحصها. تدعم إعادة كتابة الثنائيات وحقن DLL، مما يتيح أدوات…
 wapiti-scanner/wapiti
ماسح ثغرات الويب مكتوب بلغة Python3
 whatswrongandwhy/ptrace
أداة مساعدة مبنية على ptrace لتتبّع وتنقيح العمليات في Linux، تُستخدم لفحص استدعاءات النظام والذاكرة وتدفّق تنفيذ البرامج.
 1rhino2/fnprint
match functions in binaries by what they do, not what their bytes look like. behavioral function fingerprinting via microexecution.
 open-flaw/cve-2026-56848
استغلال PoC لثغرة CVE-2026-56848، وهي ثغرة heap-use-after-free في Node.js HTTP/2 تتيح حجب الخدمة (DoS) عن بُعد دون مصادقة. يشمل مشغل raw-socket،…
 ddudle/ctxdebug
MCP-powered reverse engineering platform connecting WinDbg, IDA Pro & x64dbg with 160+ AI-accessible debugging and analysis tools.
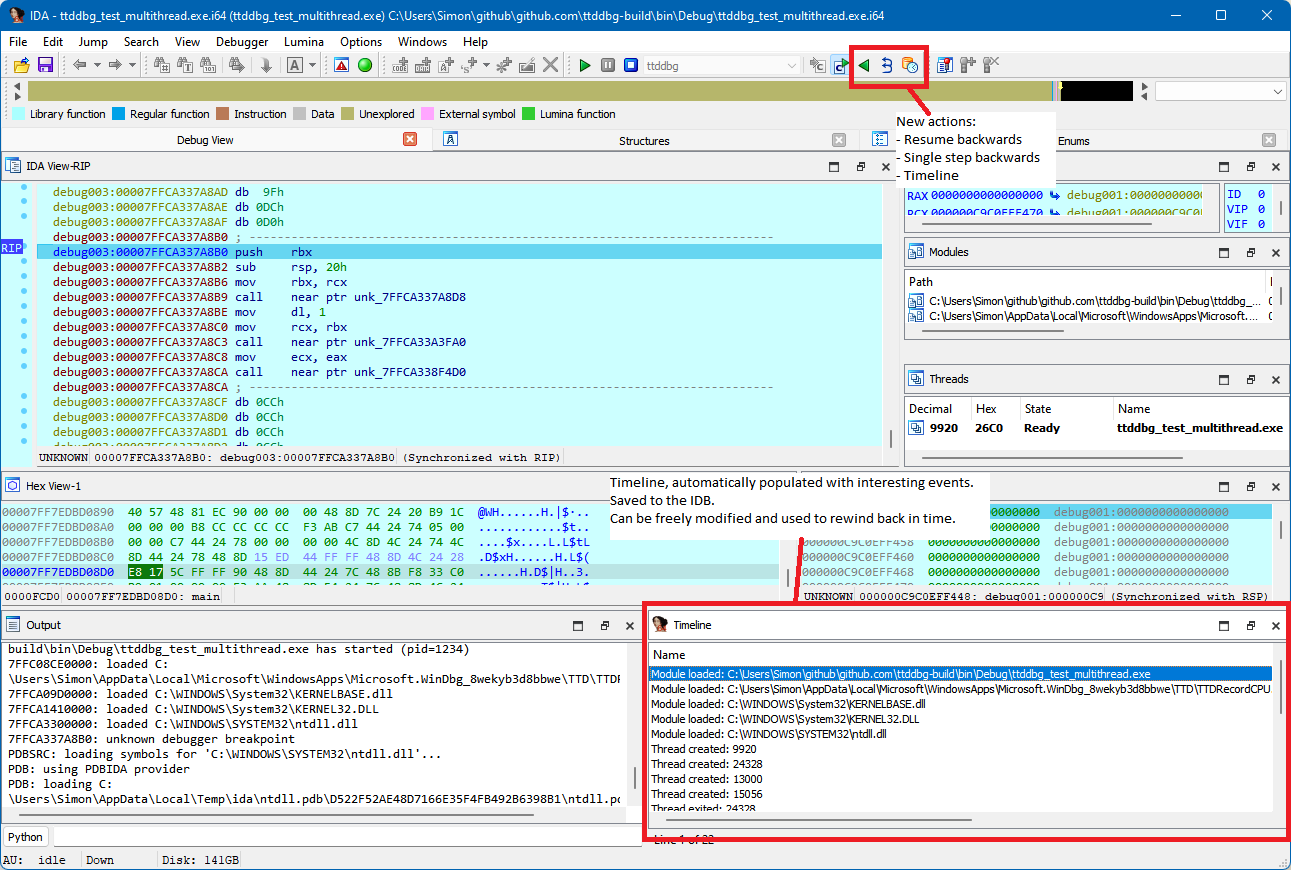 airbus-cert/ttddbg
إضافة IDA لتصحيح أخطاء السفر عبر الزمن
 therealdreg/ida_bochs_windows
نص برمجي مساعد لتصحيح أخطاء نواة ويندوز باستخدام IDA Pro على مصحح أخطاء Bochs الأصلي (بما في ذلك رموز PDB)
 pietroborrello/customprocessingunit
إطار التحليل الأول للـ CPU microcode
 mandiant/strace
أداة إعادة تنفيذ DTrace على نظام ويندوز
 chichou/vscode-frida
إضافة frida غير رسمية لـ VSCode
 worksbutnottested/lightkeeper
يعيّن بيانات تغطية التنفيذ على شيفرة التفكيك في Ghidra لتسليط الضوء على مسارات الكود التي تمت زيارتها وتسريع سير عمل الهندسة العكسية.
 zxgio/ghidra_stack_strings
سكربت لكشف stack-strings باستخدام المحاكاة (بالاستفادة من Unicorn)
 tanprathan/mobileapp-pentest-cheatsheet
تم إنشاء ورقة الغش الخاصة بـ Mobile App Pentest لتوفير مجموعة موجزة من المعلومات عالية القيمة حول موضوعات محددة في اختبار اختراق تطبيقات الجوال.







