
 #2
 rurik/noriben
صندوق تحليل برمجيات خبيثة قائم على بايثون يتكامل مع Sysinternals Procmon لجمع وتحليل والإبلاغ عن مؤشرات وقت التشغيل تلقائيًا مع فحص YARA وتوليد IOCs.
 cert-polska/drakvuf-sandbox
صندوق رمل آلي لتحليل البرامج الضارة على مستوى المشرف الافتراضي مع فحص ضيف بدون وكيل، واستعراض النتائج عبر الويب، ومثبت موجه للنشر في الإنتاج.
 jonathansalwan/vmprotect-devirtualization
اللعب مع حماية برنامج VMProtect. إزالة التعتيم التلقائي للدوال النقية باستخدام التنفيذ الرمزي و LLVM.
 vigolium/vigolium
Vigolium - High-fidelity vulnerability scanner fusing agentic AI with native speed, modularity, and precision
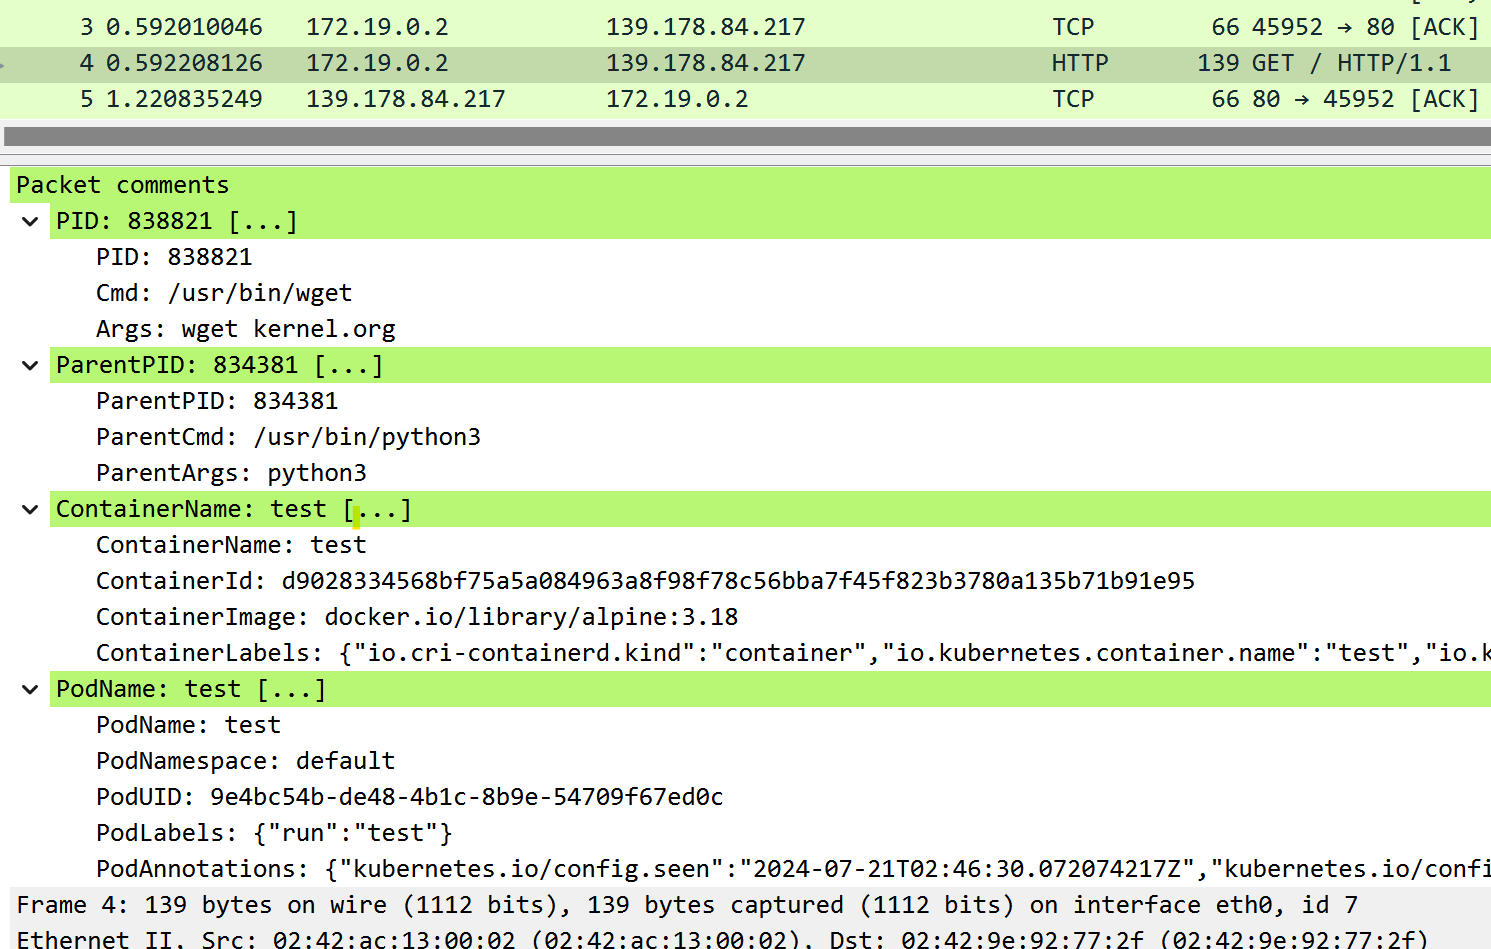 mozillazg/ptcpdump
محلل حزم قائم على eBPF يلتقط حركة مرور الشبكة مع تعليق بيانات وصفية تلقائي للعمليات والحاويات و pods Kubernetes، ويدعم التصفية المتوافقة مع tcpdump…
 igio90/dwarf
مصحح أخطاء كامل الميزات متعدد البنى/أنظمة التشغيل مبني على PyQt5 و frida
 withsecurelabs/python-exe-unpacker
نص برمجي مساعد لفك ضغط وفك تجميع ملفات EXE المترجمة من كود بايثون.
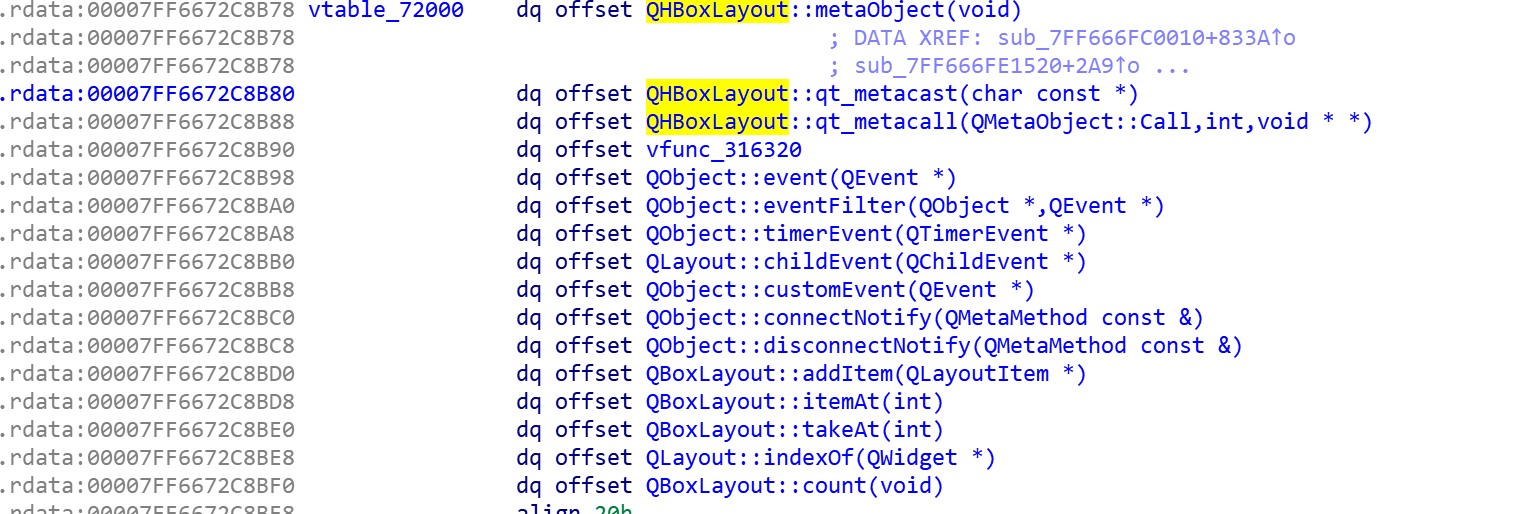 0xgalz/virtuailor
أداة IDAPython لإنشاء جداول افتراضية C++ تلقائية في IDA Pro
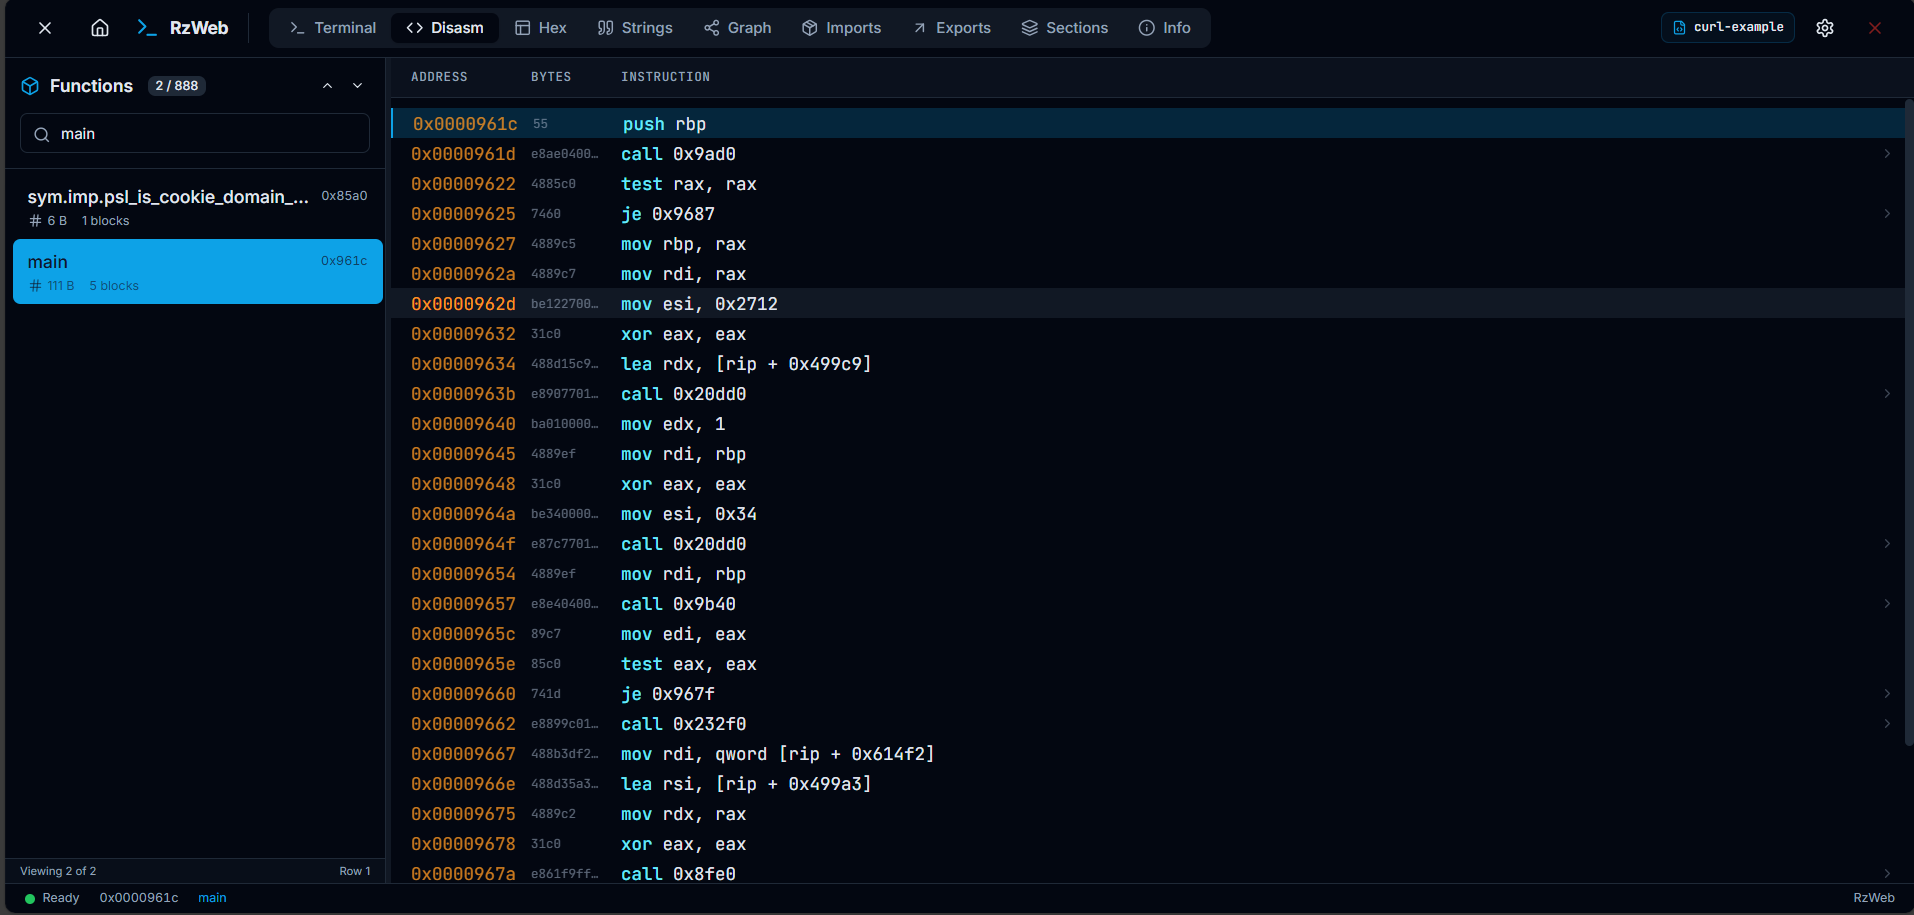 indalok/rzweb
A complete browser-based reverse engineering platform built on Rizin, running entirely client-side via WebAssembly.
 hasherezade/tiny_tracer
متتبع قائم على Intel Pin لاستدعاءات API واستدعاءات النظام والتعليمات مع تجنب التصحيح، يُستخدم لتحليل البرامج الضارة والهندسة العكسية للملفات الثنائية…
 darthton/hyperbone
مُفرط التصورية VT-x hypervisor لنظام Windows x64 يوفر syscall و MSR و IDT وخطافات kernel inline بالإضافة إلى استبدال الصفحات المعتمد على EPT وتقسيم…
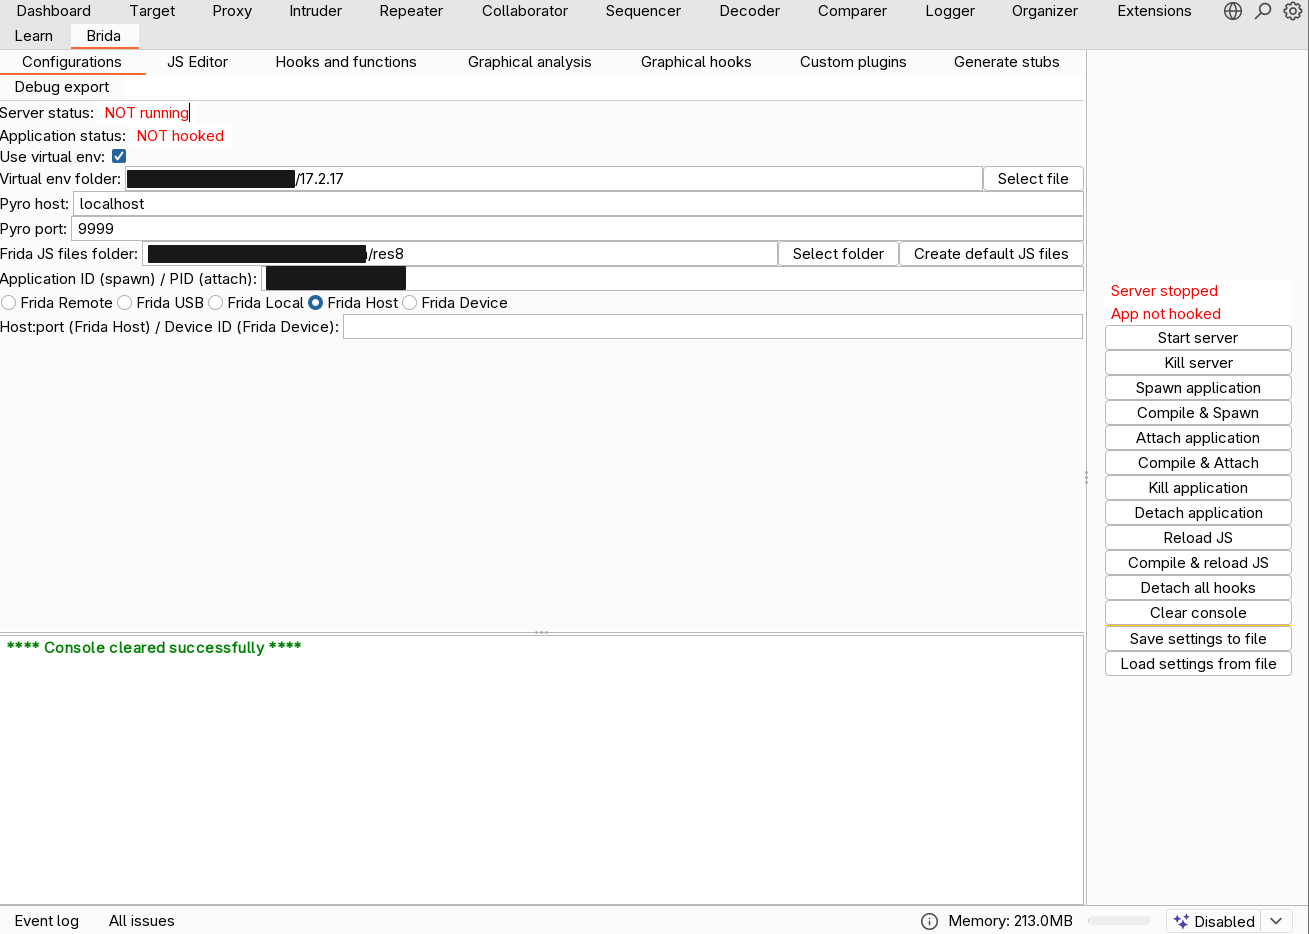 federicodotta/brida
الجسر الجديد بين Burp Suite وFrida!
 honeynet/apkinspector
APKinspector هي أداة GUI قوية للمحللين لتحليل تطبيقات Android.
 openrce/sulley
إطار عمل fuzzing مكتوب بلغة بايثون الخالصة، مؤتمت بالكامل ويعمل دون مراقبة.
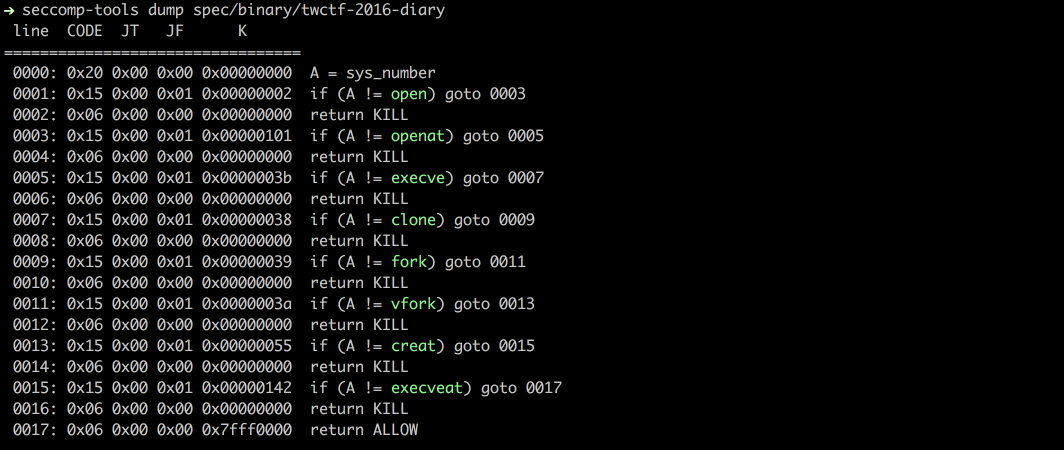 david942j/seccomp-tools
توفير أدوات قوية لتحليل seccomp
 lkimuk/reark
أداة ذكية للهندسة العكسية والتحليل بمساعدة الذكاء الاصطناعي لـ HarmonyOS NEXT (HAP/APP/ABC)، وAndroid (APK/AAB)، وiOS (IPA)، والملفات الثنائية…
 mattifestation/powershellarsenal
وحدة باورشيل مخصصة لهندسة عكسية









