
 #2
أدوات لمراقبة سلوك البرمجيات الخبيثة في بيئات معزولة لفهم أعمالها وتأثيرها.
موصى به من Kitploit
 dynamorio/drmemory
مُصحح الذاكرة لنظام ويندوز، لينكس، ماك، وأندرويد
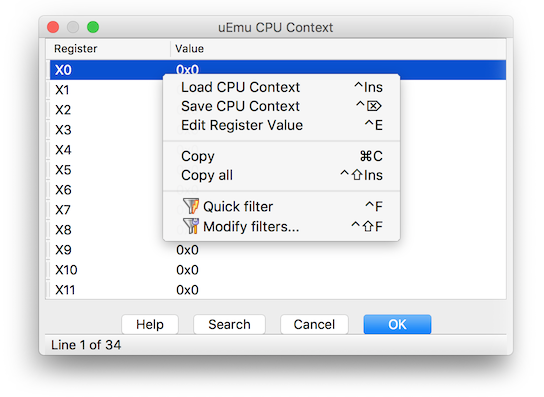 alexhude/uemu
إضافة محاكي صغيرة ولطيفة لـ IDA مبنية على unicorn.
 portswigger/http-request-smuggler
إضافة لـ Burp Suite للكشف الآلي واستغلال ثغرات تهريب طلبات HTTP، مع دعم هجمات HTTP/1.1 و HTTP/2-downgrade desync وكشف تناقض المحلل اللغوي.
 nowsecure/r2frida
Radare2 وFrida أفضل معًا.
 knostic/openant
OpenAnt from Knostic is the leading open source LLM-based vulnerability discovery product, helping defenders proactively find verified security flaws…
 ax/apk.sh
تسهل عملية الهندسة العكسية لتطبيقات أندرويد، من خلال أتمتة المهام المتكررة مثل سحب وفك تشفير وإعادة بناء وتصحيح APK.

 gmh5225/awesome-llvm-security
مجموعة منتقاة من الموارد الأمنية لـ LLVM تغطي الرفع الثنائي، وإخفاء الكود، والتحليل الثابت، والتنفيذ الرمزي، والمُعقِّمات، والهندسة العكسية على مستوى…
 googleprojectzero/sandbox-attacksurface-analysis-tools
مجموعة من الأدوات لتحليل صناديق الرمل لنظام ويندوز للكشف عن سطح الهجوم المكشوف.
 reversenseorg/dexcalibur
[رسمية] أداة هندسة عكسية لنظام أندرويد تركز على أتمتة التلاعب الديناميكي باستخدام Frida. تقوم بتفكيك dex، وتحليله بشكل ثابت، وإنشاء hooks، واكتشاف…
 gaasedelen/lighthouse
مستكشف التغطية لمهندسي الهندسة العكسية
 xalgord/xalgorix
Autonomous AI pentesting agents — real-time reconnaissance, vulnerability detection, and exploitation orchestration. Go + TypeScript.
 0vercl0k/wtf
مُختبر عشوائي موزع، يسترشد بتغطية الكود، ويعتمد على اللقطات (snapshots) لاستهداف وضع المستخدم ووضع النواة على ويندوز ولينكس، مع خلفيات محاكي ومُشغّل…
 datadog/guarddog
🐍 🔍 GuardDog هي أداة CLI لتحديد حزم PyPI وnpm الخبيثة
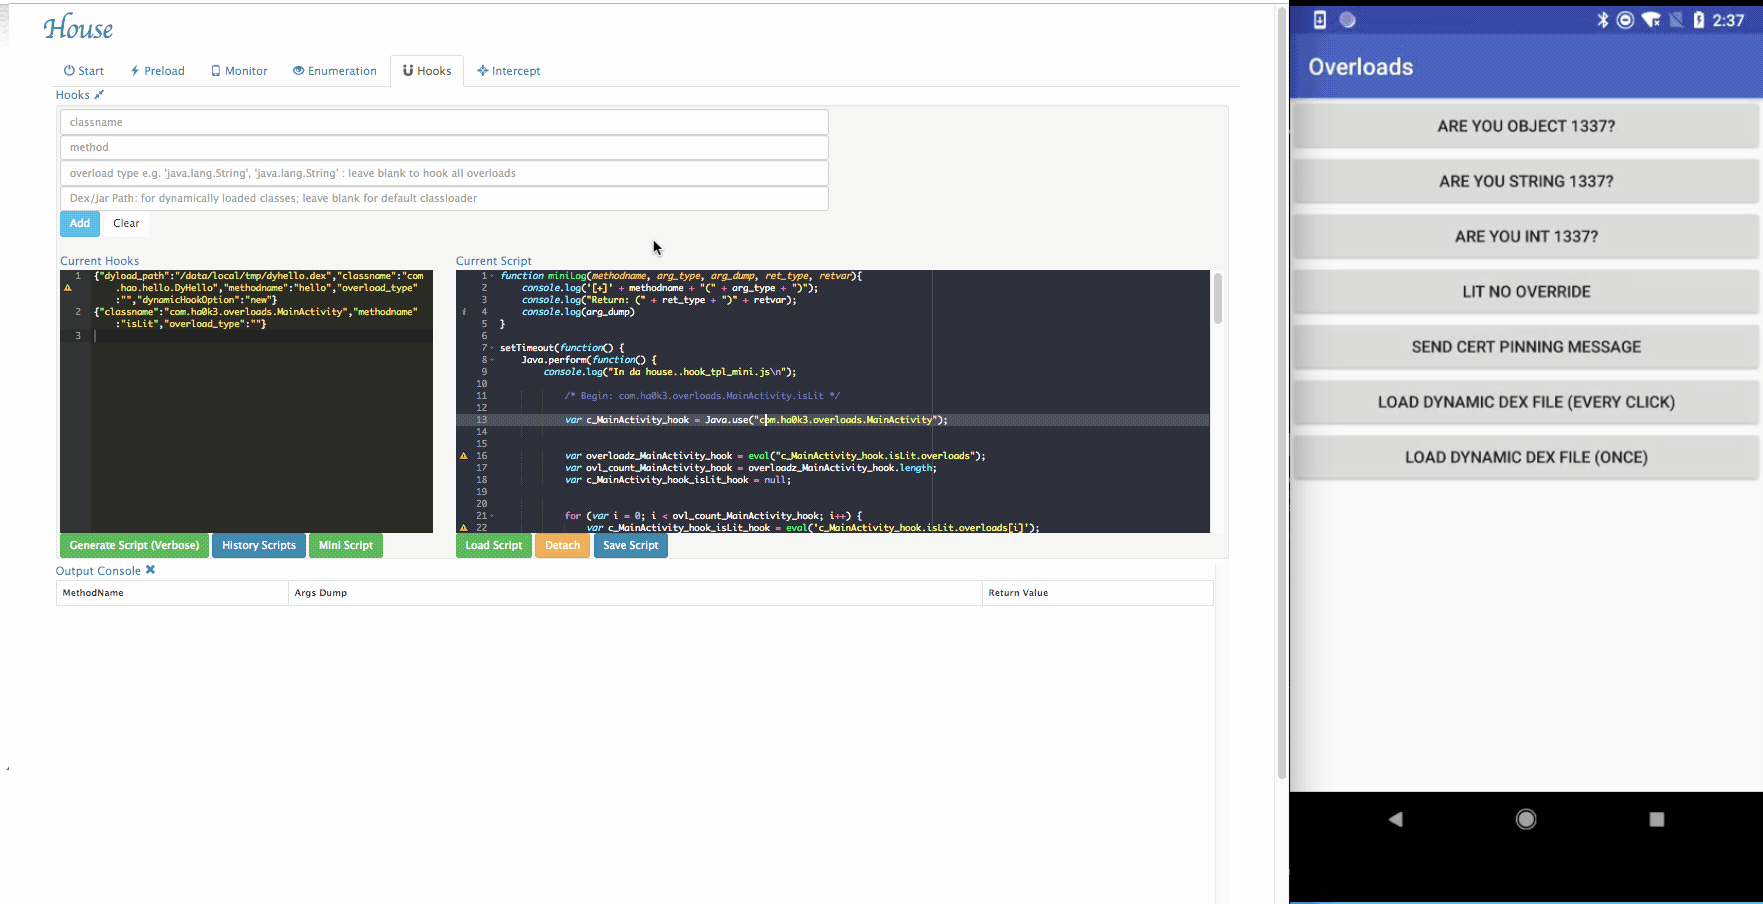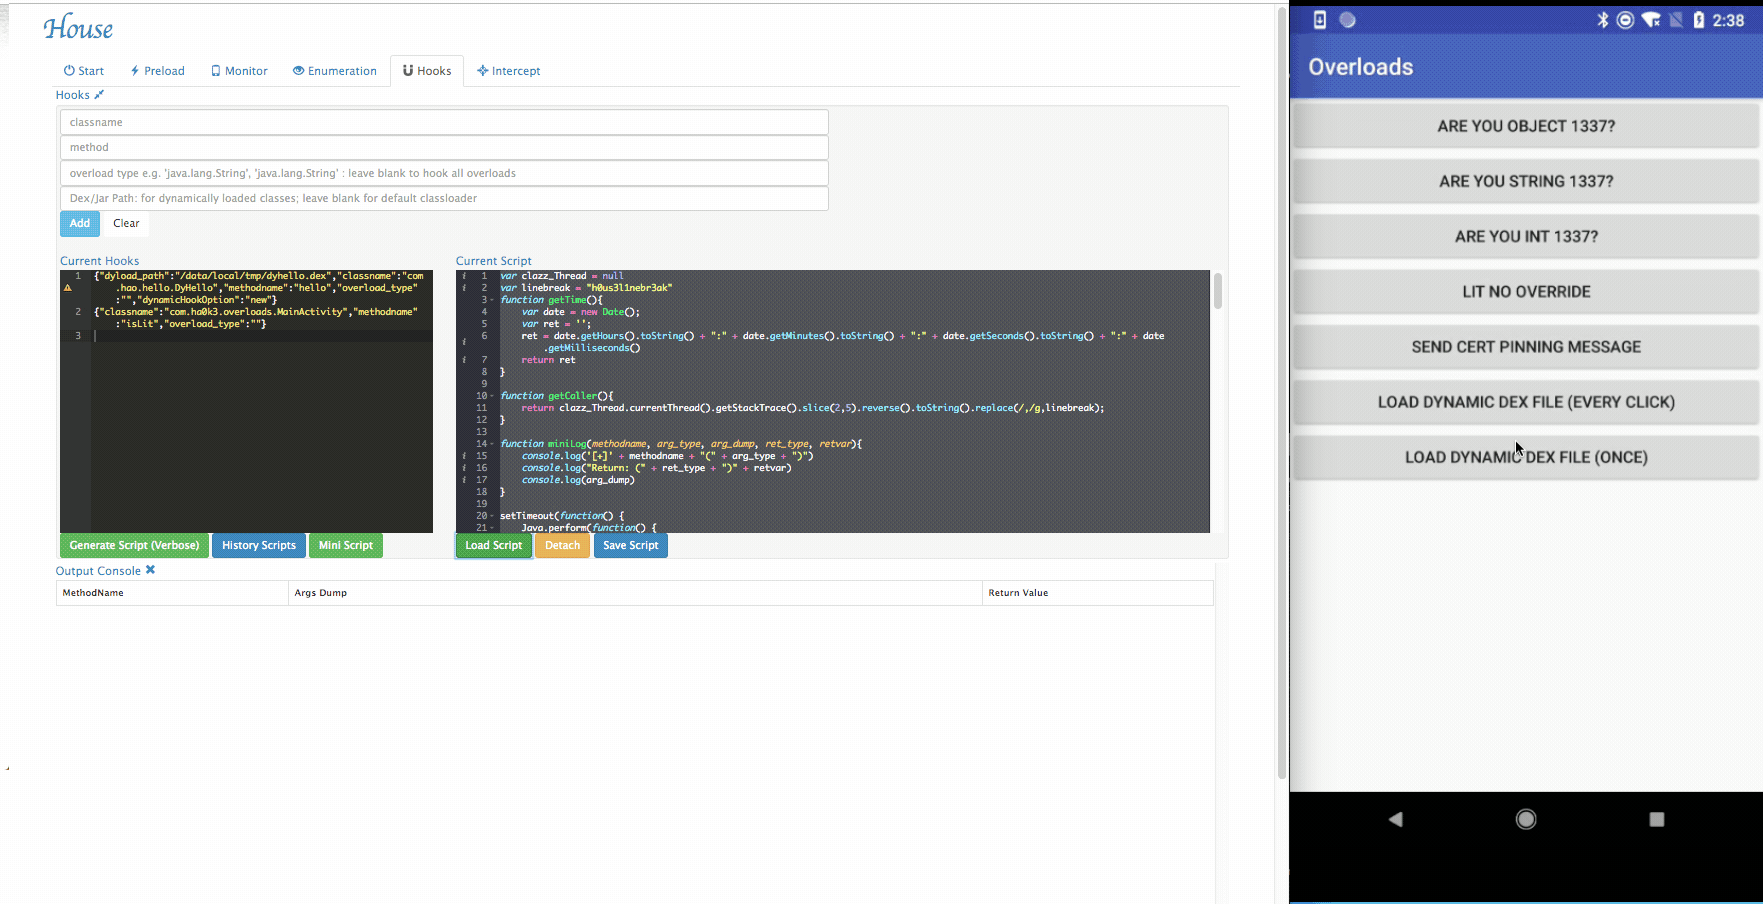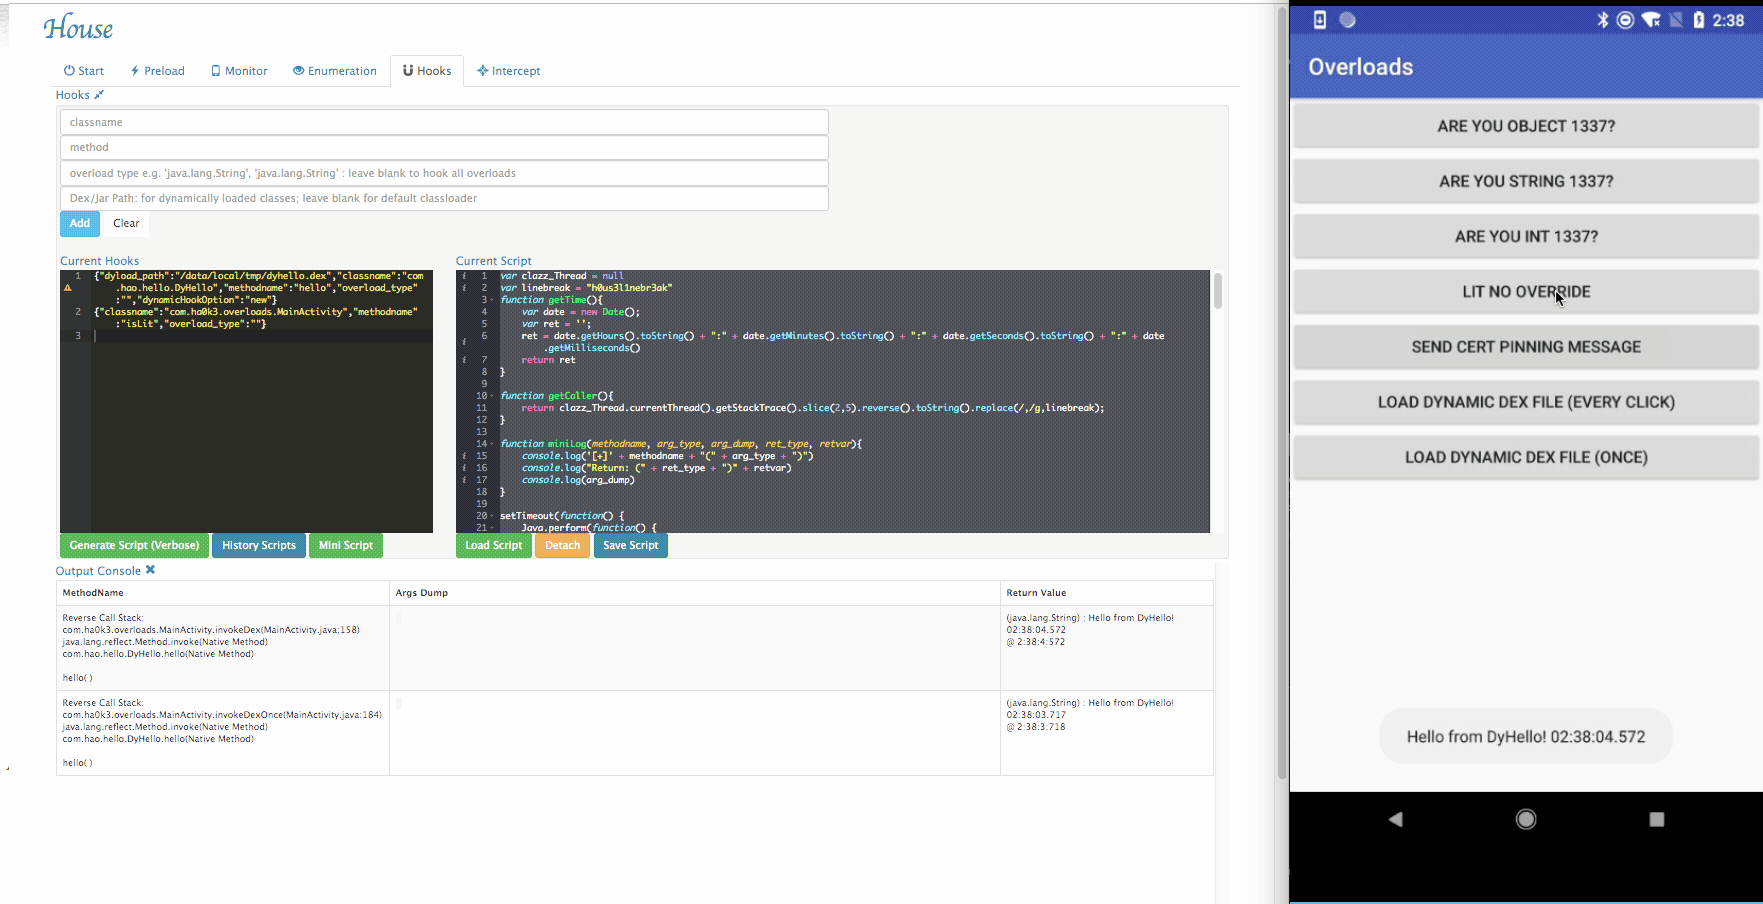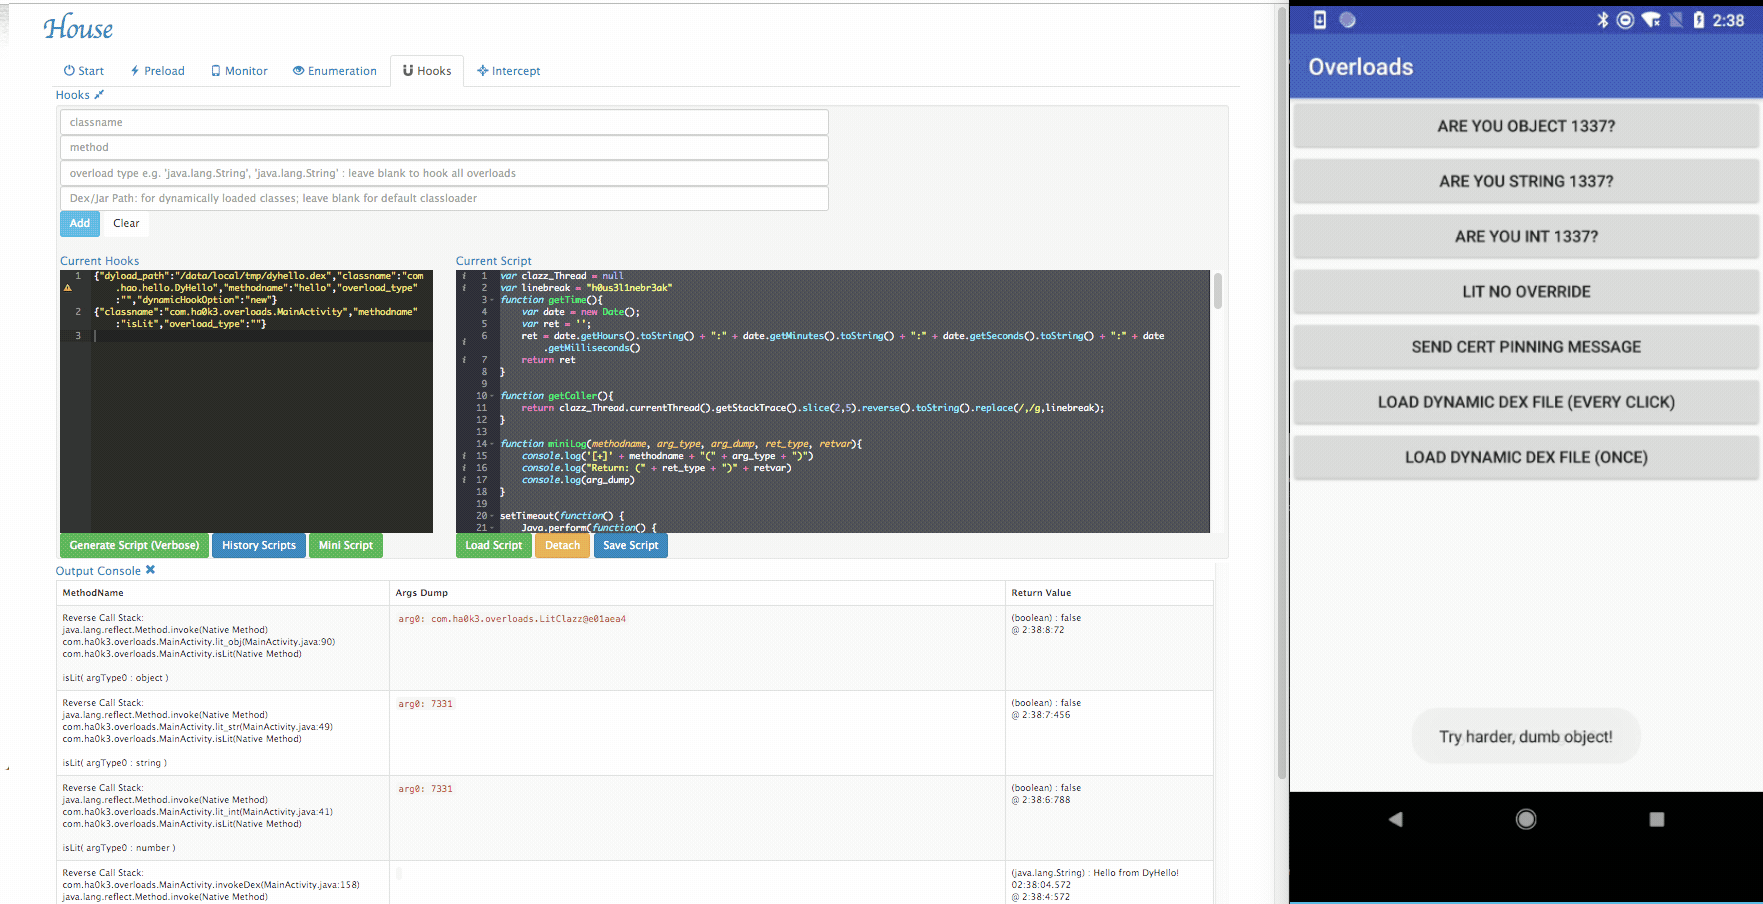 nccgroup/house
مجموعة أدوات تحليل تطبيقات الجوال في وقت التشغيل مع واجهة مستخدم رسومية ويب، مدعومة بـ Frida، ومكتوبة بلغة Python.
 reclassnet/reclass.net
أكثر من مجرد نقل ReClass إلى منصة .NET.
 kevthehermit/ratdecoders
مفككات بايثون لبرامج الوصول عن بُعد الخبيثة الشائعة
 bootleg/ret-sync
ret-sync هي مجموعة من الإضافات التي تساعد في مزامنة جلسة التصحيح (WinDbg/GDB/LLDB/OllyDbg2/x64dbg) مع مفككات IDA/Ghidra/Binary Ninja.







