#2
أدوات لمراقبة سلوك البرمجيات الخبيثة في بيئات معزولة لفهم أعمالها وتأثيرها.
موصى به من Kitploit
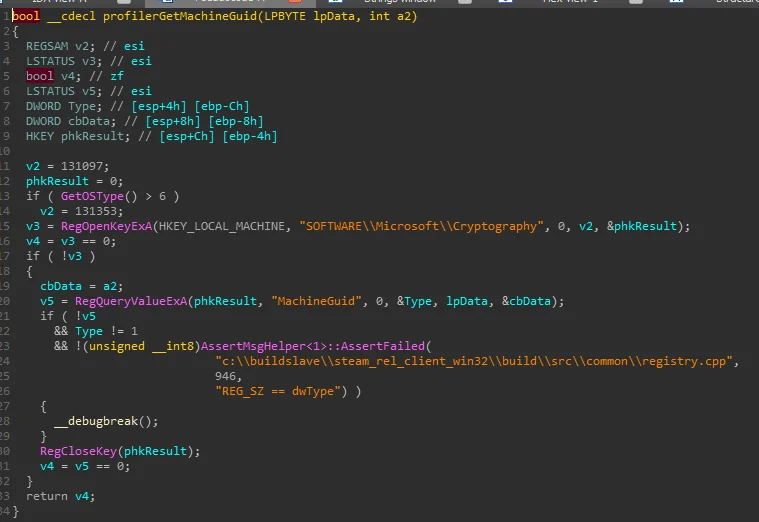
 gmh5225/hwid-steamspywareterminator
مكتبة قيد التطوير يتم حقنها في Steam لحظر CFillMachineInfoThread المخفي الذي يجمع HWID وبيانات القرص ومحول الشبكة وبصمة السجل.
 gmh5225/hooktools
حقن أساسي لتحليل سلوك البرمجيات الخبيثة المراوغة
 ejfkdev/jd
أداة CLI بلغة Go تقوم بفك تشويش مخرجات javascript-obfuscator (obfuscator.io) وإلغاء تصغير JavaScript باستخدام تحويلات AST وفك الترميز الساكن وبيئة…
 ejfkdev/dae
محلل لقطة Dart AOT قائم على الإعدادات يُصدّر رموزًا وبنى متوافقة مع blutter لـ IDA وradare2 وFrida، ويفكّ تجميع الدوال إلى Dart نظيف قابل للتحليل دون…
 joseluispino/hardstop
التنفيذ المرجعي لـ "Hard Stop: Kernel-Level Preemption and Containment for Rogue Agentic Execution". حبل Andon المعرفي خارج النطاق، واستباق مجموعة…
 akha-security/akca
ماسح DAST موجه بالأدلة مكتوب بلغة Go يزحف عبر تطبيقات الويب وواجهات API، ثم ينفذ فحوصات تكيفية لـ SQLi وXSS وRCE وSSRF والمصادقة مع إثبات قابل لإعادة…
 iterat0r/cnaemulator
بيئة محاكاة واختبار مستقلة لـ Cobalt Strike Aggressor Scripts (.cna) تتحقق من صحة الصياغة، وتحاكي Beacon APIs، وتنفذ BOFs عبر COFFLoader دون الحاجة…
 sunghoojung/reverse-engineering-browser
متصفح بحث محلي أولاً لنظام macOS مبني على إصدار Brave مخصص يلتقط حركة مرور الشبكة والبصمات والسكربتات والأدلة وقت التشغيل لهندسة تطبيقات الويب عكسيًا.
 newliver666/apk-reverse
مهارة وكيل لهندسة عكس تطبيقات Android APK: تعديل dex، وفك الحزم، وإعادة تجميعها، وإزالة الإعلانات والجدران المدفوعة، وتحليل ملفات .so الأصلية،…
 fkie-cad/sandroid_dexray-intercept
أداة تحليل برمجيات أندرويد الخبيثة تُنشئ ملفات تعريف شاملة لوقت التشغيل من خلال الربط بسلوك التطبيق عبر التشفير وأنظمة الملفات وقواعد البيانات…
 ngwg/ceasta
أداة هندسة عكسية مزوّدة بخادم MCP مدمج: يمكن للذكاء الاصطناعي تصحيح أخطاء ملفك الثنائي، وليس مجرد قراءته — نقاط توقف، تنفيذ خطوة بخطوة، الذاكرة،…
 githubsecuritylab/seclab-taskflows-fuzzing
خط أنابيب اختبار تشويش مدفوع بنموذج لغوي كبير (LLM) يعمل بواسطة وكيل Taskflow من GitHub Security Lab
 snyk/leaky-vessels-dynamic-detector
كاشف وقت التشغيل القائم على eBPF لثغرات الهروب من الحاويات في runc وDocker، حيث يراقب استدعاءات النظام واستدعاءات خادم Docker لاكتشاف استغلال…
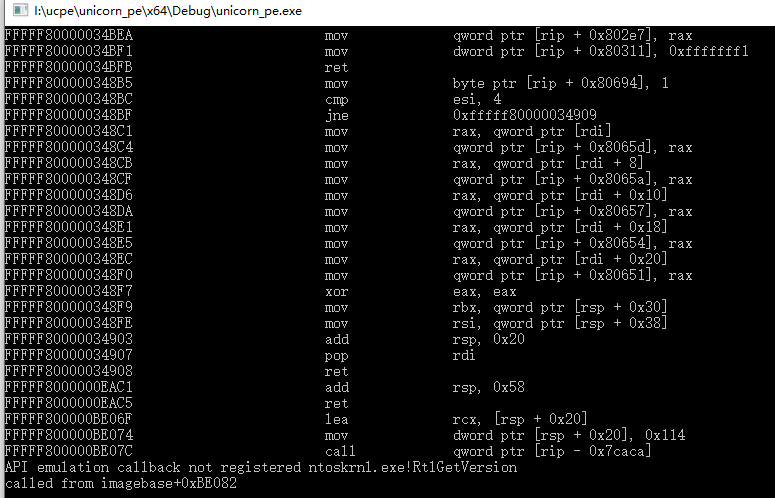 hzqst/unicorn_pe
محاكاة تنفيذ ملفات Windows PE باستخدام محرك Unicorn لتحليل البرمجيات الخبيثة، وفك تغليف الملفات الثنائية المضغوطة، وفك تشفير سلاسل واستيرادات…
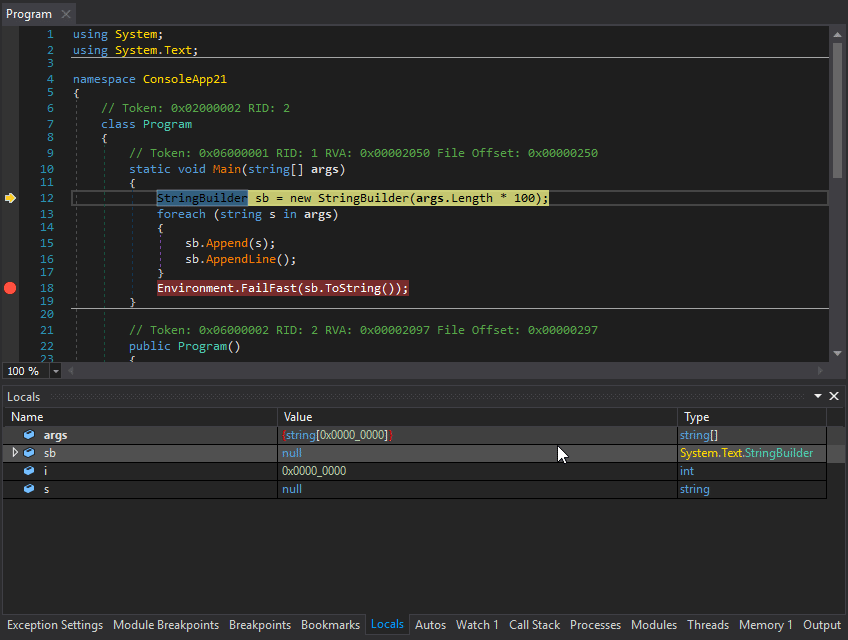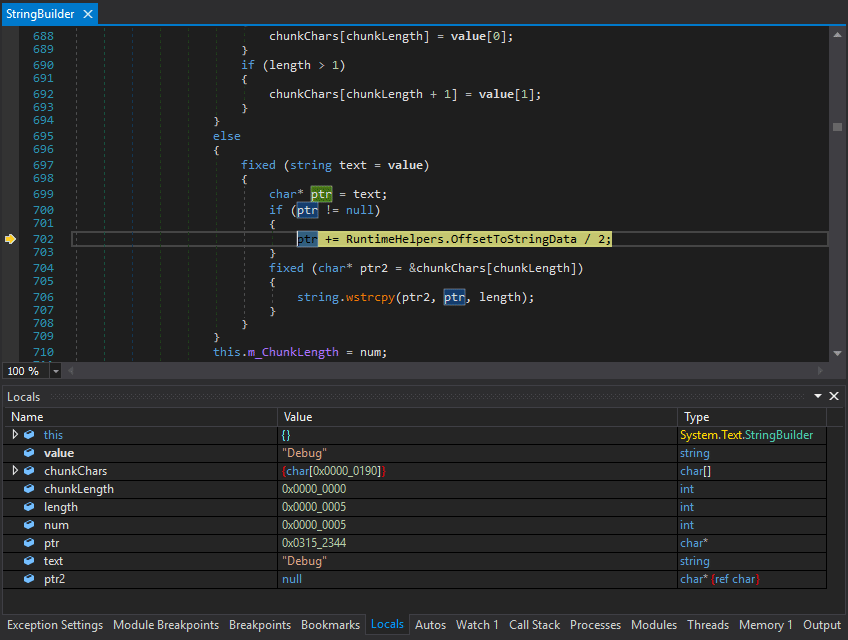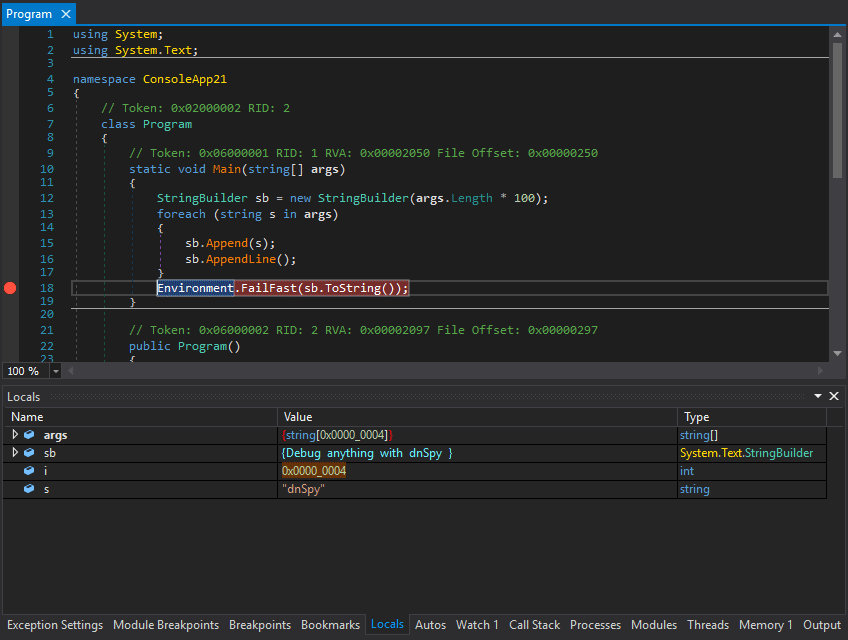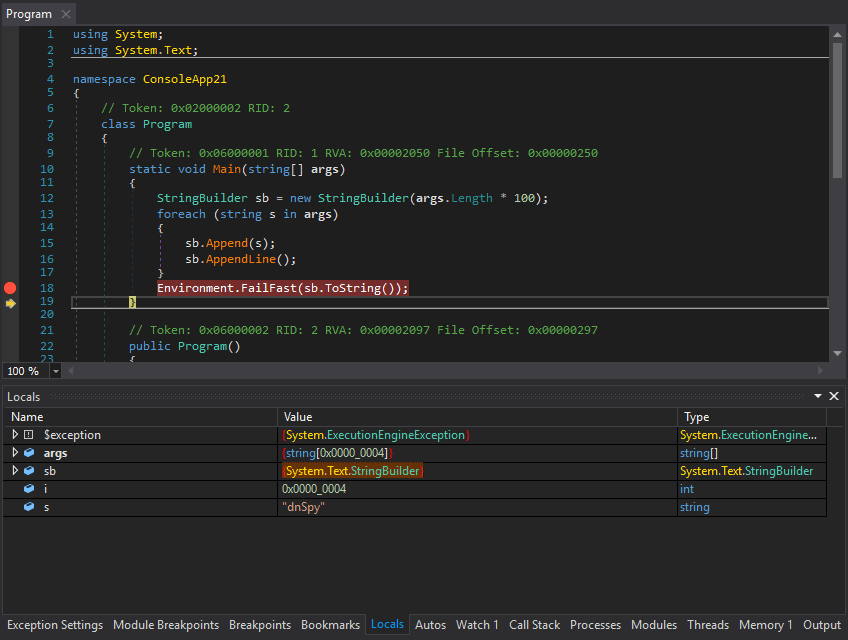 dnspy/dnspy
مُصحِّح أخطاء ومحرِّر تجميعات .NET
 cuckoosandbox/cuckoo
Cuckoo Sandbox هو نظام آلي للتحليل الديناميكي للبرمجيات الخبيثة
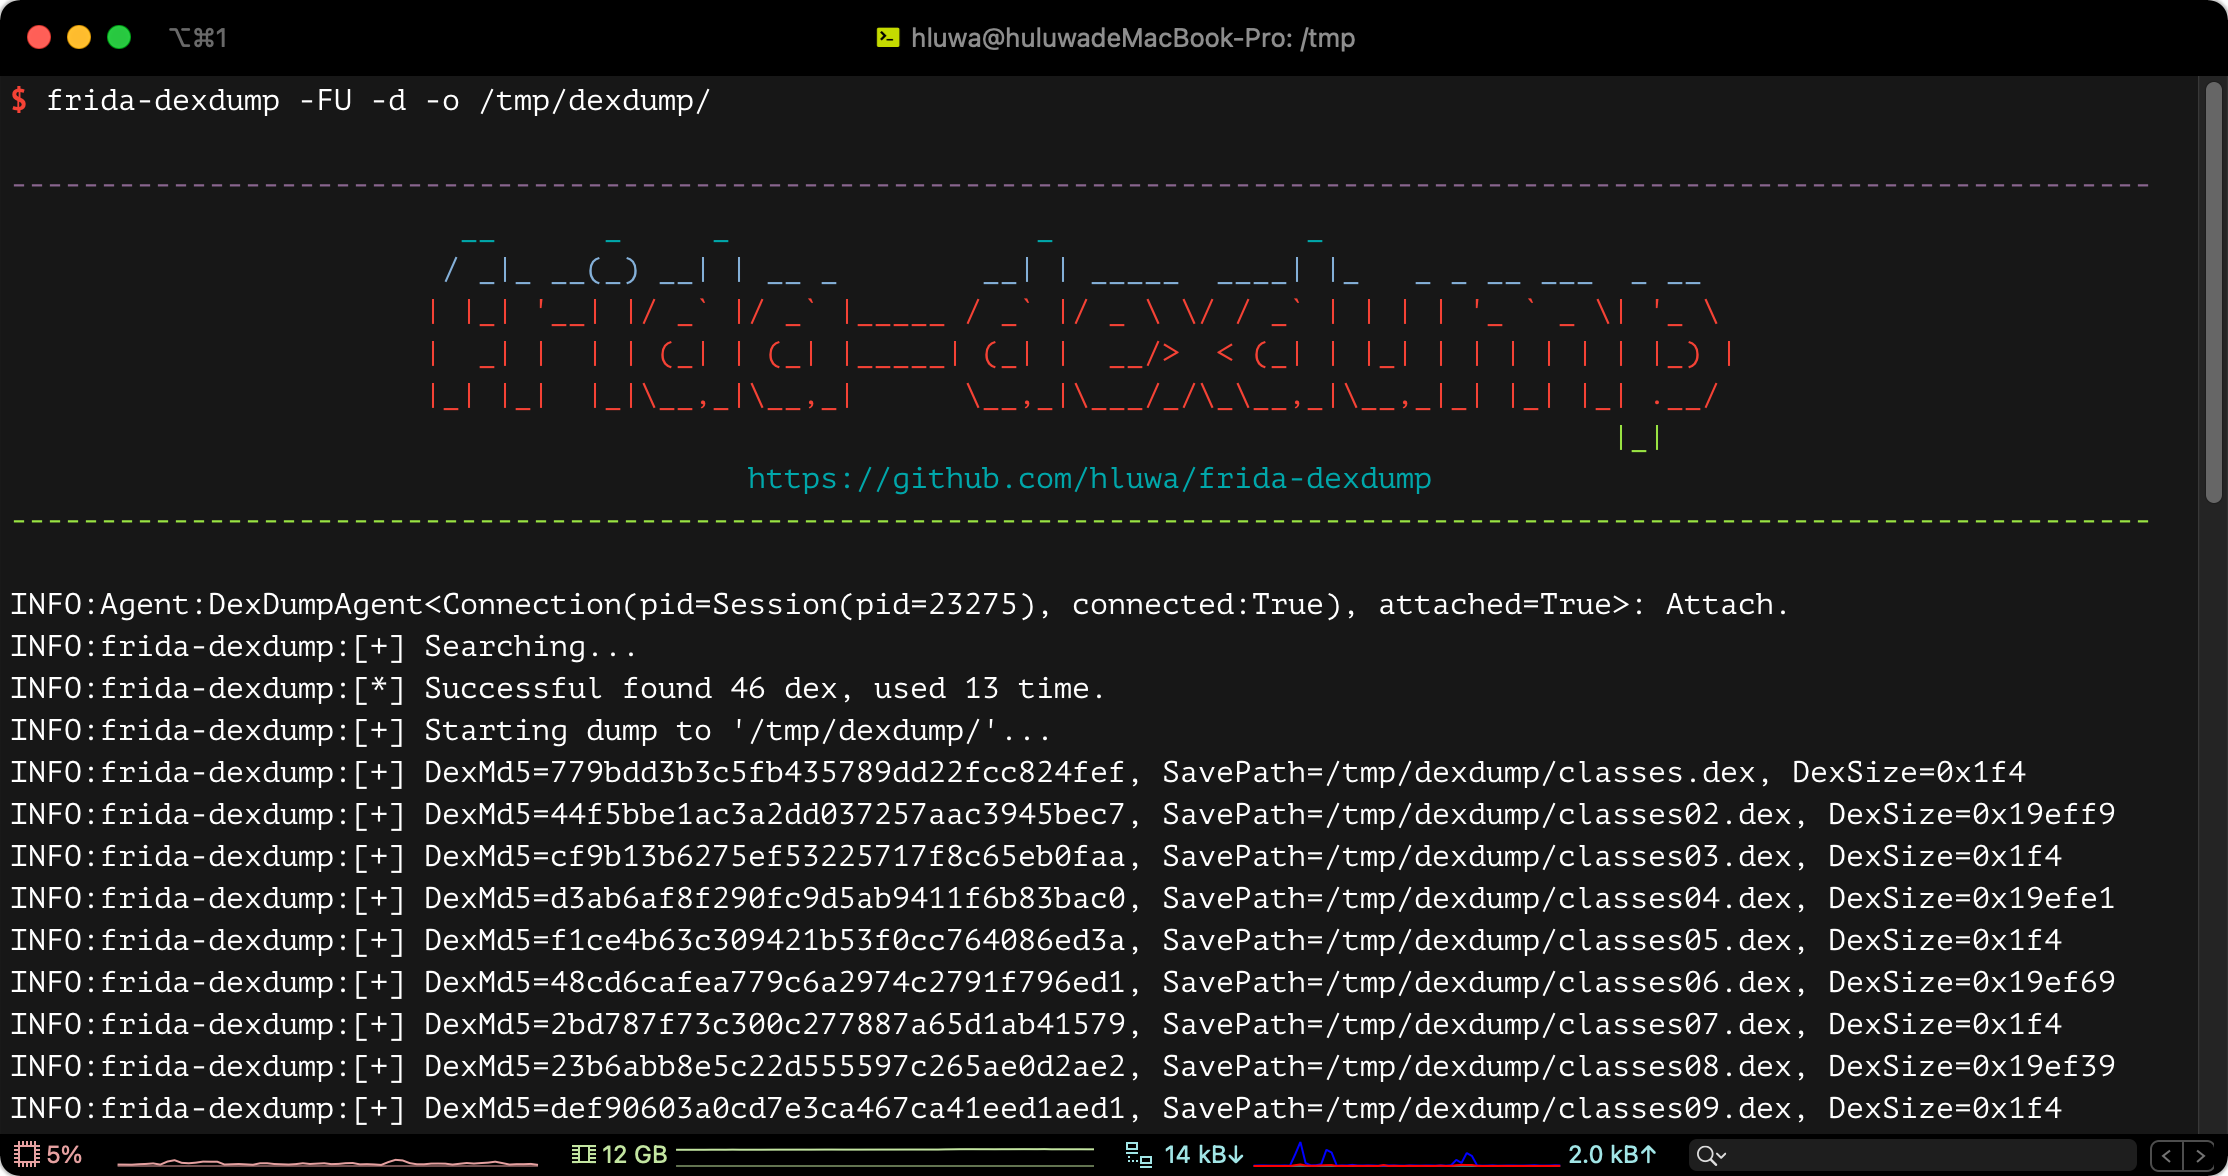 hluwa/frida-dexdump
أداة فريدا لتفريغ ملفات DEX من الذاكرة لدعم مهندسي الأمن في تحليل البرمجيات الخبيثة.