
 #2
أدوات لمراقبة سلوك البرمجيات الخبيثة في بيئات معزولة لفهم أعمالها وتأثيرها.
موصى به من Kitploit

 owasp/mastg
دليل شامل من OWASP لاختبار أمان التطبيقات المحمولة، والهندسة العكسية، والتحقق من نقاط الضعف في MASVS/MASWE من خلال التحليل الثابت والديناميكي…
 nvidia/skillspector
ماسح أمني لمهارات وكلاء الذكاء الاصطناعي. يكتشف الثغرات الأمنية والأنماط الخبيثة والمخاطر الأمنية وحقن الأوامر (prompt injection) وتسريب البيانات…
 gojue/ecapture
التقاط النص الصريح لـ SSL/TLS بدون شهادة CA باستخدام eBPF. مدعوم على أنوية Linux/Android لـ amd64/arm64.
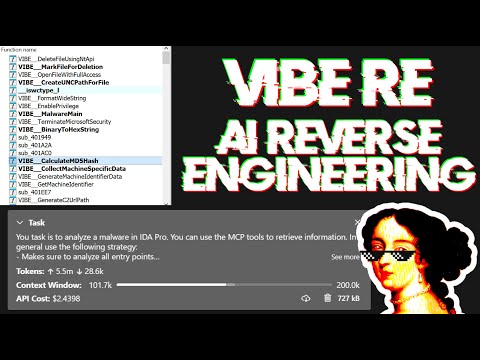 mrexodia/ida-pro-mcp
مساعد هندسة عكسية مدعوم بالذكاء الاصطناعي يربط بين IDA Pro ونماذج اللغة عبر MCP.
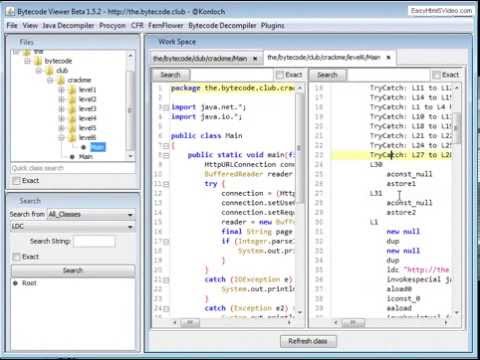 konloch/bytecode-viewer
مجموعة هندسة عكسية لملفات Java 8+ Jar وأندرويد APK (مفكك برمجي، محرر، مصحح أخطاء وأكثر)
 angr/angr
منصة تحليل ثنائي قوية وسهلة الاستخدام!
 livecontainer/livecontainer
شغّل تطبيقات iOS دون تثبيتها فعليًا!
 horsicq/detect-it-easy
برنامج لتحديد أنواع الملفات لأنظمة ويندوز ولينكس وماك.
 kata-containers/kata-containers
Kata Containers هو مشروع ومجتمع مفتوح المصدر يعمل على بناء تنفيذ قياسي للآلات الافتراضية (VMs) خفيفة الوزن التي تبدو وتؤدي مثل الحاويات، ولكنها توفر…
 sensepost/objection
مجموعة أدوات استكشاف متنقلة تعمل بوقت التشغيل مدعومة بـ Frida لتقييم أمان تطبيقات iOS و Android. تجاوز تثبيت SSL، تفريغ سلاسل المفاتيح، التلاعب…
 wtsxdev/reverse-engineering
قائمة رائعة لموارد الهندسة العكسية
 firerpa/lamda
منصة التحكم الكامل في أجهزة Android: سطح مكتب عن بعد بتقنية WebRTC/H.264، أتمتة واجهة المستخدم/التعرف البصري/مطابقة الصور، هجوم MITM بنقرة واحدة،…
 anthropics/defending-code-reference-harness
مهارات لنمذجة التهديدات، المسح، الفرز، التصحيح، بالإضافة إلى أداة مسح آلية مستقلة يمكنك تخصيصها /customize
 kevoreilly/capev2
استخراج تكوين البرامج الضارة والحمولة
 mandiant/commando-vm
توزيعة آلة افتراضية قابلة للتخصيص تعمل بنظام Windows ومجهزة مسبقًا بأدوات أمنية هجومية لاختبار الاختراق وعمليات الفريق الأحمر.
 aflplusplus/aflplusplus
AFL++ هو أداة fuzzing متقدمة، وتحتل المرتبة الأولى في المعايير القياسية. كان في الأصل مبنيًا على AFL. اليوم يأتي مع qemu 5.1، وتغطية خالية من…
 dnspyex/dnspy
إحياء غير رسمي لمصحح ومحرر التجميع المعروف لـ .NET، dnSpy
 mandiant/capa
أداة تحليل ثابت وديناميكي قائمة على قواعد تحدد القدرات في ملفات PE وELF و.NET وshellcode، وتربطها بتقنيات MITRE ATT&CK لفرز البرامج الضارة.






