
 #1
أدوات للفريق الأزرق والأمن الدفاعي والحماية من التهديدات.
موصى به من Kitploit
 naveenbana5250/cve-2023-34362-defense-package
حزمة الكشف والتخفيف المستندة إلى معلومات التهديدات لثغرة MOVEit Transfer
 betulssahin/cve-2025-0411-7-zip-mark-of-the-web-bypass
CVE-2025-0411 7-Zip Mark-of-the-Web Bypass
 esnet-security/cve-2020-16898
يكتشف CVE-2020-16898: "الجار السيء"
 ernestak/cve-2022-30190
الإرشادات الرسمية والحلول البديلة لـ CVE-2022-30190، وهي ثغرة في تنفيذ التعليمات البرمجية عن بُعد في أداة تشخيص دعم Microsoft (MSDT) يمكن استغلالها…
 mrezqi/cve-2021-1675_carbonblack_huntingquery
استعلامات بحث CarbonBlack لاكتشاف استغلال PrintNightmare (CVE-2021-1675) عبر أحداث الملفات وتحميل الوحدات والعمليات، استنادًا إلى قواعد Sigma.
 gmh5225/gatekeeper
بوابة وصول SSH مستضافة ذاتيًا بلغة Go مع مصادقة OIDC/LDAP، وRBAC، وMFA، وتسجيل الجلسات، وتصدير سجلات التدقيق، والتشفير عند التخزين، وقواعد IP، وتنفيذ…
 kougyokugentou/cve-2021-1675
سكربت PowerShell صغير لتعطيل خدمة Print Spooler باستخدام تكوين الحالة المطلوبة (Desired State Configuration)
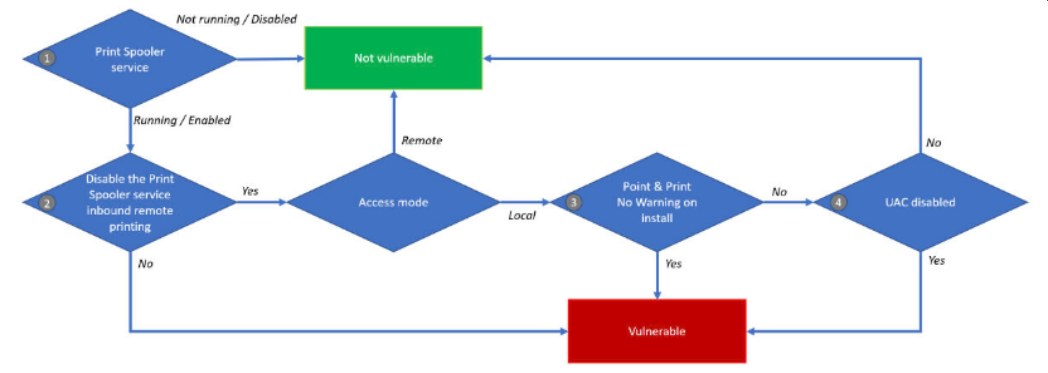 eutectico/printnightmare
إصلاح لـ PrintNightmare CVE-2021-34527
 cyberdashy/cve-2022-30190
سكربت PowerShell للتخفيف من CVE-2022-30190 عن طريق تحديث مفتاح DWORD في السجل، مصمم للنشر عبر أدوات RMM مثل ConnectWise Automate.
 homjxi0e/cve-2017-0290-
# سكربت استغلال لـ CVE-2017-0290 يستهدف Windows Defender على ويندوز 8.1/10، مصمم لتعطيل أو تجاوز حماية مكافحة الفيروسات المدمجة.
 gmh5225/llm-guard-service
خدمة لتوفير الحماية ضد حقن الأوامر وهجمات كسر القيود والمحتوى الضار عند التفاعل مع خدمات الذكاء الاصطناعي.
 sentrium-security/follina-workaround-cve-2022-30190
نصوص PowerShell لتطبيق واستعادة الحل البديل القائم على السجل من Microsoft لثغرة CVE-2022-30190 (Follina)، قابلة للنشر عبر InTune لحماية نقاط النهاية…
 toddmaxey/cve-2023-36884
نص برمجي لـ PowerShell للتخفيف الأولي من الثغرة
 ml-k-eng/cve-2023-38831-exploit-and-detection
يحتوي هذا المستودع على أداة كشف الهجمات ونص بايثون إثبات المفهوم (PoC) لثغرة WinRAR CVE-2023-38831.
 ayub0x7/cve-2024-32019-poc
يتحقق من تعرض Netdata ndsudo SUID PATH لتصعيد الامتيازات الخاصة بـ CVE-2024-32019 ويتحقق من صحة التصحيحات دون استغلال مسلح.
 jotaqc/cve-2022-30190_temporary_fix
هذان هما نصان بايثون تم تجميعهما لتطبيق حماية مؤقتة بسهولة وسرعة ضد ثغرة CVE-2022-30190 (Follina)
 francescodisalesgithub/quick-fix-cve-2024-38063
سكربت باورشيل سريع لإصلاح CVE-2024-38063
 almogopp/disable-ipv6-cve-2024-38063-fix
نص برمجي PowerShell للتخفيف المؤقت من الثغرة الأمنية CVE-2024-38063 عن طريق تعطيل IPv6 على أنظمة Windows. يعدّل هذا الحل البديل سجل النظام (Registry)…








