
 #1
أدوات تصحيح الأخطاء خصيصًا لتحليل تدفق تنفيذ البرامج الضارة وتحديد الثغرات الأمنية.
موصى به من Kitploit

 mandiant/flare-vm
مجموعة من نصوص تثبيت البرامج لأنظمة ويندوز تتيح لك إعداد وصيانة بيئة الهندسة العكسية بسهولة على جهاز افتراضي.
 geo-tp/esp32-bit-pirate
أداة اختراق عتاد مع واجهة سطر أوامر قائمة على الويب تتحدث جميع البروتوكولات
 unicorn-engine/unicorn
إطار عمل محاكي وحدة المعالجة المركزية Unicorn (ARM, AArch64, M68K, Mips, Sparc, PowerPC, RiscV, S390x, TriCore, X86)
 rizinorg/rizin
إطار عمل لعكس الهندسة (Reverse Engineering) ومجموعة أدوات لسطر الأوامر بنمط يونكس (UNIX-like).
 cea-sec/miasm
إطار عمل للهندسة العكسية بلغة بايثون
 hyperdbg/hyperdbg
أدوات تصحيح أخطاء أصلية متطورة
 riscv-software-src/riscv-isa-sim
محاكي مجموعة تعليمات RISC-V وظيفي يدعم امتدادات متعددة (RV32/64، V، التشفير) مع وضع تصحيح تفاعلي، وتكامل GDB، ونمذجة على مستوى التعليمات للتطوير…
 rocky/python-uncompyle6
مفكك بايتكود بايثون عبر الإصدارات
 dynamorio/dynamorio
إطار عمل لأدوات القياس في وقت التشغيل لبناء أدوات التحليل الديناميكي: التتبع، تحليل الأداء، تغطية الكود، تصحيح أخطاء الذاكرة، الاختبار العشوائي…
 0xz0f/z0fcourse_reverseengineering
دورة منظمة في الهندسة العكسية تغطي ملفات ويندوز الثنائية 64 بت، لغة التجميع، التصحيح، وتحليل البرامج الضارة. مصممة للمتعلمين من المبتدئين إلى…
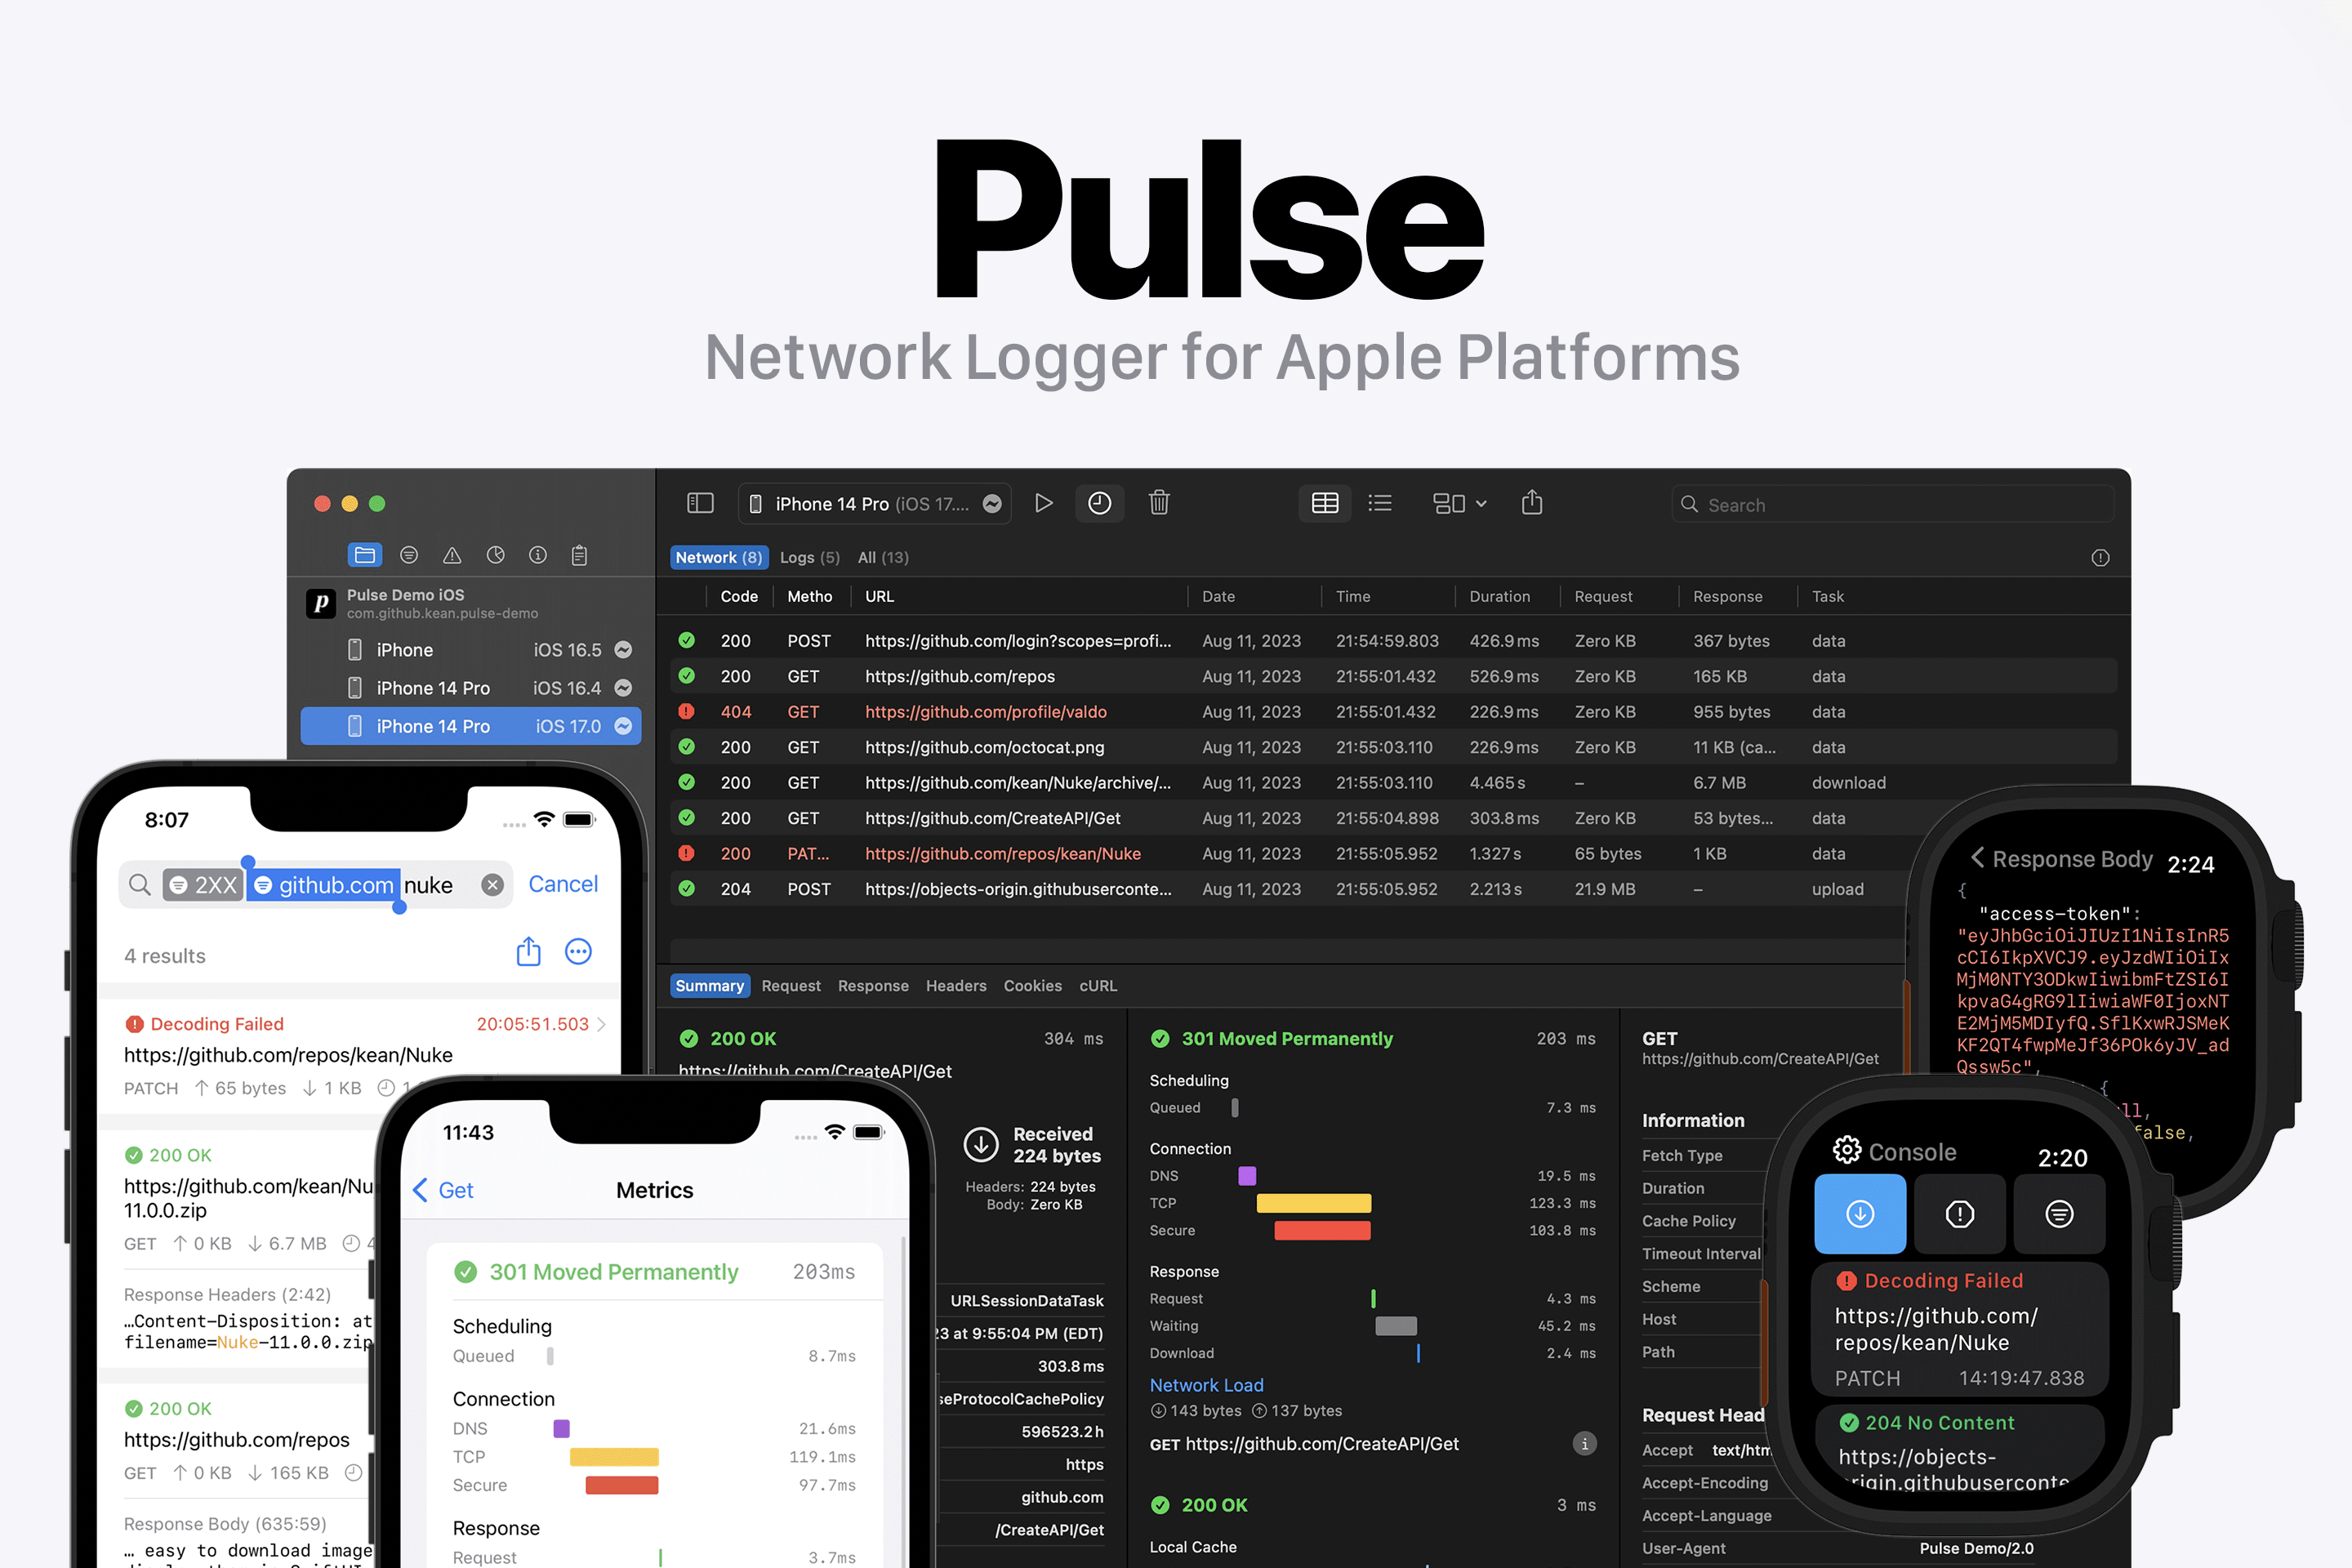
 cs01/gdbgui
واجهة أمامية قائمة على المتصفح لـ gdb (مصحح أخطاء gnu). أضف نقاط التوقف، اعرض المكدس، صوّر هياكل البيانات، والمزيد في C و C++ و Go و Rust و Fortran.…
 blacktop/ipsw
سكين الجيش السويسري لأبحاث iOS/macOS
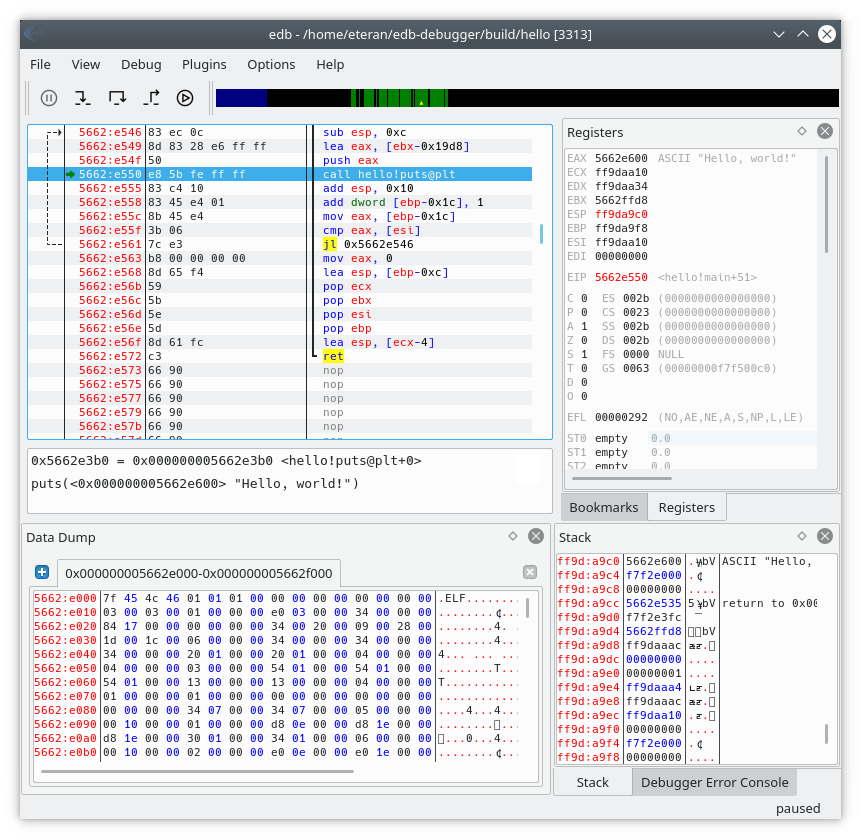 eteran/edb-debugger
edb هو مُصحح أخطاء متعدد المنصات لمعماريات AArch32/x86/x86-64.
 longld/peda
PEDA - مساعدة تطوير الاستغلال بلغة Python لـ GDB
 openocd-org/openocd
المرآة الرسمية للقراءة فقط لـ OpenOCD (بدون طلبات سحب)
 microsoft/procdump-for-linux
نسخة لينكس من أداة ProcDump Sysinternals







