
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
مصممي الأخطاء — الصفحة 24 | Kitploit
الفئات

مصممي الأخطاء

أدوات تصحيح الأخطاء خصيصًا لتحليل تدفق تنفيذ البرامج الضارة وتحديد الثغرات الأمنية.

موصى به من Kitploit
أفضل الأدوات

10 محدد
x64dbg preview#1

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ 6 أيام
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8kمنذ يوم واحد
gef preview#3

gef

GitHubhugsy/gef
8.3kمنذ 2 أشهر
delve preview#4

delve

GitHubgo-delve/delve
25.0kمنذ 17س 9د
rr preview#5

rr

GitHubrr-debugger/rr
10.7kمنذ 8 أيام
cutter preview#6

cutter

GitHubrizinorg/cutter
19.4kمنذ 18س 9د
radare2 preview#7

radare2

GitHubradareorg/radare2
24.5kمنذ 3س 57د
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ 14س 18د
dnSpy preview#9

dnSpy

GitHubdnspyex/dnspy
10.9kمنذ 2 أيام
dynamorio preview#10

dynamorio

GitHubdynamorio/dynamorio
3.2kمنذ 15س 47د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
564 نتائج
KeyPatchX preview

KeyPatchX

GitHubgmh5225/keypatchx

KeyPatch Enhanced — إضافة IDA Pro لترقيع لغة التجميع x86/x64 الواعي بالرموز، مدعومة بمحرك Keystone. تفرّع من Keypatch مع دقة تلقائية لرموز IDA،…

static-analysisexploitationreverse-engineering+4
9منذ 8 أشهر
N0xis preview

N0xis

GitHubstructio-labs/n0xis

Reverse-engineering toolkit: disassembler, SSA decompiler, C++ class recovery and live-process analysis for PE and ELF. Scriptable CLI, every answer…
static-analysisdynamic-analysis-sandboxingmemory-forensics+7
4منذ 10 أيام
DotNetHookerToolkit preview

DotNetHookerToolkit

GitHubsensepost/dotnethookertoolkit

أداة حقن تستند إلى Frida ومجموعة أدوات ربط الأساليب المُدارة لـ .NET Framework لتتبع وقت التشغيل، وحل نقاط الدخول الأصلية، والتحليل الديناميكي…
dynamic-analysis-sandboxingcode-analysisexploitation+4
11منذ 8 أشهر
CVE-2016-2334 preview

CVE-2016-2334

GitHubicewall/cve-2016-2334

استغلال لثغرة CVE-2016-2334: تجاوز سعة الكومة في محلل أرشيفات HFS+ الخاص بـ 7zip. يتضمن مولّد ملفات HFS+ ونصوصًا برمجية لتحليل الكومة عبر WinDbg…

vulnerability-analysisexploitationreverse-engineering+3
10منذ 8 سنوات
CVE-2022-21971 preview

CVE-2022-21971

GitHubmalwareman007/cve-2022-21971

POC لـ CVE-2022-21971

memory-forensicsvulnerability-analysisexploitation+3
11منذ 4 سنوات
secbox preview

secbox

GitHubyv1ing/secbox

إجراء اختبارات الأمن السيبراني باستخدام وكيل pi في بيئة صندوق رملية مُعدّة مسبقًا.

network-mappingvulnerability-analysismobile-app-pentesting+9
منذ 21 أيام
rizin-notebook preview

rizin-notebook

GitHubindalok/rizin-notebook

مفكرة لكتابة الملاحظات أثناء استخدام Rizin & Cutter!
reverse-engineeringscripting-automationdebuggers+3
7منذ 6 أشهر
CVE-2025-5548-FreeFloat-FTP-Lab preview

CVE-2025-5548-FreeFloat-FTP-Lab

GitHubm4rc0s-s3c/cve-2025-5548-freefloat-ftp-lab

مختبر أكاديمي لتحليل واستغلال CVE-2025-5548 في FreeFloat FTP Server 1.0.

vulnerability-analysisexploitationreverse-engineering+6
منذ شهر واحد
dll-injector preview

dll-injector

GitHubyasharote/dll-injector

أداة سطح مكتب تسمح بحقن مكتبات DLL، وربط دوال WinAPI مثل CreateFileW، وتعديل سلوك العمليات أثناء التشغيل — مصممة للمطورين والمختبرين ومهندسي الهندسة…
reverse-engineeringdebuggersbinary-analysis
6منذ سنة واحدة
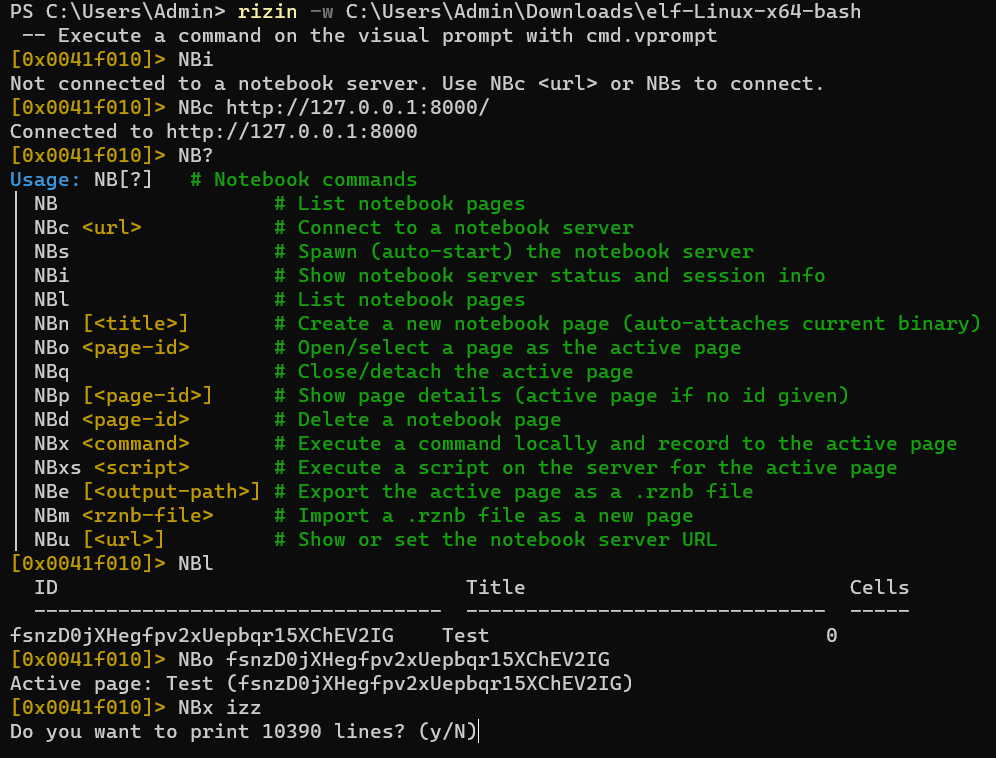
rizin-notebook preview

rizin-notebook

GitHubrizinorg/rizin-notebook

مفكرة لكتابة الملاحظات أثناء استخدام rizin!
reverse-engineeringscripting-automationdebuggers+3
6منذ 7 أشهر
Transformers-Forged-To-Fight-Offline-Version preview

Transformers-Forged-To-Fight-Offline-Version

GitHubgeamztheangrybirds727/transformers-forged-to-fight-offline-version

TRANSFORMERS: Forged to Fight هي لعبة قتال ثلاثية الأبعاد حيث تتولى قيادة بعض من أبرز الجنود الأكثر كاريزما من عالم Transformers. نحن نتحدث عن أسماء…
dynamic-analysis-sandboxingreverse-engineeringdebuggers+5
2منذ 4 أشهر
ASM-Obfuscator preview

ASM-Obfuscator

GitHubgmh5225/asm-obfuscator

يشوّش على كود التجميع x86-64 من خلال حقن التعليمات، والكود الزائد، وتشويش الثوابت، وفك التشفير أثناء وقت التشغيل، لإعاقة الهندسة العكسية ومكافحة…

defensive-toolsreverse-engineeringdebuggers+1
7منذ 3 سنوات
ntoskrnl-metadata preview

ntoskrnl-metadata

GitHubpiffd0s/ntoskrnl-metadata

ساحب إزاحات eprocess لإزاحات الأعضاء ذات الصلة وعناوين الدوال الخاصة بـ cve-2026-40369
vulnerability-analysisexploitationreverse-engineering+2
3منذ 5 أشهر
Capsulith preview

Capsulith

GitHubnazeeh111/capsulith

تشغيل شيفرة ARM64 المحفوظة في Node أو في متصفح؛ وفحص بكسلات الصورة المفكوكة ترميزها والذاكرة المهيّأة.

static-analysisdynamic-analysis-sandboxingreverse-engineering+5
منذ 2 أيام
cve-2016-6187-poc preview

cve-2016-6187-poc

GitHubvnik5287/cve-2016-6187-poc

cve-2016-6187
memory-forensicsvulnerability-analysisexploitation+2
6منذ 7 سنوات
MemTools preview

MemTools

GitHubgmh5225/memtools

أدوات قراءة وكتابة الذاكرة Windows Linux DMA، Dump، Direct، inject

dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+5
5منذ 2 سنوات
AntiDbg-Unabomber preview

AntiDbg-Unabomber

GitHubgmh5225/antidbg-unabomber

# فكرة VMP المحسّنة (AmogusPlugin القديم)
defensive-toolscode-analysisreverse-engineering+3
4منذ 3 سنوات
CVE-2026-14266 preview

CVE-2026-14266

GitHubliyuxuan504-byte/cve-2026-14266

تجاوز سعة المخزن المؤقت في الكومة في مفكك ترميز XZ في 7-Zip - تحليل كامل، السبب الجذري، PoC، وخارطة طريق استغلال RCE


memory-forensicsvulnerability-analysiscode-analysis+7
1منذ 3 أشهر
السابق1…232425…32التالي







