
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
مصممي الأخطاء — الصفحة 21 | Kitploit
الفئات

مصممي الأخطاء

أدوات تصحيح الأخطاء خصيصًا لتحليل تدفق تنفيذ البرامج الضارة وتحديد الثغرات الأمنية.

موصى به من Kitploit
أفضل الأدوات

10 محدد
x64dbg preview#1

x64dbg

GitHubx64dbg/x64dbg
49.1kمنذ 6 أيام
pwndbg preview#2

pwndbg

GitHubpwndbg/pwndbg
10.8kمنذ 22س 27د
gef preview#3

gef

GitHubhugsy/gef
8.3kمنذ 2 أشهر
delve preview#4

delve

GitHubgo-delve/delve
25.0kمنذ 10س 3د
rr preview#5

rr

GitHubrr-debugger/rr
10.7kمنذ 7 أيام
cutter preview#6

cutter

GitHubrizinorg/cutter
19.4kمنذ 11س 3د
radare2 preview#7

radare2

GitHubradareorg/radare2
24.5kمنذ 6س 19د
ghidra preview#8

ghidra

GitHubnationalsecurityagency/ghidra
71.1kمنذ 7س 11د
dnSpy preview#9

dnSpy

GitHubdnspyex/dnspy
10.9kمنذ 2 أيام
dynamorio preview#10

dynamorio

GitHubdynamorio/dynamorio
3.2kمنذ 8س 41د
الأحدثالصلةالأكثر شعبيةتم التحديث مؤخرًا
564 نتائج
binja_dynamics preview

binja_dynamics

GitHubnccgroup/binja_dynamics

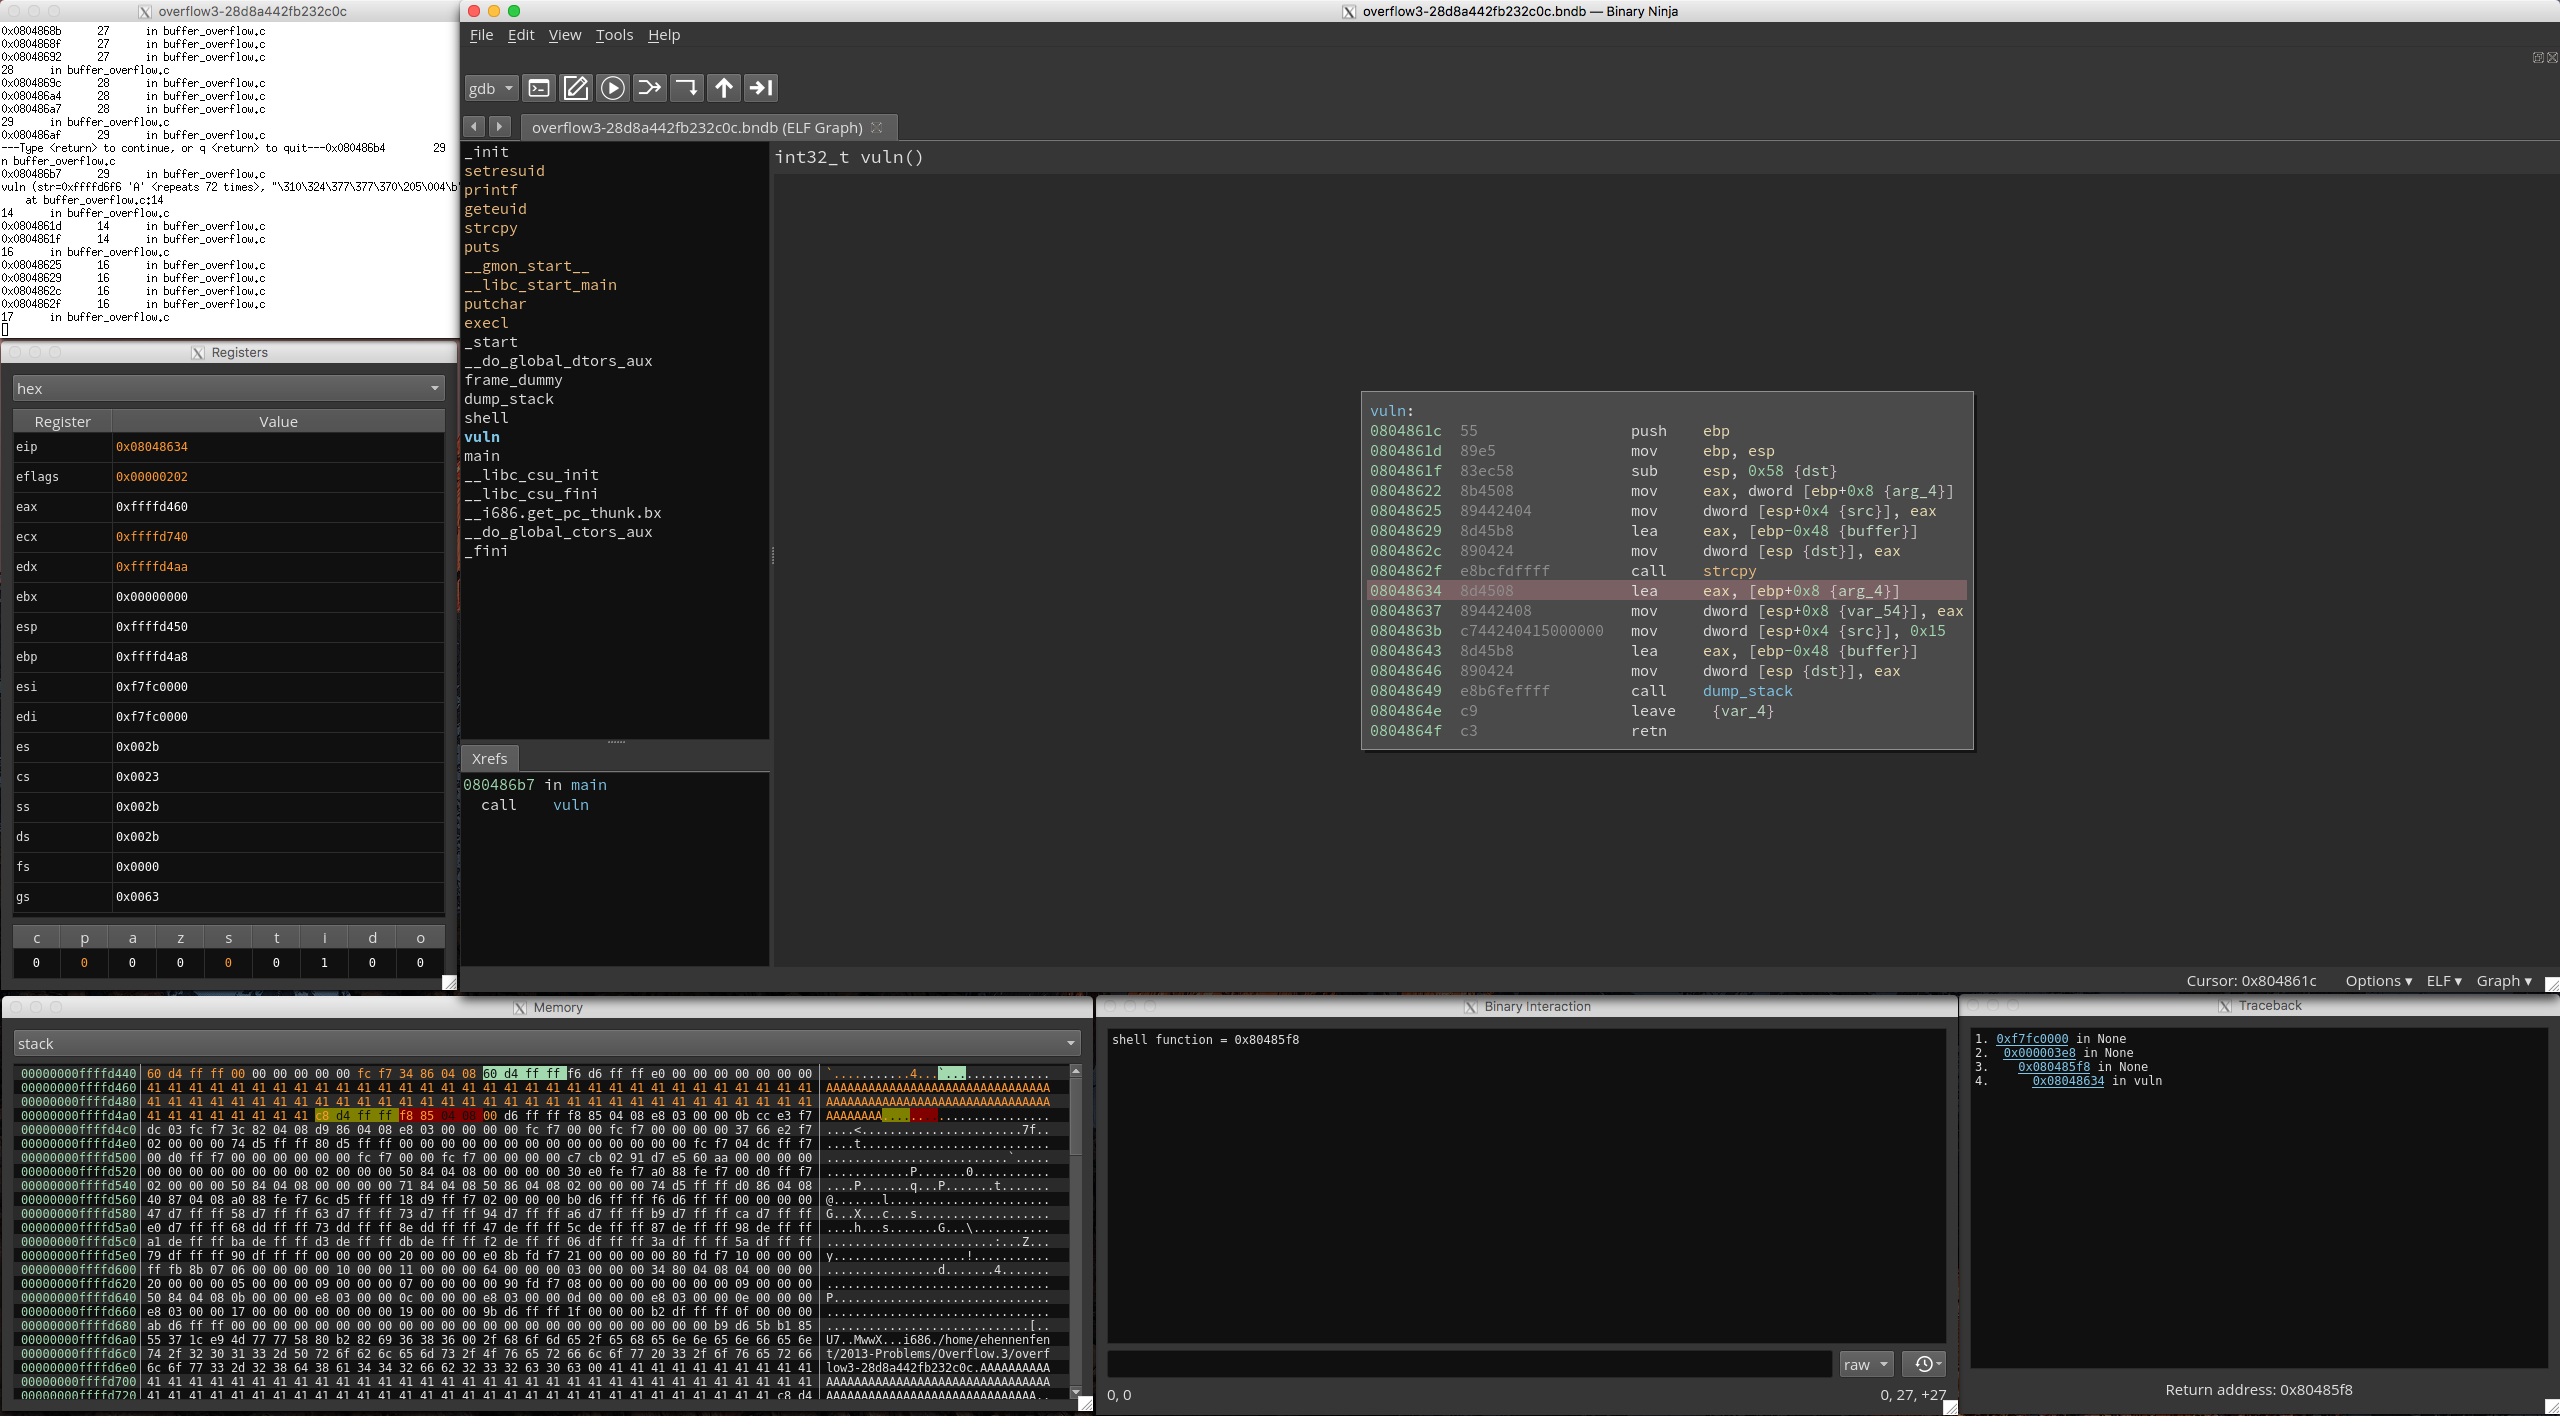
واجهة أمامية مبنية بـ PyQt5 للمكوّن الإضافي binjatron الخاص بـ Binary Ninja، تتضمن ميزات تظليل تهدف إلى تسهيل تعلّم الهندسة العكسية للمبتدئين.
dynamic-analysis-sandboxingreverse-engineeringdebuggers+2
25منذ 9 سنوات
stackflow preview

stackflow

GitHubd4rkcat/stackflow

أداة شاملة لاستغلال تجاوز سعة المخزن المؤقت القائم على المكدس
payload-generationvulnerability-analysisexploitation+5
23منذ 12 سنوات
Ghidra-Rare preview

Ghidra-Rare

GitHubaleph-void/ghidra-rare

A repository of SLEIGH support for rare processor ISAs
embedded-systems-securitystatic-analysisreverse-engineering+4
19منذ يوم واحد
archivo-syxe05-snat preview

archivo-syxe05-snat

GitHubshow0ne/archivo-syxe05-snat

أرشيف تاريخي لدروس الهندسة العكسية وفك التشفير تغطي أدوات الحماية التجارية (Armadillo, ASProtect, Themida) باستخدام أدوات كلاسيكية مثل SoftICE…
reverse-engineeringdebuggersmalware-analysis+3
29منذ 7 أشهر
dapr preview

dapr

GitHubnccgroup/dapr

منصة هجوم برامج التشغيل لنظام Linux
android-securityembedded-systems-securityexploit-frameworks+5
18منذ 7 سنوات
AIDebug preview

AIDebug

GitHubanpa1200/aidebug

أدلة تركز على الهندسة العكسية للبرمجيات الخبيثة مع فحص عميق لملفات PE/.NET، وإعادة البناء عبر Ghidra، وفحوصات متقاطعة بالذكاء الاصطناعي، وYARA،…
static-analysisdynamic-analysis-sandboxingreverse-engineering+7
15منذ 26 أيام
Elfina preview

Elfina

GitHubiss4cf0ng/elfina

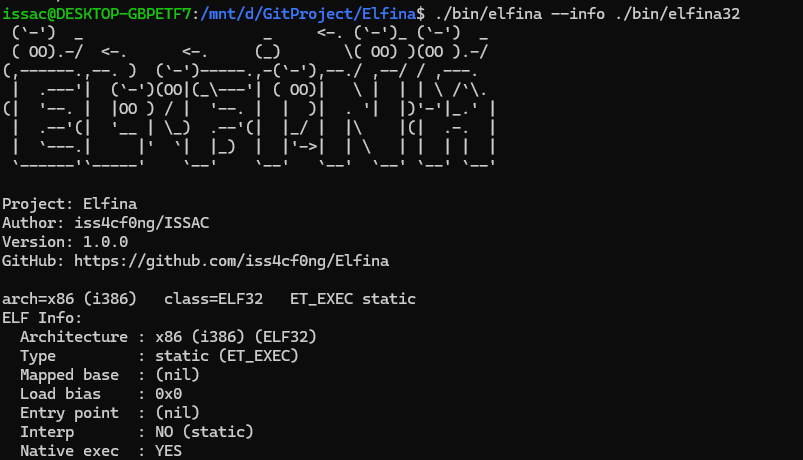
أداة تحميل وتحليل ELF متعددة المعماريات مع إمكانيات الاستكشاف، وفك التجميع، وعرض السداسي، وحساب الأنتروبيا، وتنفيذ mmap/memfd لملفات x86 و x86-64…
reverse-engineeringdebuggersmalware-analysis+3
52منذ 7 أشهر
WHFB-PinCapture preview

WHFB-PinCapture

GitHubivancabrera02/whfb-pincapture

يلتقط رموز PIN الخاصة بـ Windows Hello عند إدخالها عبر حقن DLL في LogonUI.exe يضبط نقطة توقف عتادية لوحدة المعالجة المركزية على…

privilege-escalationmemory-forensicspassword-attacks+5
10منذ 18 أيام
apiscope preview

apiscope

GitHubkaisonox/apiscope

إطار عمل لربط واجهات برمجة التطبيقات (API Hooking) لاعتراض ومراقبة تطبيقات ويندوز

dynamic-analysis-sandboxingdynamic-code-analysisreverse-engineering+4
20منذ 4 أشهر
sylvia preview

sylvia

GitHubstolevchristian/sylvia

مستكشف استدعاءات النظام في iOS لـ IDA 9.X

static-analysisios-securityvulnerability-analysis+5
15منذ 5 أشهر
KEPaboo preview

KEPaboo

GitHub0vercl0k/kepaboo

تحييد تقنيات مكافحة التنقيح في KEPServerEX

dynamic-analysis-sandboxingreverse-engineeringscada-ics-security+5
33منذ 3 سنوات
ltm preview

ltm

GitHubagent-hellboy/ltm

ltm هو مصحح أخطاء تاريخ الآلة لنظام لينكس. يسجل بيانات تعريف العمليات والملفات والشبكة والذاكرة والإدخال/الإخراج عبر الكتل عبر eBPF، ثم يتيح لك…

disk-forensicsosintdynamic-analysis-sandboxing+7
23منذ 3 أشهر
PrologWinDbg preview

PrologWinDbg

GitHubdumpanalysis/prologwindbg

استخدم Prolog لتحليل تفريغات الذاكرة والعمليات الحية المتوقفة في WinDbg.
memory-forensicsreverse-engineeringscripting-automation+4
15منذ 14 أيام
elfpeek preview

elfpeek

GitHuboblivionsage/elfpeek

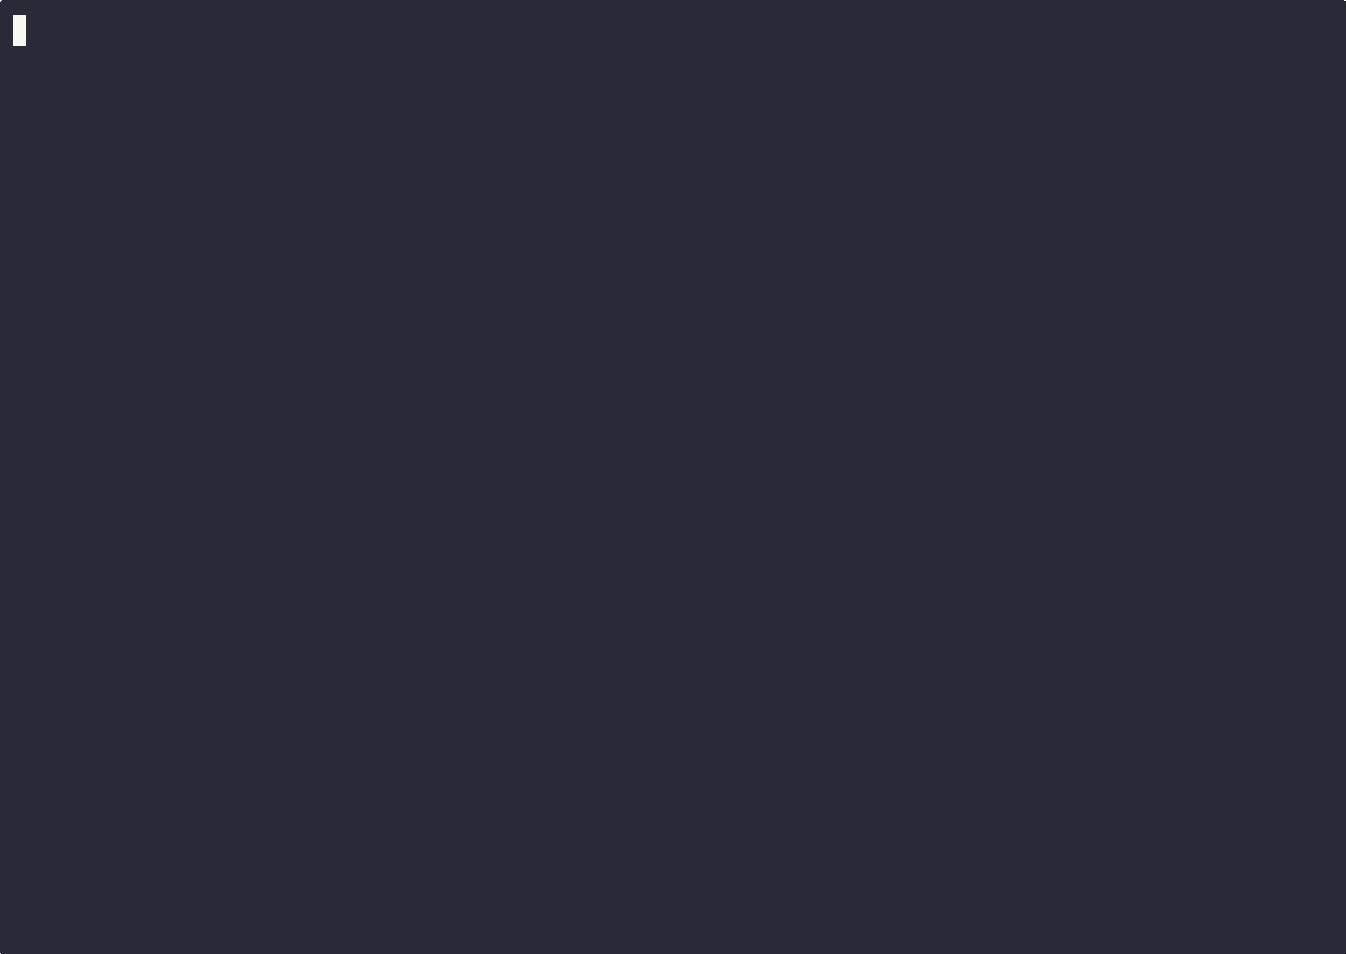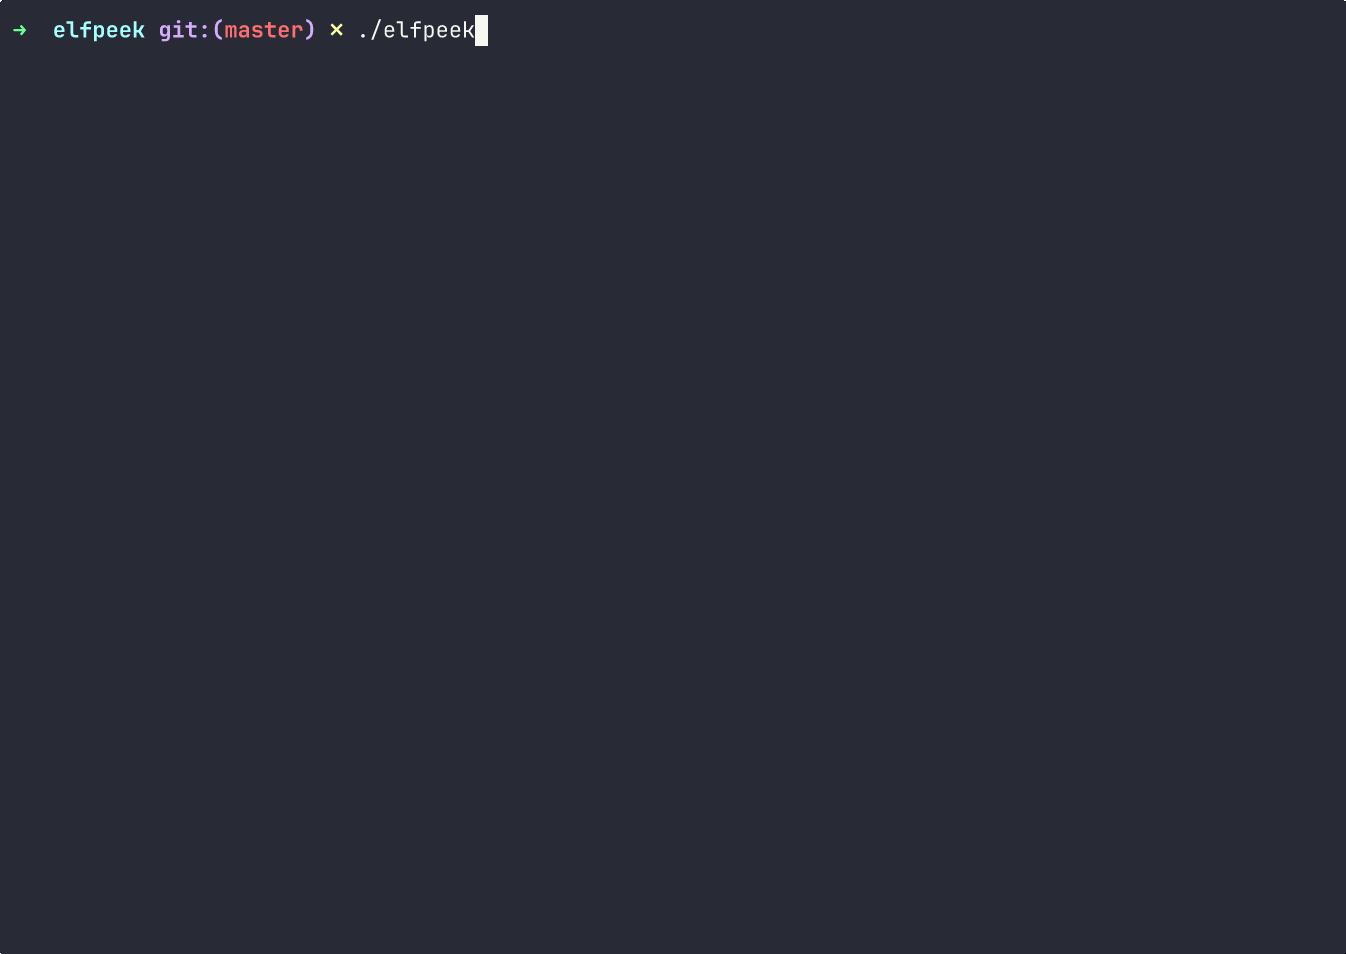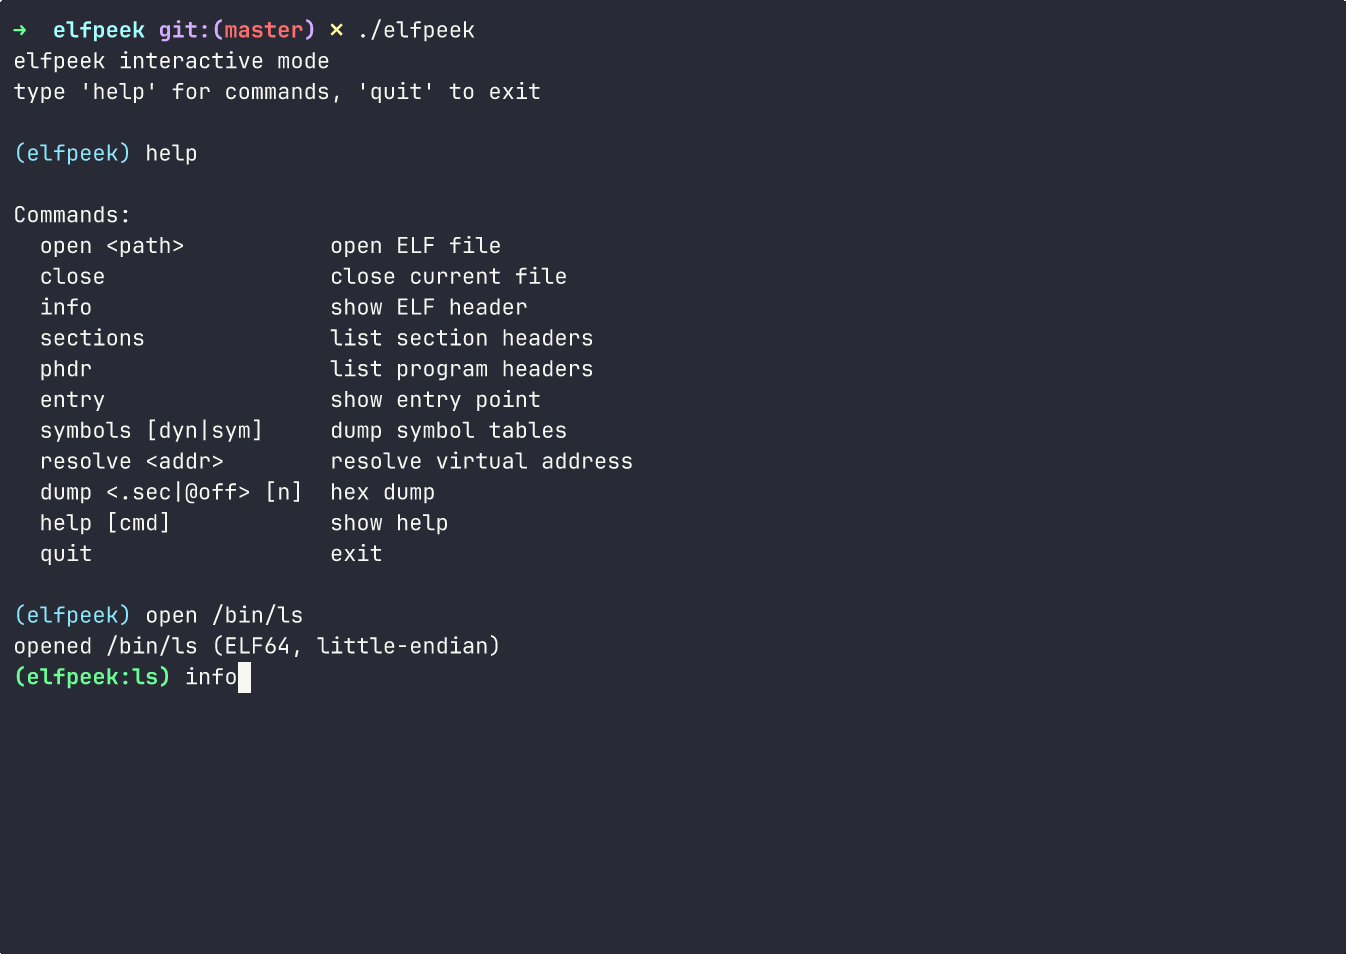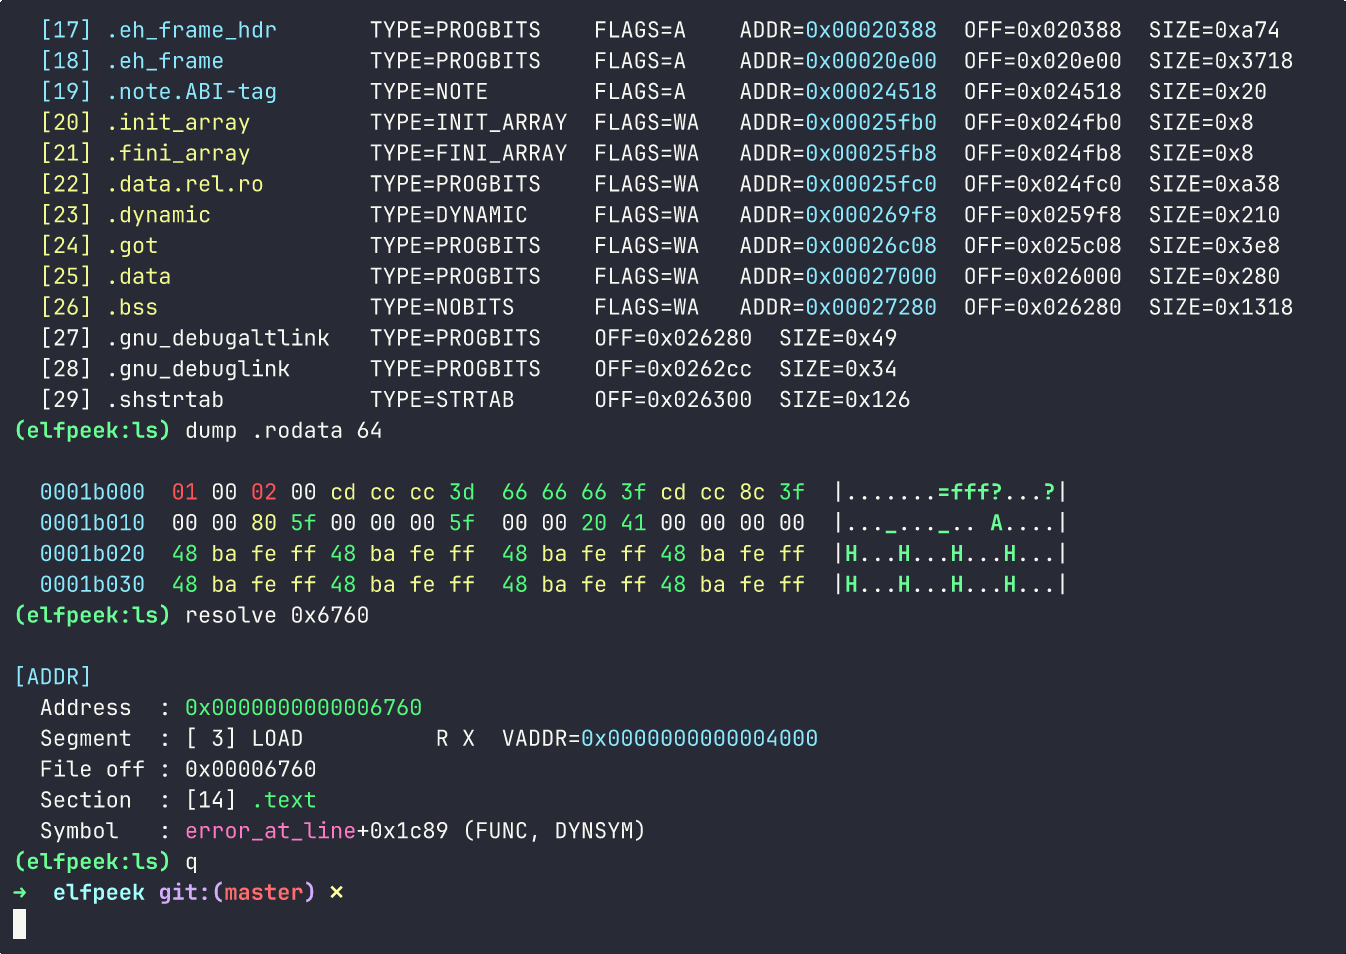
مفتش ELF بسيط مكتوب بلغة C لفحص تخطيط الثنائيات بسرعة
static-analysisreverse-engineeringdebuggers+2
29منذ 9 أشهر
ollydbg-binary-execution-visualizer preview

ollydbg-binary-execution-visualizer

GitHubehabhussein/ollydbg-binary-execution-visualizer

هندسة عكسية، تحليل ثنائي مرئي

static-analysisdynamic-analysis-sandboxingreverse-engineering+3
24منذ 9 سنوات
pycdc preview

pycdc

GitHubejfkdev/pycdc

Decompile and disassemble Python bytecode (.pyc/.pyo) back to readable source. Supports Python 2.0 - 3.15 (CPython, PyPy and other implementations).…
static-analysiscode-analysisreverse-engineering+4
10منذ 3 أيام
CVE-2023-6241-Pixel7_Adaptation preview

CVE-2023-6241-Pixel7_Adaptation

GitHubilgobbo00/cve-2023-6241-pixel7_adaptation

تكييف CVE-2023-6241 لـ Google Pixel 7 من Google Pixel 8 مأخوذ من securitylab/SecurityExploits/Android/Mali/CVE_2023_6241

android-securityvulnerability-analysisexploitation+5
14منذ سنة واحدة
xtride preview

xtride

GitHubpr0me/xtride

أداة استرداد الأنواع القائمة على N-gram للثنائيات، تقوم باسترداد الهياكل وتوقيعات الدوال من الكود المُفكك بإنتاجية عالية ونتائج ثقة قابلة للتنفيذ…


static-analysisreverse-engineeringdebuggers+5
26منذ 4 أشهر
السابق1…202122…32التالي







