
 #1
أدوات تصحيح الأخطاء خصيصًا لتحليل تدفق تنفيذ البرامج الضارة وتحديد الثغرات الأمنية.
موصى به من Kitploit
 hugsy/windbg_js_scripts
أدوات برمجية تجريبية للتعامل مع واجهة WinDbg JS API
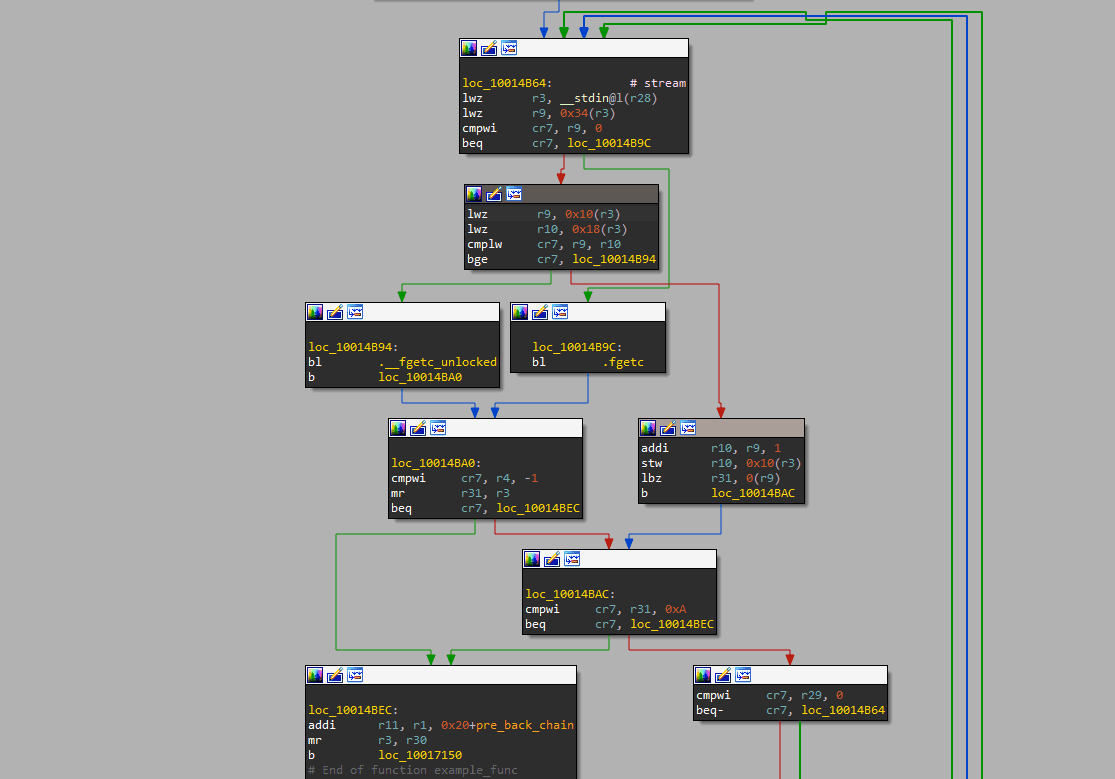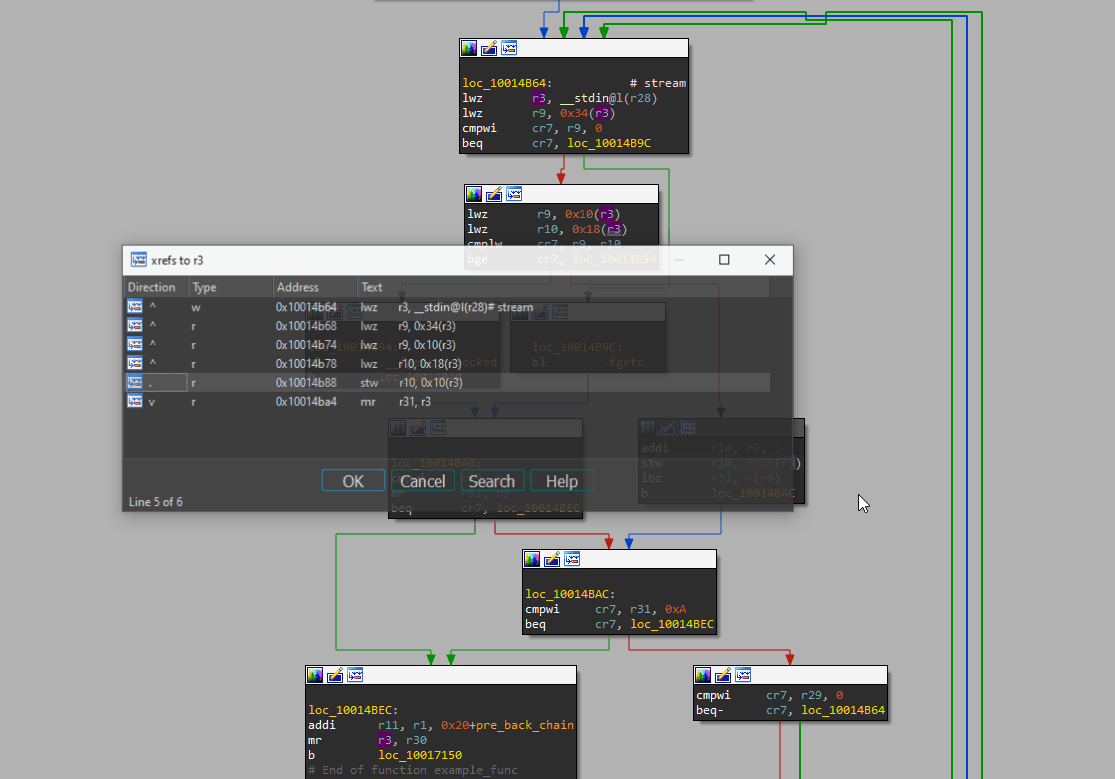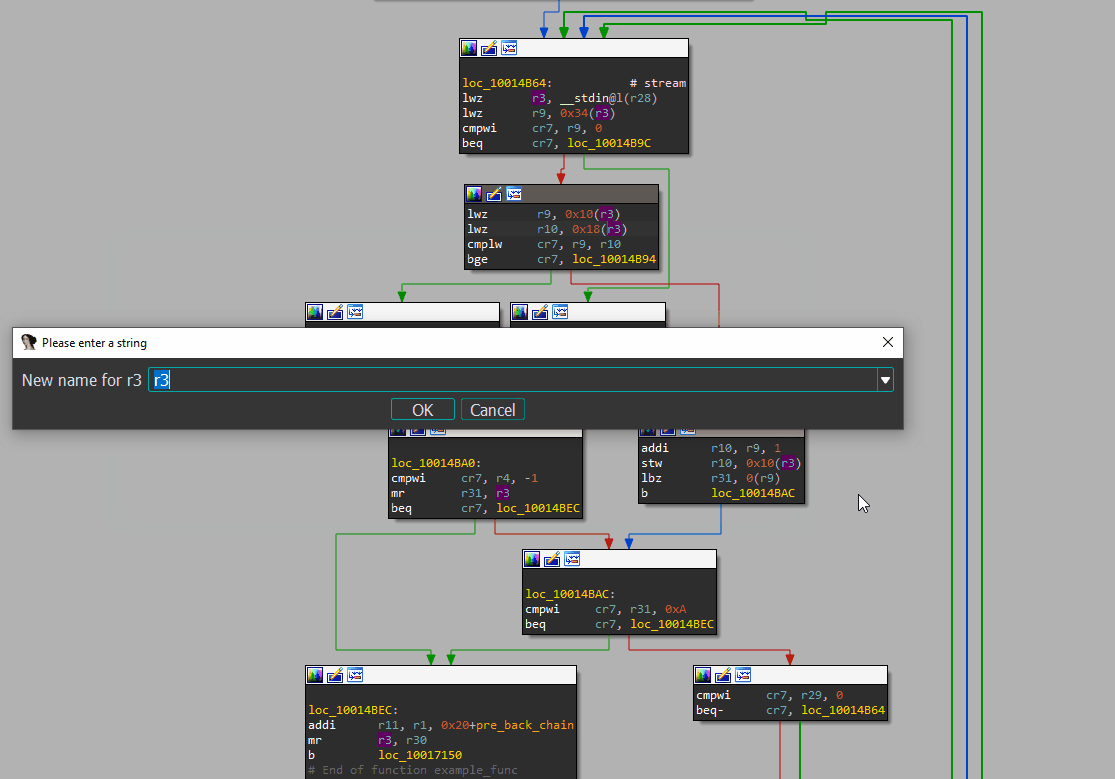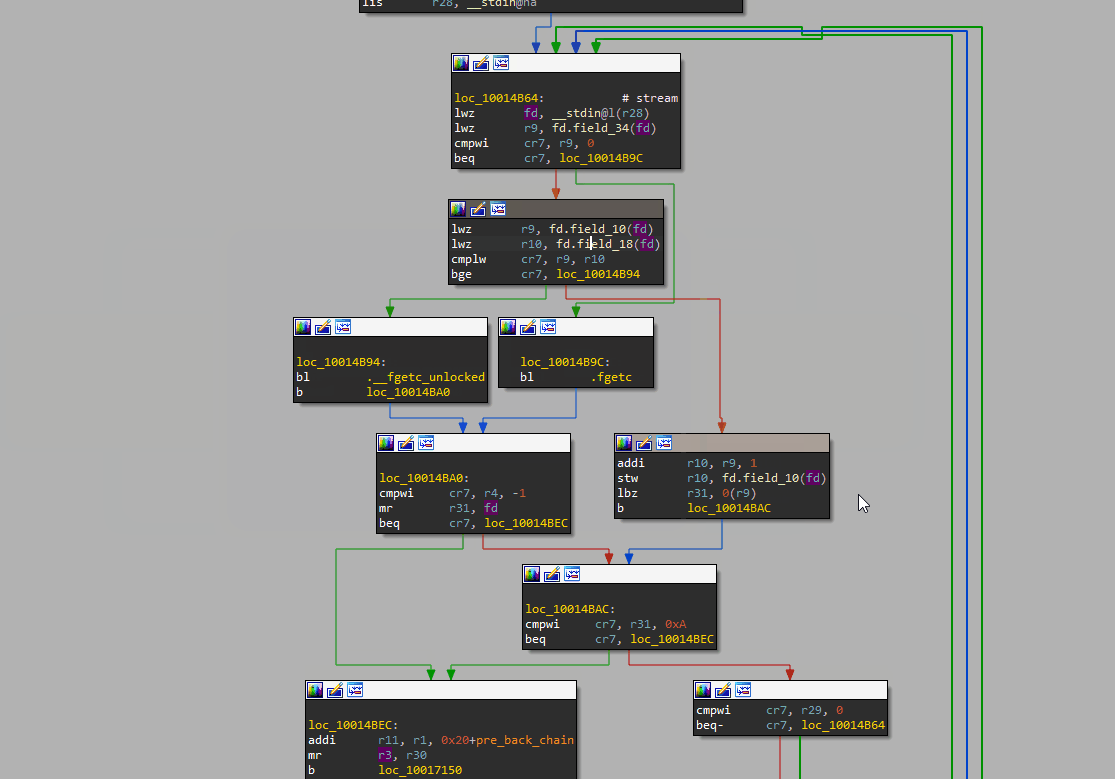 shemesh999/oregami
إضافات ونصوص IDA لتحليل إطار استخدام المسجلات
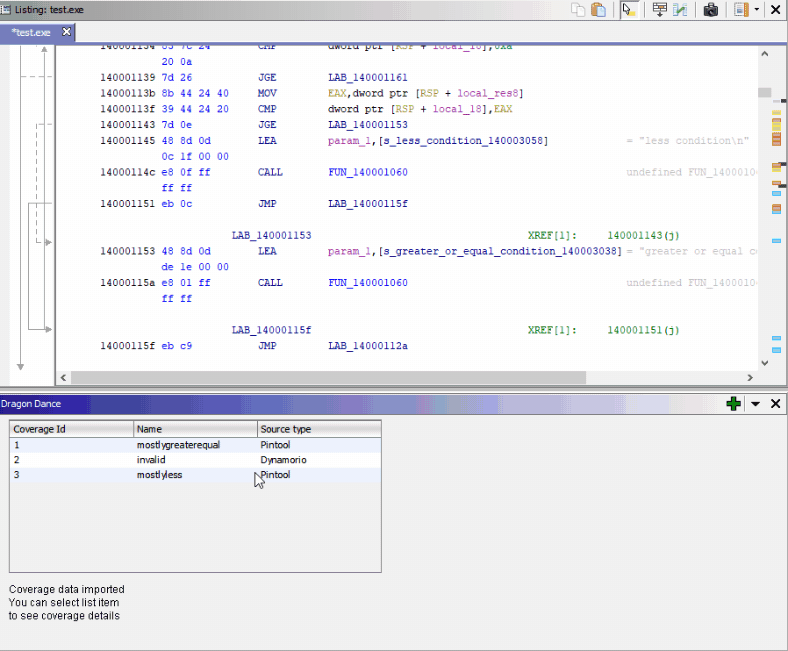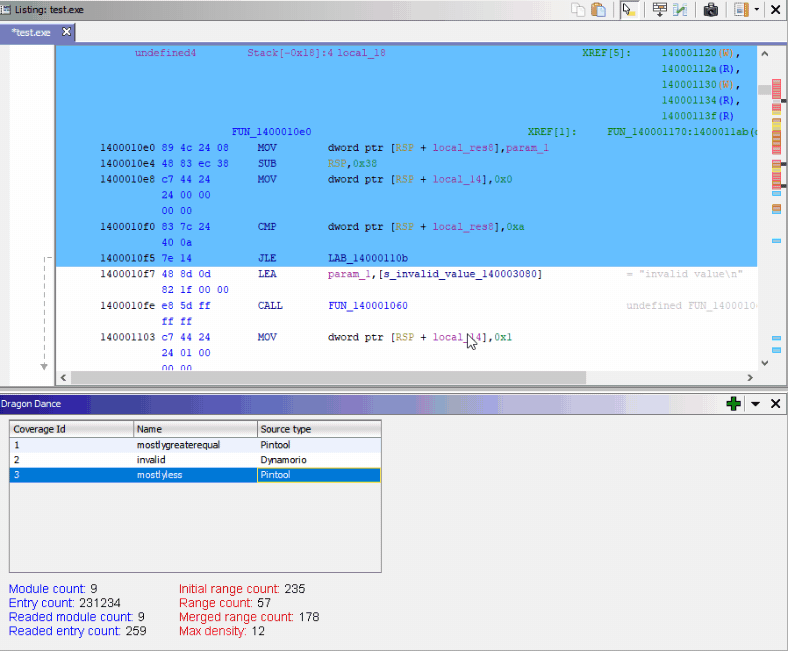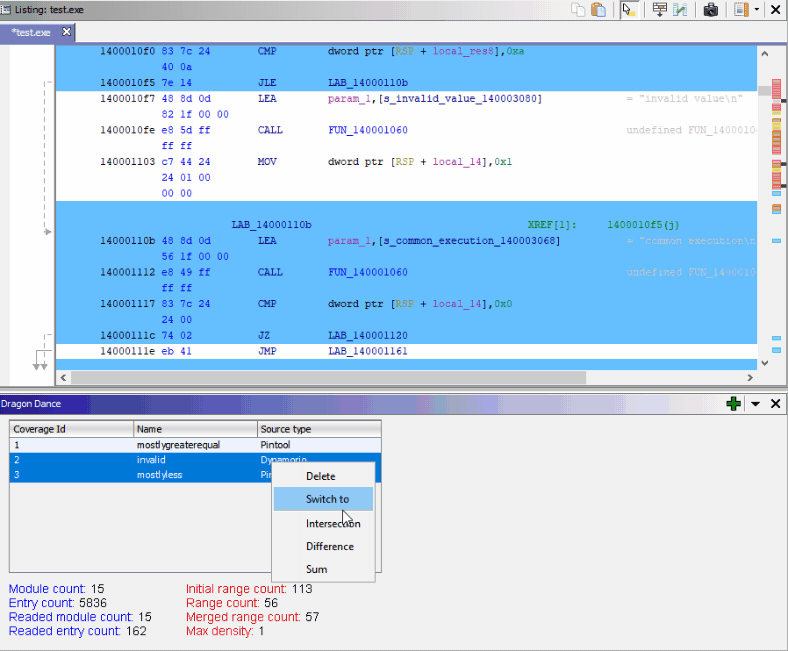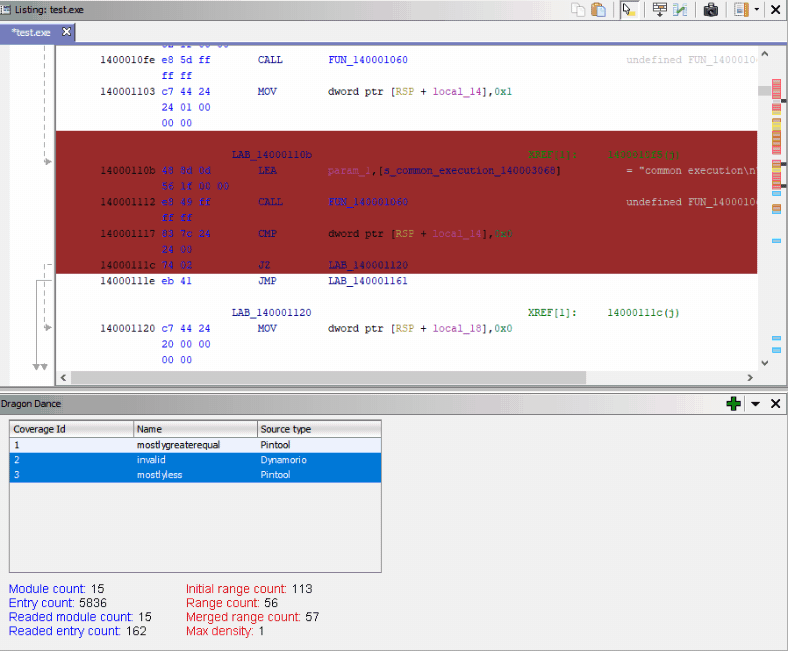 0ffffffffh/dragondance
إضافة تصور تغطية الكود الثنائي لـ Ghidra
 amossys/memitm
أداة لتنفيذ هجوم الوسيط (Man-in-the-Middle) في الذاكرة
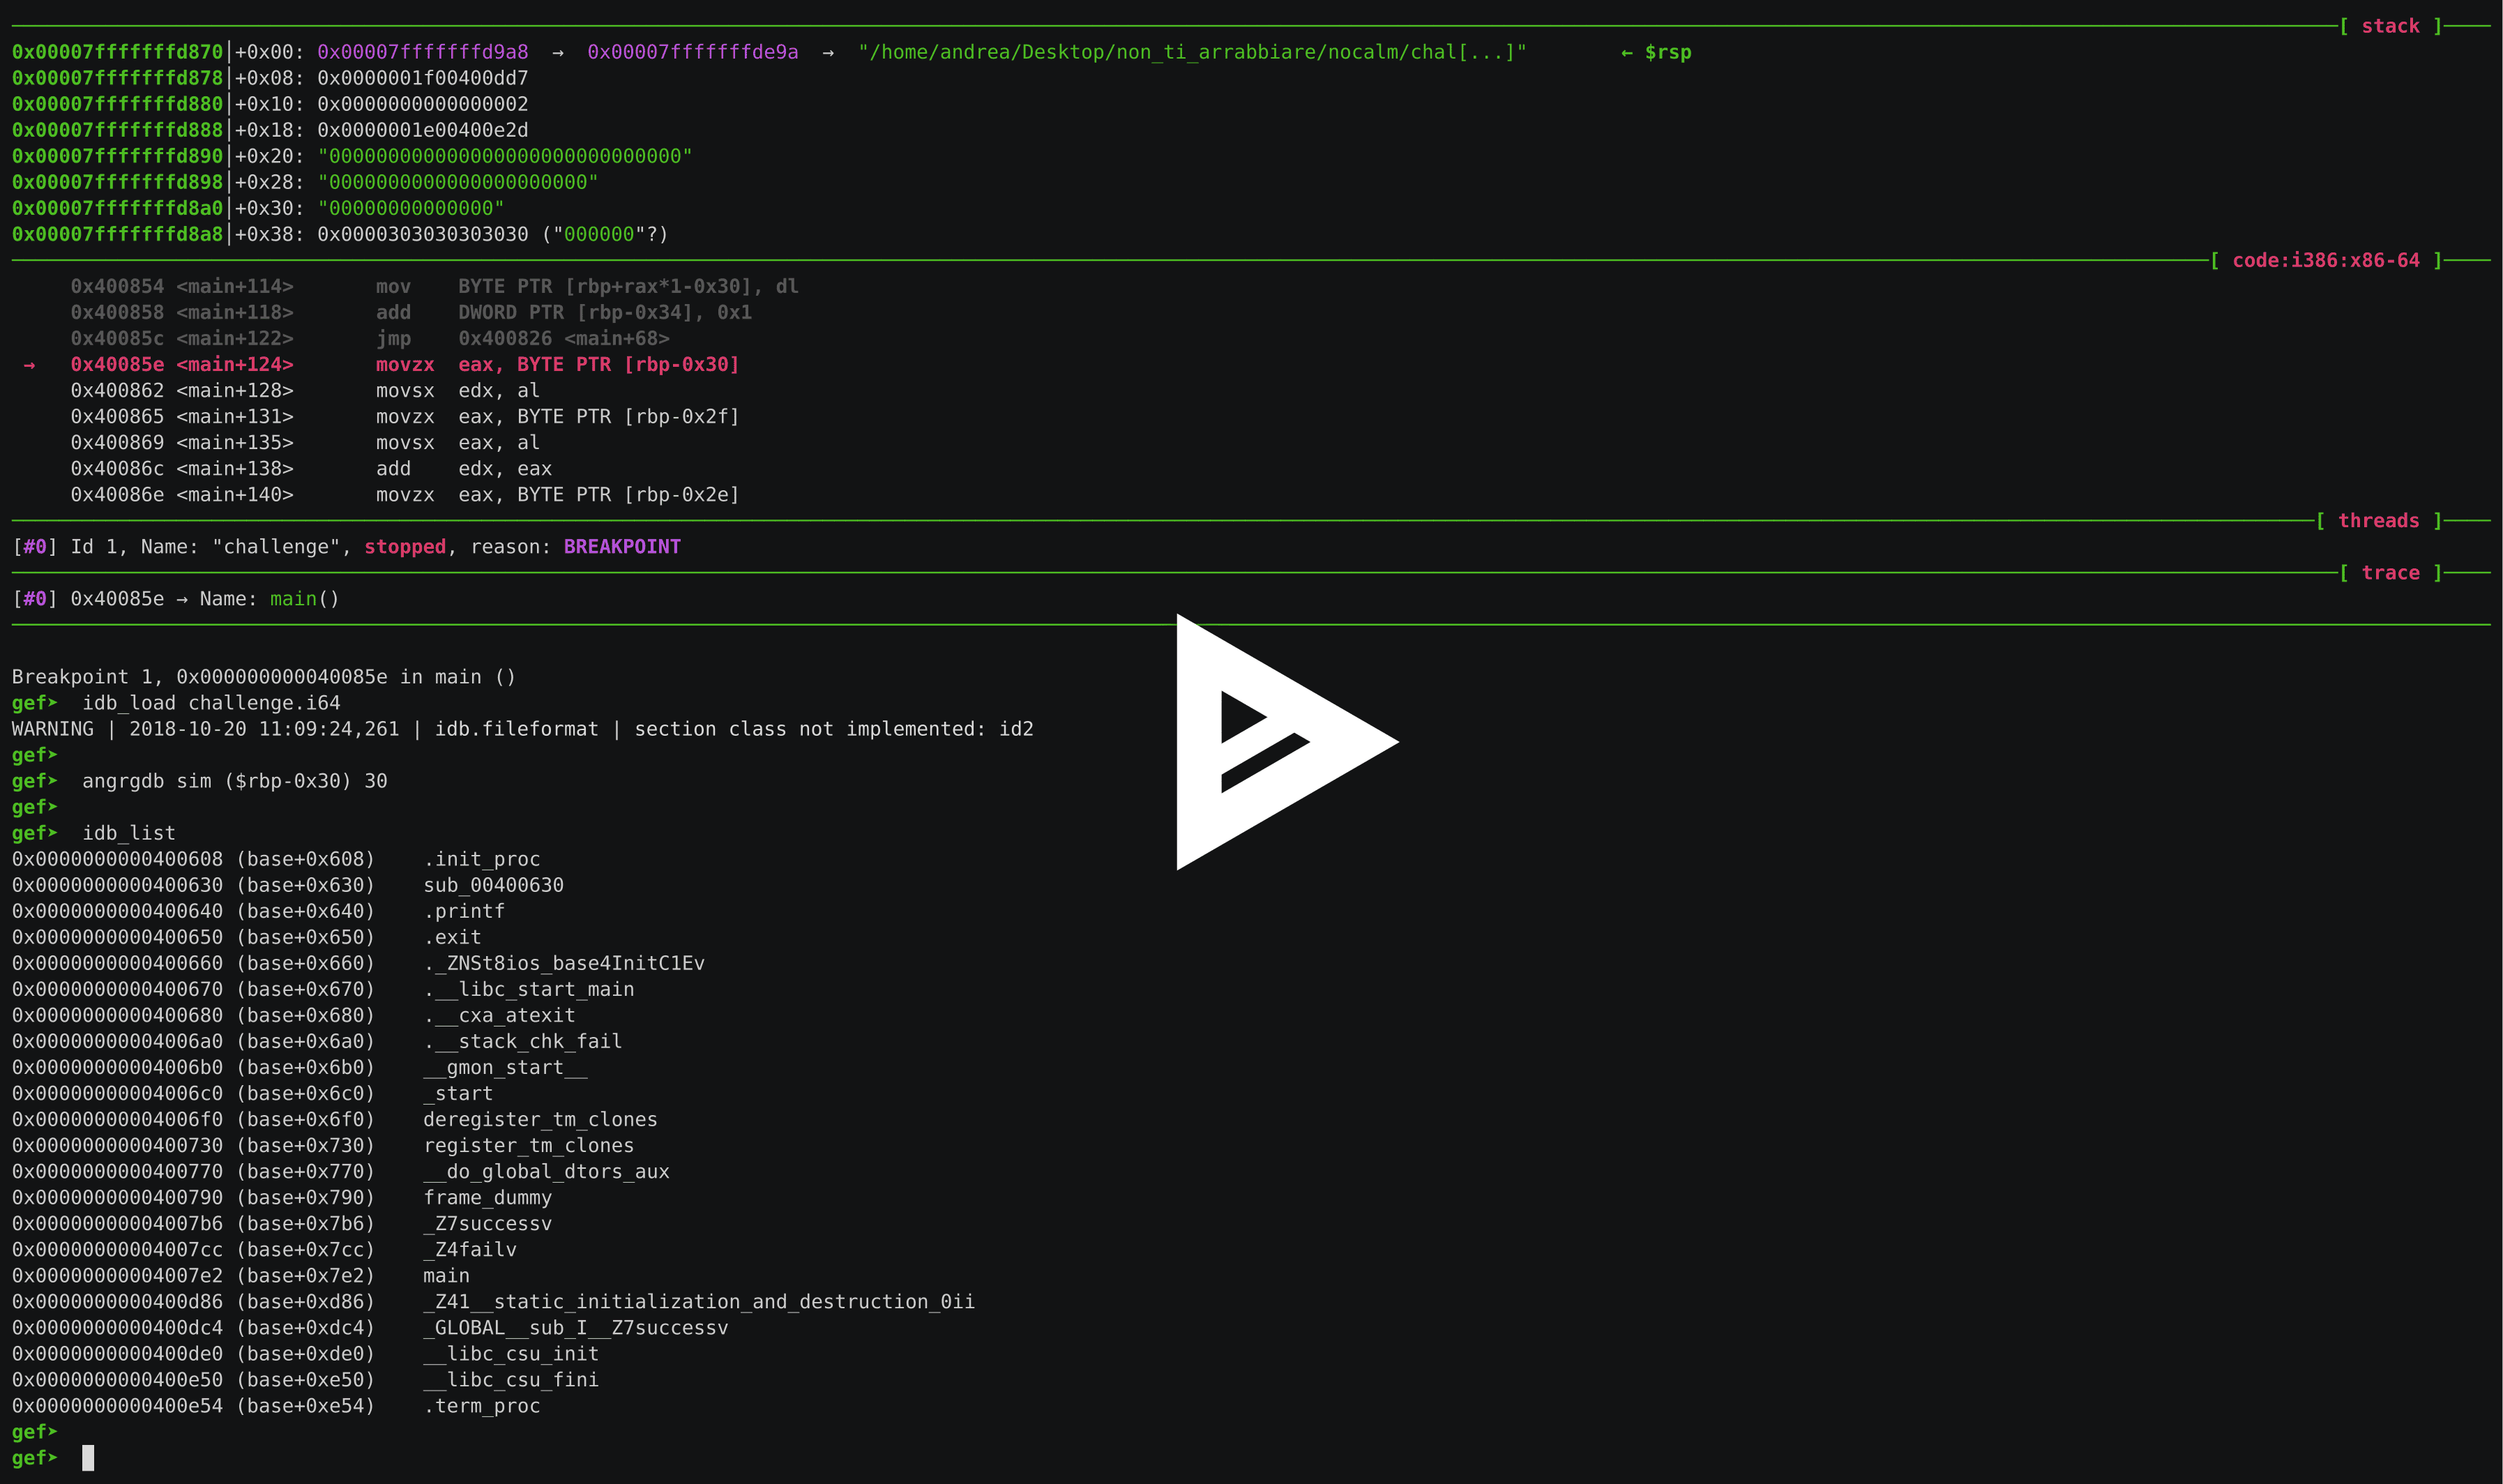 andreafioraldi/angrgdb
استخدم angr داخل GDB. أنشئ حالة angr من حالة المصحح الحالية.
 advdebug/brovan
مُحاكٍ ثنائي x86_64 في وضع المستخدم لتحليل البرمجيات الخبيثة والهندسة العكسية. يدعم PE وELF وتفريغات الذاكرة والثنائيات الخام، مع تتبّع استدعاءات…
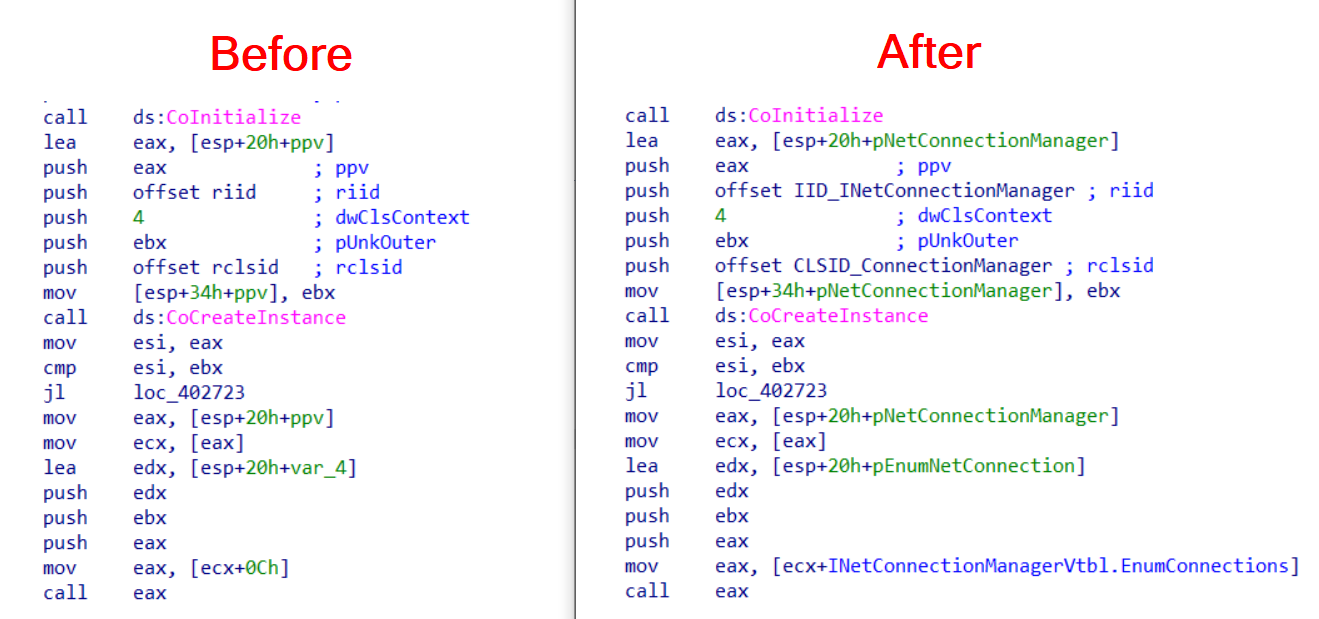 fboldewin/com-code-helper
يساعدك سكريبتان من IDAPython في إعادة بناء كود Microsoft COM (Component Object Model)
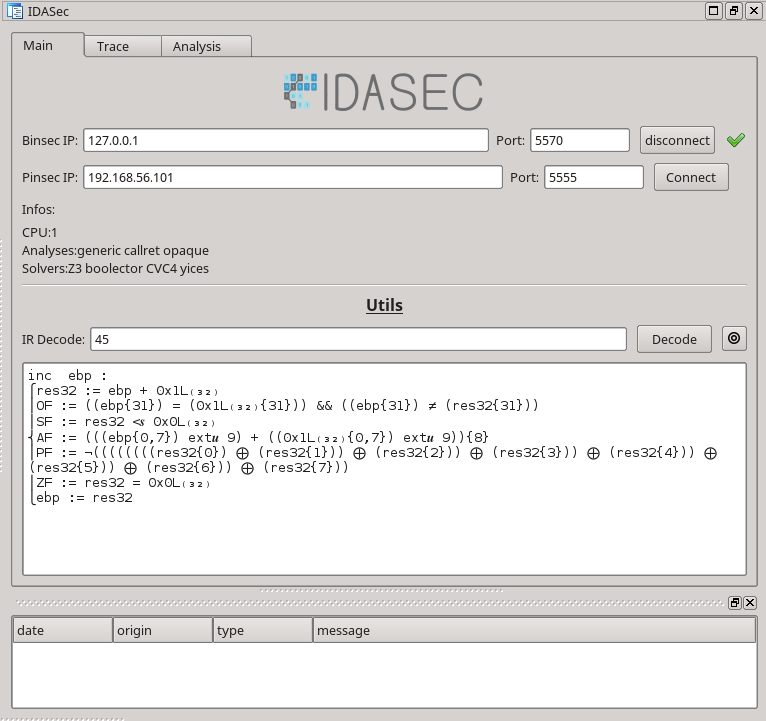 robindavid/idasec
إضافة لـ IDA للهندسة العكسية والتفاعلات الديناميكية مع منصة Binsec
 takahiroharuyama/ida_haru
سكريبتات/إضافات لـ IDA Pro
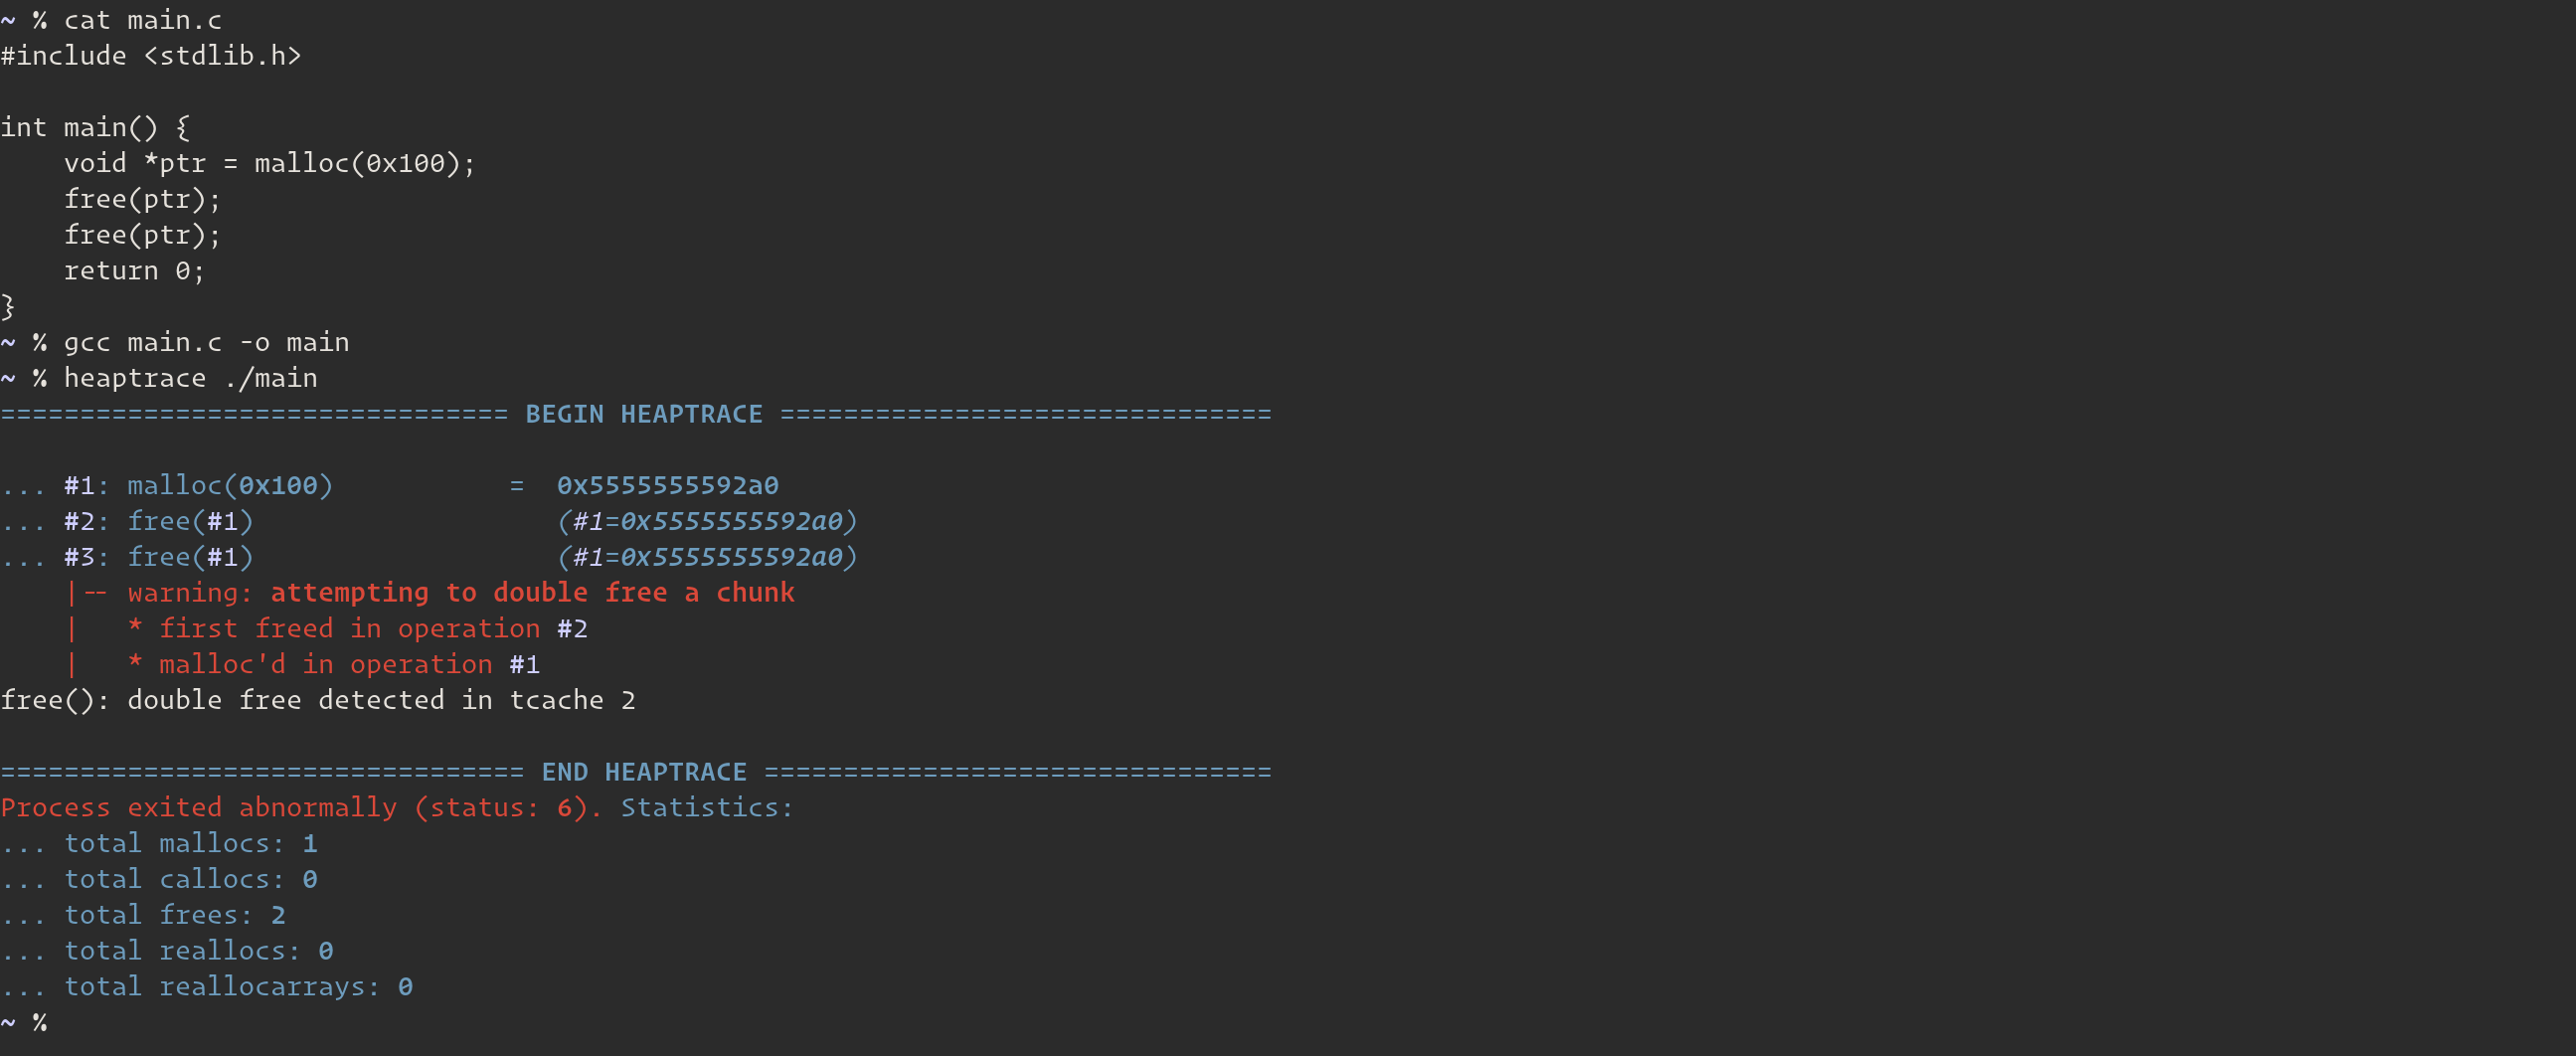
 kangtastic/cve-2019-2215
Temproot لـ Pixel 2 و Pixel 2 XL عبر CVE-2019-2215
 irsdl/burpsuitejsbeautifier
مُجمِّل JS لـ Burp Suite
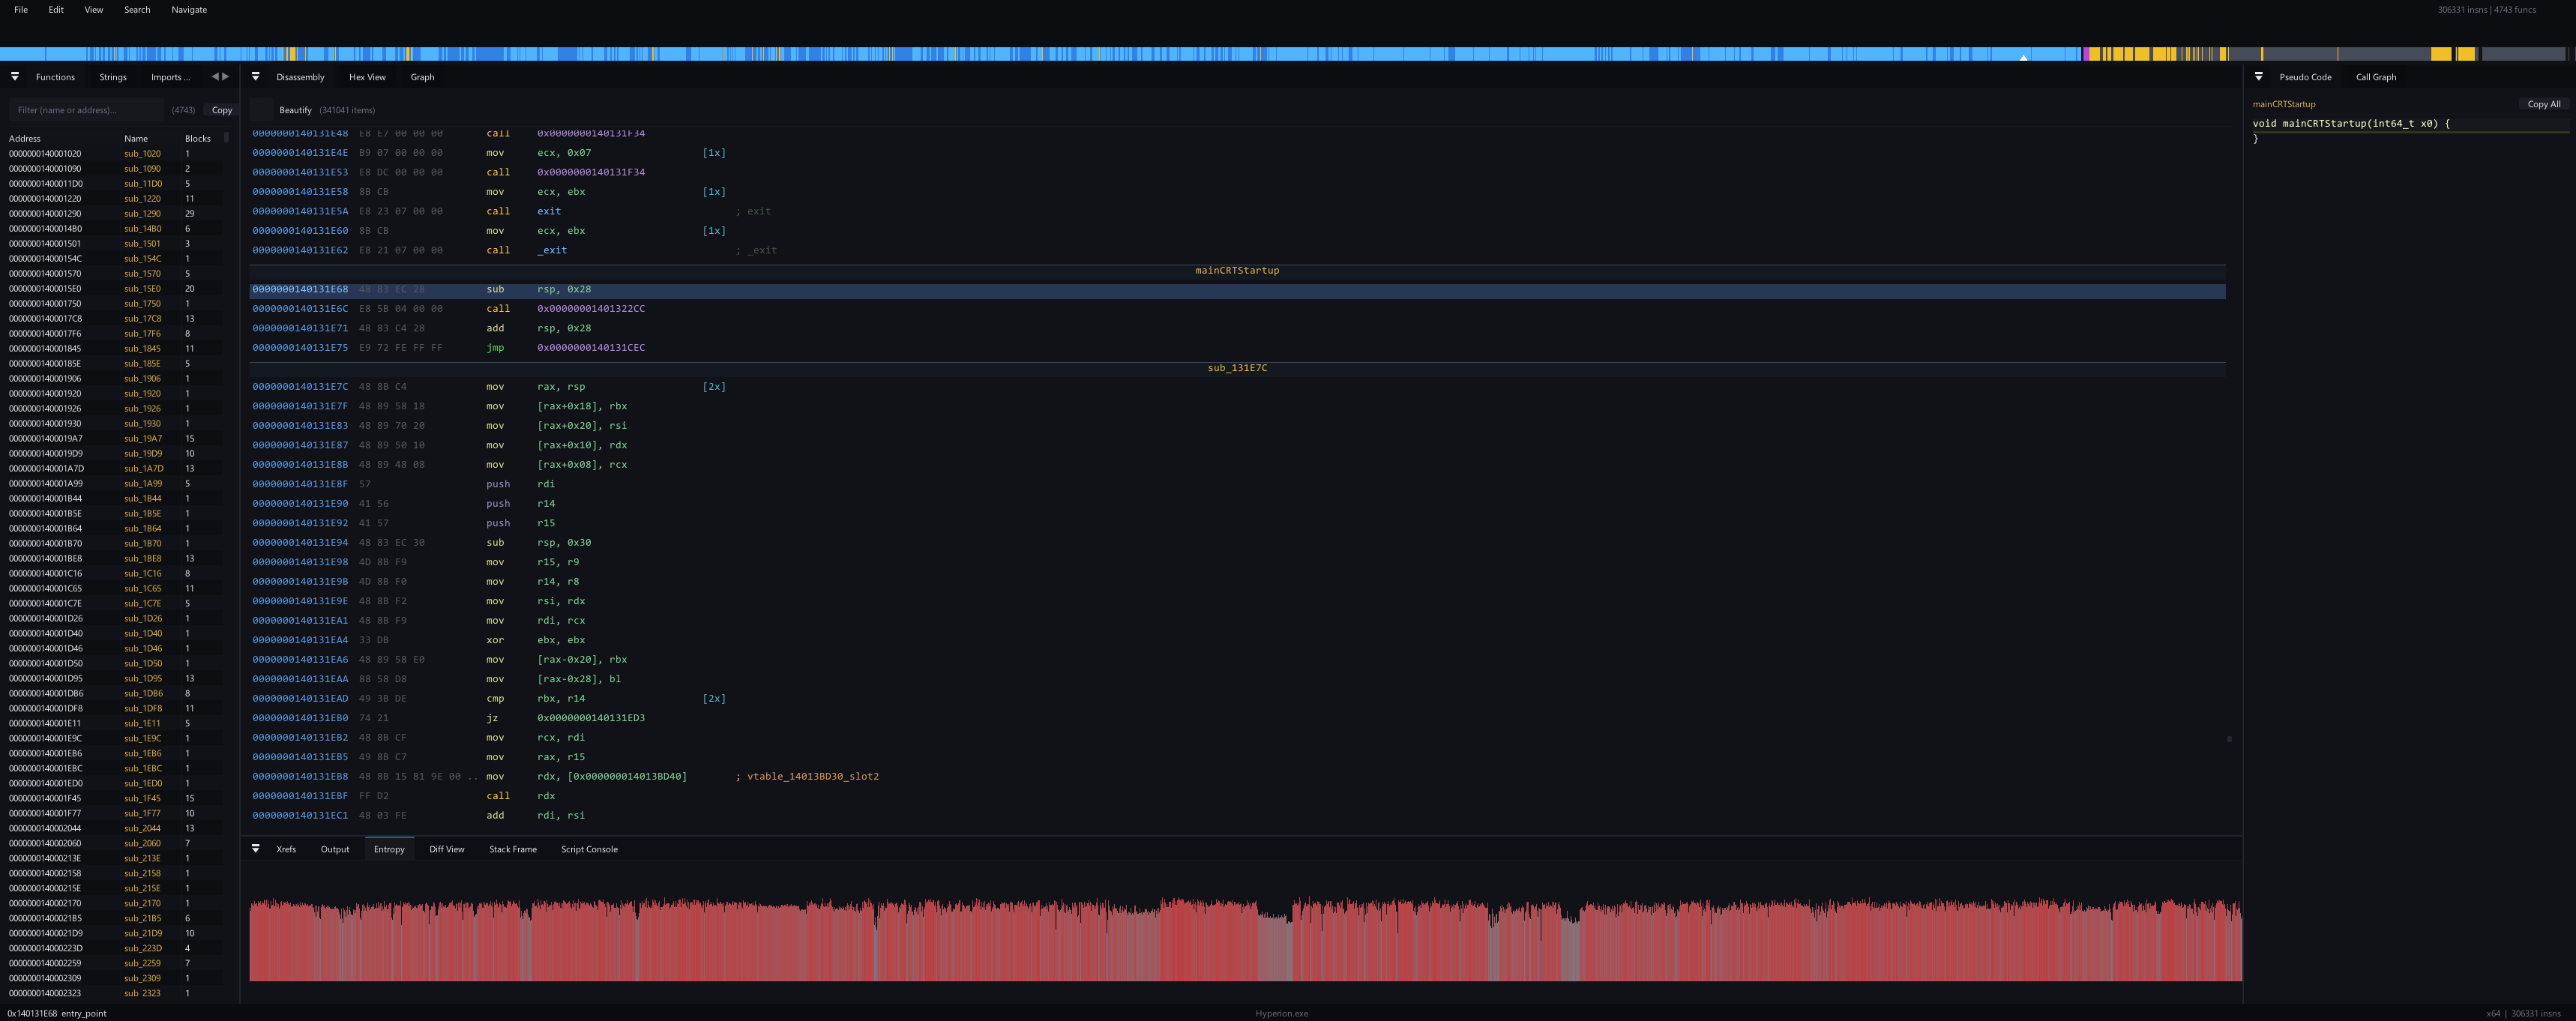 sidenai/hyperion-disassembler
مفكك ومترجم عكسي أصلي متعدد البنى - PE/ELF/Mach-O، x86/x64/ARM64، سكربتات Lua، استعادة RTTI
 fortra/cve-2023-28252
تحليل تقني واستغلال إثبات المفهوم لثغرة CVE-2023-28252، وهي ثغرة تصعيد امتيازات في برنامج تشغيل نظام ملفات السجل المشترك (CLFS) في ويندوز، استُخدمت…
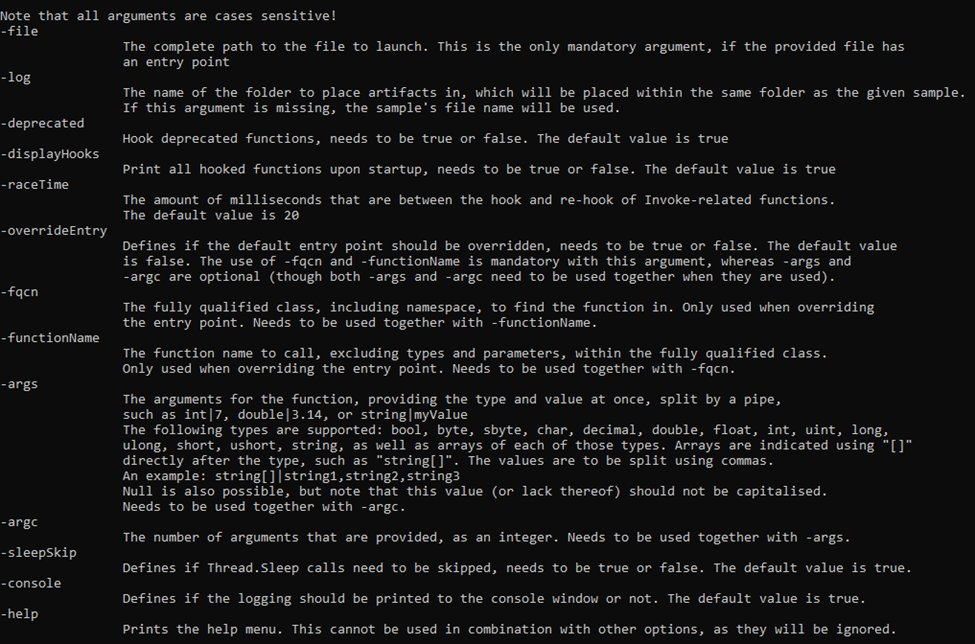 advanced-threat-research/dotdumper
أداة فك ضغط وتسجيل تلقائي للملفات التي تستهدف إطار عمل DotNet Framework
 jhftss/ida2obj
أداة تحليل ثنائية ثابتة تقوم بتفريغ ملفات كائن COFF من الملفات التنفيذية، مما يتيح إدراج الكود/البيانات في أي موقع لاختبار الاختراق الصندوق الأسود…
 ngwg/ceasta
مفكك ومترجم عكسي ومصحح أخطاء بأسلوب x64dbg لملفات PE/ELF الثنائية مع قائمة عرض بأسلوب IDA، ورسوم بيانية للدوال، وإضافات Lua، وواجهة سطر أوامر (CLI)،…








