
 #1
أدوات تقييم قواعد البيانات واختبار حقن SQL والتدقيق والتشفير ومراقبة النشاط.
موصى به من Kitploit
 alexcyberx/cve-2025-14847_expolit
أداة استغلال لثغرة CVE-2025-14847، وهي ثغرة كشف للذاكرة في MongoDB، تتيح استخراجًا متعدد الخيوط للبيانات الحساسة والأسرار من الحالات المعرضة للخطر.
 petergabaldon/cve-2024-1346
كلمة مرور root الضعيفة لقاعدة بيانات MySQL في LaborOfficeFree تؤثر على الإصدار 19.10. تسمح هذه الثغرة الأمنية للمهاجم بحساب كلمة مرور root لقاعدة…
 slayerkkkk/cve-2025-46817-poc
استغلال مبني على لغة C لثغرة CVE-2025-46817، وهي ثغرة تجاوز عدد صحيح في Redis، تتيح اكتشاف الانهيار وإمكانية تنفيذ التعليمات البرمجية عن بُعد (RCE)…
 malvika-thakur/cve-2019-14234
POC-ثغرة حقن SQL في Django JSONField/HStoreField (CVE-2019-14234)
 xploitgh0st/cve-2025-26794-exploit
استغلال ثغرة حقن SQL لـ CVE-2025-26794 في Exim 4.98. استخراج آلي للبيانات عبر حقن SQL أعمى قائم على الوقت. لاختبارات الاختراق المصرح بها فقط.
 maliktawfiq/cve-2025-22953
EPICOR HCM حقن SQL أعمى غير مصادق عليه CVE-2025-22953
 0xdeku/cve-2021-42667
CVE-2021-42667 - ثغرة حقن SQL في نظام حجز الأحداث والحجوزات عبر الإنترنت.
 afnaan-ahmed/cve-2025-14598
استشارة فنية وتحليل لـ CVE-2025-14598، حقن SQL حرج غير مصادق عليه في BET e-Portal يتيح التلاعب بقاعدة البيانات واحتمال تنفيذ التعليمات البرمجية عن…
 sho-luv/mongobleed
CVE-2025-14847 (MongoBleed) أداة مسح واستغلال. تسرب ذاكرة كومة MongoDB غير المُوثَّقة عبر فك ضغط zlib. تتضمن الكشف، استخراج الذاكرة، تحليل بيانات…
 xbz0n/cve-2024-33911
استغلال إثبات المفهوم لـ CVE-2024-33911، ثغرة حقن SQL بعد المصادقة في إضافة The School Management لـ WordPress v10.3.4، تتيح تنفيذ أوامر SQL عشوائية…
 randomrobbiebf/cve-2025-22954
Koha CVE-2025-22954: حقن SQL في lateissues-export.pl
 safe3s/cve-2022-21661
أول فيديو PoC يعرض اختبار حقن SQL من ( WordPress Core 5.8.2-'WP_Query' / CVE-2022-21661)
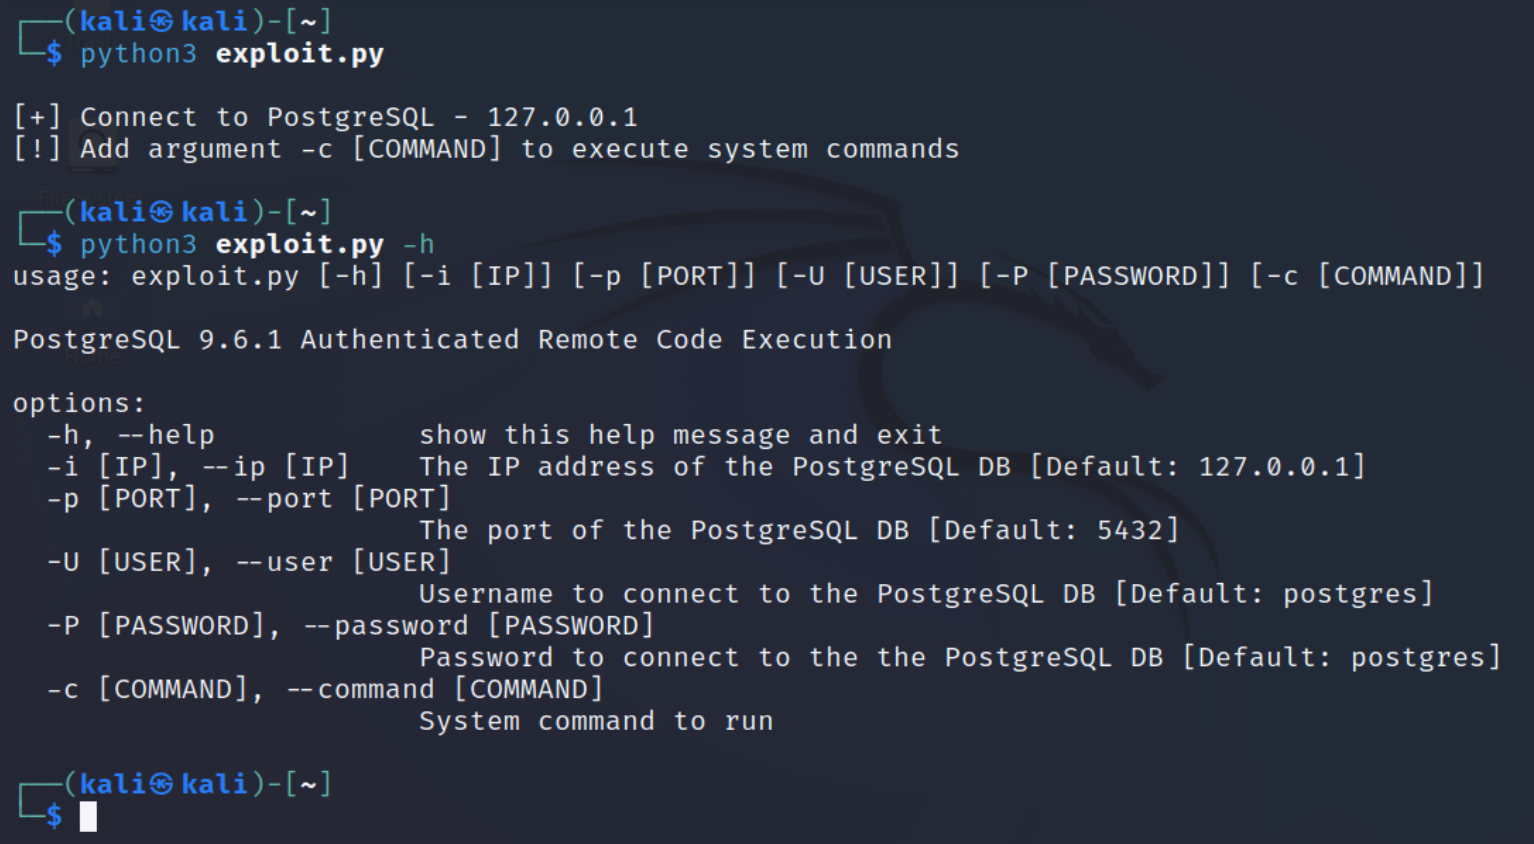 paulotrindadec/cve-2019-9193
إثبات مفهوم لاستغلال تنفيذ الأوامر عن بُعد المُصادق عليه في PostgreSQL 9.6.1، يوضح كيف يمكن استغلال قواعد البيانات غير المُهيأة بشكل صحيح للوصول إلى…
 ant1sec-ops/cve-2023-39593
تنفيذ كود مصادق عليه بقاعدة البيانات
 casp3r0x0/cve-2025-58443
استغلال تجاوز المصادقة في FOGProject CVE-2025-58443
 nu1l0/cve-2024-46636-sqli-modaps
ثغرة حقن SQL في NASA EOSDIS MODAPS ناتجة عن التحقق غير الصحيح من الإدخال في وسيط `category`. يسمح هذا العيب للمهاجمين بالتلاعب باستعلامات SQL…
 jselliott/cve-2023-38891
ثغرة حقن SQL مصادق عليها في VTiger CRM مفتوح المصدر الإصدار 7.5
 bigzooooz/cve-2022-30511
نظام إدارة سكن الطلاب 1.0 - ثغرة حقن SQL بدون مصادقة








