
 #1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit
 elihiho/security-operations-labs
تهديد النمذجة، وتقسيم تكنولوجيا المعلومات/التقنيات التشغيلية، وكشف Snort، والتحقق القابل لإعادة الإنتاج لملف تعريف كشف Drupal.
 bozellqp/zk-xml-probe
إصلاحات XML ثابتة لاختبار سلوك محلل XML المصرح به في اختبارات مكافآت الثغرات (CVE-2026-45071).
 lmx-071028/cve-2024-30350-research-notes
ملاحظات بحثية توثّق CVE-2024-30350، وهو قراءة خارج الحدود في معالجة التعليقات التوضيحية في Foxit PDF Reader، وتغطي الفرز والإفصاح والإرشادات الدفاعية.
 mhicairo-hue/cs50-cybersecurity-final-project
تحليل تقني للباب الخلفي في XZ Utils (CVE-2024-3094)، مع شرح هجوم سلسلة التوريد، وتقنيات التعتيم، والتأثير على OpenSSH عبر liblzma.
 leox48/cve-2026-1769-writeup
الكتابة العامة والجدول الزمني للكشف عن CVE-2026-1769 (XSS مخزّن في Xerox CentreWare Web)
 horkimhab/cve-2026-65374
مستودع بحثي تعليمي حول CVE-2026-65374 يتضمن إرشادات إعداد مختبر لاختبار الثغرات المصرّح به ودراسة الأمن الدفاعي.
 dannydoodlesstory/evm-audit-helpers
مجموعة من مقتطفات Solidity وسكربتات Foundry لعمليات تدقيق أمان العقود الذكية
 pvharmo2/gha-lab-ed7a1740c4
مختبر أبحاث أمنية: إعادة إنتاج مُتحكَّم فيها لثغرة GHSA-3g6g-gq4r-xjm9 / CVE-2026-35580 (حقن أوامر shell عبر مدخلات workflow_dispatch في GitHub…
 horkimhab/cve-2026-8467
مستودع تعليمي لأبحاث CVE-2026-8467، يوفر موارد إثبات المفهوم وإرشادات للاختبار الأمني المصرح به والتوعية بمواطن الضعف.
 horkimhab/cve-2026-7899
مستودع تعليمي للبحث في CVE-2026-7899، يوفر إرشادات الإعداد والموارد اللازمة لاختبار الأمان المصرح به في بيئات معزولة.
 haomin-yu/cve-2024-13176-timing-analysis
مواد التحليل المُجهَّز وإعادة الإنتاج لتسريب التوقيت في ECDSA في OpenSSL CVE-2024-13176
 xoessie/cve-2026-83548-sonicwall-sma1000-analysis
تحليل الثغرة الأمنية CVE-2026-83548 التي تؤثر على أنظمة الأمان SonicWall SMA1000.
 horkimhab/llm-prompt-injection-resources
مجموعة منتقاة من الموارد لتعلّم والبحث في هجمات حقن الأوامر (Prompt Injection) في نماذج اللغات الكبيرة (LLM)، ووسائل الدفاع، والأمن السيبراني.
 cydtseng/vulnerability-research
مستودع منسّق لتقارير أبحاث الثغرات الأمنية مع CVEs معيّنة، يوضّح بالتفصيل نقاط الضعف المكتشفة، والأثر، والمعالجة عبر تطبيقات متنوعة.
 kyaw-tun/blue-team-capstone
CVSS v3.1 تقييم لـ CVE-2009-0658 (تجاوز سعة المخزن المؤقت في Adobe Acrobat)، بما في ذلك التسجيل الأساسي والزمني والبيئي وتوصيات المعالجة.
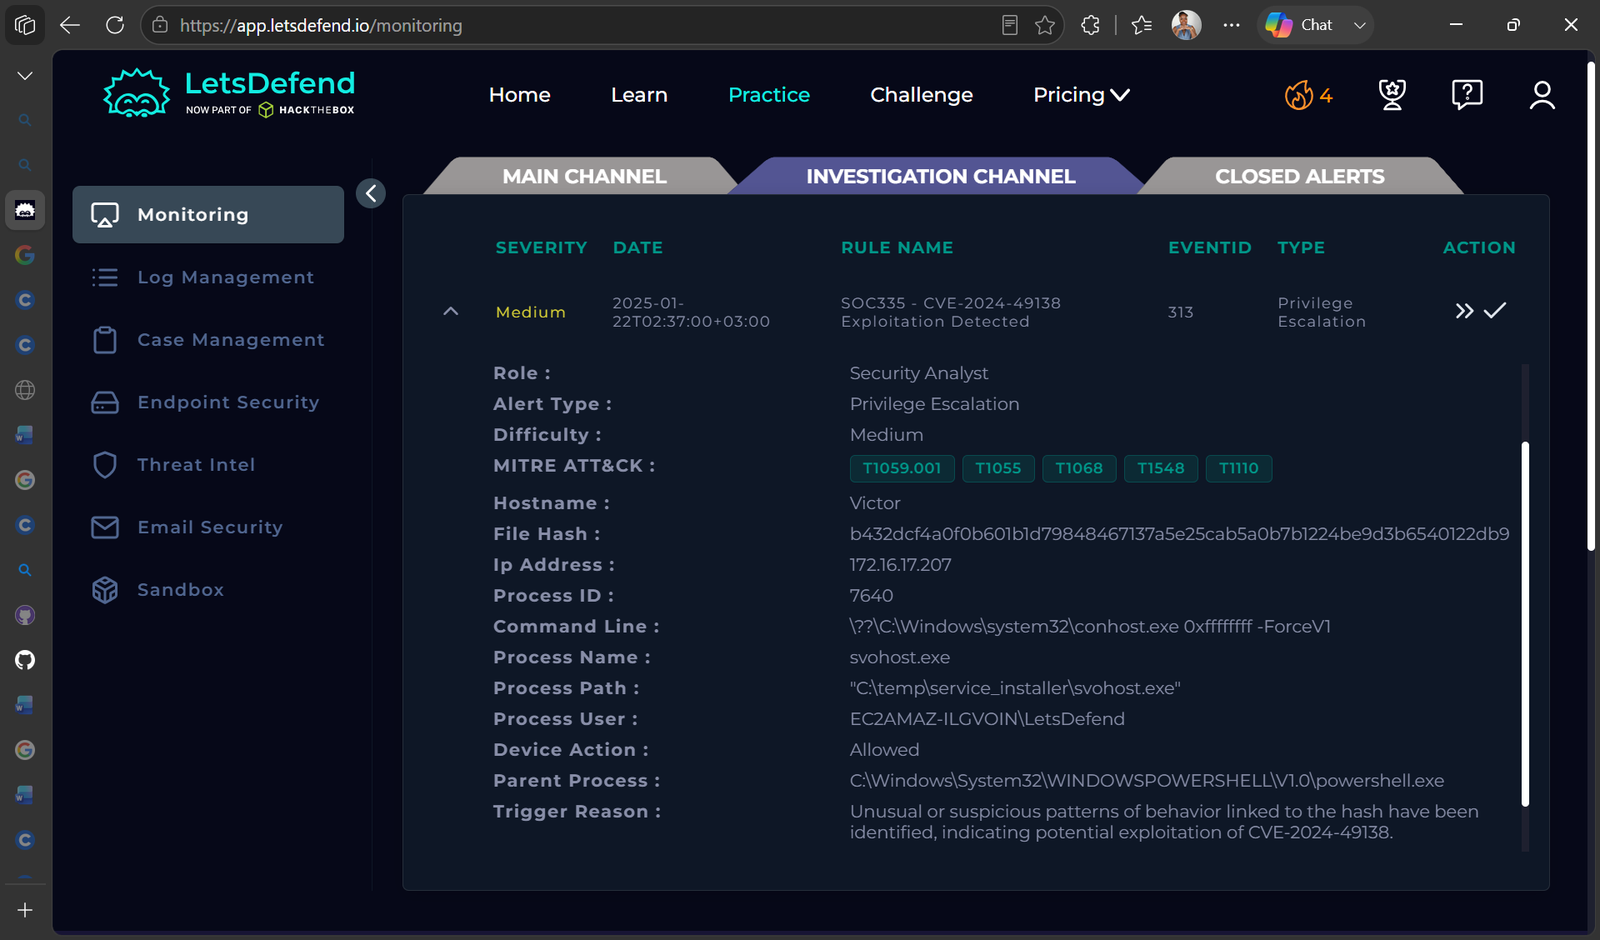 nadineelliottcyber/soc335-cve-2024-49138-investigation
تحقيق SOC في تنبيه استغلال CVE-2024-49138 باستخدام تحليل السجلات، واستخبارات التهديدات، واحتواء نقطة النهاية.
 horkimhab/cve-2026-52810
مستودع تعليمي لتعلّم والبحث في ثغرة CVE-2026-52810 في بيئات خاضعة للتحكم، مع إرشادات الإعداد وروابط لمجموعات PoC ذات الصلة.
 kagancapar/cve-2026-54984
CVE-2026-54984 / ZDI-26-543: كتابة خارج الحدود في تحليل ملفات ICC في ويندوز (CWE-122، CVSS 7.8)








