
 #1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit
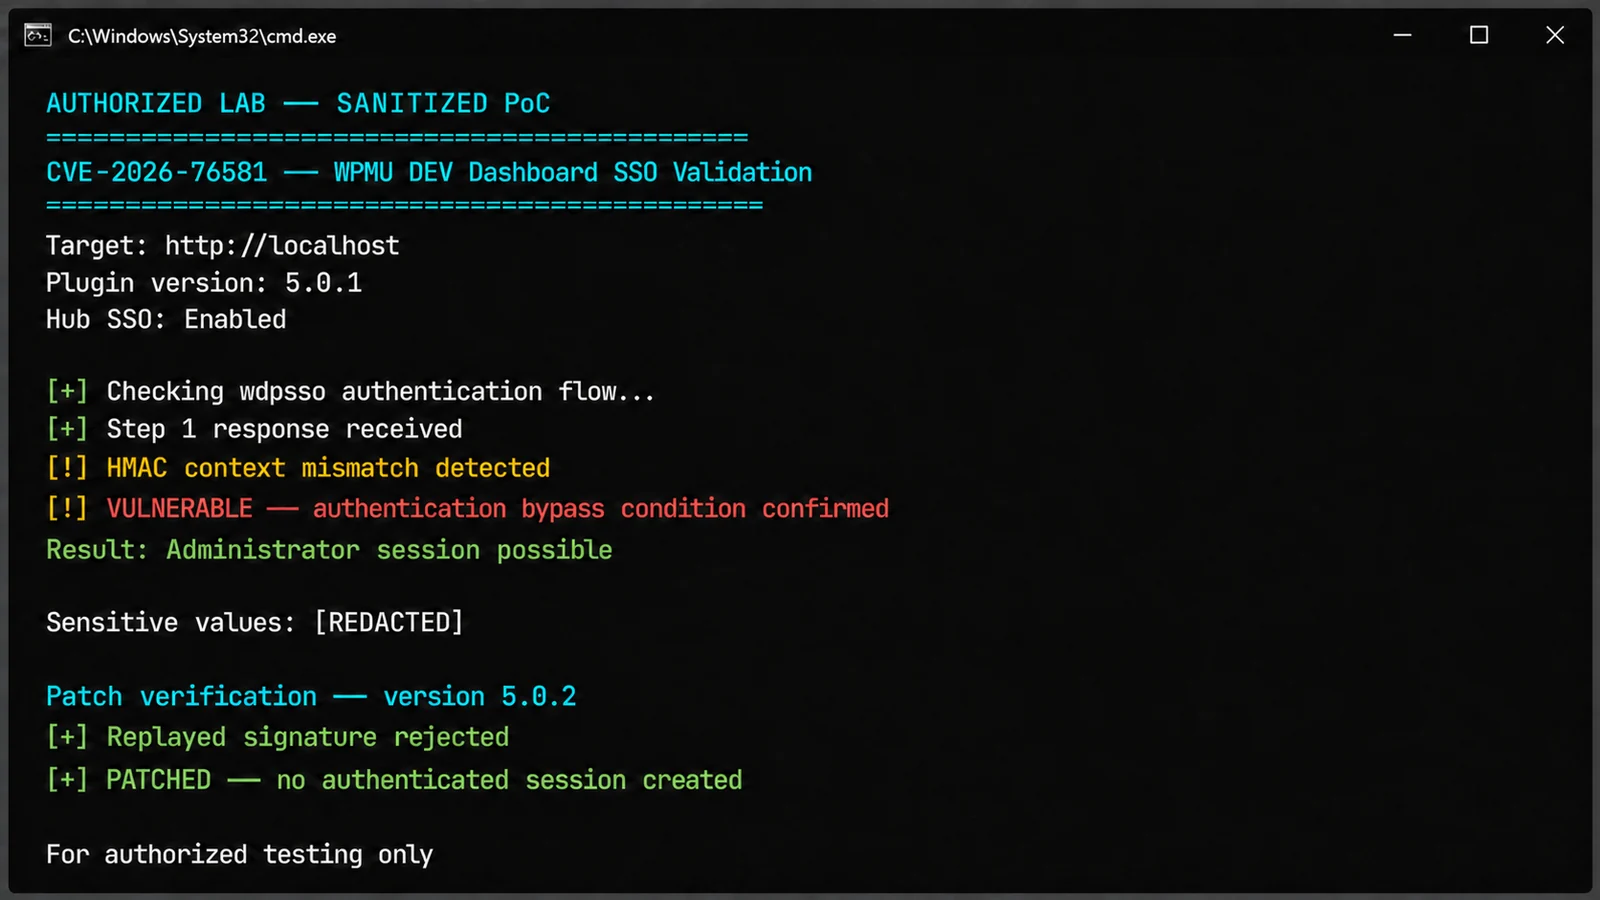
 hackersroot/cve-2026-76581-detector
كاشف سلبي آمن لتحديد إصدارات لوحة تحكم WPMU DEV المتأثرة بـ CVE-2026-76581.
 horkimhab/cisco-cve-2026-20303-more
CVE-2026-20303, CVE-2026-20304, CVE-2026-20310, CVE-2026-20312, CVE-2026-20313
 pvharmo2/gha-lab-3b0a828a69
مختبر أبحاث أمني يعيد إنتاج CVE-2025-53104 (GHSA-432r-9455-7f9x): حقن أوامر في discussion-to-slack.yml الخاص بـ gluestack/gluestack-ui
 mitsu-bis/security-portfolio
محفظة أمنية من نتائج الإفصاح المسؤول الأصلية، وكتابات CTF والمختبرات، وملاحظات المنهجية، وأدوات اختبار الاختراق المصممة خصيصًا والتي تغطي الويب،…
 pvharmo2/gha-lab-b5c1313658
مختبر أبحاث أمنية مُصرَّح به لإعادة إنتاج CVE-2026-1699 (طلب pwn في preview.yml) — لقطة من eclipse-theia/theia-website
 amanbahiniya/cve-disclosures
إعلانات أمنية CVE-2024-57551 وCVE-2024-57552 وCVE-2024-57553 من إعداد أمان باهينيا
 horkimhab/cve-chamilo-lms
CVE-2026-61578, CVE-2026-61582, CVE-2026-61583, CVE-2026-61584, CVE-2026-61585, CVE-2026-61587, CVE-2026-61600, CVE-2026-61601, CVE-2026-61602,…
 pvharmo2/gha-lab-b16a4f3554
مختبر أبحاث أمني: CVE-2026-24480 pull_request_target pre-commit RCE في qgis/QGIS (لقطة عند الالتزام الضعيف)
 owasp/owasp-model-card-security-standard
معيار مفتوح لتوثيق البيانات الوصفية المتعلقة بالأمان لنماذج الذكاء الاصطناعي، بما في ذلك مصدر بيانات التدريب، ومخاطر المعلومات الشخصية، والثغرات…
 cypherdavy/cve-2024-57373
ثغرة CSRF في LifestyleStore v1.0، تمكن من تنفيذ إجراءات غير مصرح بها نيابة عن المستخدمين، مما يعرض البيانات وأمان الحسابات للخطر.
 thelonelycoder/mojarra-2.2.13-patched
إعادة تطبيق الإصلاح الأمني لثغرة CVE-2020-6950 على إصدار Mojarra 2.2.13، مع توفير ملف jsf-impl JAR مُصحَّح بتغييرات بسيطة وقابلة للمراجعة للتطبيقات…
 ghoxtbyte/cve-2026-16265
تنبيه فني وملاحظات بحثية حول CVE-2026-16265، وهو ثغرة حجب الخدمة (denial-of-service) من نوع Subscriber+ في إضافة WP Maps لـ WordPress، وتم إصلاحها في…
 suominen/ipv6_frag_escape
تتبع IPV6_FRAG_ESCAPE (CVE-2026-53362، CVE-2026-53366)، هروب الحاوية بسبب تجزئة IPv6
 roxanne_ardary/ai-and-the-automobile
مجموعة منتقاة من المواصفات المفتوحة لأنظمة المركبات المتكاملة مع الذكاء الاصطناعي، تغطي القيادة الذاتية، والإدراك، والملاحة، وإدارة الطاقة، والسلامة،…
 suominen/cve-2026-31431
تتبع فشل النسخ (CVE-2026-31431)، تصعيد الامتيازات في Linux algif_aead
 sw33ber/nuclei-cve-analyzer
# خط أنابيب استخبارات CVE يقارن الثغرات الأمنية العامة CVE مع قوالب Nuclei لتحديد التغطية المفقودة للثغرات، وتصنيف الأنواع، وترتيب الأولويات.
 elihiho/security-operations-labs
تهديد النمذجة، وتقسيم تكنولوجيا المعلومات/التقنيات التشغيلية، وكشف Snort، والتحقق القابل لإعادة الإنتاج لملف تعريف كشف Drupal.
 bozellqp/zk-xml-probe
إصلاحات XML ثابتة لاختبار سلوك محلل XML المصرح به في اختبارات مكافآت الثغرات (CVE-2026-45071).








