
 #1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit

 ameetsaahu/kernel-exploitation
ملاحظات وسكربتات تطوير استغلال نواة لينكس لتحديات CTF، تغطي استخراج initramfs، وإساءة استخدام msg_msg/ldt_struct، وتقنيات استغلال تطبيقية لتصعيد…
 sudistark/xss-writeups
مجموعة منسقة من شروحات البرمجة النصية عبر المواقع (XSS) تغطي شرح الثغرات، وتقنيات الاستغلال، وإرشادات المعالجة لمتعلمي أمن الويب.
 n0kovo/danish-wordlists
مجموعة من قوائم الكلمات الأساسية الدنماركية لتكسير كلمات المرور الدنماركية (Hashcat, John the Ripper الخ.)
 cybersafeblr/thedorkbox
مجموعة منسقة من استعلامات Google المتقدمة (Google Dorks) وتقنيات الاستخبارات مفتوحة المصدر (OSINT) مقدمة كقالب HTML لاكتشاف البيانات السرية وتعليم…
 owasp/owasp-aibom
مشروع OWASP يحدد معيار قائمة مكونات الذكاء الاصطناعي (AIBOM) لتوثيق مكونات الذكاء الاصطناعي/تعلم الآلة، والتبعيات، ومخاطر سلسلة التوريد لتحليل أمن…
 owasp/kstg
دليل اختبار أمان Kubernetes
 udunadan/notes
ملاحظات وكتابات منسّقة حول أبحاث الثغرات الأمنية، تغطي تقنيات الاستغلال وفئات الثغرات ورؤى أمنية مستخلصة من سلاسل تغريدات تويتر.
 leandrofroes/malware-research
أشياء عامة لتحليل البرامج الضارة
 cyberintel-labs/insightsnexus
تطبيق التحقيق في الرسوم البيانية لـ OSINT

 nccgroup/binja_sensei
إضافة توفر موارد للمبتدئين لتعلّم الهندسة العكسية باستخدام Binary Ninja. تقوم بتثبيت العديد من الإضافات الأخرى تلقائيًا، وتوفر أمثلة تعرض ميزات هذه…
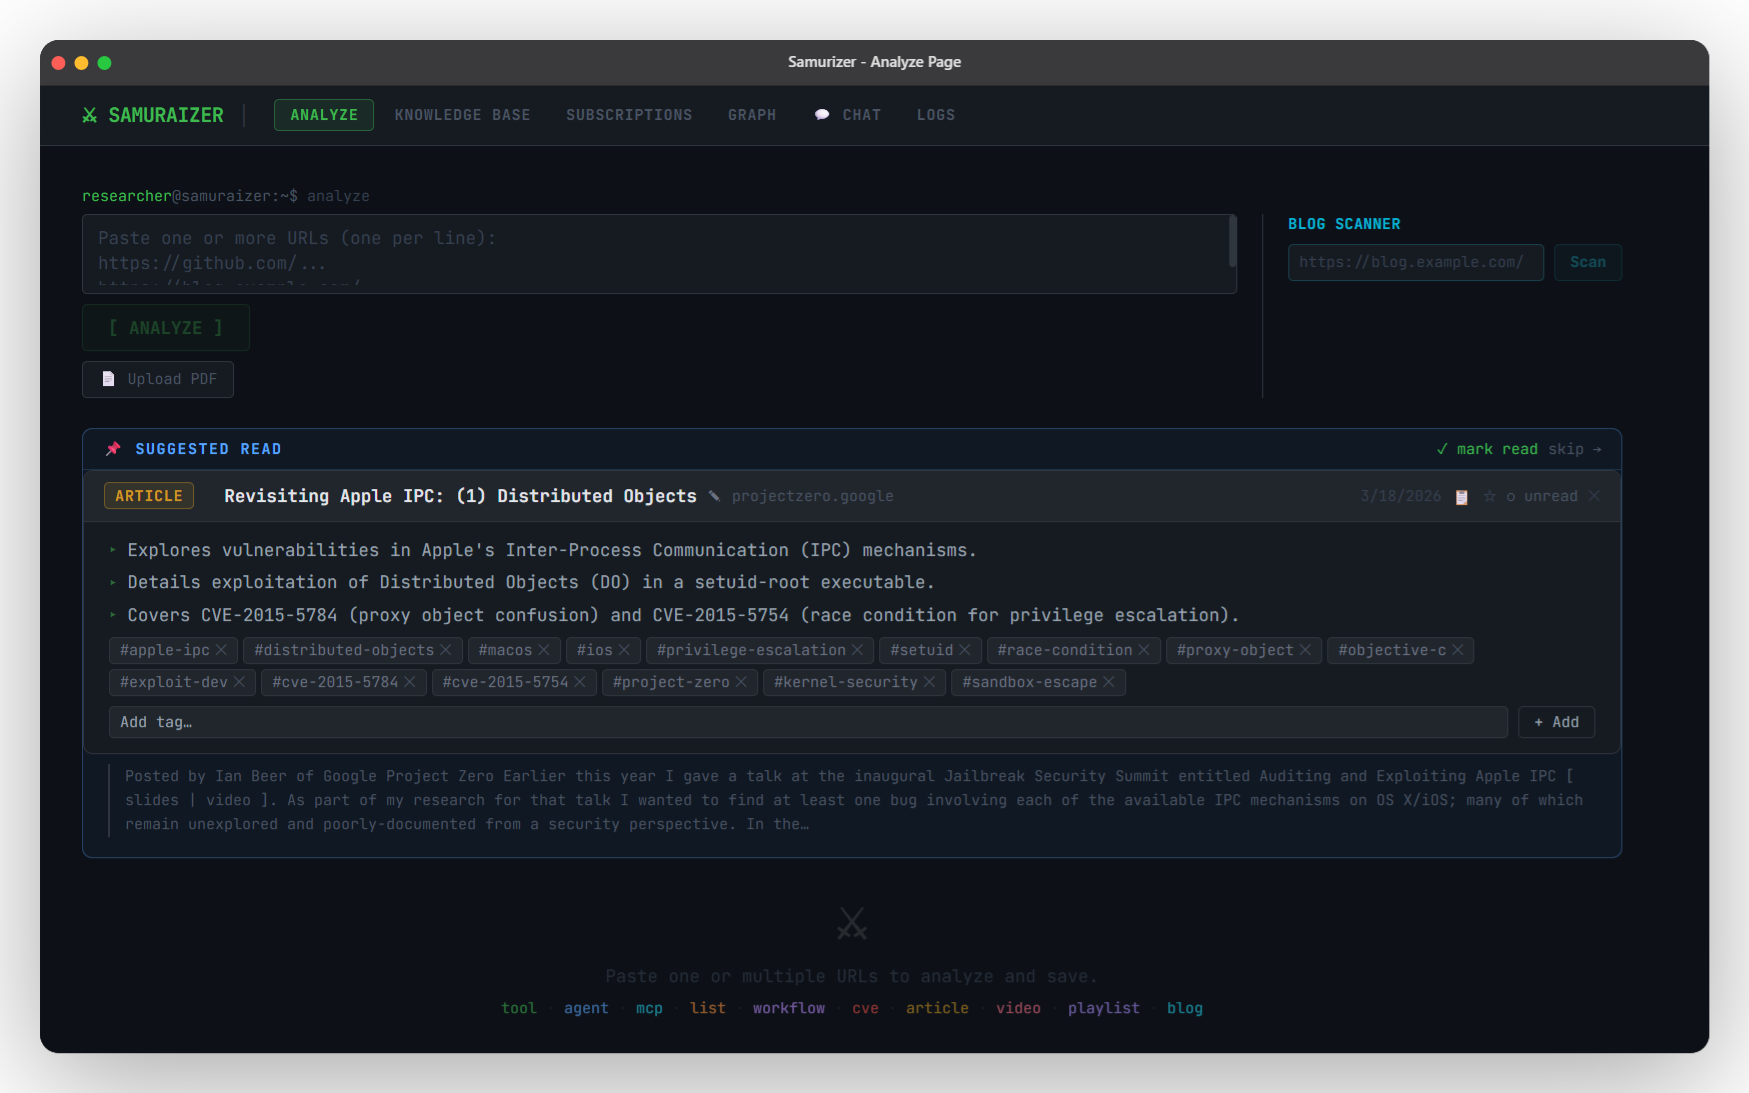 zomry1/samuraizer
NotebookLM معزّز بشكل كبير — مصمّم خصيصًا لباحثي الأمن.
 sifalcon/detection
مجموعة منسقة من قواعد الكشف ومؤشرات الاختراق (IOCs) مستخرجة من مهام DFIR وتحليلات البرمجيات الخبيثة لدعم اصطياد التهديدات والاستجابة للحوادث وكشف…
 ck-s-technology-news/privacy-tools-list-by-cktn
أكبر قائمة موارد خصوصية يمكنك العثور عليها على الإنترنت.
 c3rb3ru5d3d53c/signatures
خط أنابيب بناء وتوزيع توقيعات كشف المجتمع لـ YARA وSuricata وSnort وSigma

 100daysofyara/2022
تحدي يومي لقواعد YARA ومجموعة مجتمعية يشارك فيها محللو البرمجيات الخبيثة أنماط الكشف والنصائح والاستخدامات غير التقليدية لـ YARA بهدف تطوير مهارات…
 nccgroup/threat-intelligence-alerts
欢迎来到NCC集团威胁情报警报仓库,在这里您将找到我们针对已识别的与新兴威胁相关的情报向客户提出的警报。作为我们使社会更安全的使命的一部分,我们希望让这些警报对所有人可见。








