 owasp/cumulus
Cumulus. نمذجة التهديدات للسحابات.

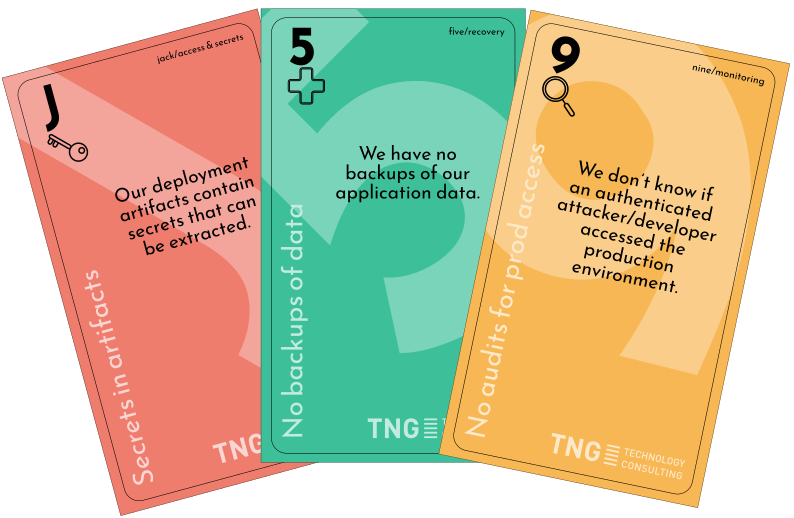
Cumulus هي الطريقة السهلة لإدخال الأمان إلى فرق السحابة و DevOps.
باعتبارها نسخة من لعبة الورق Elevation of Privilege، تتبع فكرة نمذجة تهديدات النظام عبر التلعيب. يساعد هذا النهج الخفيف ومنخفض العوائق في العثور على التهديدات التي تواجه مشروع DevOps أو السحابة الخاص بك، ويعلّم المطورين عقلية موجهة نحو الأمان.
ابحث عن أحدث إصدار هنا.
تعود فكرة نمذجة التهديدات عبر الألعاب الجادة إلى لعبة الورق Elevation of Privilege من تأليف Adam Shostack. الفكرة الأساسية هي جمع المطورين على طاولة واحدة وجعلهم يبدأون في مناقشة أمان نظامهم. لهذا الغرض، تعمل لعبة الورق كدليل عبر كتالوج من التهديدات. وقد صُممت لتكون منخفضة العوائق وقابلة للتضمين بشكل طبيعي ضمن عمليات التطوير الرشيقة.
بينما تتناول اللعبة الأصلية الأمان بشكل عام، وتستهدف نسخة أخرى، وهي Cornucopia من مؤسسة OWASP، أمان تطبيقات (الويب) على وجه الخصوص، شعرنا بأن الاحتياجات المحددة لفرق DevOps العاملة في بيئات السحابة كانت غائبة. يسعى Cumulus لسد هذه الفجوة ويوفر مجموعة أوراق مخصصة تحتوي على تهديدات للأنظمة السحابية.
تُصنَّف التهديدات إلى الفئات التالية (وهي أيضًا الأنواع في هذه اللعبة):
هذه اللعبة لا تحاول صراحةً استبدال Elevation of Privilege أو Cornucopia. بل ينبغي النظر إليها كجزء من ثلاثية من مجموعات أوراق نمذجة التهديدات، تعكس جوانب مختلفة من مشاريع تطوير البرمجيات الحديثة.
Cumulus هي لعبة ورق من نوع أخذ الحيل، مشابهة للعبة spades.
الهدف هو جمع أكبر عدد ممكن من النقاط، إما بأخذ حيلة أو بإيجاد تهديدات. في نهاية اللعبة، الفائز هو اللاعب صاحب أكبر عدد من النقاط.
تحضيرًا للعبة، يتم إنشاء نظرة عامة معمارية. من الناحية المثالية، تكون على شكل مخطط تدفق بيانات، لكن في النهاية أي نظرة عامة يفهمها اللاعبون تكون كافية. بالإضافة إلى ذلك، يتفق اللاعبون على نوع بداية، أي فئة تهديد.
بعد توزيع الأوراق بين اللاعبين، تبدأ اللعبة. الموزّع الأول هو اللاعب الذي يحمل أقل ورقة في نوع البداية. يلعب الموزّع ورقة من نوع البداية. وعلى كل لاعب آخر أن يتبع النوع خلال تلك الجولة. إذا لم يكن ذلك ممكنًا، يمكن للاعب اختيار أي ورقة في يده. الفائز بالجولة يأخذ الحيلة وهو من لعب الورقة ذات القيمة الأعلى في نوع الجولة أو أعلى ورقة رابحة.
الأوراق الرابحة هي الأوراق من نوع الوصول والأسرار.
ثم يحصل الفائز على نقطة، ويبدأ جولة جديدة ويختار النوع الجديد. في كل مرة تُلعب فيها ورقة جديدة، يُطلب من جميع اللاعبين التفكير فيما إذا كان ذلك التهديد المعين، المذكور على الورقة الحالية، ينطبق على نظامهم بشكل ما. إذا تم العثور على تهديد (ووافق الفريق على أنه موضوع يستحق النظر)، يُكتب ويحصل المكتشف على نقطة إضافية.
تعود الفكرة الأصلية الرائعة لإجراء نمذجة التهديدات عبر الألعاب الجادة إلى Adam Shostack، الذي كان يعمل لدى Microsoft في ذلك الوقت. وقد ابتكر لعبة Elevation of Privilege التي تُعد النموذج الأساسي لـ Cumulus.
لعبة رائعة أخرى تتبع نهج Elevation of Privilege في نمذجة التهديدات هي Cornucopia التي طورتها مؤسسة OWASP.
كلتا لعبتي الورق أداتان رائعتان لمساعدة فرق التطوير على زيادة أمان النظام الذي يبنونه.
ومع ذلك، شعرنا بالحاجة إلى لعبة ورق لنمذجة التهديدات تستهدف مشاريع DevOps/السحابة على وجه الخصوص. ومن هذه الفكرة، نشأ Cumulus.
توجد نسخة إلكترونية من لعبة الورق هذه (وأيضًا Elevation of Privilege و Cornucopia) للفرق العاملة عن بُعد أو الموزعة جغرافيًا. يمكن استضافتها ذاتيًا بسهولة.
يمكنك العثور عليها تحت:
https://github.com/tng/elevation-of-privilege
بدلاً من ذلك، يمكن لعب Cumulus على copi.owasp.org، انظر ملاحظات الإصدار. شكرًا لـ Johan Sydseter.
الأوراق المطبوعة متاحة على CyberSecGames.
نقدّر بشدة المساهمات في مجموعة الأوراق. في النهاية، تهدف مجموعة الأوراق هذه إلى أن تكون مشروعًا مجتمعيًا.
التغييرات على صياغات التهديدات مرحّب بها كطلبات سحب إلى cards.tex.
تتبع مجموعة الأوراق الإصدار الدلالي. تعني تغييرات الإصدار:
تُوزَّع لعبة الورق (بما في ذلك صياغات التهديدات وملفات PDF الصادرة) بموجب CC-BY-4.0. عند توزيع هذه اللعبة، نقدّر بشدة ذكر TNG Technology Consulting.
جميع ملفات الأدوات (نصوص shell، كود LaTeX للتخطيط) تُوزَّع بموجب Apache-2.0.
