
 #1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit

 ncsc-nl/openssl-2022
معلومات تشغيلية حول CVE-2022-3602 و CVE-2022-3786، ثغرتان أمنيتان في OpenSSL 3
 hahwul/mad-metasploit
وحدات Metasploit المخصصة، الإضافات، نصوص الموارد و.. مجموعة Metasploit رائعة
 offensive-security/exploitdb-bin-sploits
مستودع قاعدة بيانات الاستغلال القديم - المستودع الجديد موجود على https://gitlab.com/exploit-database/exploitdb-bin-sploits
 mattnotmax/cyberchef-recipes
قائمة وصفات cyber-chef وروابط منسقة
 bushidouk/abused-legitimate-services
خدمات السحابة وCDN والتسويق التي يستغلها مجرمو الإنترنت ومجموعات APT
 hari-prasaanth/thick-client-pentest-checklist
قائمة تحقق قائمة على OWASP مع أكثر من 80 حالة اختبار
 orlikoski/skadi
قم بجمع ومعالجة والصيد باستخدام البيانات المستندة إلى المضيف من أنظمة MacOS وWindows وLinux.
 pop3ret/awsome-pentesting
ملاحظاتي المرجعية السريعة لاختبار اختراق البنية التحتية لـ AWS
 ffffffff0x/digital-privacy
مصادر حماية المعلومات والاستخبارات مفتوحة المصدر (OSINT) | حل متكامل لجمع وحماية وتنظيف الخصوصية الرقمية، بالإضافة إلى مواجهة الاستخبارات مفتوحة…
 hydr0nium/ctftools
قاعدة بيانات منسقة لأدوات CTF واختبار الاختراق مع وظيفة إضافة/إزالة، مما يتيح الوصول السريع إلى أدوات الاختراق المعتمدة من المجتمع.
 tanprathan/mobileapp-pentest-cheatsheet
تم إنشاء ورقة الغش الخاصة بـ Mobile App Pentest لتوفير مجموعة موجزة من المعلومات عالية القيمة حول موضوعات محددة في اختبار اختراق تطبيقات الجوال.
 gmh5225/antidebug-antivm
طرق مختلفة لاكتشاف بيئة افتراضية أو تصحيح أخطاء محتمل
 downunderctf/challenges_2022_public
# ملفات + كتابات لتحديات DownUnderCTF 2022
 vulnmachines/haproxy_cve-2021-40346
HAProxy CVE-2021-40346
 t3l3machus/pentest-pivoting
دليل موجز حول التنقّل في الشبكة (Network Pivoting) لاختبارات الاختراق / تحديات CTF.
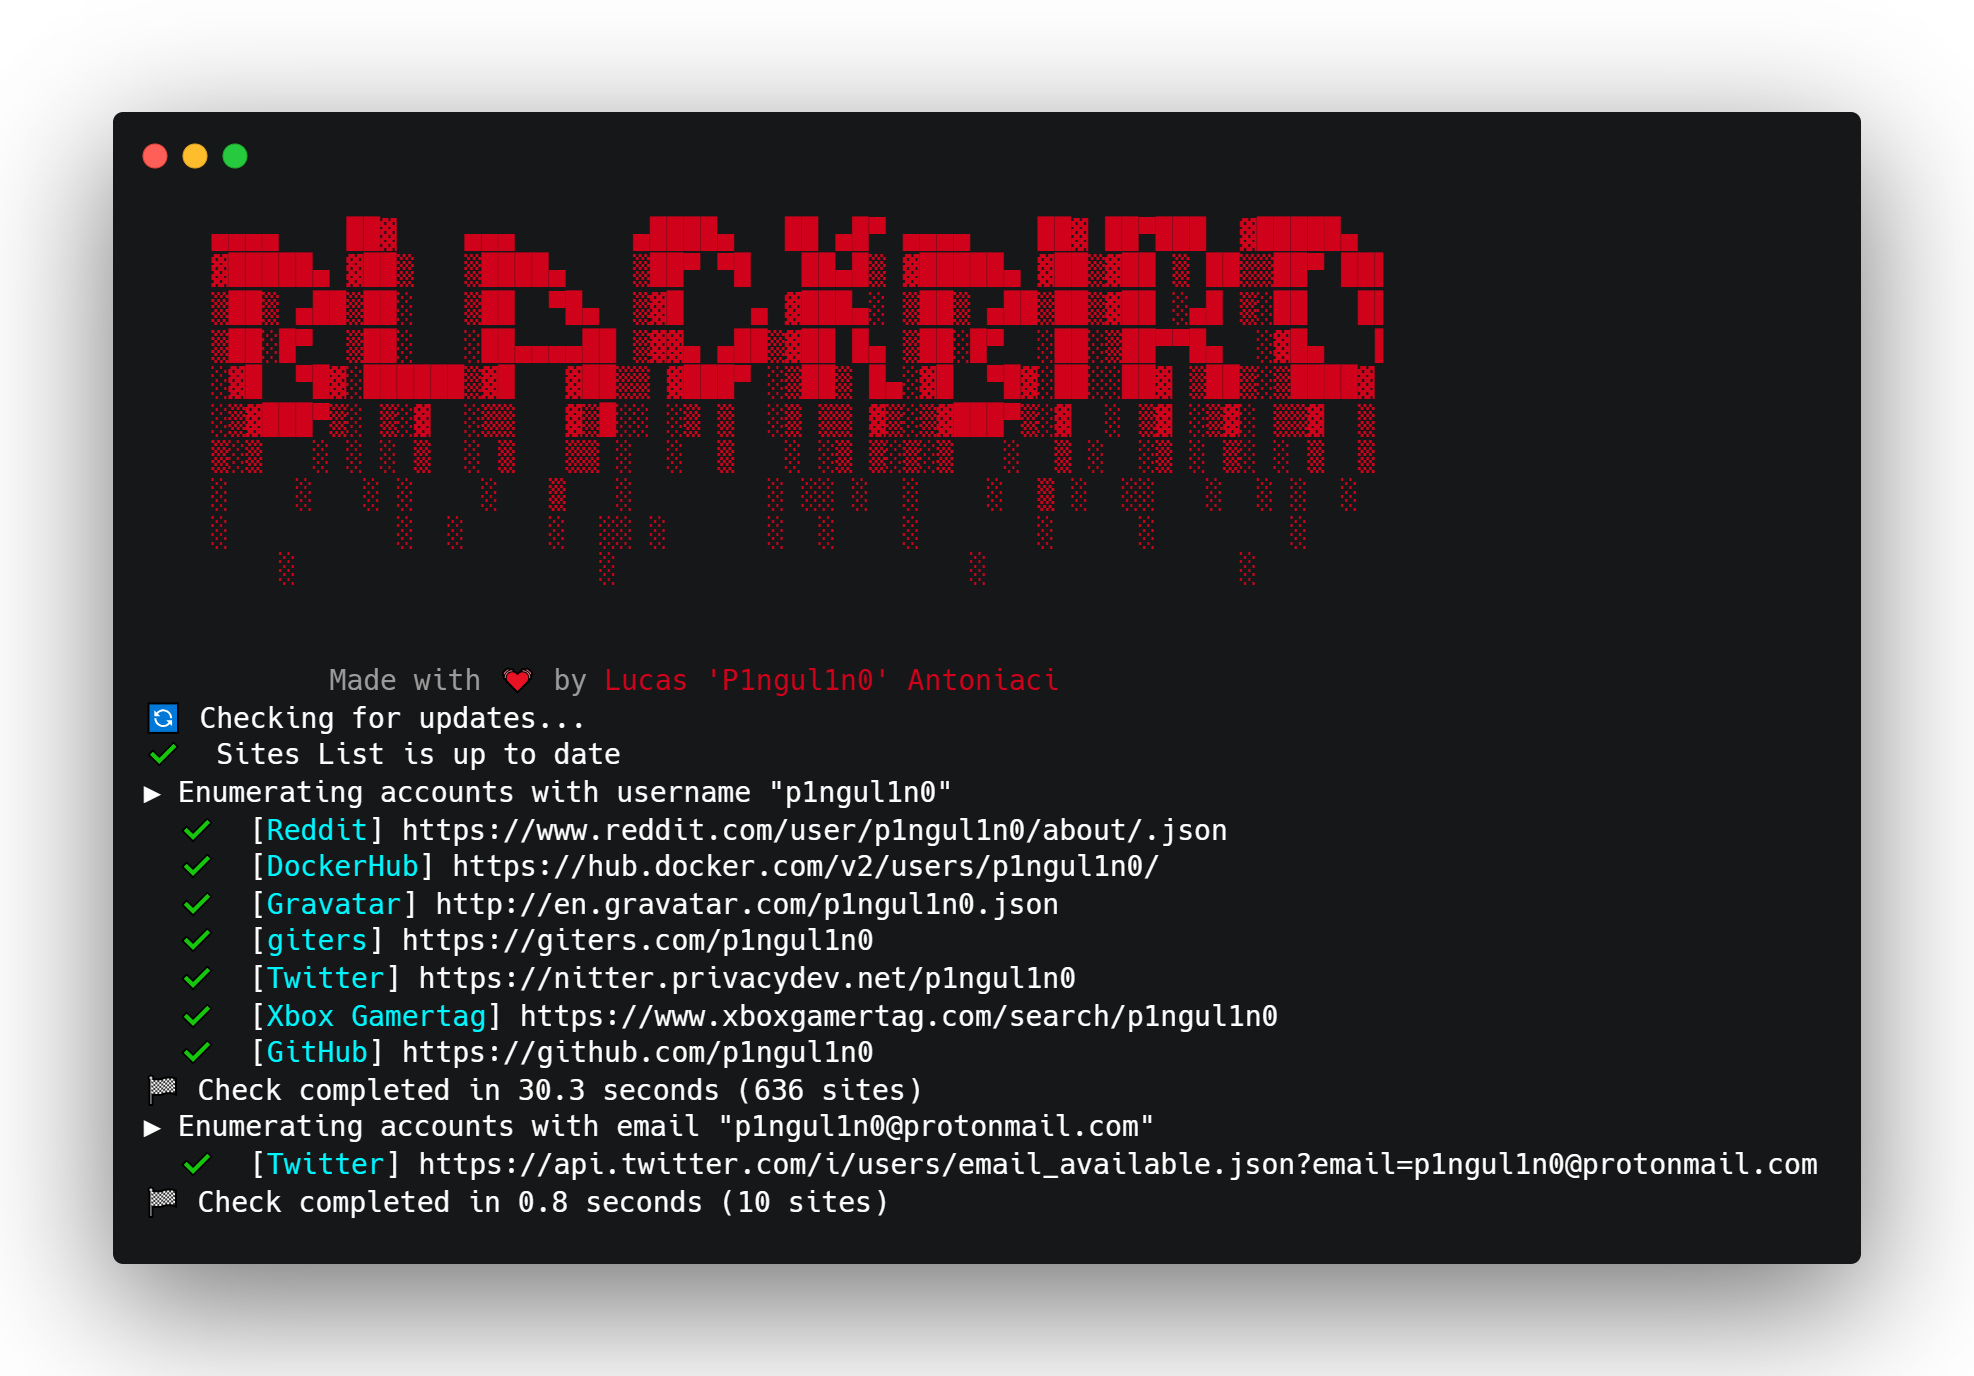
 gcabc123/blackbird
أداة OSINT للبحث عن الحسابات باستخدام اسم المستخدم في شبكات التواصل الاجتماعي.
 nickyie/cybersecurity-resources
مكتبة من موارد الأمن السيبراني المتنوعة
 kleiton0x00/advanced-sql-injection-cheatsheet
ورقة غش تحتوي على استعلامات متقدمة لجميع أنواع حقن SQL.








