
 #1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit

 tmylla/awesome-llm4cybersecurity
مراجعة أدبيات منهجية منسّقة لأكثر من 756 ورقة بحثية حول تطبيقات LLM في الأمن السيبراني، تغطي استخبارات التهديدات، واكتشاف الثغرات، واختبار fuzzing،…
 nu11secur1ty/payload-lists
مجموعة منسقة من حمولات الحقن لاختبار أمان تطبيقات الويب، تغطي SSTI وXXE وXSS وSSRF وSQLi وNoSQLi وLDAP وحقن الأوامر والمزيد.
 botesjuan/burp-suite-certified-practitioner-exam-study
ملاحظات دراسية عملية وأدلة تطبيقية لمختبرات PortSwigger Academy، تغطي ثغرات الويب والحمولات والتعداد واستراتيجيات امتحان BSCP.
 owasp/owasp-scs
مشروع OWASP لأمن العقود الذكية (SCS)
 popy21/security-research
تقارير أبحاث الثغرات الأمنية — CVE-2026-12478 (libsoup)، Apple WebKit، Google VRP
 horkimhab/cve-2026-59310
مستودع تعليمي لإثباتات المفهوم (PoC) للثغرات الأمنية (CVEs) مزوّد بنصوص برمجية مخبرية لإعادة إنتاج واختبار وتحليل ثغرات محددة في بيئات معزولة.
 portswigger/css-the-bomb-inside-your-inbox
جميع المواد الخاصة بمحادثة Gareth Heyes في Black Hat: CSS: القنبلة داخل بريدك الوارد.
 haluka92/cve-2025-47423
الإفصاح المفصل عن CVE-2025-47423: تضمين الملفات المحلية في لوحة إدارة محطة الطقس الشخصية 12_lts. يتضمن إثبات المفهوم (PoC)، تحليل الكود القابل…
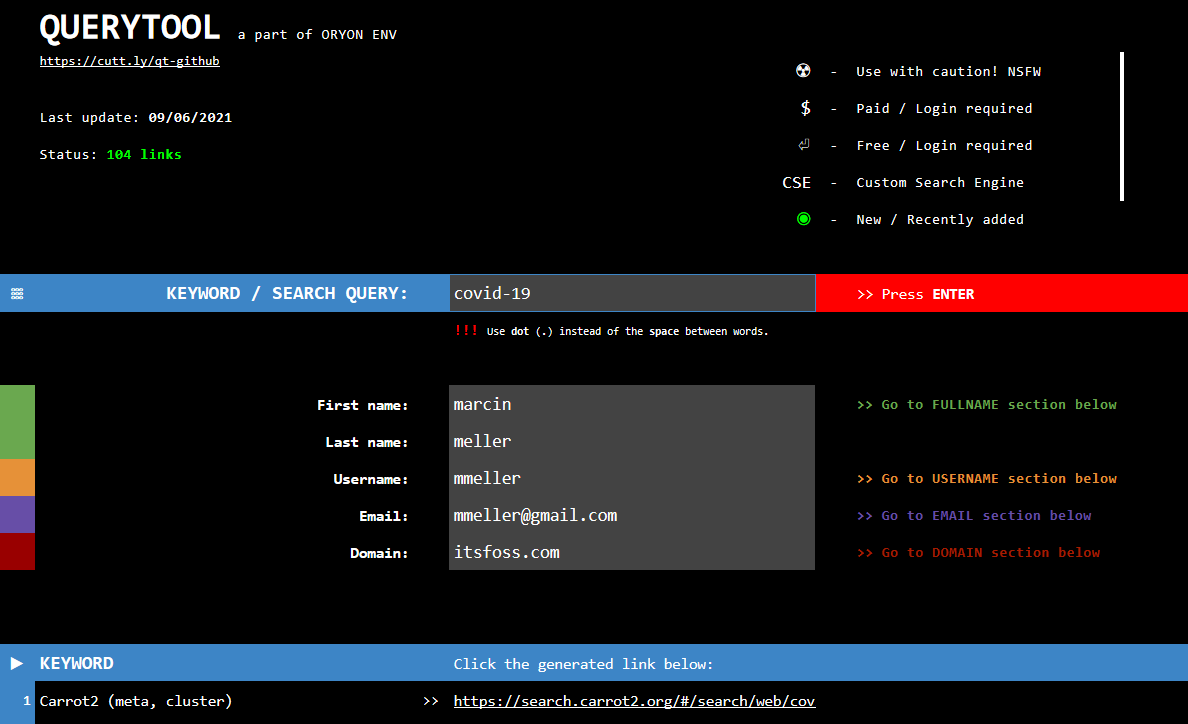 oryon-osint/querytool
Querytool هو إطار عمل OSINT يعتمد على جداول بيانات Google. باستخدام هذه الأداة يمكنك إجراء بحث معقد عن المصطلحات والأشخاص وعناوين البريد الإلكتروني…
 horkimhab/llm-prompt-injection-resources
مجموعة منتقاة من الموارد لتعلّم والبحث في هجمات حقن الأوامر (Prompt Injection) في نماذج اللغات الكبيرة (LLM)، ووسائل الدفاع، والأمن السيبراني.
 kagancapar/cve-2026-54984
CVE-2026-54984 / ZDI-26-543: كتابة خارج الحدود في تحليل ملفات ICC في ويندوز (CWE-122، CVSS 7.8)
 horkimhab/cve-2026-28956
CVE-2026-28956 - مسودة أو TODO
 idoka/awesome-automotive-can-id
🚜 مجموعة من معرّفات CAN وحمولاتها لمختلف ماركات وموديلات السيارات في مكان واحد. قد تكون مفيدة لباحثي الأمن السيبراني، والمهندسين العكسيين، وعشّاق…
 zapstiko/bug-bounty
إليك بعض موارد برامج مكافآت الثغرات من تويتر
 disclose/policymaker
مولّد مجاني، مفتوح المصدر، متعدد اللغات، قائم على القوالب، لسياسة VDP، وشرط الملاذ الآمن، وملف securitytxt، وسجل DNS Security TXT.
 mutur4/unisocbootroms
هذه مجموعة من Unisoc BootROMs تم استخراجها من شرائح Unisoc متنوعة عبر CVE-2022-38694
 n3oari/bscp-exam-guide-by-n3oari-2026
Burp Suite Certified Practitioner - Portswigger - ملاحظاتي - دليل
 googleprojectzero/0days-in-the-wild
مستودع للمعلومات حول الثغرات من نوع 0-day التي تم استغلالها في البرية.








