
 #1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit
 swisskyrepo/payloadsallthethings
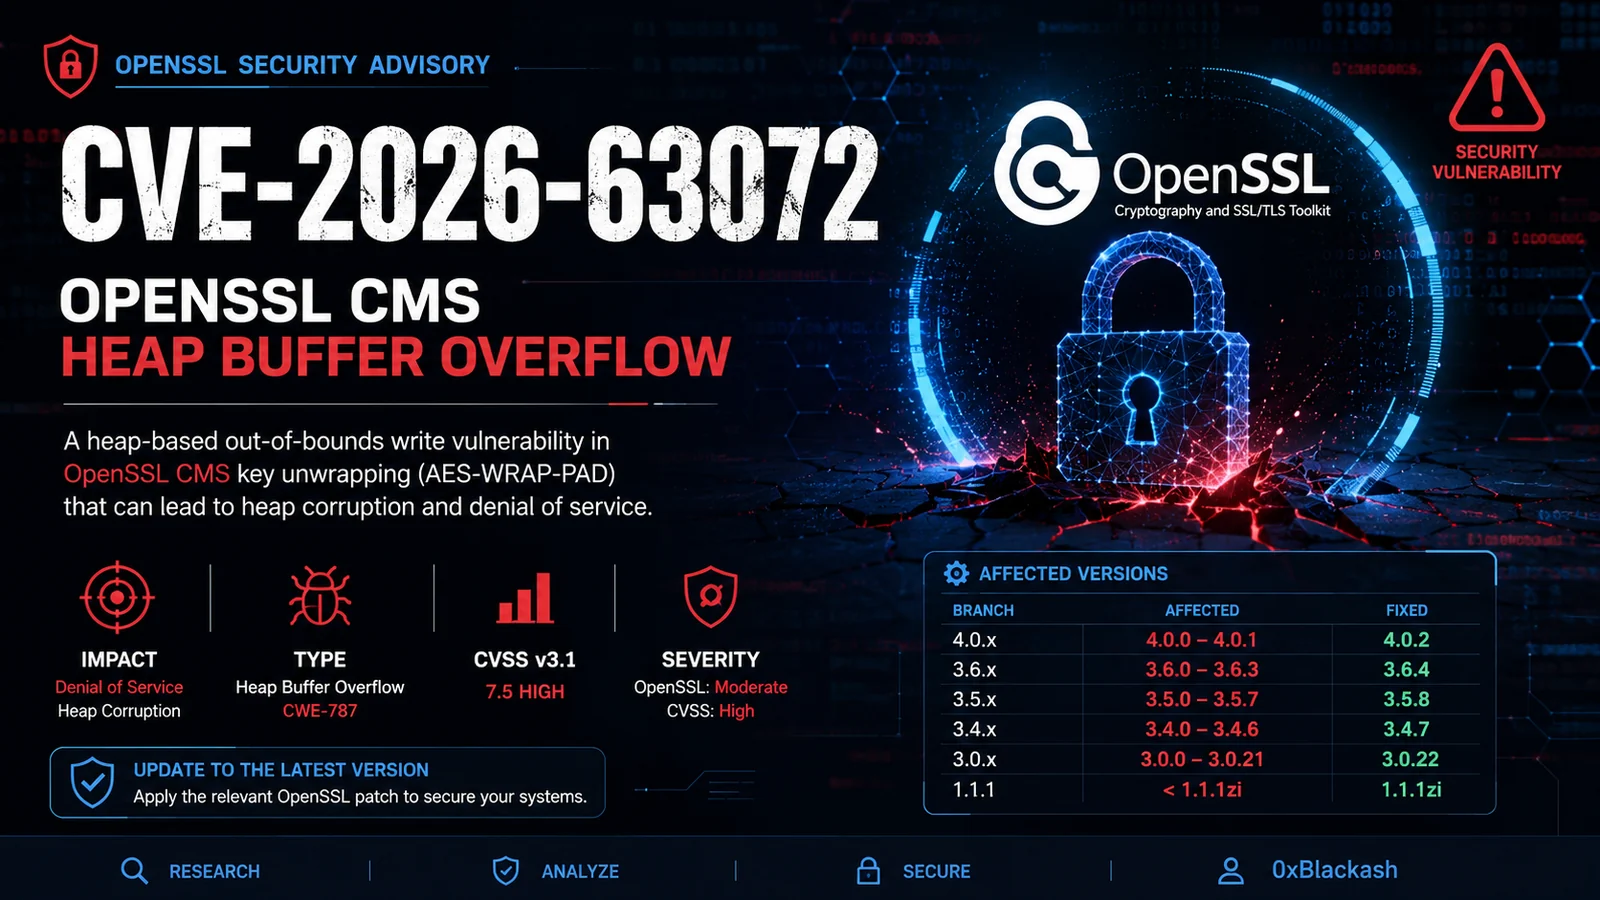 0xblackash/cve-2026-63072
تحليل فني لـ CVE-2026-63072، وهو تجاوز سعة المخزن المؤقت في الكومة (heap buffer overflow) في فك تغليف مفاتيح CMS في OpenSSL، ويغطي السبب الجذري،…
 jinxhy/awesome-moai-security
قائمة قراءة منسقة وتصنيف لأبحاث الهجوم والدفاع لأنظمة الذكاء الاصطناعي على الأجهزة المحمولة، تغطي الهجمات العدائية، والخلفية، وسرقة النماذج، وهجمات…
 bugcrowd/hunt
يضع علامات على المعاملات المرتبطة عادةً بالحقن (Injection)، وSSRF، وتجاوز المسار (Path Traversal)، وIDOR، وSSTI، عبر الفحص السلبي بواسطة Burp/ZAP؛…
 selinuxproject/selinux-notebook
كتاب شامل مفتوح المصدر حول SELinux يغطي مكونات النواة، ومكتبات مساحة المستخدم، وسلسلة أدوات السياسات، ولغة السياسات. يتضمن تعليمات بناء بصيغ HTML…
 fevar54/cve-2026-68820-mitigation-poc-
عرض تعليمي لتخفيف CVE-2026-68820: ثغرة Use-After-Free في afd.sys على Windows.
 microsoft/security-101
8 دروس، ابدأ رحلتك في تعلم الأمن السيبراني.
 xingchenrs/cybermeowfians
المرحلة التالية من CyberMeowfil (CVE-2026-43499 و43074)، ربما متحيزة تجاه أجهزة vivo؟
 a-poc/blueteam-tools
أدوات وتقنيات للفريق الأزرق / الاستجابة للحوادث
 sgxgsx/bluetoolkit
إطار عمل معياري لاختبار الثغرات الأمنية في Bluetooth Classic (BR/EDR) مع وحدات استطلاع واستغلال تغطي 43 هجومًا/ثغرة CVE عامة، وإعداد تقارير JSON…

 wattocyber/detection-defense-library
مرجع هندسة الكشف يربط فئات الهجمات على ويندوز والسحابة والحاويات والهوية وأنظمة التحكم الصناعية (ICS) بقواعد Sigma، ونماذج حدود الثقة، واستخبارات…
 wattocyber/offensive-one-liners
110 من أوامر الأمن الهجومي أحادية السطر للاختبار المصرّح به ومسابقات CTF، مجمّعة حسب الفئة ومرحلة سلسلة الهجوم.
 wattocyber/bug-bounty-library
مكتبة منهجيات منسّقة لصيد الثغرات (bug bounty) تتضمن أدلة تشغيل (runbooks)، وخطط استكشاف/اختبار (recon/fuzz playbooks)، وقوائم تحقق، وأدوات مساعدة…
 horkimhab/cve-2021-24092
مستودع أمني تعليمي مبدئي لتعلّم الثغرات الأمنية، والعزل (Sandboxing)، والبرمجة الآمنة من خلال بيئات معملية مرخّصة مثل الأجهزة الافتراضية (VMs)،…
 haomin-yu/cve-2024-13176-timing-analysis
مواد التحليل المُجهَّز وإعادة الإنتاج لتسريب التوقيت في ECDSA في OpenSSL CVE-2024-13176
 llaytynher/cve-2026-0740-upload-template
يوفر قالب رفع قابل لإعادة الاستخدام لـ CVE-2026-0740، مع دعم إرسال حمولات إثبات المفهوم وسير عمل التحقق.
 lylemi/learn-web-hacking
ملاحظات دراسية منظمة تغطي أساسيات اختراق الويب، الثغرات الشائعة، تقنيات اختبار الاختراق، والأمن الدفاعي، مع قوائم أدوات وموارد منتقاة.
 appsec-forge/appsec-forge
قاعدة معرفة أمنية منظّمة مع حالات مستوحاة من بيئات الإنتاج: تحليل الثغرات، شرح الاستغلال، المعالجة، وDevSecOps لفرق الهندسة.
 nagwww/s3-leaks
خط زمني منسّق لأخطاء إعداد حاويات AWS S3، والبيانات المكشوفة، وبيانات اعتماد IAM المسرّبة، مع روابط الحوادث للمدافعين والباحثين في أمن السحابة.








