
 #1

 krxi/asmsense
نموذج لغوي صغير يقوم بتسمية ووصف الدوال في ملفات x86-64 الثنائية المجردة، مع مجموعة بيانات مفتوحة، وخطوط أساس، وتجارب ضبط دقيق LoRA.
 suominen/tunderflow
موقع ثابت يتتبّع حالة الترقيع لثغرة TUNderflow (CVE-2026-81000)، وهي ثغرة underflow في headroom الاستقبال في TUN/TAP ضمن نواة Linux تتيح تصعيد…
 lirantal/awesome-nodejs-security
دليل منظم لأدوات أمان Node.js، محللات ثابتة، ماسحات ثغرات، وموارد تعليمية تغطي OWASP Top 10، أمن سلسلة التوريد، وممارسات البرمجة الآمنة.
 j3ssie/dynast-bench
معيار تقييم DAST لتطبيقات معرّضة للثغرات عمدًا مع مفاتيح إجابات مرجعية لتقييم أدوات الفحص
 abdelkabirouadoukou/cve-2026-31431-analysis-and-fix
تحليل تقني متعمق لثغرة CVE-2026-31431 (Copy Fail) في نواة لينكس، وهي تصعيد صلاحيات محلي عبر خلل في قائمة التشتت (scatterlist) الموضعية في AF_ALG، بما…
 7ragnarok7/cve-2026-19607
يوثّق CVE-2026-19607، وهو خلل في المصادقة غير السليمة في Keycloak يتيح الاستيلاء على اسم المستخدم عبر التسجيل في وسيط هوية خارجي، مع خطوات استغلال…
 v33ru/awesome-connected-things-sec
قائمة منسقة من الموارد الأمنية لجميع الأشياء المتصلة
 trickest/wordlists
قوائم كلمات حقيقية من مجال أمن المعلومات، تُحدَّث بانتظام
 trickest/resolvers
القائمة الأكثر شمولاً لخوادم DNS الموثوقة.
 proviesec/google-dorks
استعلامات Google Dorks مفيدة لأمن الويب وصيد الثغرات
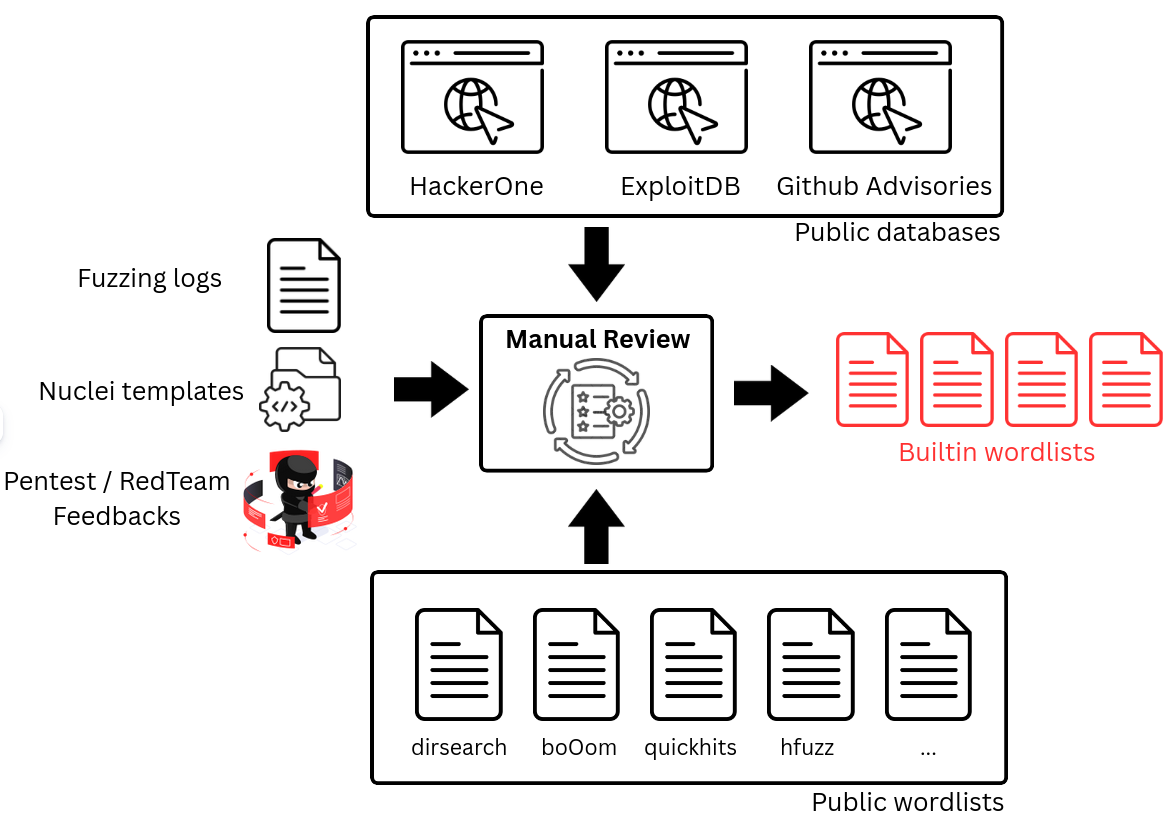 synacktiv/dicozorus
أداة لتوليد وصيانة قوائم الكلمات المستخدمة في Web fuzzing.
 zishanadthandar/pentest
قاعدة معرفية للاختبار الاختراقي مبنية على Jekyll تتضمن أدلة منهجية وأوراق مرجعية وفهارس أدوات وخرائط طريق للشهادات وموارد مختارة لمختبرات التدريب…
 jpcertcc/phishurl-list
مجموعة بيانات عناوين URL للتصيد الاحتيالي من JPCERT/CC
 califio/publications
مجموعة منتقاة من أوراق بحثية في الأمن، كتابات حول استغلال ثغرات CVE، تحليلات هندسة عكسية للمكونات الداخلية لأبل، وتقارير تدقيق أمني مطلوبة (Mbed TLS,…
 proviesec/xss-payload-list
مجموعة منتقاة من حمولات البرمجة النصية عبر المواقع (XSS)، والـ polyglots، وقواعد اختبار الحقن لاختبار اختراق تطبيقات الويب وصيد الثغرات.
 gherardofiori/maliciousbrowserextensions
تم إنشاء هذا المستودع بعد بحثي الخاص في امتدادات المتصفح الخبيثة، من خلال جمع أعمال العديد من الآخرين والمقالات الإخبارية في مكان واحد. تُستخدم ملفات…
 adriancable/eternal
معمارية آلة بسيطة مع خلفية مترجم LLVM، ومنفذ لينكس، وآلة افتراضية لإنشاء كبسولات برمجية ذاتية الاحتواء تبقى قابلة للتشغيل إلى أجل غير مسمى دون تبعيات…









