
 7ragnarok7/cve-2026-19607
يوثّق CVE-2026-19607، وهو خلل في المصادقة غير السليمة في Keycloak يتيح الاستيلاء على اسم المستخدم عبر التسجيل في وسيط هوية خارجي، مع خطوات استغلال إثبات المفهوم.

يوثّق هذا المستودع تفاصيل الثغرة الأمنية واستغلالًا لها في CVE-2026-19607، التي اكتشفها وأبلغ عنها بمسؤولية Anurag Mondal (7Ragnarok7) في 8 أغسطس 2026.
اكتُشف خلل في Keycloak (الإصدارات <= 26.7.14 و26.4.16 و26.6.7) حيث يمكن للمهاجم التسجيل باستخدام عنوان بريد إلكتروني يطابق اسم المستخدم لأي مستخدم موجود عند القدوم من وسيط تسجيل دخول خارجي / IDP.
سيسمح السلوك المذكور أعلاه للمهاجم بالاستيلاء على اسم مستخدم حساب الضحية إذا كان اسم المستخدم مضبوطًا كمعرّف بريد إلكتروني، وقفل الحساب المرتبط أمام المستخدم. ستفشل جميع محاولات المصادقة باستخدام اسم مستخدم الضحية.
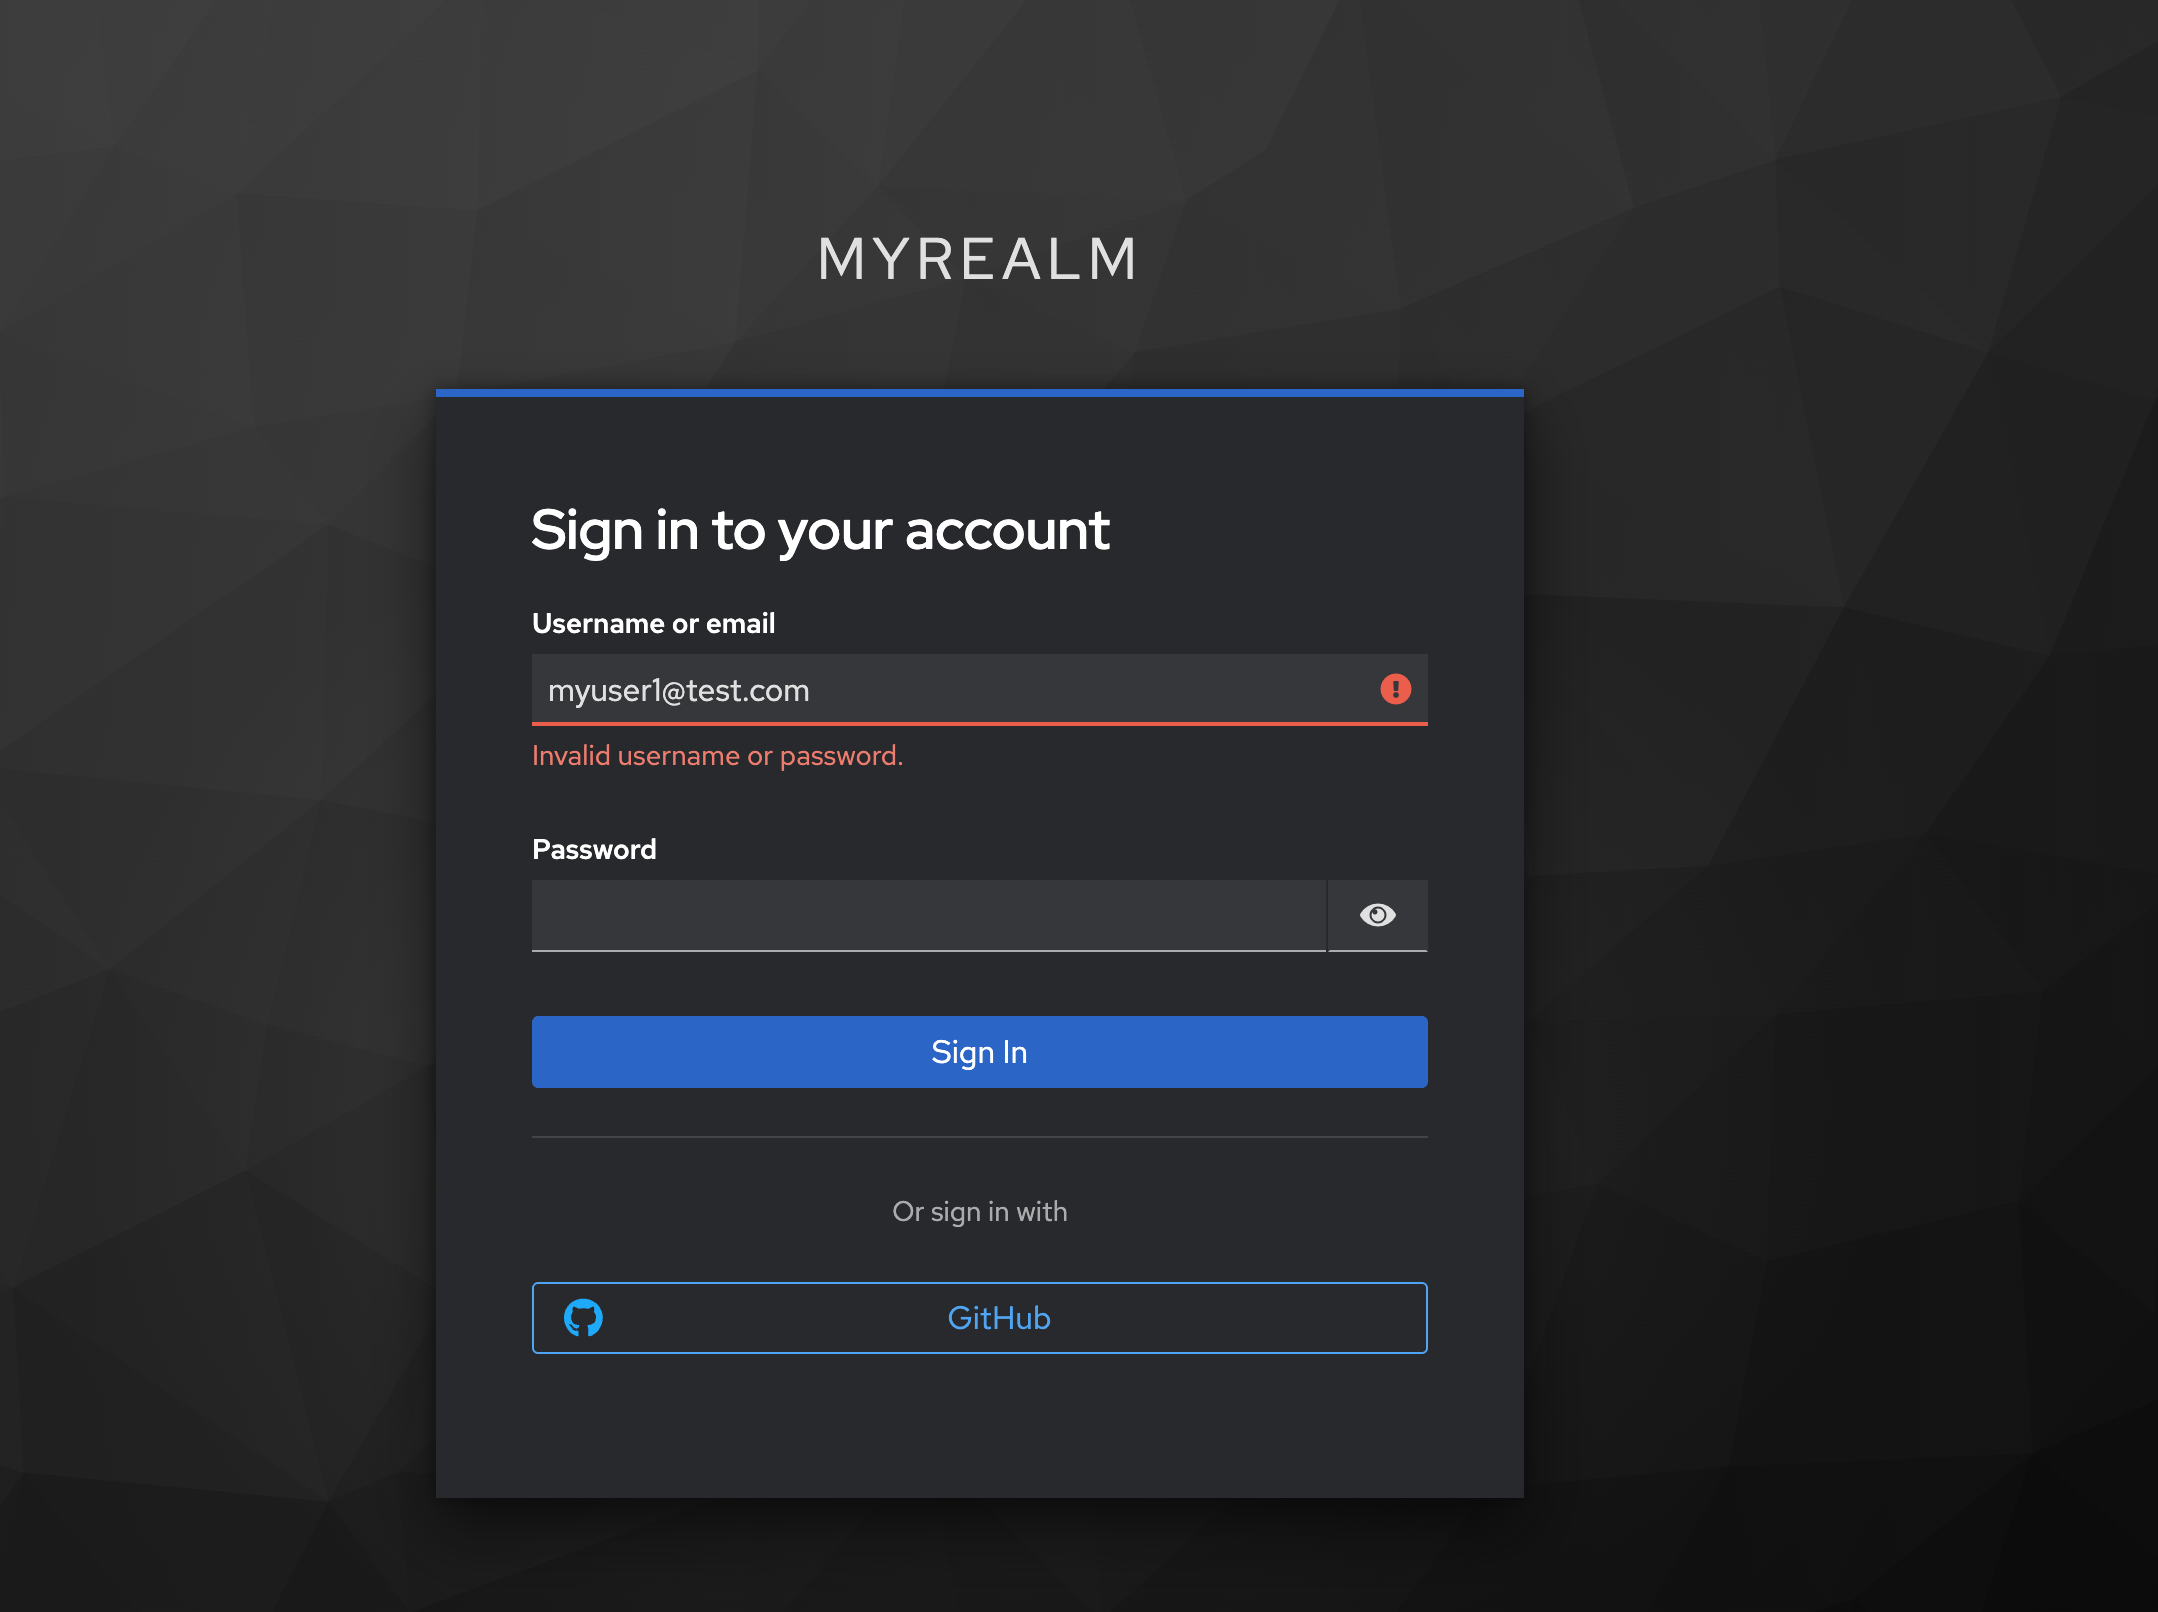
فيما يلي فيديو لإثبات المفهوم يوضح تفاصيل الثغرة الأمنية إلى جانب خطوات الاستغلال:






