
 #1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit

 ncsc-nl/php2shell
Operational advisory repository tracking CVE-2026-109618 and CVE-2026-109619 PHP RCE flaws, with detection and mitigation guidance, affected software…
 inquest/yara-rules
مجموعة من قواعد YARA لاصطياد البرمجيات الخبيثة، ومستندات Office الخبيثة، وآثار الاستغلال، مع مراجع إلى العينات والكتابات البحثية.
 ericyoc/ai-security-literacy
خط أنابيب Colab قابل لإعادة الإنتاج يرسّخ ستة أبعاد لكفاءة الأمن السيبراني بالذكاء الاصطناعي في معايير عامة وبيانات استقصائية دقيقة، وينتج رسومًا…
 tencent-hunyuan/diagsafe
Diagnostic LLM safety benchmark with 3,489 bilingual prompts, an 84-label taxonomy, and prompt-level rubric judging for explainable, fine-grained…
 4rdr/proofs
مجموعة من نتائج CVE ومراجع إثبات المفهوم وملاحظات أبحاث الثغرات الأمنية، بما في ذلك مدخلات ExploitDB والتنبيهات الأمنية الموثّقة.

 gitlab-security-oss/tldr
Sigma-based detection rules, log queries, atomic tests, and response procedures for monitoring and threat hunting in GitLab environments.
 genai-security-project/genai-llm-top10
قائمة OWASP Top 10 لتطبيقات نماذج اللغة الكبيرة
 owasp/blt
مستودع أحادي لمشاريع أداة تسجيل الأخطاء من OWASP: الإبلاغ عن الثغرات بمشاركة الجمهور، وسير عمل مكافآت الأخطاء، ونطاق CVE، والترقيع التلقائي، والتوعية…
 owasp/secure-headers-project
قاعدة معرفة OWASP ومدقق لرؤوس استجابة أمان HTTP، يوفر التوصيات والإحصاءات وفحوصات التكوين الآلية.
 emrekybs/veiled-eye
أداة تحقيق في الهوية ضمن OSINT. انتقل من بريد إلكتروني أو اسم مستخدم أو رقم هاتف أو محفظة عبر 46 مصدرًا إلى ملف تعريف واحد ورسم بياني للعلاقات.
 lascc/dfirhub
ابحث في آثار التحقيق الجنائي لنظام Windows، واطّلع على مكان وجود كل أثر منها على القرص، وانسخ أمر KAPE لجمعها. كما يبني سكربتات الجمع ويحوّل قواعد…
 gmh5225/malwaredb
مجموعة منسقة من 961 عائلة برمجيات خبيثة (1.36 GB) في أرشيفات ZIP محمية بكلمة مرور، منظمة حسب العائلة والنوع للتحليل والبحث.
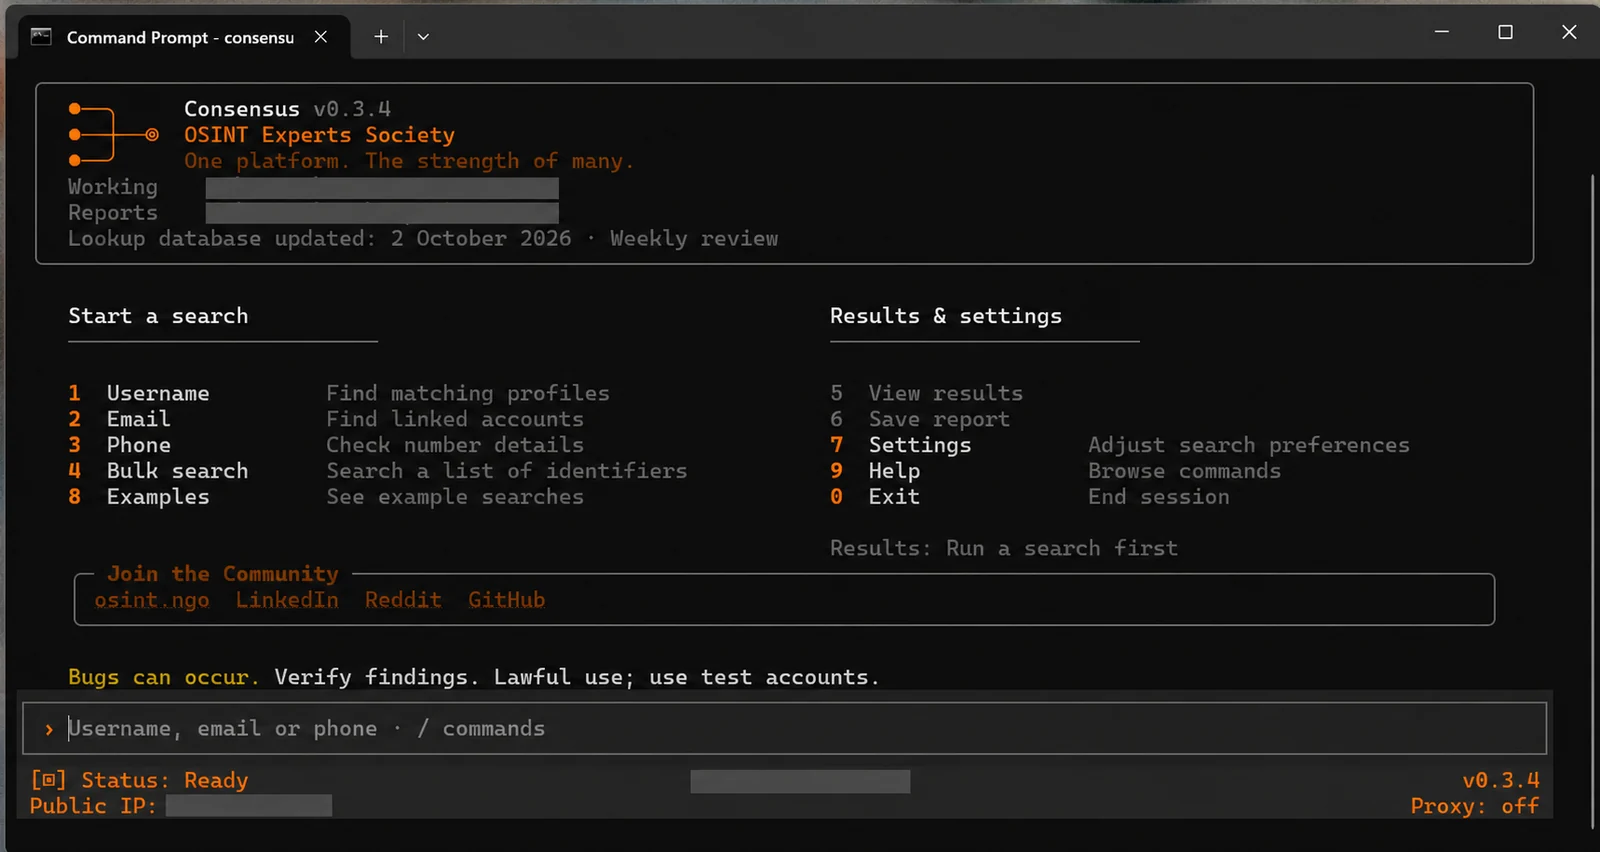 osint-experts-society/consensus-osint
🔎 استعلامات OSINT لأسماء المستخدمين والبريد الإلكتروني والهاتف — أكثر من 9,700 فحص بحث من 19 مشروعًا، مع إثراء الملفات الشخصية، والبحث بالجملة،…
 rdelasierra-uy/rag-seguridad
CyberRAG — RAG محلي 100% (Ollama) على ملاحظات وكتب الأمن السيبراني: استرجاع هجين، إجابات مع اقتباسات، مساعد اختبار اختراق على مراحل، ومراقب إعادة…
 horkimhab/cve-2026
مجموعة تعليمية من موارد إثبات المفهوم CVE ومواد أبحاث الثغرات لاختبار المختبر المصرح به، والدراسة الدفاعية، وممارسة الترميز الآمن.
 gmh5225/llm-attack-prompt
اختراقات السجون، تسريبات الأوامر، حقن الأوامر، هجوم LLM. مجموعة أوامر هجوم النماذج اللغوية الكبيرة
 rdelasierra-uy/portfolio
عرض احترافي: تقارير Hack The Box، تقارير، دراسات حالة GRC (ISO 27001/27002/27005/27035، ISO 31000 + MAGERIT)، نصوص تقوية ومسار eJPT -> ISO 27001 Lead…
 krxi/asmsense
نموذج لغوي صغير يقوم بتسمية ووصف الدوال في ملفات x86-64 الثنائية المجردة، مع مجموعة بيانات مفتوحة، وخطوط أساس، وتجارب ضبط دقيق LoRA.








