
 #1
قوائم ومجموعات ومراجع تعليمية منسقة حول الأمن السيبراني ذات نطاق واضح وقيمة عملية.
موصى به من Kitploit
 fevar54/cve-2026-21533_scanner.py
كاشف CVE-2026-21533: تصعيد الامتيازات إلى SYSTEM في خدمات سطح المكتب البعيد (RDS) في ويندوز.
 nahamsec/resources-for-beginner-bug-bounty-hunters
قائمة بالموارد لمن يرغبون في البدء في مجال مكافآت الثغرات الأمنية

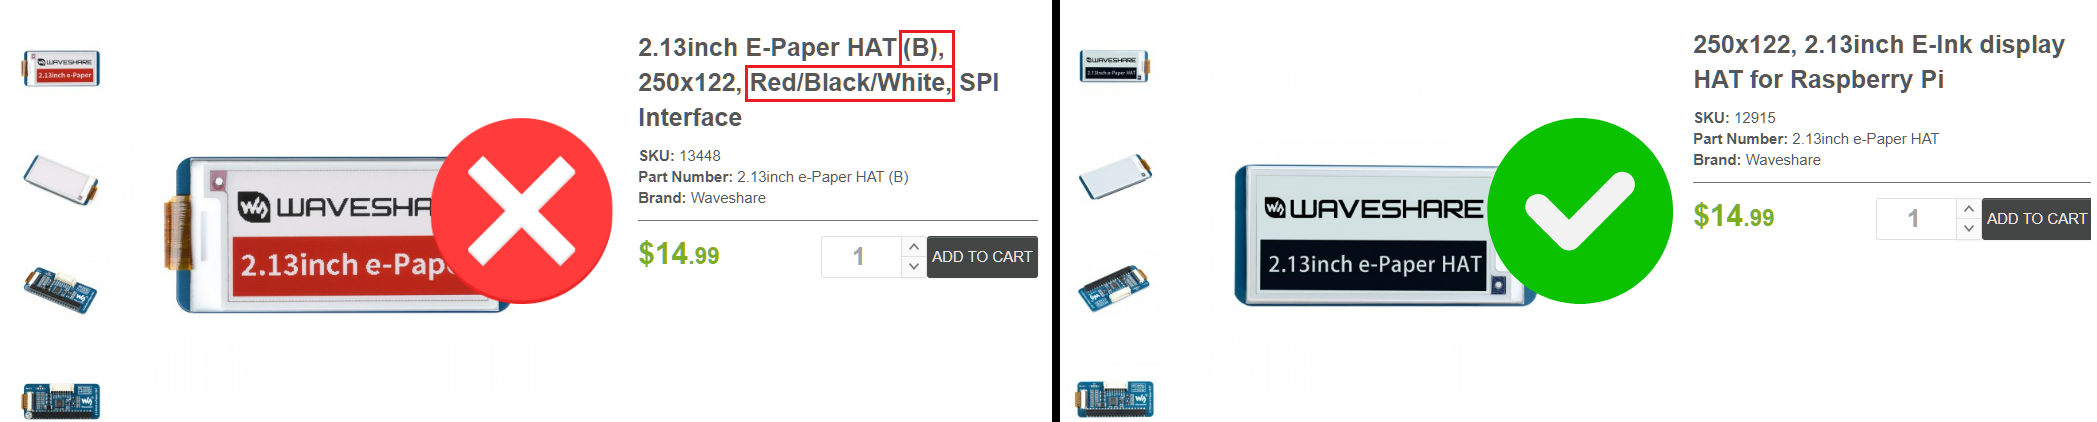 shur1k-n/project-pwnag0dchi
مستودع رائع جداً لجميع الإضافات والإعدادات المخصصة التي أستخدمها كما تظهر على وسائل التواصل الاجتماعي / يوتيوب. أدلة مفيدة واستكشاف الأخطاء وإصلاحها…
 realitynet/android-forensics-references
مرجع منسّق لآثار الأدلة الجنائية في أندرويد ومسارات السجلات، مع روابط إلى شروحات تحديات CTF وأوراق بحثية وأدوات تحليل الأجهزة المحمولة.
 owasp/quantum-security-project
مشروع OWASP محايد تجاه البائعين يحدد مخاطر الأمن في عصر الحوسبة الكمومية مع قائمة بأهم 10 مخاطر، وإرشادات للتخفيف، ونماذج تهديدات للانتقال إلى…
 infostealers-stats/credential-and-breach-monitoring
يقدّم هذا المستودع مقارنة عملية لخدمات استخبارات الاختراقات ومراقبة الويب المظلم وكشف التعرض للهوية، مع التركيز على العوامل المهمة في سير العمل…
 owasp/osib
قاعدة معرفة مركزية قائمة على YAML تربط MITRE CWE و OWASP Top10 و ASVS ومعايير أمان أخرى مع مراجع مُرقمة. يتضمن وحدات ماكرو MkDocs لإدارة الروابط…
 maxime288/fragnesia-cve-2026-46300
مستودع تعليمي يفصل CVE-2026-46300 (Fragnesia)، وهي ثغرة تصعيد امتيازات محلية في نواة لينكس. يوفر تحليلًا فنيًا والأنظمة المتأثرة ومؤشرات الكشف وخطوات…
 thehackingsage/hackdroid
فهرس منسّق يضم 364 من تطبيقات APK لأمن أندرويد واختبار الاختراق، منظّمة حسب الفئة، ويغطي أدوات التحليل الجنائي، وMITM، والتنصت، وOSINT، واللاسلكي،…
 secprbench/secprbench
معيار مرجعي يتضمن 265 تغييرًا برمجيًا حقيقيًا يُدخل ثغرات أمنية عبر تسعة مشاريع بلغات C وC++ وRust، مع مهام مراجعة مزدوجة، وبيئة Docker معزولة…
 brendonlee20042004-sys/weakrng-sweep
ضعف-بحث مسح تدفق RNG (فئة CVE-2026-71851): مخططات PRNG x بذور -> BIP39 -> عضوية مجموعة الضحايا
 papers-we-love/papers-we-love
أوراق بحثية من مجتمع علوم الحاسب للقراءة والمناقشة.
 shellphish/how2heap
مستودع لتعلّم مختلف تقنيات استغلال الكومة (Heap).
 iknowjason/awesome-cloudsec-labs
مختبرات تعلم رائعة ومجانية لأمن التطبيقات السحابية الأصلية. تتضمن مسابقات CTF، وورش عمل ذاتية الاستضافة، ومختبرات ثغرات موجّهة، ومختبرات بحثية.
 nixawk/labs
مختبرات الثغرات الأمنية للتحليل الأمني
 orlikoski/skadi
قم بجمع ومعالجة والصيد باستخدام البيانات المستندة إلى المضيف من أنظمة MacOS وWindows وLinux.
 thedevappsecguy/log4j-mitigation-cve-2021-44228--cve-2021-45046--cve-2021-45105--cve-2021-44832
Log4J CVE-2021-44228 : ورقة مساعدة للتخفيف








