irsdl/webhacklist
أرشيف أفضل 10 تقنيات لاختراق الويب - كل مرشح منذ عام 2006، محفوظ

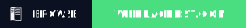
الأرشيف الكامل لـ أفضل 10 تقنيات لاختراق الويب — كل تقنية مُرشَّحة (وليس الفائزين فقط) لكل عام منذ 2006، بالإضافة إلى نسخ PDF من منشورات الإعلان الأصلية حتى يبقى السجل محفوظًا بعد زوال مُستضيفيه.
ابحث في كل تقنية، وصفِّ حسب السنة، وافتح أي مستند محفوظ دون مغادرة المتصفح.
تصفَّح حسب السنة · أين توجد الأشياء · تخطيط الملفات · العصور الثلاثة · أرشيف PDF · واجه الحَكَم · الدعم · شروط إعادة الاستخدام · المساهمة
كل عام منذ 2006، يرشِّح مجتمع أمن الويب أكثر أبحاث اختراق الويب ابتكارًا، ويصوِّت، ويتوِّج أفضل 10. بدأت القائمة على يد Jeremiah Grossman وتستمر اليوم على يد James Kettle في PortSwigger.
غير أن منشورات الإعلان السنوية لها عادة في الاختفاء — فمدونة WhiteHat Security (موطن قوائم 2011–2015) قد اختفت بالفعل. يحتفظ هذا المستودع بالأمر كله في مكان واحد دائم وقابل للبحث:
website/archive-years.json.[!IMPORTANT] قوائم السنوات مكتملة: كل ما رُشِّح رسميًا موجود فيها. ومع ذلك، فقد فاتت جولات الترشيح أحيانًا أبحاثًا بارزة. إذا كنت تعرف عملًا كان ينبغي أن يكون في قائمة عام ما، فافتح issue أو PR — أي شيء يستوفي شرط أن يكون مرشَّحًا لتقنية اختراق ويب لذلك العام سيُراجَع، وإن كان مناسبًا، سيُضاف إلى سنته المعنية. تُفصَل إضافات التدقيق اللاحقة بشكل ظاهر عن الترشيحات الأصلية، وتتطلب تقييمًا خاصًا كاملًا وفق معايير الجدارة الحالية لمهارة التحكيم، وتُسجَّل تحت
ai-evaluation/بصفتها Added / Not added.
[!TIP] كثير من الروابط الأقدم قد ماتت. الصق أي رابط ميت في Wayback Machine — فمعظمها محفوظ هناك، و أرشيف PDF يحفظ صفحات الإعلان نفسها.
webhacklist/
├── 2006.md … 2025.md         ← annual collections, including the combined 2016-17.md
├── <year>-ai.md              ← AI-collected candidates for a year with no vote yet — machine-assembled, unreviewed, kept deliberately separate from the curated lists above
├── ai-evaluation/<year>/     ← candidate links, Added / Not added, and decision history
├── original-listings/        ← PDF snapshots of the original announcement posts
│   ├── <year>-nominees.pdf   ←   the full nominee list for that year
│   ├── <year>-top10.pdf      ←   the post naming the winning ten
│   └── README.md             ←   per-year index, notes, and archive rationale
├── website/                   ← production progressive archive website
│   ├── archive-years.json     ←   publishing registry
│   └── data/                  ←   generated small catalogue + one JSON shard per collection
├── tools/                    ← the capture pipeline that builds the PDF archive
│   ├── capture_pdf.py        ←   headless-Chrome capture driver + verifier
│   ├── sources.json          ←   manifest: what to capture, from where, with assertions
│   └── capture-report.json   ←   provenance log of the last run
└── assets/                   ← logo and artwork
يفتتح كل ملف <year>.md بقسم ## Top 10 يحتوي على التقنيات العشر التي فازت فعليًا بتصويت تلك السنة، بترتيب النتائج، وكل منها موسوم بترتيبها:
## Top 10

-   [Blind SSTI](https://github.com/vladko312/Research_Successful_Errors) **#1**
-   [ORM Leaking More Than You Joined For](https://www.elttam.com/blog/leaking-more-than-you-joined-for/) **#2**
كل ملف سنة يستخدم هذا التخطيط الواحد: نقطة - واحدة لكل تقنية، دون شرطات مائلة خلفية
ودون أسطر فارغة داخل القوائم.
كل ما رُشّح في تلك السنة يتبع تحت ## Other nominations، دون ترتيب
وبترتيبه الأصلي. لذا يمكنك قراءة العشرة التي برزت دون فقدان
الذيل الطويل — وهو غالبًا ما يخفي العمل الجديد حقًا.
[!NOTE] تأتي الرُتب من منشورات الإعلان، لكن نص المُدخل يبقى كما ورد في قائمة المرشحين. عنوان الفائز في منشور النتائج يكون أحيانًا أقصر أو بصياغة مختلفة عن ترشيحه، لذا لا يُقرأ الاثنان دائمًا بشكل متطابق.
في أربع سنوات أبعد المنظمون بعض الأبحاث عن المنافسة لتجنب
تضارب المصالح. وبدلًا من تركها تختفي، تجلس تلك المُدخلات في أعلى
## Other nominations، كل منها موسوم بالمرحلة التي استُبعد فيها — وقد اختلفت
المراحل، لذا تختلف الصياغة أيضًا — تحت ملاحظة تشرح ما حدث:
| السنة | المستبعد | السبب |
|---|---|---|
| 2016/17 | Cracking the Lens; XSS without HTML | استُبعدت أبحاث PortSwigger مسبقًا؛ وبحلول الوقت الذي حلّ فيه نظام التنحي محل تلك القاعدة كان قد فات الأوان لإعادة إدراجها، لذا لم تصل حتى إلى قائمة المرشحين |
| 2019 | HTTP Desync Attacks | فاز بتصويت المجتمع بفارق واضح، لكن James Kettle رفض ترتيب بحثه الخاص أولًا |
| 2024 | Gotta cache 'em all; Splitting the email atom; Listen to the whispers | وصلت الثلاثة جميعًا إلى القائمة النهائية المكوّنة من خمسة عشر ثم استُبعدت من تصويت اللجنة |
| 2025 | HTTP/1.1 must die | وصل إلى القائمة النهائية المكوّنة من خمسة عشر، واستُبعد من العشرة الأوائل لدى اللجنة |
في كل سنة أخرى يصرّح المنظمون بأن أبحاثهم الخاصة تنافست بشكل طبيعي — في 2020 حلّ بحث PortSwigger Portable Data Exfiltration في المركز الثاني، وفي 2021 حلّ HTTP/2: The Sequel is Always Worse في المركز الثاني — لذا لا شيء مفقود من تلك السنوات.
كل سنة ترتبط بقائمتها المنسقة. Nominated يعدّ التقنيات التي دخلت
الجولة الرسمية لتلك السنة — فقد رشّح المجتمع أكثر بكثير من عشر سنويًا.
Audit يعدّ الأبحاث التي فاتت تلك الجولة، واستُعيدت لاحقًا وأُبقيت ظاهرة
بشكل منفصل تحت ## Missed from the original list.