
 #1
منصات التقاط العلم وإنشاء التحديات وأدوات الحل وأطر الأمن السيبراني التنافسي.
موصى به من Kitploit
 rootdirective-sec/cve-2026-33626-lab
مختبر Docker Compose يعيد إنتاج ثغرة CVE-2026-33626 من نوع SSRF في محمّل الصور الخاص بنظام الرؤية-اللغة في LMDeploy. يقارن السلوك الهش (0.12.0)…
 pixelotes/lab-cve-2023-4863
مختبر قائم على Docker لإعادة إنتاج CVE-2023-4863 (تجاوز سعة المخزن المؤقت في كومة الذاكرة في libwebp) مع عرض تلقائي للانهيار، ومقارنة بين النسخة…
 lucastran05/cve-2026-29000
مختبر محلي يحاكي CVE-2026-29000 تجاوز المصادقة JWT/JWE في pac4j-jwt. يوفر واجهات برمجة تطبيقات لتسجيل الدخول وتزوير الرموز ولوحة المعلومات لممارسة…
 r3fr4kt/popcorn-tjnull-oscp-
شرح لجهاز Popcorn HTB يغطي التخمين المتقدم للأدلة، وتجاوز رفع الملفات عبر الأرقام السحرية/تزوير الامتداد باستخدام Burp Suite، وتصعيد الامتيازات عبر…
 dampedcoast/exploiting-a-vulnerability-using-reverse-shell
يحاكي هذا المشروع سيناريو هجوم ودفاع واقعي عبر جهازين افتراضيين. ستستغل ثغرة حرجة في تنفيذ الأوامر عن بُعد (RCE) قبل المصادقة (CVE-2025-32433) في…
 speatx/wordpress-rce-cve-2019-8942
أداة استغلال بلغة بايثون لـ WordPress Crop Image RCE — CVE-2019-8942 & CVE-2019-8943
 rgvillanueva28/vulnbox-easy-cve-2025-29927
حاوية تحدي CTF مع ثغرة وسيطة Next.JS (CVE-2025-29927) لممارسة هجمات الرجل في المنتصف واستغلال واجهات برمجة التطبيقات.
 saku0512/cve-2026-54686-poc
إثبات محلي للمفهوم (PoC) لـ CVE-2026-54686 يوضح تزوير خطاف دورة حياة DCS في محطة Warp. يحاكي قبول CWD وبيانات SSH المزورة في النماذج الضعيفة، مع رفض…
 chathura123git/ethical-hacking-cve-2011-2523
تقييم الاختراق الأخلاقي | اختبار عملي للثغرة في الباب الخلفي لـ vsftpd 2.3.4 (CVE-2011-2523) على Metasploitable2 باستخدام Kali Linux و Metasploit
 w4r10ck423/envvisualizer
تحليل وتصوّر `/proc/self/environ` على أنظمة Linux المخترقة — يصنّف متغيرات البيئة حسب حزمة التقنيات (AWS، Django، Rails، NodeJS، MySQL، K8s، Docker،…
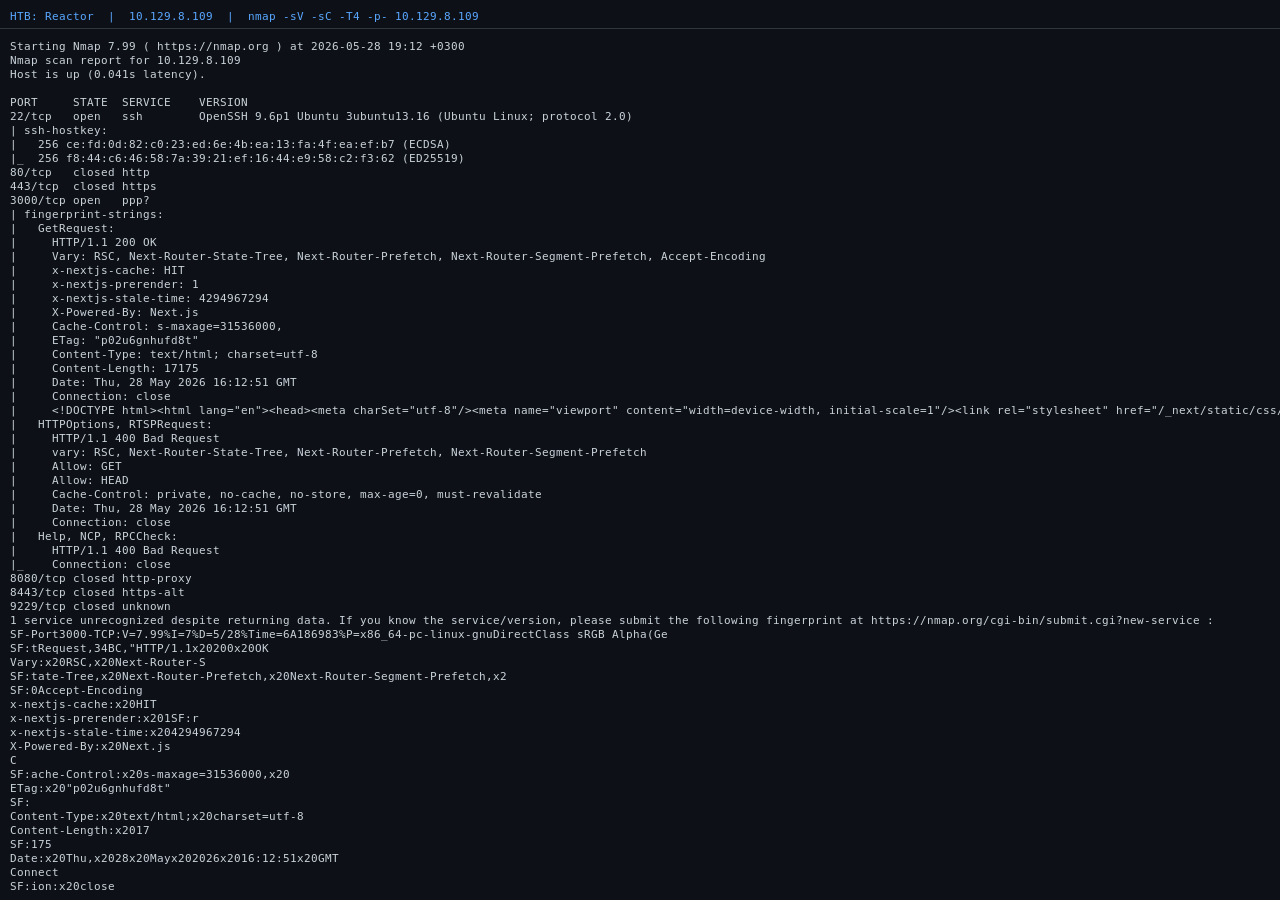 sonnycroco/htb-reactor-linux-machine-walkthrough
دليل كامل لآلة Reactor من HTB — استغلال CVE-2025-55182 للحصول على شل، ثم الحصول على صلاحيات الجذر عبر مصحح أخطاء Node.js مكشوف. خطوة بخطوة مع لقطات…
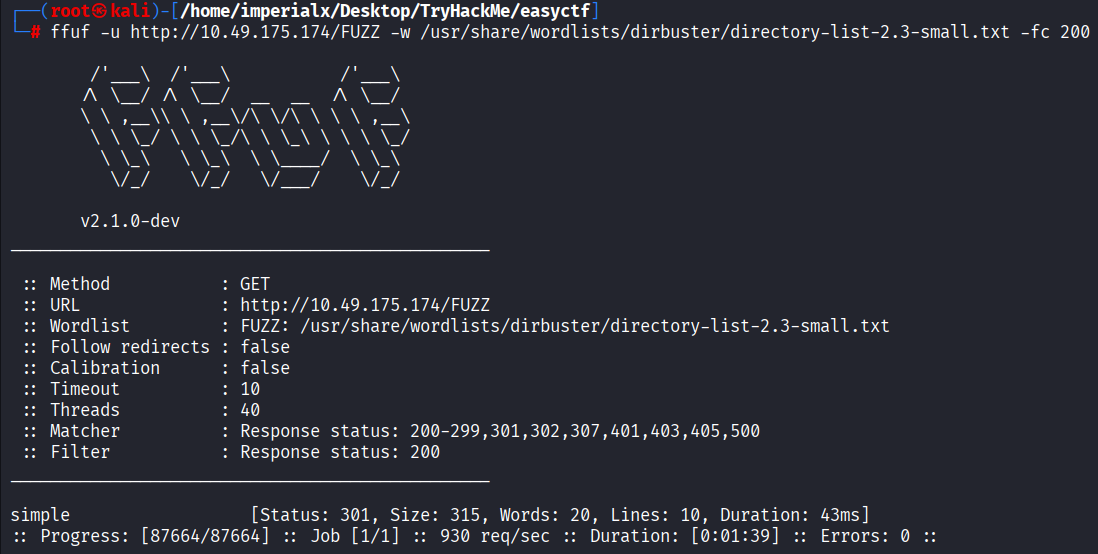 imperialx1104/simple-ctf-writeup
شرح تفصيلي احترافي لتحدي TryHackMe Simple CTF يغطي جمع المعلومات، حقن SQL في CMS Made Simple (CVE-2019-9053)، استعادة بيانات الاعتماد، الوصول عبر…
 karimelsheikh1/htb-pterodactyl-writeup
HTB Season 10 - شرح جهاز Pterodactyl. جهاز Linux متوسط المستوى يغطي CVE-2025-49132 (Pterodactyl Panel RCE) و CVE-2025-6018/6019 (رفع الصلاحيات في…
 rideckszz/poc-cve-2019-9053
PoC تعليمي بلغة Python 3 لثغرة CVE-2019-9053، وهي SQL Injection من نوع time-based blind في CMS Made Simple <= 2.2.9. تم تكييف هذا الإصدار للاستخدام…
 moxitpanchal/evershop-lab-cve-2026-25993
مختبر قائم على Docker لاستغلال CVE-2026-25993، وهو حقن SQL من الدرجة الثانية في EverShop. قم بالنشر، والاستكشاف، وتفريغ قاعدة البيانات عبر مفاتيح…
 benedictejepu/cve-2024-24945-nginx-rift---tryhackme-lab-walkthrough
يُظهر هذا المختبر استغلال ثغرة CVE-2024-24945، وهي ثغرة تلف في الكومة (heap corruption) تؤثر على NGINX. كان الهدف هو فهم كيف يمكن أن يؤدي تلف الذاكرة…








