
 #1
أدوات لتنفيذ وتحليل وكسر وتطبيق أنظمة وخوارزميات التشفير.
موصى به من Kitploit

 mr-un1k0d3r/windows-signedbinary
يحوّر ملفات ويندوز الثنائية الموقّعة للاحتفاظ بتوقيعات كتالوج صالحة مع تغيير تجزئات الملفات، متجاوزًا حظر نقاط النهاية القائم على التجزئة وكاشفًا…
 owasp/quantum-security-project
مشروع OWASP محايد تجاه البائعين يحدد مخاطر الأمن في عصر الحوسبة الكمومية مع قائمة بأهم 10 مخاطر، وإرشادات للتخفيف، ونماذج تهديدات للانتقال إلى…
 hakluke/haklistgen
يحول أي نص مهمل إلى قائمة كلمات قابلة للاستخدام في التخمين بالقوة الغاشمة.
 ge0rg/memorizingtrustmanager
إضافة "plugin" لتطبيقات Android بلغة Java تتيح سؤال المستخدم حول شهادات SSL
 p0dalirius/extractbitlockerkeys
نص برمجي لإدارة النظام أو لمرحلة ما بعد الاستغلال لاستخراج مفاتيح استرداد BitLocker تلقائيًا من نطاق.
 zxsecurity/steamer
للاستيراد والبحث وإدارة بيانات خروقات كلمات المرور العامة
 noxxi/p5-ssl-tools
نصوص Perl لتحليل SSL/TLS: فحص دعم البروتوكولات وأصفار التشفير، والتحقق من الشهادات، واختبار OCSP، واكتشاف ثغرة Heartbleed عبر نقاط نهاية SMTP وHTTPS…
 joedefen/dwipe
أداة لمسح الأجهزة والأقسام بأمان وكفاءة لنظام لينكس
 kudelskisecurity/cdf
أداة اختبار تشويش تفاضلي آلي للبرامج التشفيرية تكتشف أخطاء التنفيذ، وإخفاقات الامتثال، وتسربات القنوات الجانبية من خلال اختبار ذكي ومتوازي عبر لغات…
 thatcherclough/betterbackdoor
باب خلفي مع العديد من الميزات.
 smeegesec/hashtag
التعرف على تجزئة كلمة المرور
 russellromney/turbolite
SQLite VFS مع استعلامات JOIN باردة من S3 بأقل من 100 مللي ثانية + ضغط وتشفير على مستوى الصفحات
 nccgroup/pybeacon
مجموعة من النصوص البرمجية للتعامل مع منارات Cobalt Strike باستخدام Python
 rub-syssec/omen
مُخمِّن كلمات المرور القائم على نموذج Markov بلغة C الذي يُعدِّد المرشحين حسب الاحتمالية، مُولِّدًا كلمات المرور الأكثر ترجيحًا أولاً لكسر التجزئة…
 wolfssl/wolfguard
وحدة نواة وأداة مستخدم متوافقة مع معيار FIPS 140-3، بديل مباشر لـ WireGuard مع تشفير AES-256-GCM وSHA2-256 وSECP256R1 لإنشاء نفق آمن.
 struppigel/portexanalyzergui
واجهة رسومية لـ PortEx، وهي مكتبة لتحليل الملفات القابلة للتنفيذ المحمولة والبرامج الضارة
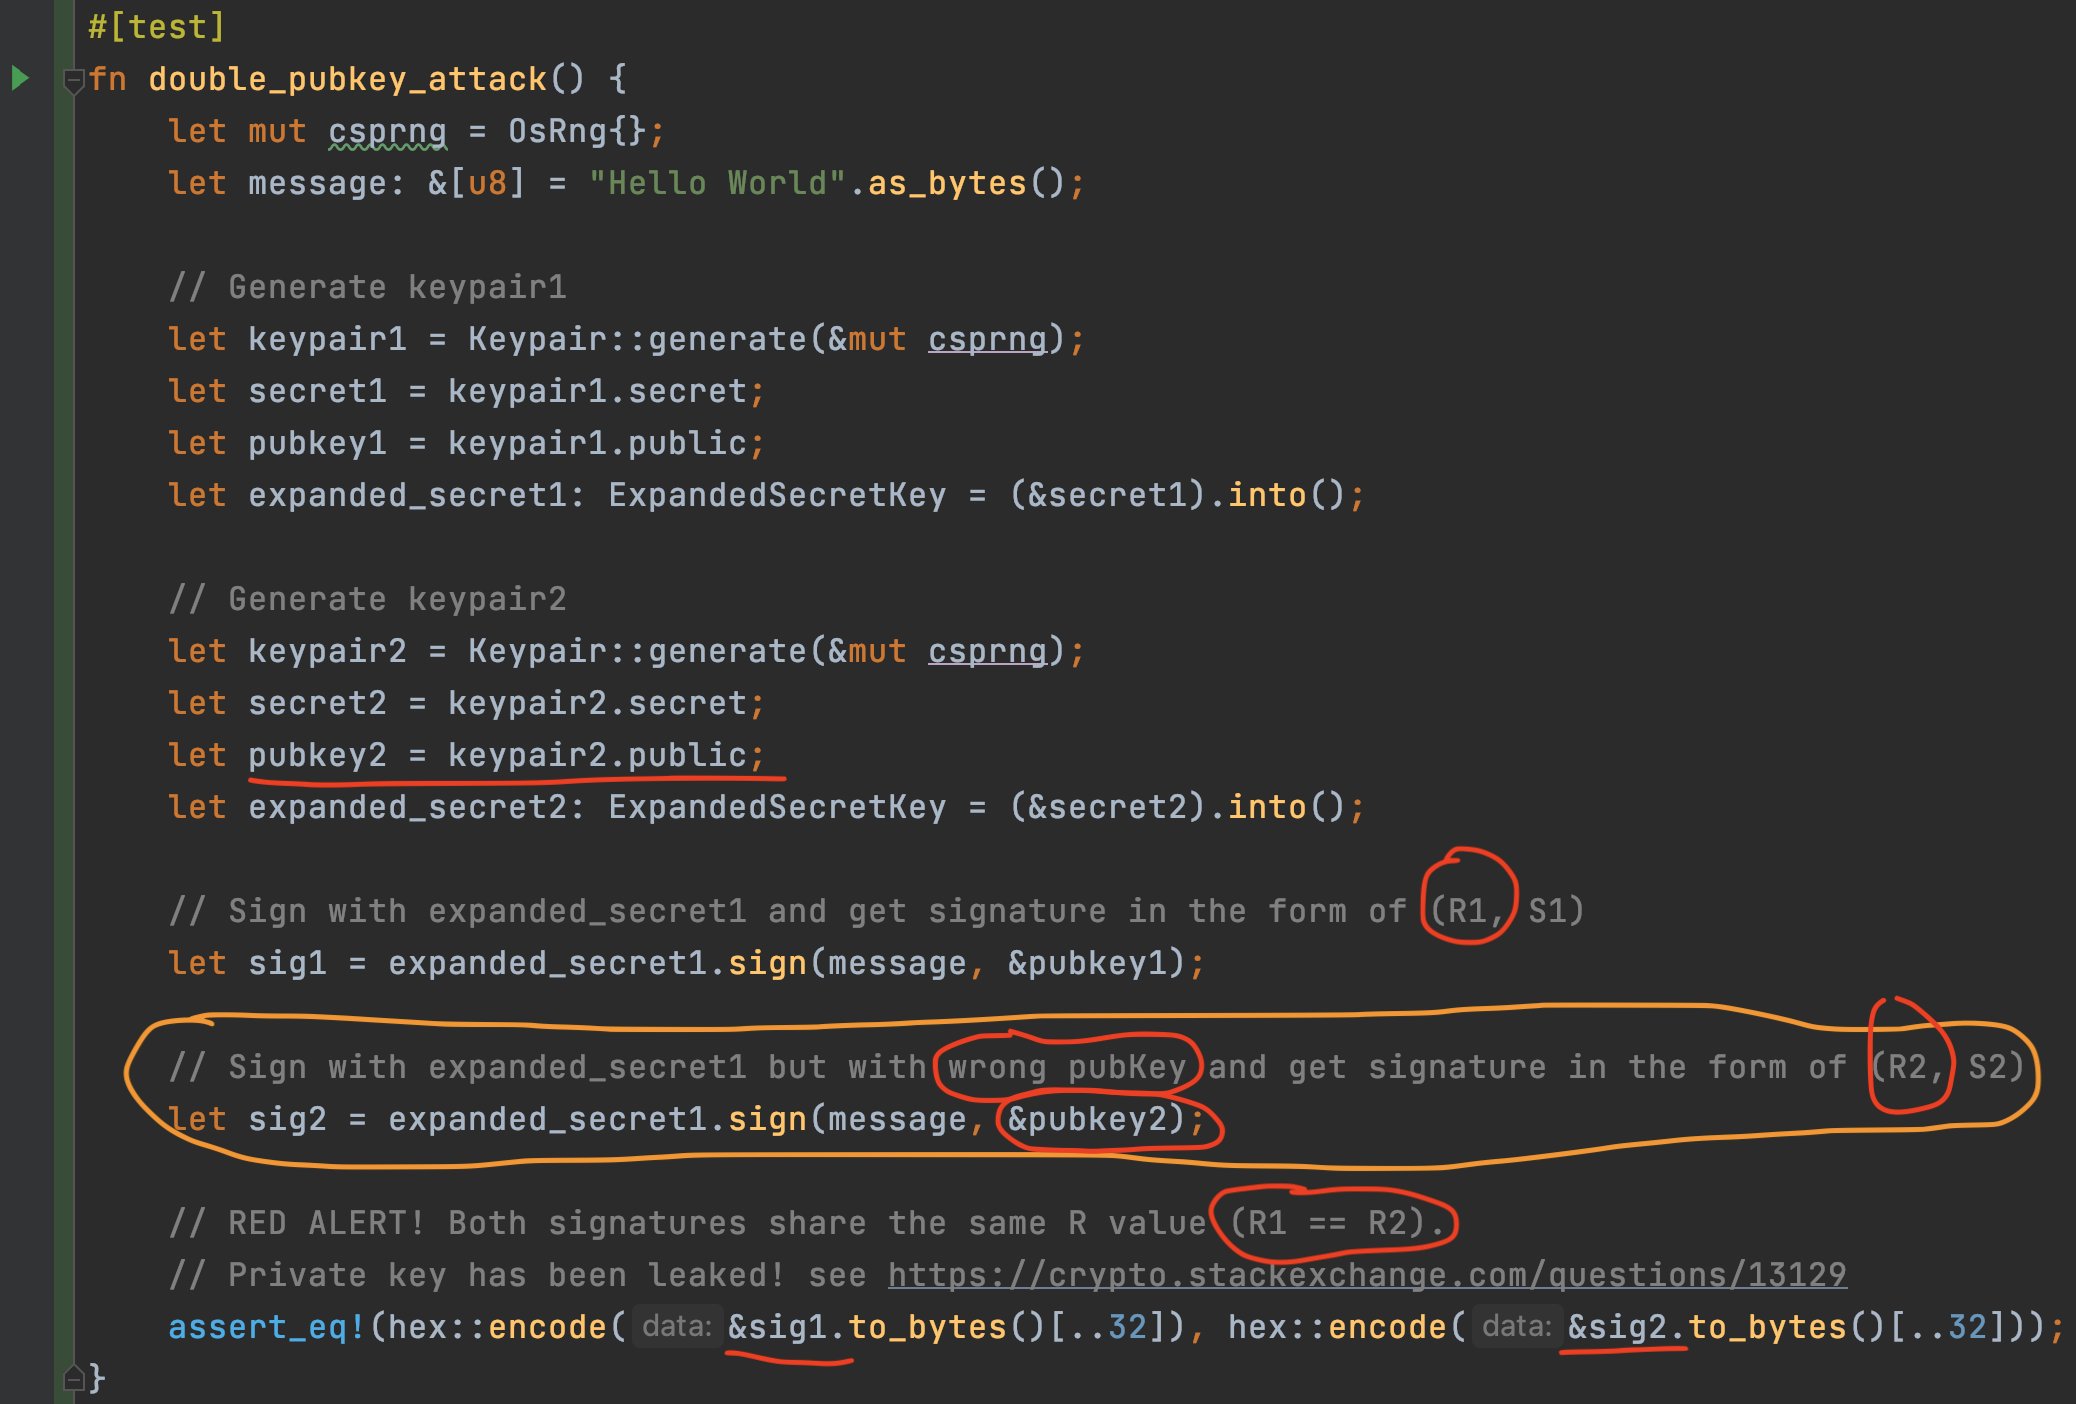 mystenlabs/ed25519-unsafe-libs
قائمة بمكتبات توقيع ed25519 غير الآمنة
 rarecoil/pantagrule
مجموعات قواعد كبيرة من hashcat تم إنشاؤها من كلمات مرور حقيقية مخترقة.








