#1
 si9int/cc.py
استخراج عناوين URL لهدف محدد بناءً على نتائج "commoncrawl.org"
 justrach/kuri
أتمتة المتصفح، وزحف الويب، والتحكم في أجهزة iOS وAndroid لوكلاء الذكاء الاصطناعي. لقطات CDP أصلية بلغة Zig وفعّالة من حيث استهلاك الرموز، وتسجيل HAR،…
 offensive-hub/black-widow
أداة اختبار اختراق هجومي تعتمد على واجهة رسومية (مفتوحة المصدر)
 owasp/d4n155
OWASP D4N155 - قائمة كلمات ذكية وديناميكية باستخدام OSINT
 0xdsm/pinkerton
🕵️ مشروع بايثون للزحف إلى ملفات جافاسكريبت والبحث عن الأسرار مثل مفاتيح API، ورموز التفويض، وبيانات الاعتماد المضمنة، إلخ.
 mhmdiaa/second-order
يزحف على تطبيقات الويب لاكتشاف ثغرات السيطرة على النطاقات الفرعية من الدرجة الثانية عن طريق جمع عناوين URL ومطابقة قواعد قابلة للتكوين للاستجابات غير…
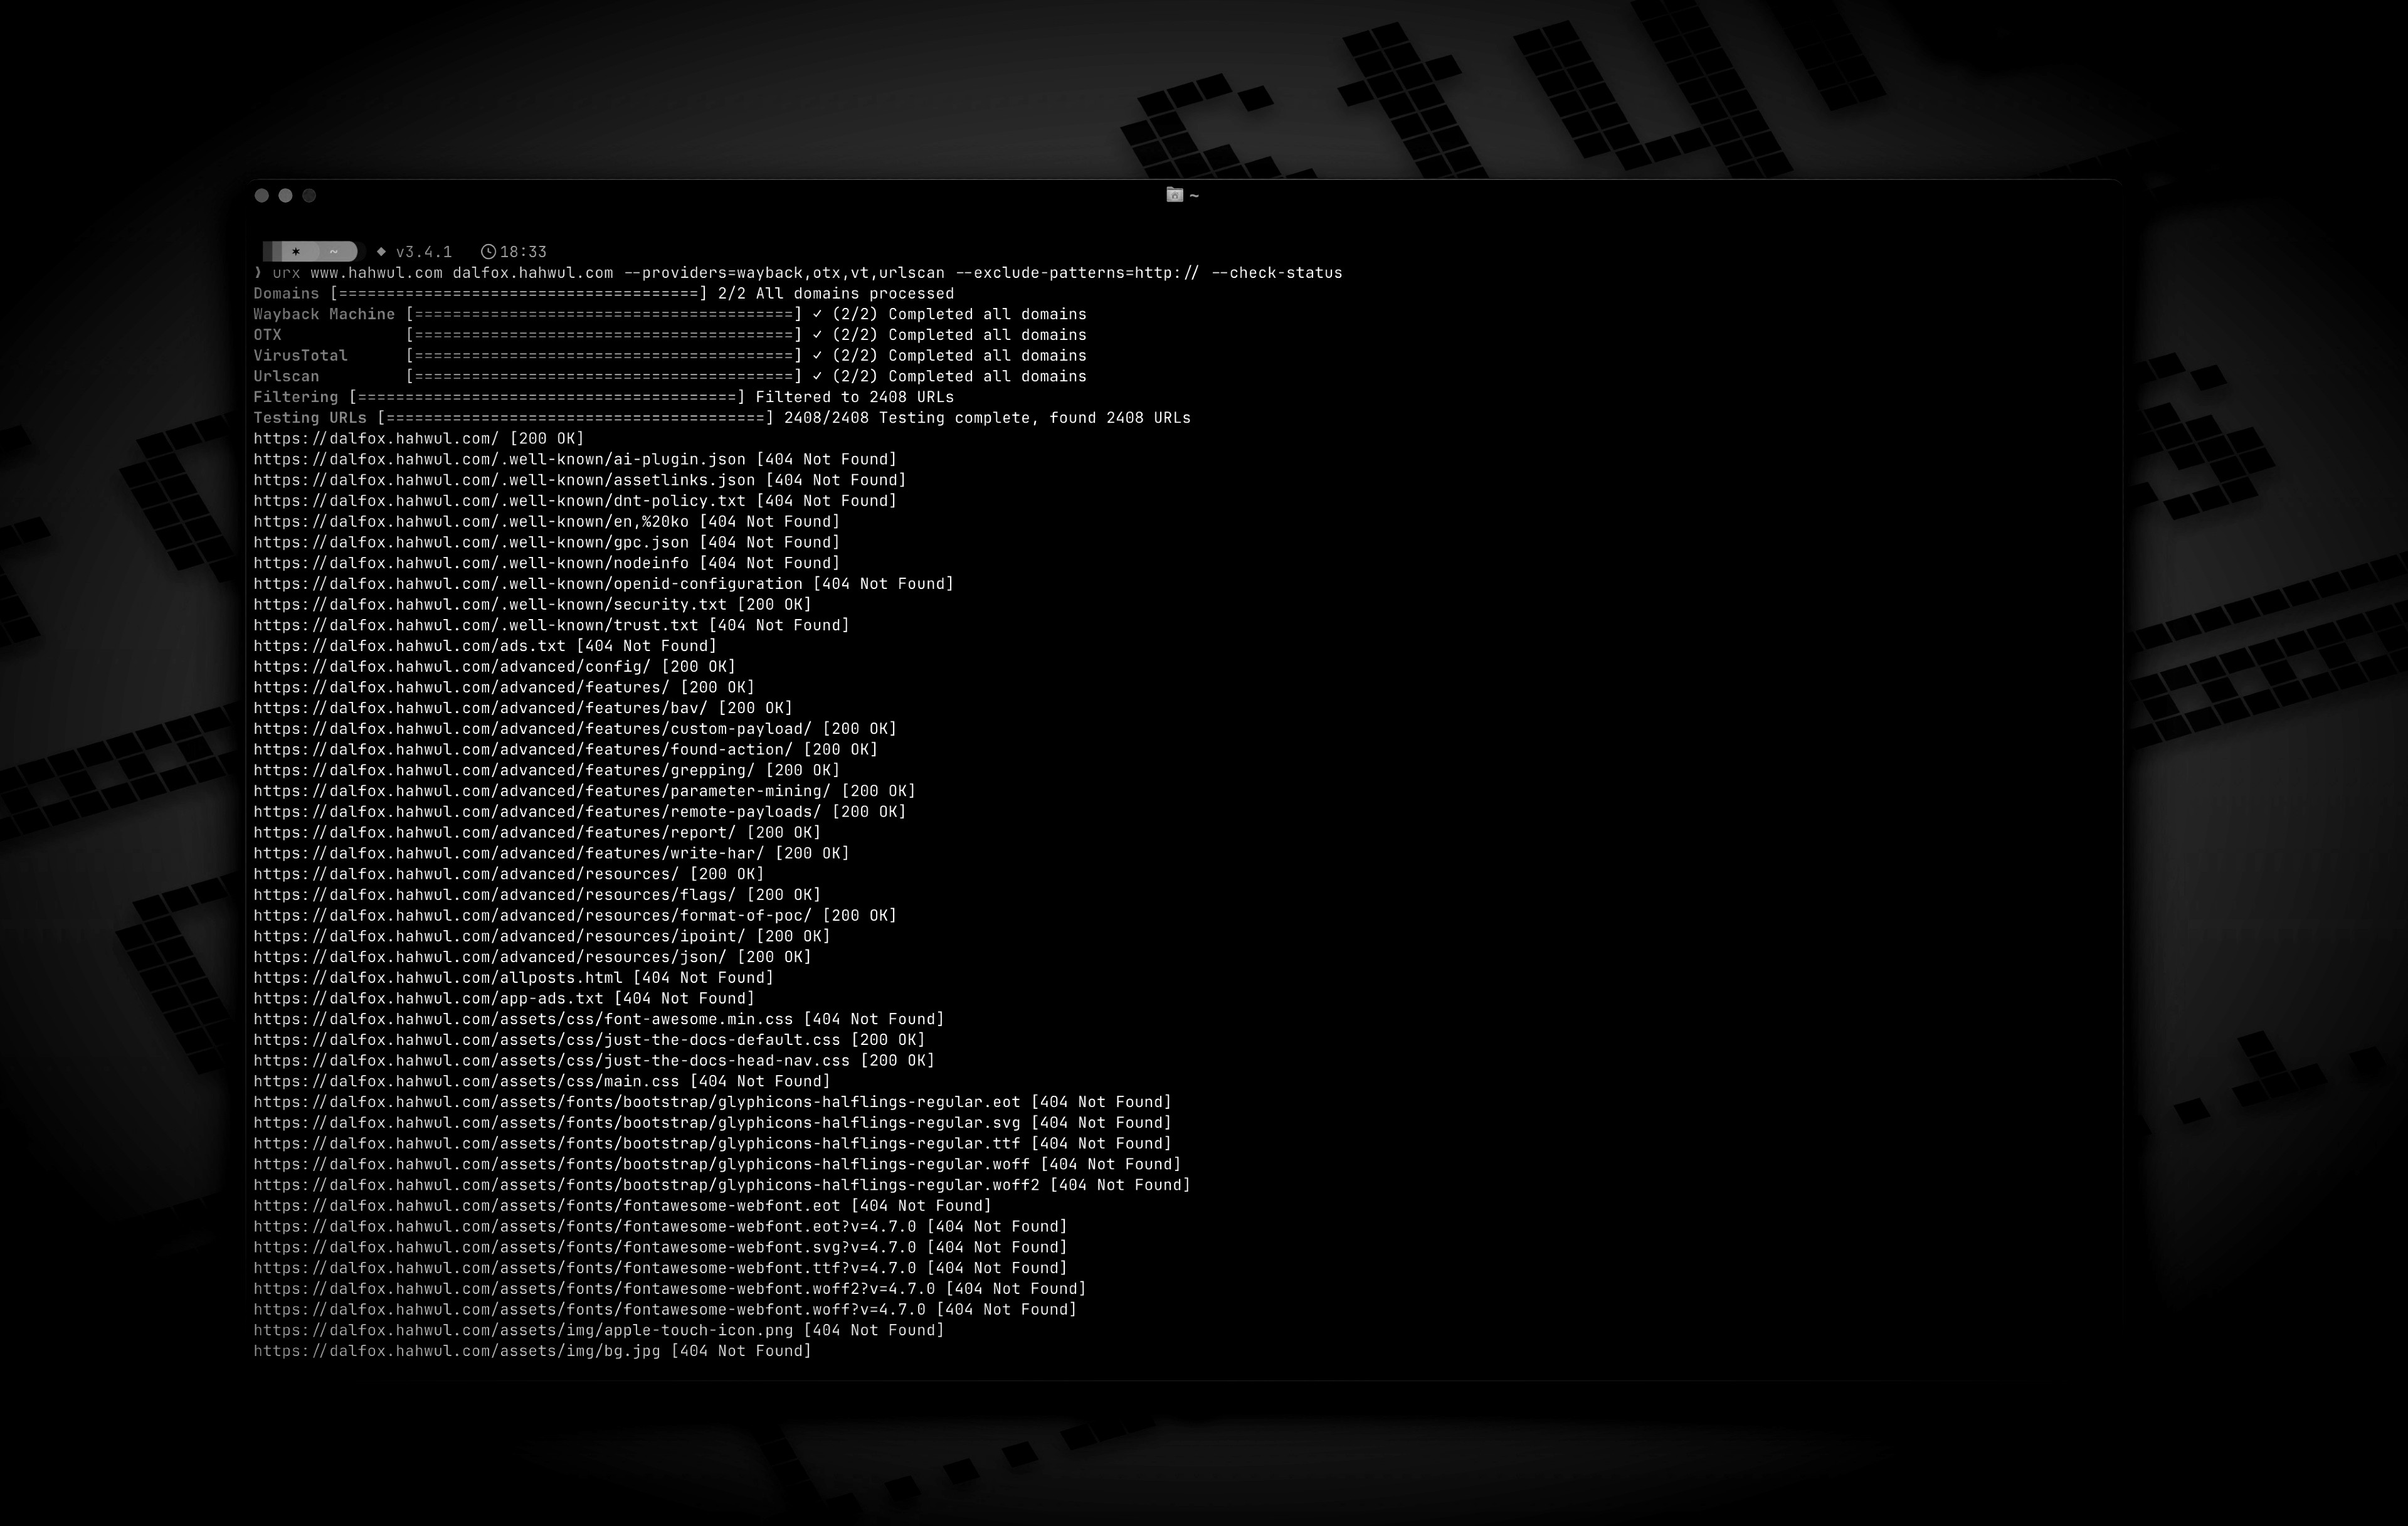 hahwul/urx
استخراج عناوين URL من أرشيفات OSINT للحصول على رؤى أمنية
 0xprateek/stardox
أداة جمع معلومات Stargazers على Github
 a3h1nt/grawler
Grawler هي أداة مكتوبة بلغة PHP وتأتي بواجهة ويب تقوم بأتمتة مهمة استخدام عمليات البحث المتقدمة في Google (Google Dorks)، وتقوم باستخراج النتائج…
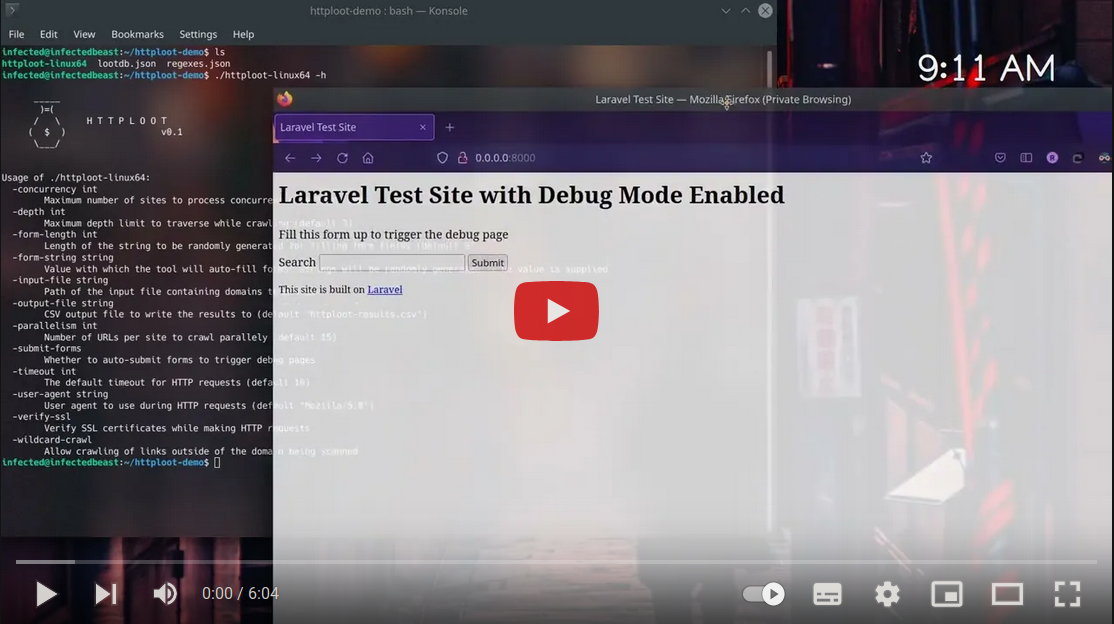 redhuntlabs/httploot
أداة آلية يمكنها في الوقت نفسه الزحف، وملء النماذج، وتشغيل صفحات الخطأ/التصحيح، و"سلب" الأسرار من الكود المواجه للعميل في المواقع.
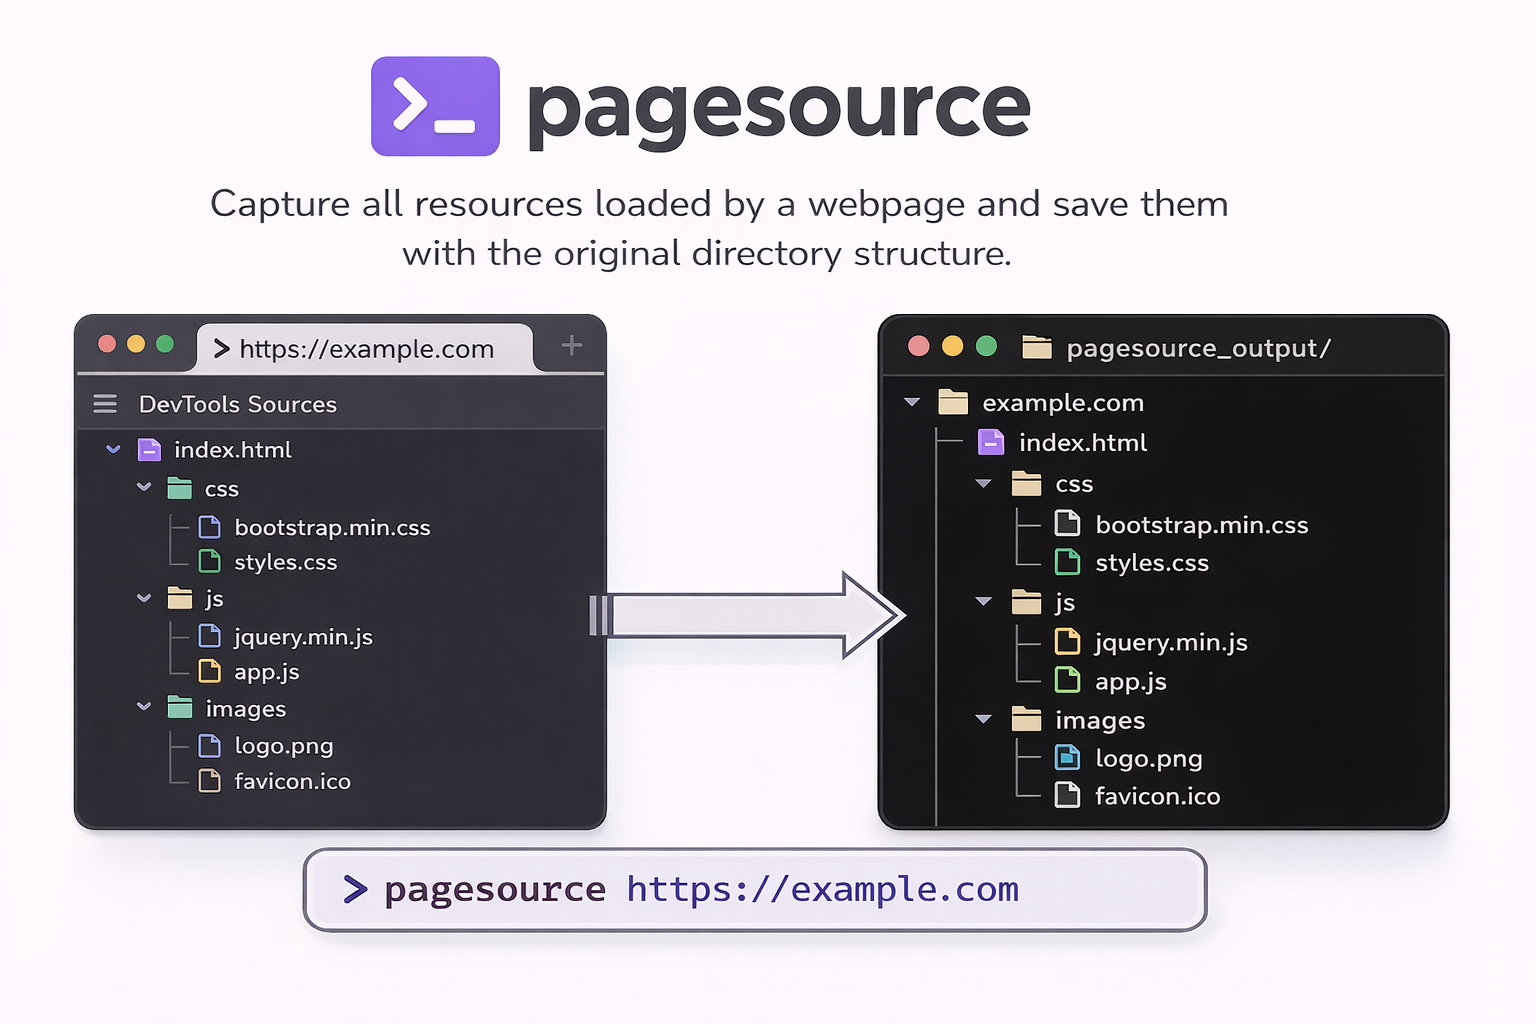 timf34/pagesource
CLI لتنزيل الـ JS/CSS/الأصول الفعلية للمواقع (وليس HTML مسطحًا)
 iamstoxe/urlgrab
أداة بلغة Golang لتصفح موقع إلكتروني بحثًا عن روابط إضافية.
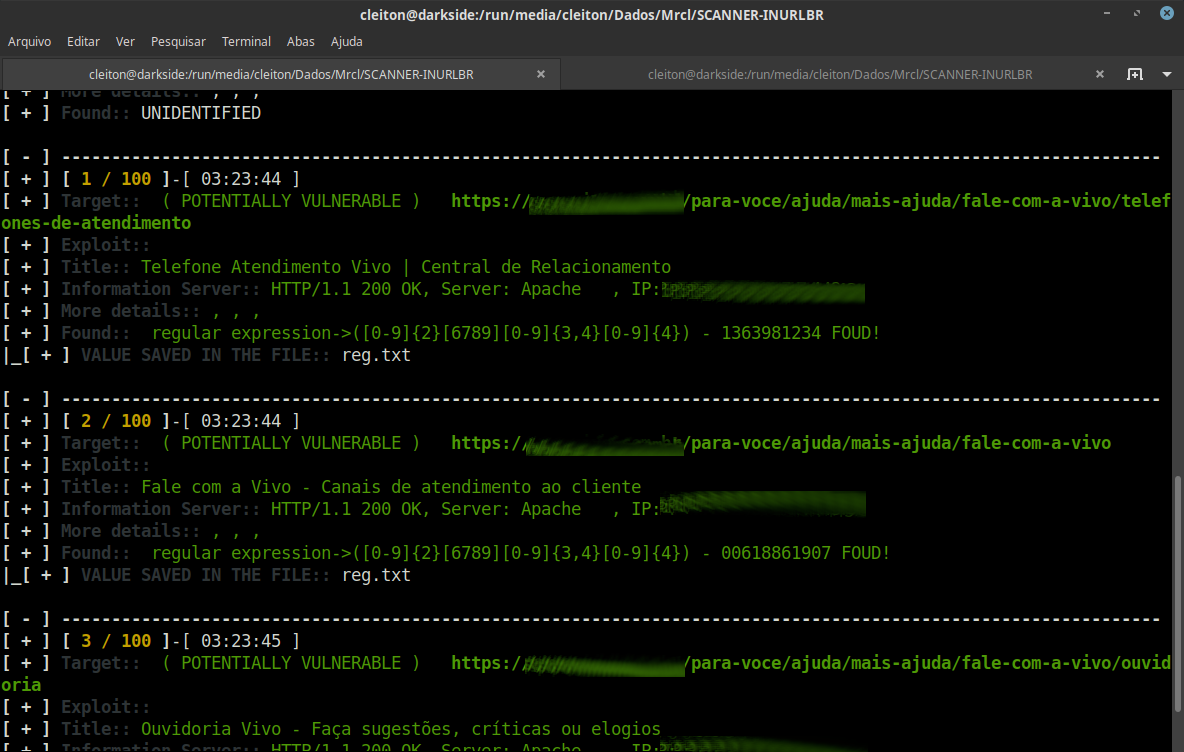 mrcl0wnlab/scanner-inurlbr
بحث متقدم في محركات البحث، يتيح تحليلًا يُستخدم لاستغلال GET / POST لالتقاط رسائل البريد الإلكتروني والروابط، مع نقطة تحقق مخصصة داخلية لكل هدف /…
 nox-project/nox-framework
إطار عمل عالي الأداء لـ OSINT/CTI للتنقل الآلي بين الهويات وتحليل المخاطر عبر أكثر من 120 مصدرًا.
 c6fc/warcannon
عالية السرعة/منخفضة التكلفة CommonCrawl RegExp في Node.js
 hisxo/jspector
إضافة بسيطة لـ Burp Suite للزحف إلى ملفات JavaScript (JS) في الوضع السلبي وعرض النتائج مباشرة على المشكلات
 percx/praeda
أداة حصاد بيانات آلية لاستخراج المعلومات الحساسة (النسخ الاحتياطية، النسخ المستنسخة، دفاتر العناوين) من خوادم الويب عبر فحص موجّه وتعداد قائم على…