
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
pagesource — CLI لتنزيل الـ JS/CSS/الأصول الفعلية للمواقع (وليس HTML مسطحًا) | Kitploit

أدوات/GitHubGitHub/timf34/pagesource
أدوات عامةالاستطلاعجمع المعلوماتأمن الويبالأدوات والمكوناتزاحف الويب
GitHubtimf34/pagesource

pagesource

CLI لتنزيل الـ JS/CSS/الأصول الفعلية للمواقع (وليس HTML مسطحًا)

عرض المستودع
36031148منذ 10 أشهرتمت المراجعة من قبل Kitploit
الموقع الإلكتروني
مشاركة

pagesource

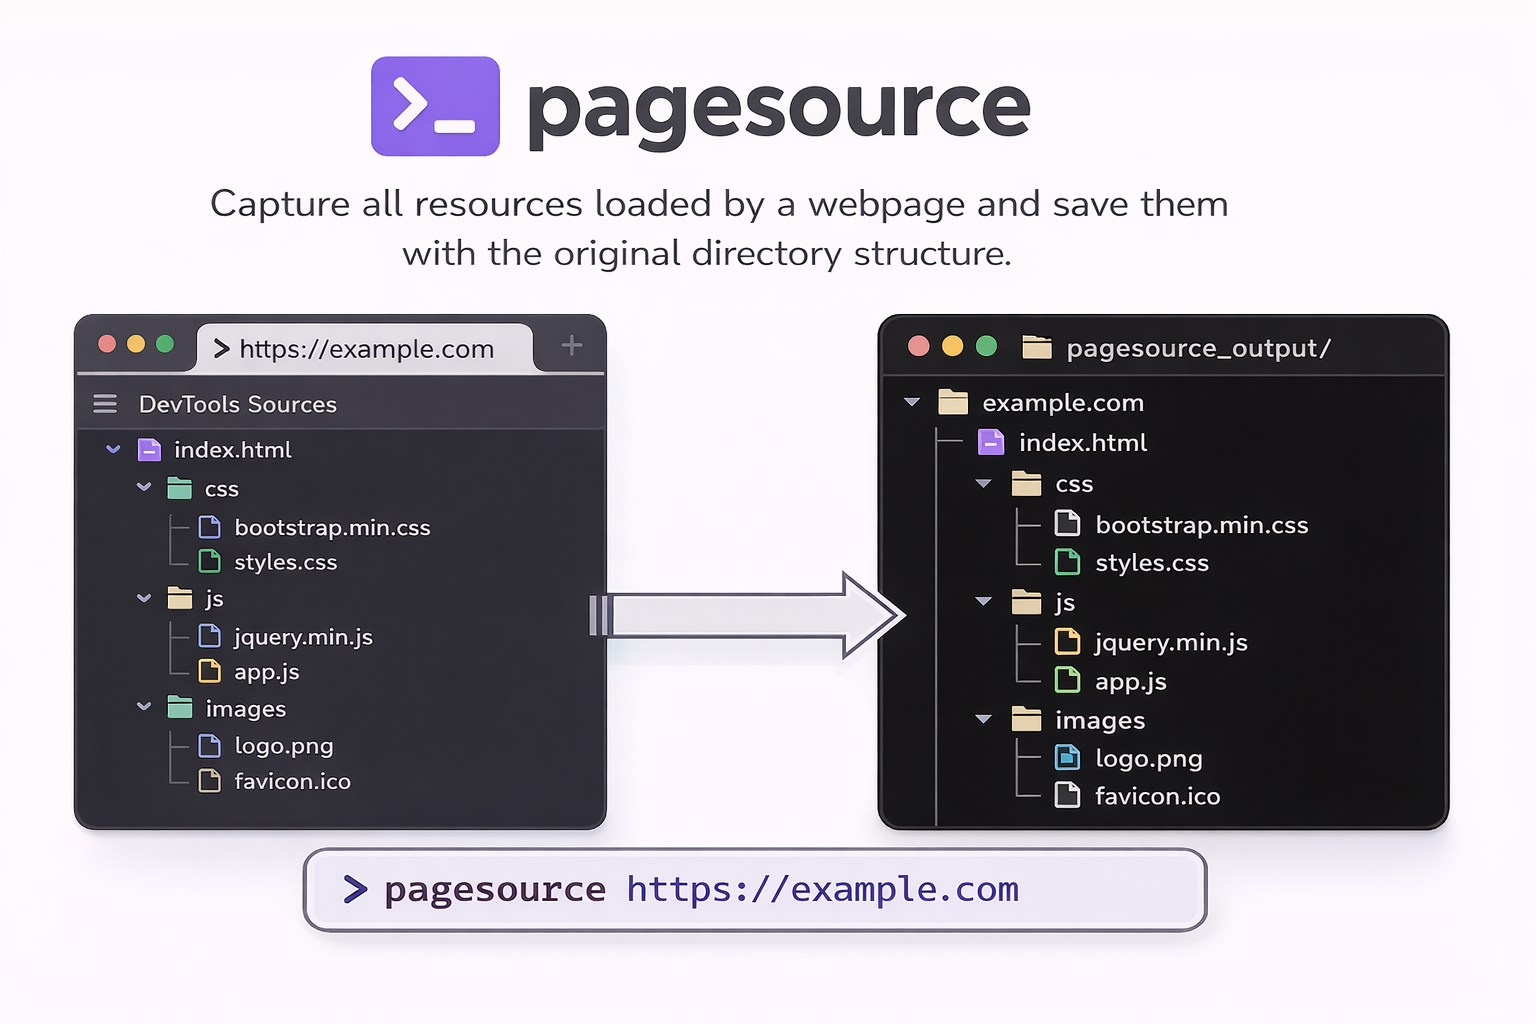
أداة CLI بلغة Python تلتقط جميع الموارد المحملة من صفحة ويب (مثل علامة تبويب المصادر في أدوات المطورين) وتحفظها مع بنية الدليل الأصلية.
رسم توضيحي

التثبيت

pip install pagesource

# IMPORTANT: Install Playwright browser after package installation
playwright install chromium

الاستخدام

الاستخدام الأساسي

# Capture all resources from a webpage
pagesource https://example.com

سيحفظ هذا جميع الموارد في ./pagesource_output/ مع الحفاظ على بنية الدليل.

الخيارات

# Specify custom output directory
pagesource https://example.com -o ./my-output

# Wait extra time for JavaScript content (useful for SPAs)
pagesource https://example.com --wait 5

# Include external resources (CDN assets, third-party scripts)
pagesource https://example.com --include-external

# Combine options
pagesource https://example.com -o ./output --wait 3 --include-external

مرجع واجهة الأوامر

pagesource <url> [OPTIONS]

الوسائط:
  url                     رابط صفحة الويب لالتقاط الموارد منها

الخيارات:
  -o, --output PATH       دليل الإخراج (الافتراضي: ./pagesource_output)
  -w, --wait INTEGER      ثوانٍ إضافية للانتظار بعد تحميل الصفحة
  -e, --include-external  تضمين الموارد الخارجية (CDN، طرف ثالث)
  -v, --version           عرض الإصدار والخروج
  --help                  عرض رسالة المساعدة

بنية الإخراج

يتم حفظ الموارد مع الحفاظ على بنية مسار الرابط:

pagesource_output/
└── example.com/
    ├── index.html
    ├── assets/
    │   ├── css/
    │   │   └── style.css
    │   └── js/
    │       └── app.js
    └── images/
        └── logo.png

إذا تم استخدام --include-external، يتم حفظ الموارد الخارجية في أدلة المضيف الخاصة بها:

pagesource_output/
├── example.com/
│   └── ...
├── cdn.example.com/
│   └── libs/
│       └── library.js
└── fonts.googleapis.com/
    └── css/
        └── font.css

الميزات

  • يلتقط جميع موارد الشبكة المحملة بواسطة الصفحة (HTML، CSS، JS، الصور، الخطوط، إلخ.)
  • يحافظ على بنية الدليل الأصلية
  • يتعامل مع سلاسل الاستعلام (يزيلها من أسماء الملفات)
  • يستنتج امتدادات الملفات من Content-Type عند فقدانها
  • يتعامل مع أسماء الملفات المكررة
  • ينظف المسارات لسلامة نظام الملفات
  • وقت انتظار اختياري للصفحات المثقلة بجافاسكريبت

المتطلبات

  • Python 3.10+
  • Playwright (مع متصفح Chromium)

الترخيص

MIT

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    439
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






