
 #1
أدوات لمسح وتأمين وتقوية Docker و Kubernetes وبيئات الحاويات.
موصى به من Kitploit
 opsxcq/exploit-cve-2016-8016-25
McAfee Virus Scan for Linux ثغرات عن بعد متعددة (CVE 2016-8016, CVE 2016-8017, CVE 2016-8018, CVE 2016-8019, CVE 2016-8020, CVE 2016-8021, CVE…
 mauroeldritch/gevaudan
استغلال لـ Red Hat / GlusterFS CVE-2018-1088 و CVE-2018-1112، تم عرضه في @ DEFCON 26، لاس فيغاس!
 brompwnie/cve-2019-1002101-helpers
نصوص مساعدة PoC وملف Dockerfile لـ CVE-2019-1002101
 joaovicdev/exploit-cve-2026-87902
مختبر قابل للاستغلال (Docker) + PoC بلغة Python للثغرة CVE-2026-87902 — اجتياز المسار غير المُصادَق عليه في WordPress Core (page-template -> LFI ->…
 atlasvector/kestra-cve-2026-53576
إعادة إنتاج شامل وكشف متعدد الطبقات لثغرة CVE-2026-53576، وهي ثغرة تنفيذ أوامر عن بُعد (RCE) دون مصادقة في Kestra - تتجاوز إثبات المفهوم (PoC)…
 cmnatic/dockerized-cve-2019-14287
استخدام محوسب وقابل للنشر لثغرة CVE-2019-14287. اقرأ README.md للمزيد.
 sorami-consulting-au/ai-kubernetes-helm-chart-security
الأدلة والبيانات للتقرير الفني Sorami حول الإعدادات الافتراضية الأمنية لـ 15 من مخططات Helm الخاصة بخدمة الذكاء الاصطناعي وقواعد البيانات المتجهة و…
 damnkrishna/cve-2025-32433-lab
ثغرة في معالجة رسائل بروتوكول SSH، قد يتمكن فاعل خبيث من الحصول على وصول غير مصرح به إلى الأنظمة المتأثرة وتنفيذ أوامر عشوائية دون بيانات اعتماد…
 murrez/cve-2026-100835
Python PoC لـ CVE-2026-100835: يقوم بتدقيق ملفات Contrast manifests بحثًا عن AllowedChipIDs/AllowedPIIDs، ويكتشف الإصدارات، ويستكشف نقاط نهاية…
 abhaybansal16/cve-2025-55182-lab
مختبر قائم على Docker يعيد إنتاج CVE-2025-55182 (React2Shell)، وهو ثغرة تنفيذ تعليمات عن بُعد (RCE) دون مصادقة في بروتوكول Flight الخاص بمكوّنات خادم…
 cirocosta/lighty-sqlinj-demo
عرض استغلال تعليمي لثغرة حقن SQL CVE-2014-2323 في mod_mysql_vhost الخاص بـ lighttpd، مع مختبر قائم على Docker لتحليل الثغرات وتصحيحها عمليًا.
 sdodson/cve-2026-46595-proof
إثبات مفهوم بلغة Go يوضح CVE-2026-46595 في golang.org/x/crypto/ssh، باستخدام فحص الرموز للثنائيات المجردة وفحوصات الصور للتحقق من استخدام…
 grepular/foxcage
Run Firefox in a rootless Podman container with dropped capabilities, isolated networking, and ephemeral storage to contain sandbox escapes and…
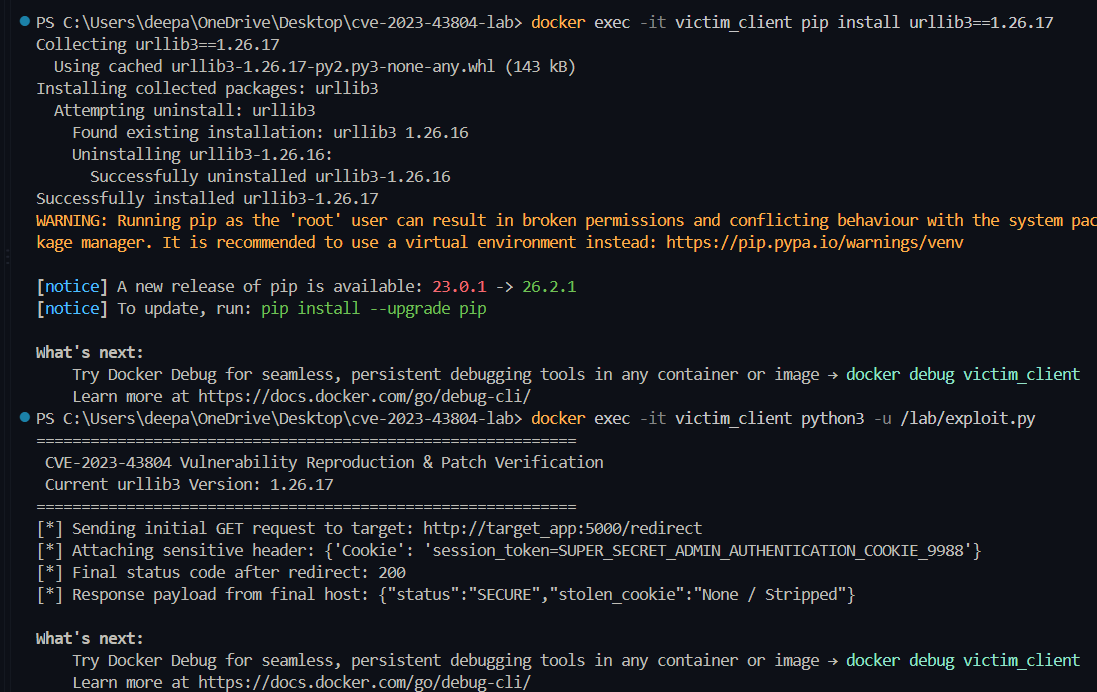 deepanshu-khurana/cve-2023-43804
مختبر ثلاثي الطبقات معبأ في حاويات يعيد إنتاج تسريب ملف تعريف ارتباط urllib3 الخاص بـ CVE-2023-43804 عبر عمليات إعادة التوجيه عبر الأصول، مع نص…
 ankur-katiyar/log4j-docker
صور Docker وملفات YAML الخاصة بـk8s لـPOC ثغرة Log4j (Log4j (ثغرة RCE CVE-2021-44228))
 shambhavim18/cve-2019-15107-lab
مختبر قائم على Docker يوضح CVE-2019-15107، ثغرة تنفيذ الأوامر عن بُعد (RCE) غير المصادق عليها في Webmin، ويغطي النشر والاستغلال والكشف والمعالجة.
 pbxqdown/portclue
اشرح لماذا قد يكون منفذ TCP على Linux قابلاً للوصول أو غير قابل للوصول
 amulyakaushik/cve-2023-27163-lab
مختبر قائم على Docker يعيد إنتاج ثغرة SSRF CVE-2023-27163 في Request-Baskets، مع التحقق من الاستغلال، وسكربت كشف، ومعالجة عبر عزل الشبكة.








