
 #1
أدوات لمسح وتأمين وتقوية Docker و Kubernetes وبيئات الحاويات.
موصى به من Kitploit
 knqyf263/cve-2018-1111
# بيئة مختبر قائمة على Docker لإعادة إنتاج واستغلال CVE-2018-1111 (DynoRoot) مع سكربتات آلية للمهاجم والضحية للتدريب العملي على الأمن السيبراني.
 hmlio/vaas-cve-2014-0160
الثغرة كخدمة: استعراض CVS-2014-0160، المعروفة أيضًا باسم Heartbleed
 aquasecurity/trivy-enforcer
[تجريبي] Kubernetes Operator لضمان الصور
 t0kx/privesc-cve-2015-5602
Sudo <= 1.8.14 تصعيد الامتيازات المحلي وحاوية ضعيفة
 kamalsrini/sentinel-cve
أداة CLI تشرح CVEs بلغة إنجليزية بسيطة وتفحص المستودعات لمعرفة التأثير. مدعومة من Claude.
 xvnpw/k8s-cve-2021-43557-poc
إثبات المفهوم (PoC) لـ CVE-2021-43557
 wantasticapp/wantasticcore
خادم إدارة السحابة الشامل (AIO)
 bhdresh/cve-2018-11776
حاوية Docker قابلة للاستغلال لـ CVE-2018-11776
 jas502n/cve-2019-5736
استغلال لـ CVE-2019-5736: هروب حاوية runc يستبدل ثنائي docker-runc المضيف بحمولة، يتم تشغيله عبر docker exec.
 tabbysable/poc-2020-8559
استغلال إثبات المفهوم لـ Kubernetes CVE-2020-8559
 ugurrates/teampcp-supply-chain-attack
CVE-2026-33634 (CVSS 9.4) — الهجوم الأكثر تأثيرًا على سلسلة توريد CI/CD في عام 2026 حتى الآن.
 nccgroup/abstractshimmer
إثبات مفهوم لثغرة CVE-2020-15257 في containerd.
 seanrickerd/cve-2026-31431
استغلال لثغرة CVE-2026-31431 في نواة لينكس تسبب تلفًا في ذاكرة التخزين المؤقت للصفحات عبر التلاعب بـ authencesn AEAD، مستهدفةً تصعيد الامتيازات في…
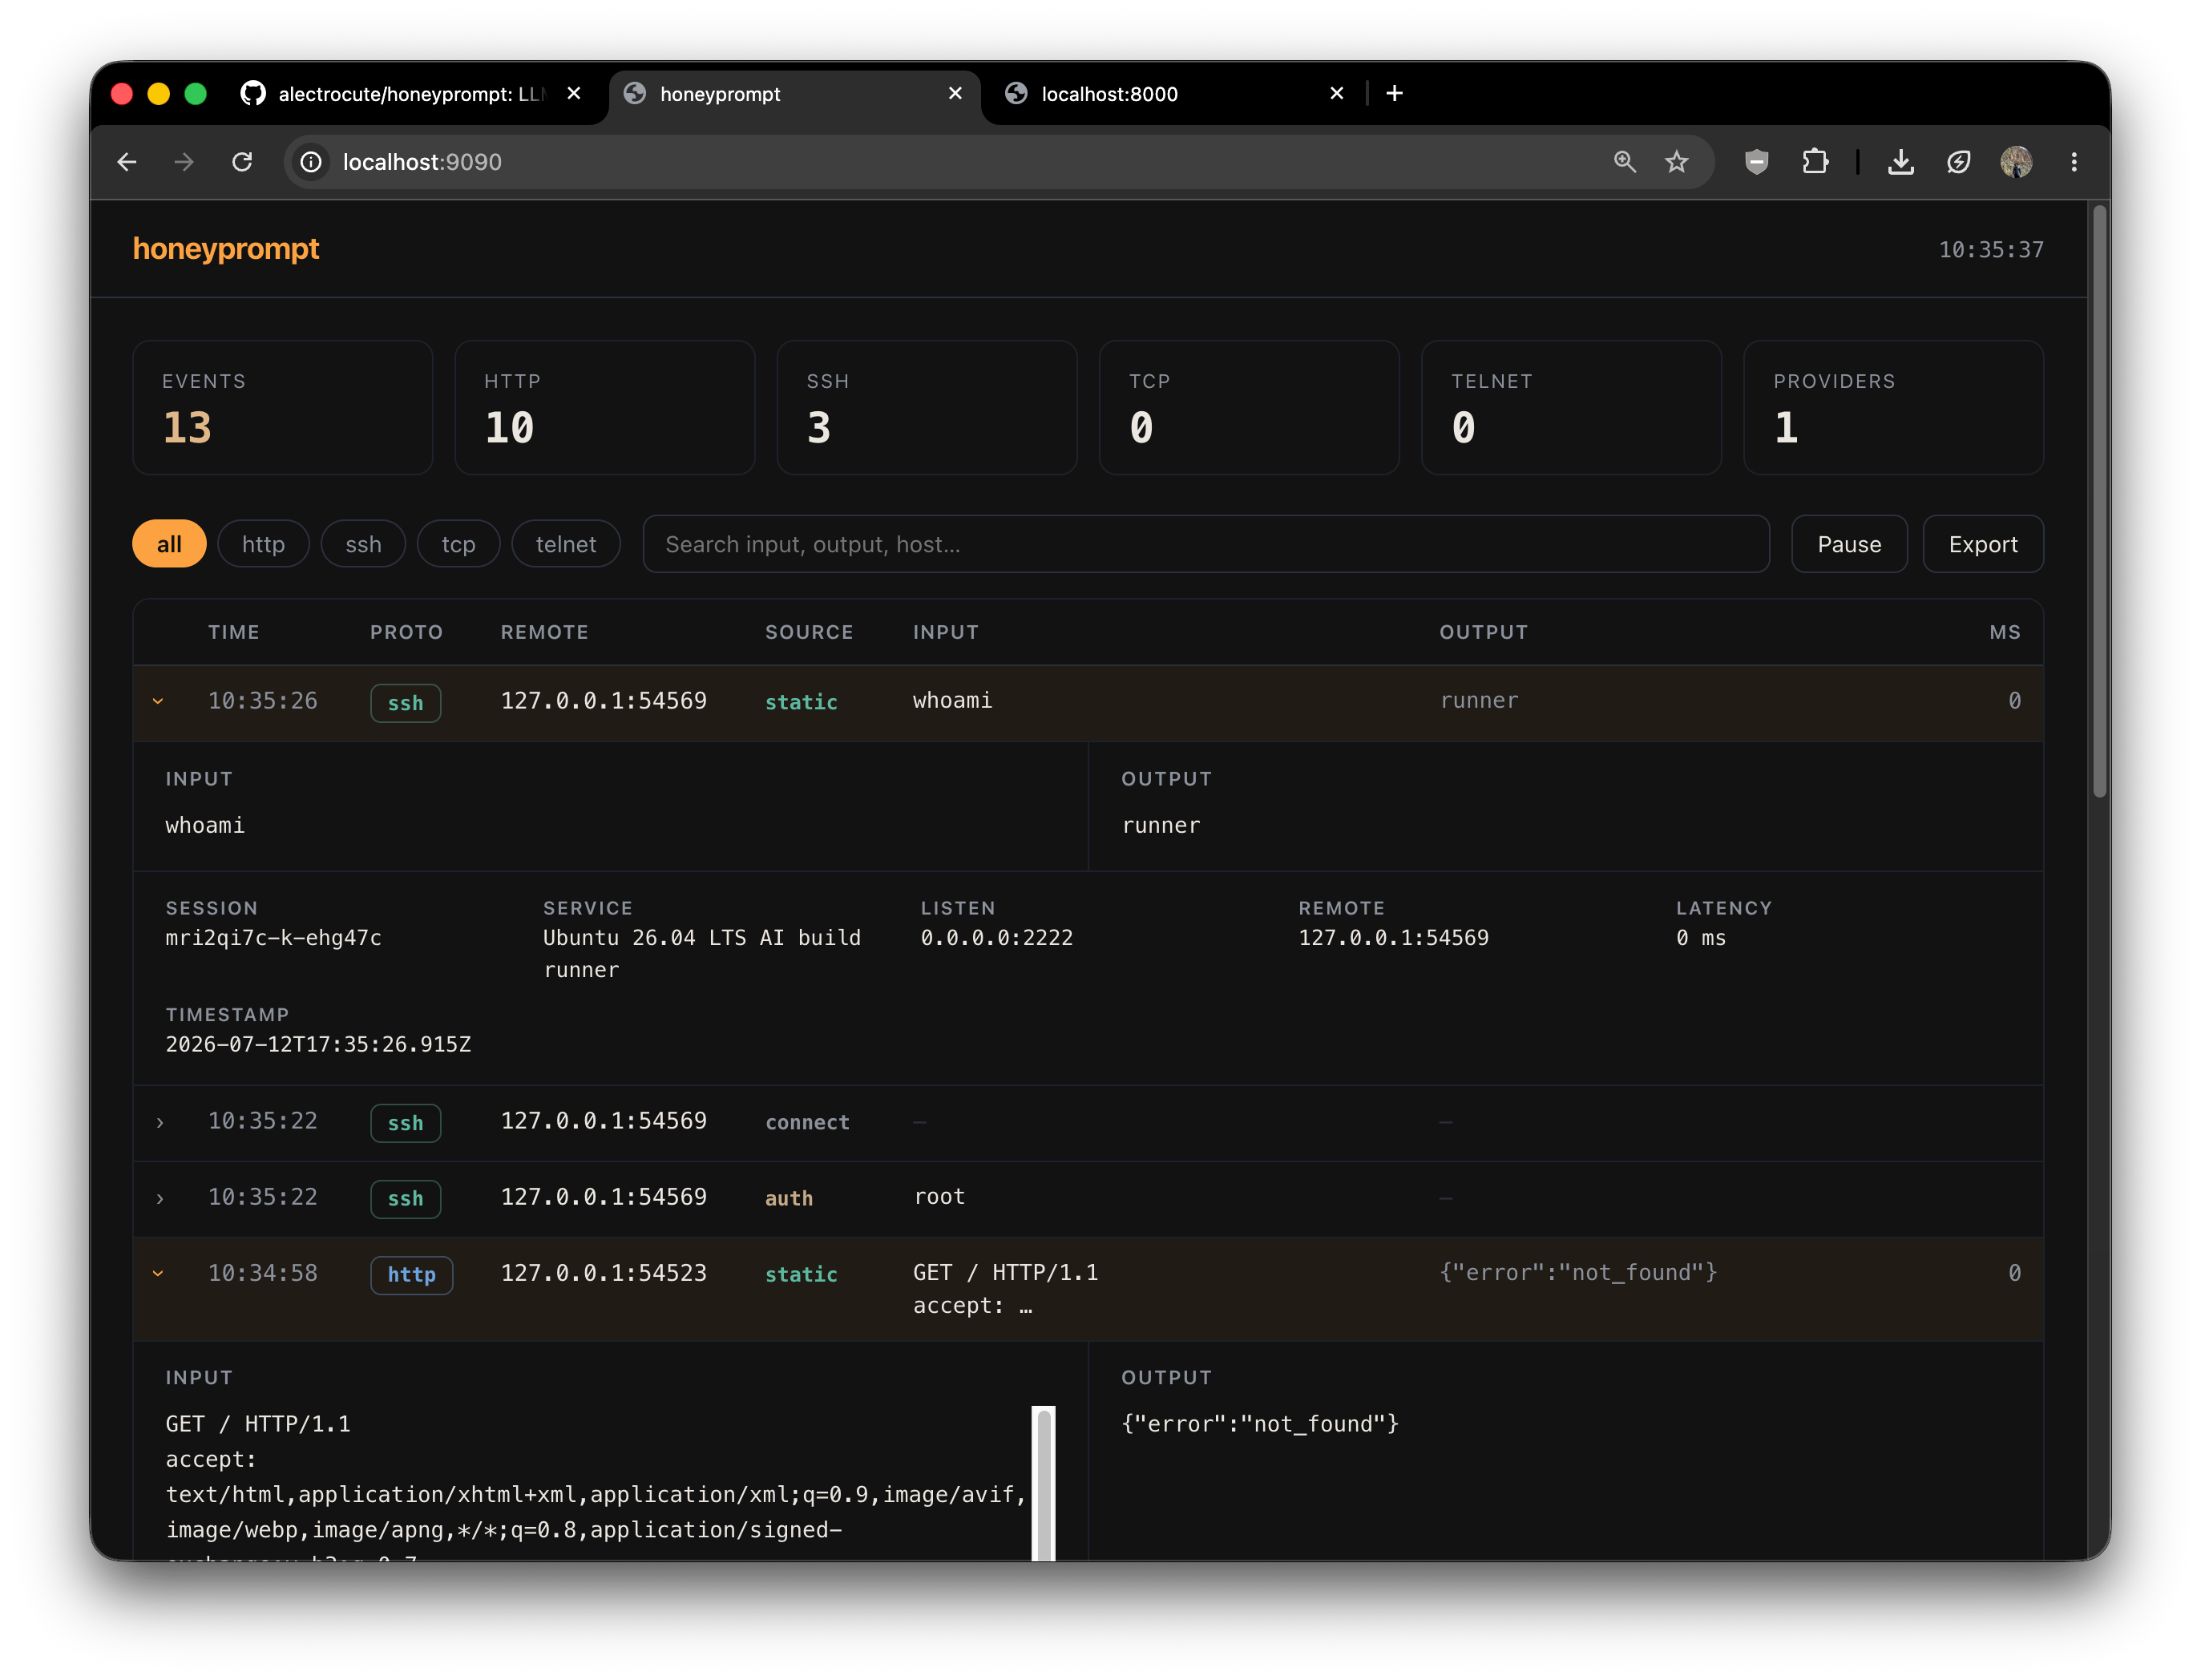 alectrocute/honeyprompt
إطار خداع يعتمد على LLM أولاً: "الحاوية الوهمية التي ترد عليك!™"
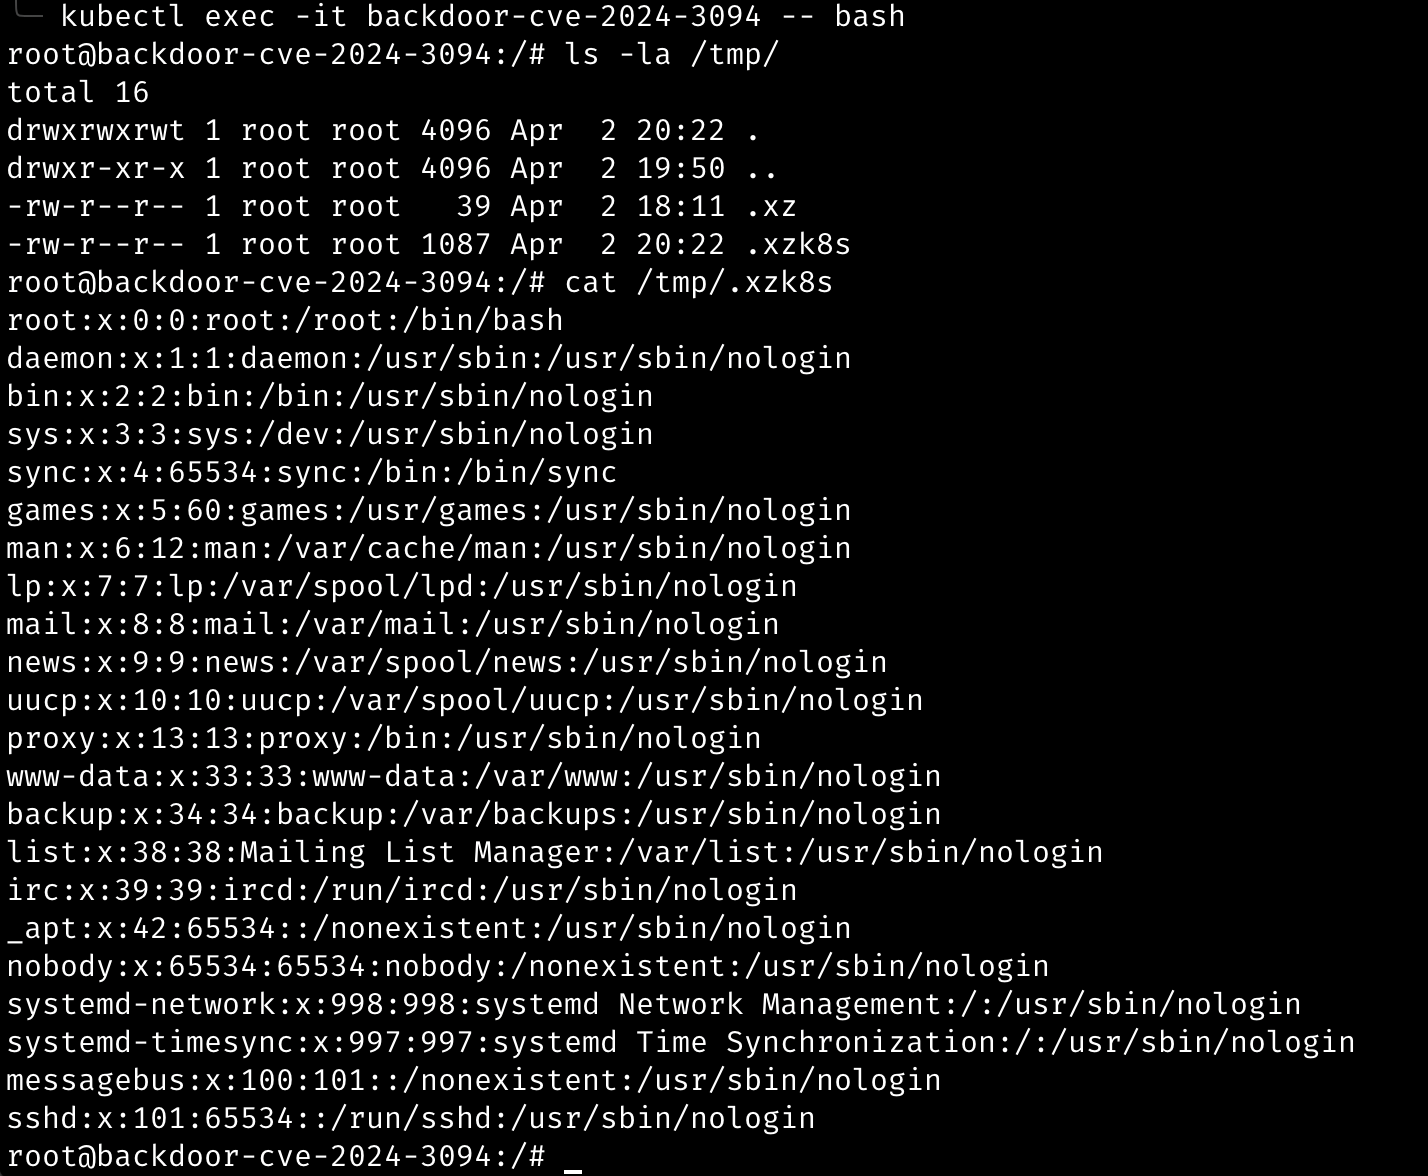 r0binak/xzk8s
Dockerfile وملفات Kubernetes لإعادة إنتاج CVE-2024-3094
 jq6l43d1/proxmox-lxc-docker-fix
حل بديل لـ CVE-2025-52881: يصلح تعطّل Docker/Podman في حاويات Proxmox LXC الناجم عن عدم توافق AppArmor مع runc 1.2.7+. غلاف شامل لـ community-scripts…
 sofianehamlaoui/cve-2022-0492-checker
سكريبت للتحقق مما إذا كانت بيئة الحاويات عرضة للهروب من الحاوية عبر CVE-2022-0492
 spiralbl0ck/cve-2023-1206-cve-2025-40040-cve-2024-49882
3 أخطاء في نواة لينكس سلاسل لعمل تطبيق اتصالات آمن باستخدام قناة جانبية لتأسيس مفتاح وتأسيس قناة خفية؛








