
 #1
أدوات لمسح وتأمين وتقوية Docker و Kubernetes وبيئات الحاويات.
موصى به من Kitploit
 sorami-consulting-au/ai-kubernetes-helm-chart-security
الأدلة والبيانات للتقرير الفني Sorami حول الإعدادات الافتراضية الأمنية لـ 15 من مخططات Helm الخاصة بخدمة الذكاء الاصطناعي وقواعد البيانات المتجهة و…
 sdodson/cve-2026-46595-proof
إثبات مفهوم بلغة Go يوضح CVE-2026-46595 في golang.org/x/crypto/ssh، باستخدام فحص الرموز للثنائيات المجردة وفحوصات الصور للتحقق من استخدام…
 atlasvector/kestra-cve-2026-53576
End-to-end reproduction and cross-layer detection of CVE-2026-53576, the unauthenticated RCE in Kestra - taken past the base PoC to show how a common…
 pwnvader/cve-2026-88877-poc-pwnvader
إثبات مفهوم ومختبر قابل لإعادة الإنتاج لـ CVE-2026-88877، وهو تجاوز للمصادقة في Traefik ingress-nginx عبر from-to-www-redirect، مع وضع فحص للقراءة…
 mondoohq/cnspec
أداة أمنية مفتوحة المصدر أصلية سحابياً لحماية كل شيء من البناء إلى وقت التشغيل
 joaovicdev/exploit-cve-2026-33634
مختبر Docker م vulnerabil عمدًا يعيد إنتاج CVE-2026-33634: ثغرة SSRF في بوابة LiteLLM عبر api_base بالإضافة إلى تبعية مُحصّنة بحصان طروادة، مع…
 joaovicdev/exploit-cve-2026-87902
مختبر قابل للاستغلال (Docker) + PoC بلغة Python للثغرة CVE-2026-87902 — اجتياز المسار غير المُصادَق عليه في WordPress Core (page-template -> LFI ->…
 mc493/linux-kernel-zero-day-mitigation-zero-downtime-kernel-defense-
Zero-downtime Linux kernel zero-day defense case study. For the automated CLI and dual-witness notary framework, see mc493/kshield.
 owasp/owasp-ctf-in-a-box
مجموعة OWASP CTF ذاتية الاستضافة: صندوق واحد، منظمة GitHub مجانية واحدة، بدون تبعيات سحابية
 saina15/cve-2020-14343-lab
Controlled vulnerability research and reproduction lab for CVE-2020-14343 in PyYAML
 mingqizhang7710/cve-2022-0847-poc-dockerimage
حزمة صورة Docker لاستغلال إثبات المفهوم لـ CVE-2022-0847 (Dirty Pipe)، وهي ثغرة تصعيد صلاحيات في نواة Linux.
 abhaybansal16/cve-2025-55182-lab
مختبر قائم على Docker يعيد إنتاج CVE-2025-55182 (React2Shell)، وهو ثغرة تنفيذ تعليمات عن بُعد (RCE) دون مصادقة في بروتوكول Flight الخاص بمكوّنات خادم…
 amulyakaushik/cve-2023-27163-lab
مختبر قائم على Docker يعيد إنتاج ثغرة SSRF CVE-2023-27163 في Request-Baskets، مع التحقق من الاستغلال، وسكربت كشف، ومعالجة عبر عزل الشبكة.
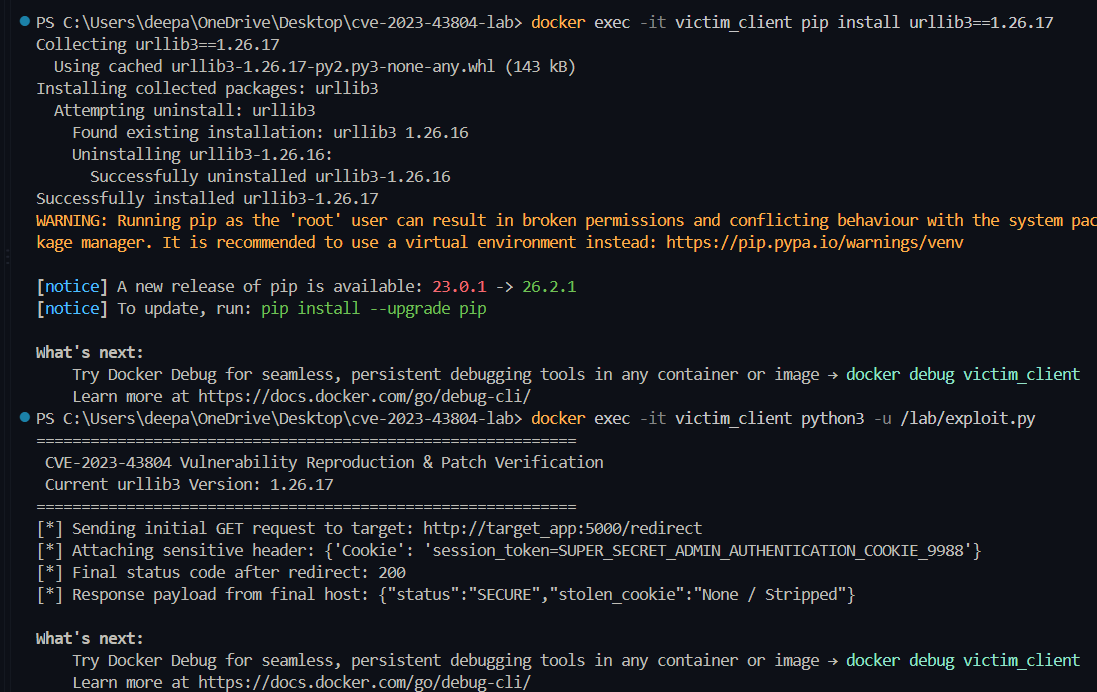 deepanshu-khurana/cve-2023-43804
مختبر ثلاثي الطبقات معبأ في حاويات يعيد إنتاج تسريب ملف تعريف ارتباط urllib3 الخاص بـ CVE-2023-43804 عبر عمليات إعادة التوجيه عبر الأصول، مع نص…
 shambhavim18/cve-2019-15107-lab
مختبر قائم على Docker يوضح CVE-2019-15107، ثغرة تنفيذ الأوامر عن بُعد (RCE) غير المصادق عليها في Webmin، ويغطي النشر والاستغلال والكشف والمعالجة.
 shivamg2004/-ine_shivam_gupta_23104003
CVE-2021-43798 Grafana اجتياز المسار بدون مصادقة - مختبر الأمان | Shivam Gupta | 23104003
 alixiacf/hpim-training-lab
Trained to Escalate: Forensic Analysis and Local Replication of RLHF-Induced Privilege Escalation in AI Agents (CVE-2026-65616)
 damnkrishna/cve-2025-32433-lab
A Flaw in SSH protocol message handling, a malicious actor could gain unauthorized access to affected systems and execute arbitrary commands without…








