
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 fer1035_aws/cloudformation/cloudformation-waf-acl
قالب AWS CloudFormation يُستخدم لتوفير وإدارة موارد AWS WAFv2، بما في ذلك Web ACL، ومجموعات القواعد المُدارة، ومجموعة أنماط regex مخصصة، ومجموعة IP.

 sibersan/web-server-audit_cve-2026-42945
تدقيق ثغرات CVE لخوادم الويب nginx وApache مع مراعاة شروط الاستغلال (Trigger-aware). يتجاوز مجرد مطابقة الإصدارات من خلال التحقق مما إذا كان مسار…
 hivinmanjusri/ubuntu-cve-2019-14287-patch-manager
مدير التصحيحات
 jbiniek/copy.fail-mitigation-mlm
حالة Salt لنشر تخفيف لثغرة copy.fail (CVE-2026-31431)
 code-with-amitk/centos7_cve-2021-3712_remediation
خطوات جاهزة للإنتاج لمعالجة CVE لأداة openssl (https://nvd.nist.gov/vuln/detail/cve-2021-3712) على جهاز EOL CentOS7
 itsystem/afalg-check
أداة لنظام لينكس تتحقق من توفر `AF_ALG`/`algif_aead` وتساعد في تقييم المخاطر المتعلقة بـ `CVE-2026-31431`.
 sreejaputhan/cpanel-control-plane-exposure-check
أداة تقييم التعرض الدفاعي لتحديد واجهات إدارة cPanel وWHM وWebmail القابلة للوصول خارجيًا والمرتبطة بـ CVE-2026-41940.
 thesisgroup3/secassessment_gapdetect
أداة CLI قائمة على القواعد تُقيّم الدفاعات المؤسسية ضد إطاري MITRE ATT&CK و D3FEND، تكتشف الثغرات الأمنية، وتقترح إجراءات التخفيف. تدعم إدخالات…
 chavezvic/copyfail-penguin
أداة فحص آمنة لنظام لينكس لثغرة CopyFail/CVE-2026-31431، تقوم بمراجعة إصدار النواة، حالة التحديثات، حالة إعادة التشغيل، ومؤشرات التعرض لـ algif_aead.
 dorianhhuc/cve-2026-31431
# Ansible playbook لاختبار CVE-2026-31431، لأتمتة التحقق من الثغرات الأمنية وتدقيق التكوين في بيئات الإنتاج.
 trickyearlobe/inspec-log4j
ملف تعريف Inspec للتحقق من Log4j CVE-2021-44228 و CVE-2021-45046
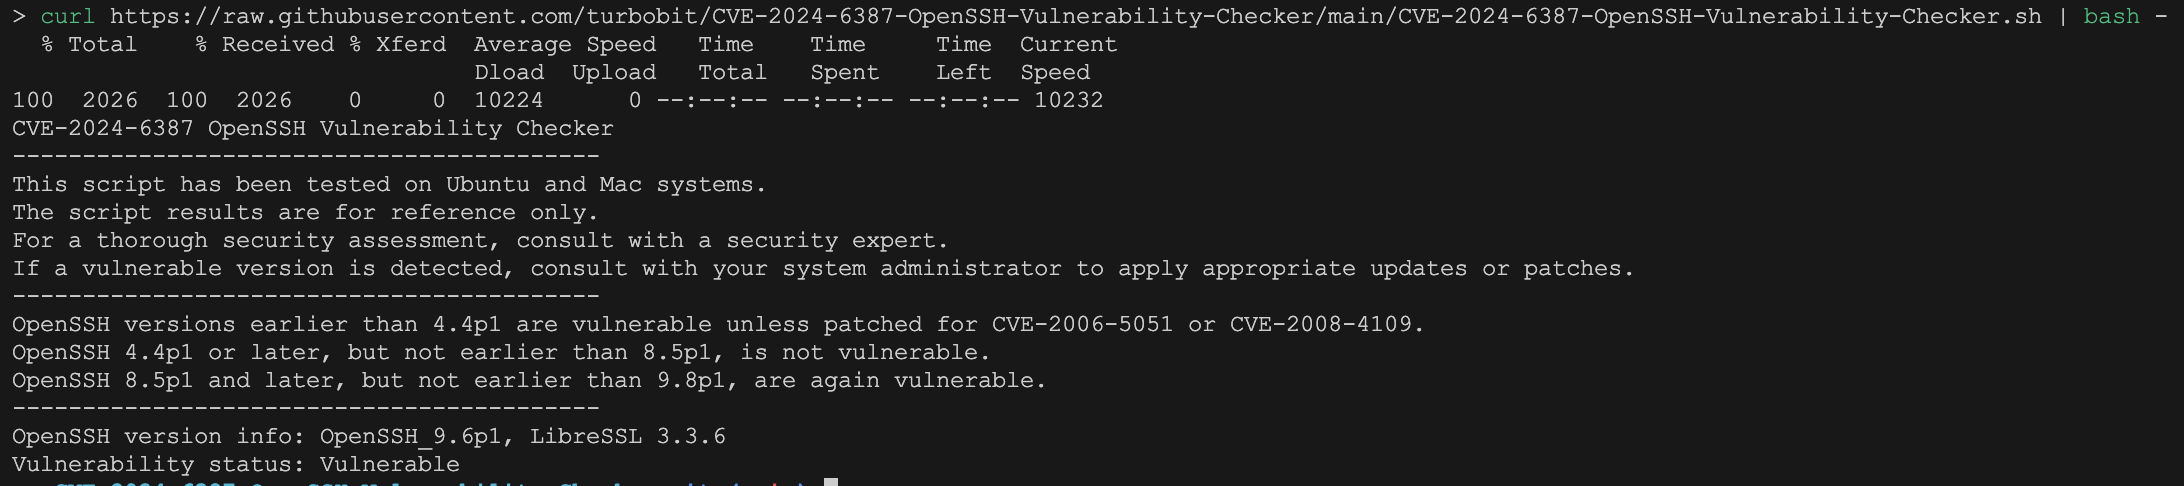 turbobit/cve-2024-6387-openssh-vulnerability-checker
مرحبًا بك في مستودع فحص ثغرة OpenSSH CVE-2024-6387! يوفّر هذا المشروع عدة نصوص برمجية للتحقق من إصدار OpenSSH المثبّت على نظامك وتحديد ما إذا كان…
 mrmtwoj/ubuntu-cve-2026-31431-mitigation
دستورالعملهای کاهش ریسک و بهروزرسانی برای CVE-2026-31431 در سیستمهای اوبونتو، شامل مراحل ارتقاء کرنل و kmod.
 salman-sec/patch-management-
تمرين تدريبي قائم على السيناريو لمسؤولي تكنولوجيا المعلومات: تحديد، واعتماد، ونشر التصحيحات الحرجة للأنظمة المالية ضمن اتفاقية مستوى خدمة (SLA) لمدة…
 vorkampfer/copy_fail_mitigation
سيتحاول هذا السكربت التخفيف من هجوم copy_fail. CVE-2026-31431
 real4xor/cve-2019-6693
فك تشفير ملفات تكوين FortiGate والسلاسل المشفرة لاكتشاف مفاتيح التشفير الافتراضية، مما يتيح تقييمًا سريعًا لثغرة CVE-2019-6693.
 hirokiii/cve-2023-44487
بيئة تعليمية لـ LTAT.04.022 الواجب 4.
 rshosting/cve-2026-31431-patch
تخفيف مؤقت لثغرة CVE-2026-31431








