
 #1
أدوات لمراجعة تكوينات النظام والتطبيق بحثًا عن نقاط الضعف الأمنية والامتثال.
موصى به من Kitploit

 darabium/cve-2026-24733
مدقق Python بدون تبعيات يكتشف CVE-2026-24733، وهو تجاوز لقيد الأمان في Apache Tomcat عبر HTTP/0.9 HEAD، مع إخراج JSON وأكواد خروج CI/CD.
 first-john/cve_2026_frag_family_fix
CVE-2026-46300 / CVE-2026-43500 / CVE-2026-31431 / CVE-2026-43284 إصلاح عاجل لـ golang
 philippeabraxas-jpg/tbp-network
نظرية وتنفيذ بروتوكول TBP لتأمين الذكاء الاصطناعي المتصل بالشبكة في الشبكات الصغيرة إلى الشبكات المفتوحة
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
مدقق أمان PowerShell للقراءة فقط لأجهزة Windows الطرفية والخوادم: يتحقق من تكوين Defender وحالة التصحيحات وبيانات الاعتماد والاستمرارية وبيانات…
 ctzisme/copyfail-guard
اكتشاف وتخفيف CVE-2026-31431 (فشل النسخ) على أنظمة لينكس.
 ishankaru/cve-2026-23111-nftables-lab
مدقق التعرض ومختبر آمن للجهاز الظاهري المؤقت لثغرة CVE-2026-23111 (تصعيد الامتيازات المحلي بسبب استخدام بعد التحرير في nf_tables في Linux). دفاعي:…
 verveindustrialprotection/cve-2021-44228-log4j
يوفر Fixlets وتحليلات BigFix لاكتشاف ثغرات Log4j (CVE-2021-44228، CVE-2021-45046، CVE-2021-45105) عبر أنظمة Windows وLinux، مع طرق اكتشاف متعددة…
 technion/netscaler_scanner
أدوات متعلقة بـ CVE-2026-88771 وCVE-2026-88772
 hackwarts12/escepcion
مدقِّق AD CS سلبي يكتشف ثغرات ESC1–ESC16 وهجمات Shadow Credentials عبر فحوصات قراءة فقط على LDAP/ACL/السجل، مع توجيهات معالجة مُرتَّبة حسب الأولوية…
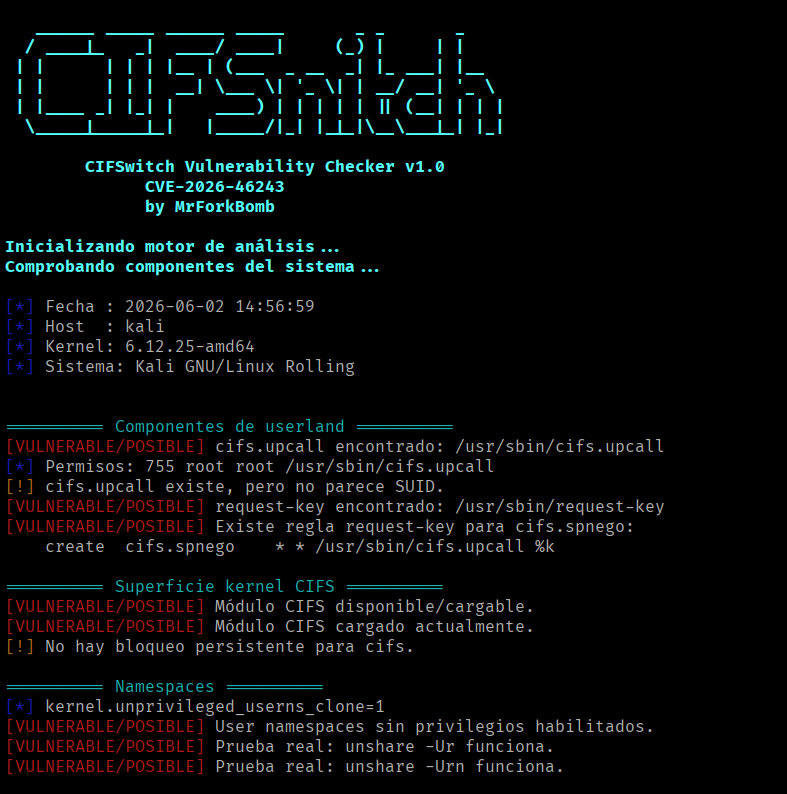 mrforkbomb/cifswitch-checker-cve-2026-46243
سكريبت للتحقق مما إذا كانت ثغرة Linux CIFSwitch (CVE-2026-46243) تؤثر علينا. يكتشف الإعدادات المعرضة للخطر والتخفيفات المحتملة دون تنفيذ استغلالات.
 rjt-gupta/cve-2021-33104
CVE-2021-33104 - تحكم غير سليم في الوصول في برنامج Intel(R) OFU
 completetech-security/netscaler-cve-2026-88776-check
مدقّق أدلة دون اتصال لـ NetScaler ADC / Gateway خاص بـ CVE-2026-88776. أدلة البرنامج الثابت (firmware) والإعدادات المُبلَّغ عنها. Python مستقل؛…
 dumbmachine/cloud-doctor
أمر واحد يُقيّم حسابك السحابي بأكمله — الأخطاء في التهيئة، نقص المراقبة، والوضع الأمني.
 zenzue/cve-2025-50154
مجموعة أدوات PowerShell لتدقيق وتقوية والبحث عن استخدام NTLM/SMB غير الآمن، معالجة مخاطر تسرب بيانات الاعتماد CVE-2025-50154 مع تحليل سجلات الأحداث…
 completetech-security/flowise-cve-2026-69254-check
مدقّق أدلة Flowise دون اتصال لـ CVE-2026-69254. أدلة إصدار Flowise وإعداداته. Python مستقل؛ تقارير JSON/CSV/HTML؛ بلا حمولات استغلال.
 ridsoliveira/fix-cve-2023-36884
سكربت PowerShell لتطبيق الحل البديل الموصى به من مايكروسوفت والمعتمد على السجل (Registry) لثغرة CVE-2023-36884، مما يخفف من مخاطر تنفيذ التعليمات…
 rhymeswithmogul/set-zerologonmitigation
احمِ وحدات تحكم المجال لديك ضد Zerologon (CVE-2020-1472).
 spookey007/ssh-hardening
تعزيز أمان SSH








